流量
1、通过对流量分析,该流量包抓包所使用的接口名称为?[答案格式:字母全大写]
第一步一定要先把ZigBee解密打开
Edit→Preferences→Protocols→ZigBee Green Power加入
Pre-configured Keys,点Edit… → + 13:CE:8C:B5:C1:FC:6F:20:8D:63:83:3D:59:D4:FA:2A
Byte Order 先选 Normal,ZigBee APS → ZigBee Cluster Library
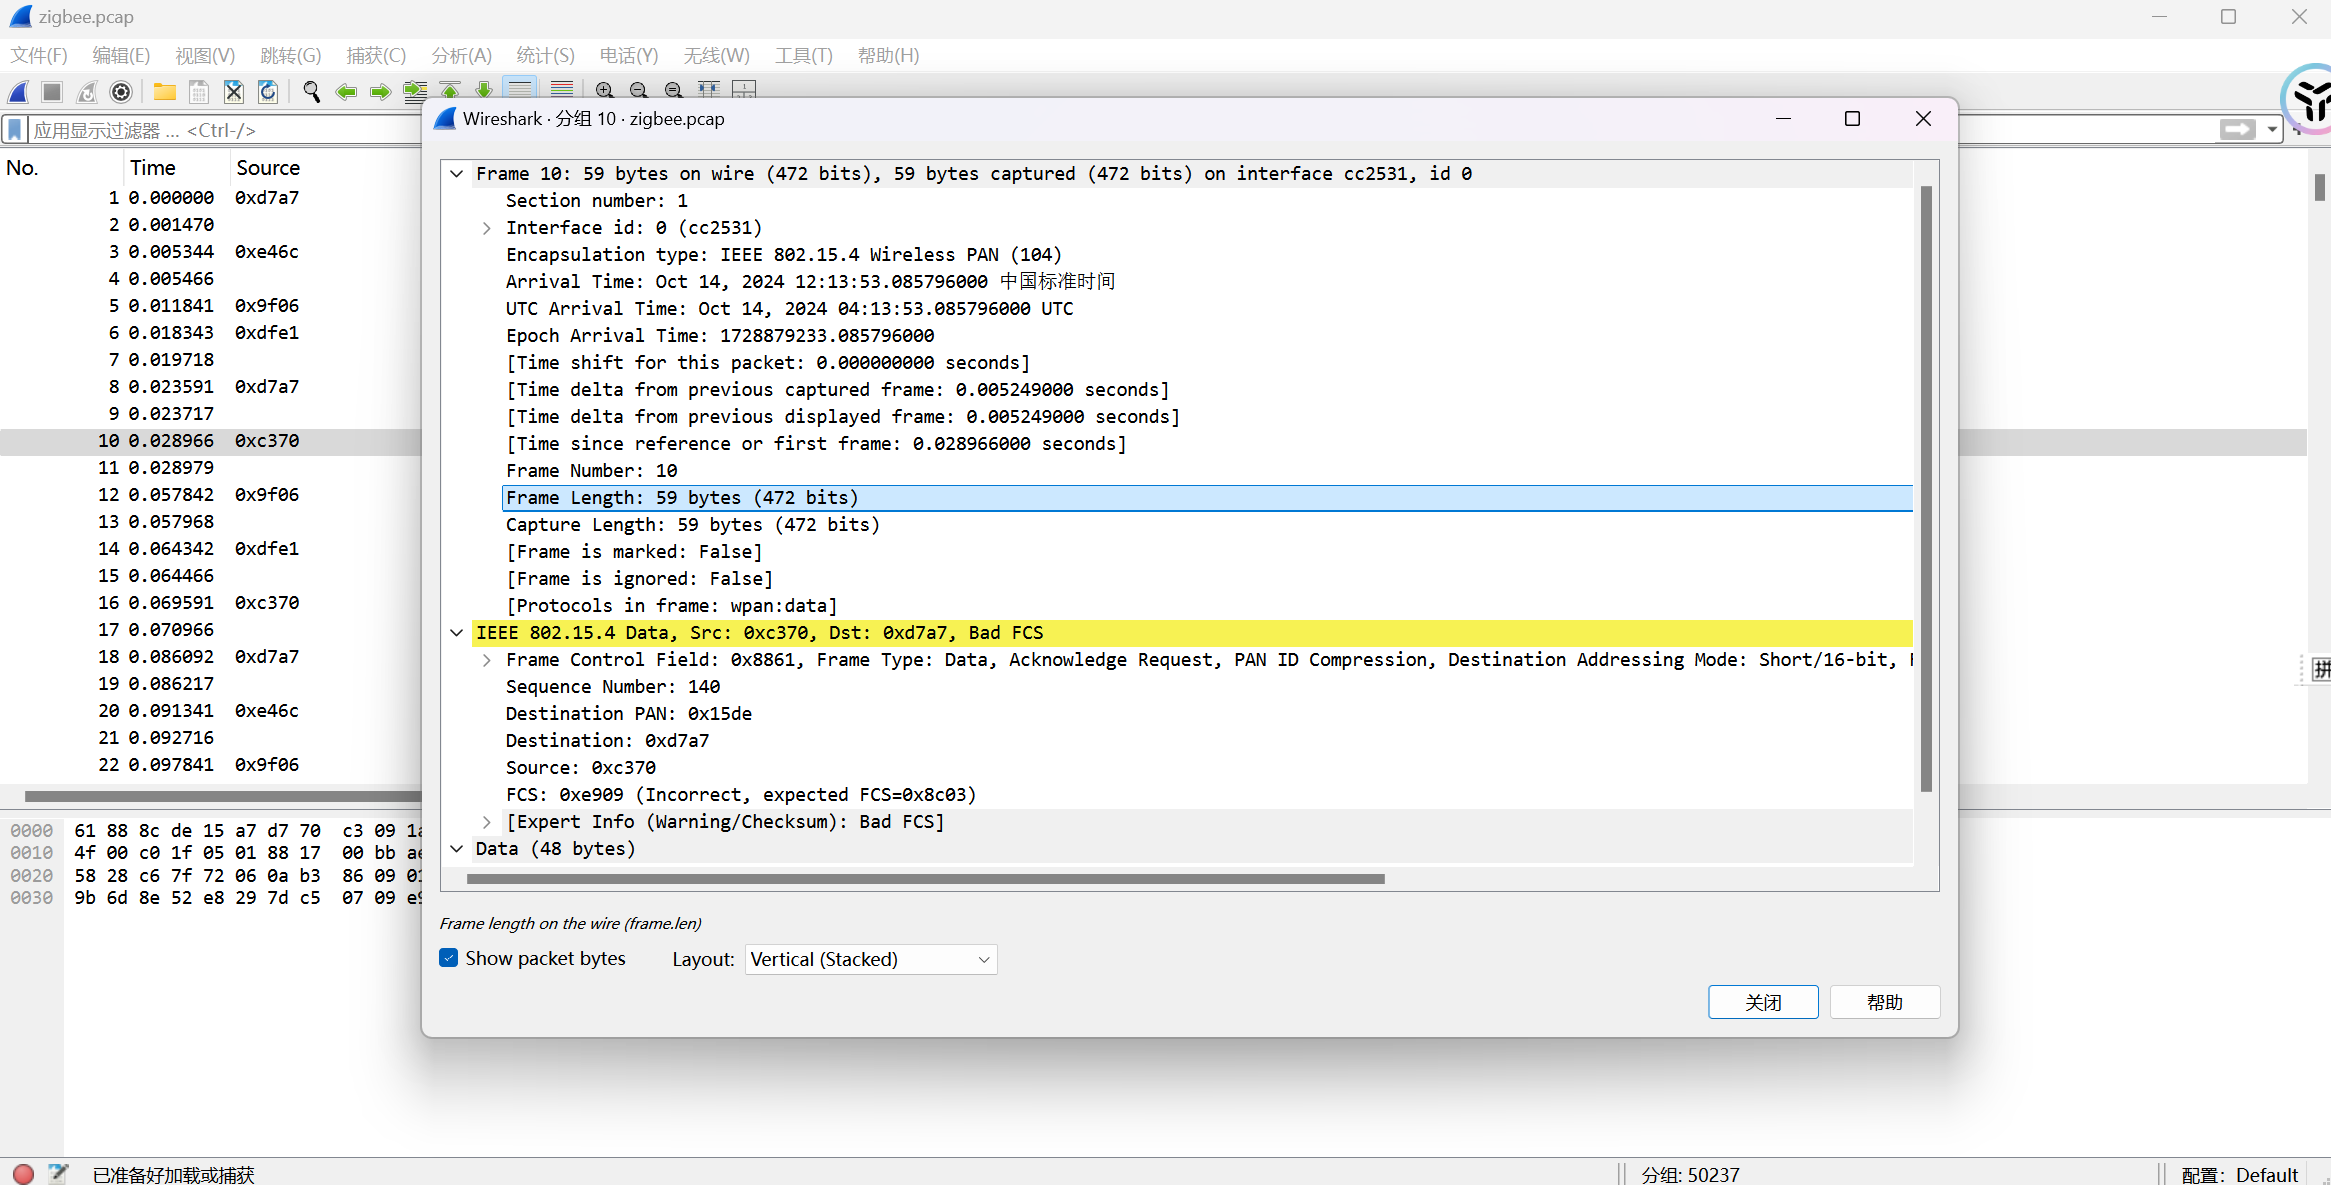
双击查看frame,确定interface就是接口名称
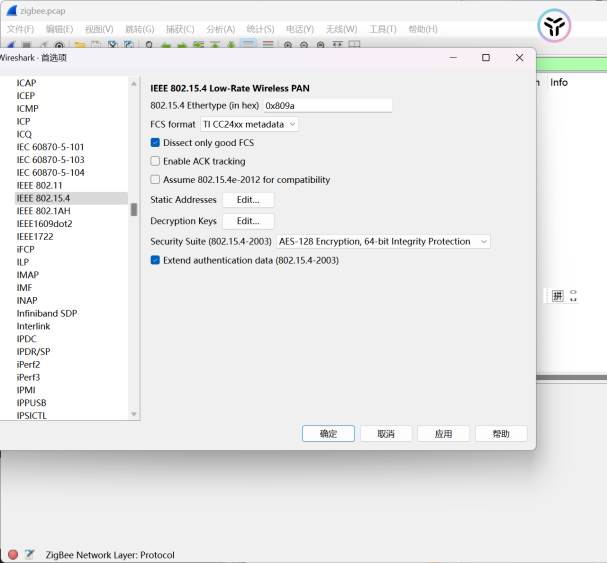 成功解密要改几个地方:TICC24
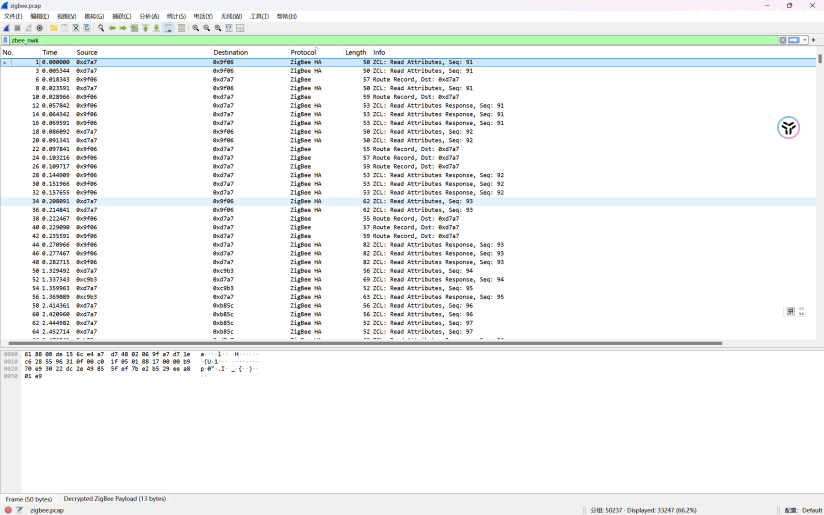 这样才能被识别出来
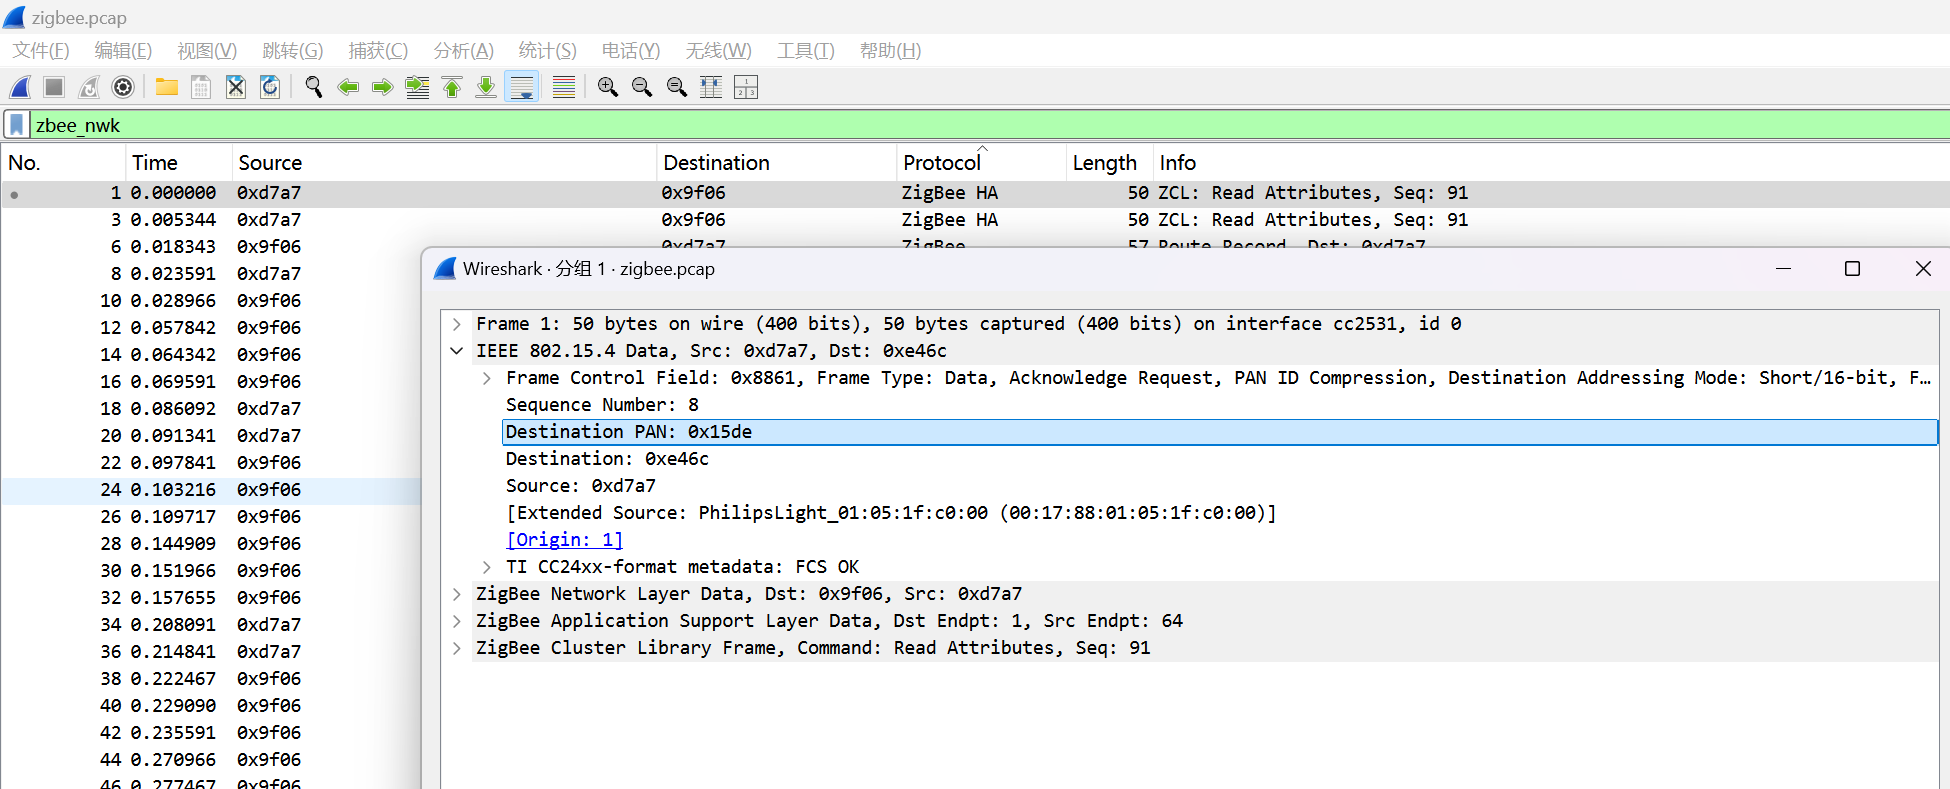
2、通过对流量分析,该ZigBee网络的个人局域网标识符(PAN
ID)是多少?[答案格式:十六进制,纯数字或大写字母组合,以0x为开头]
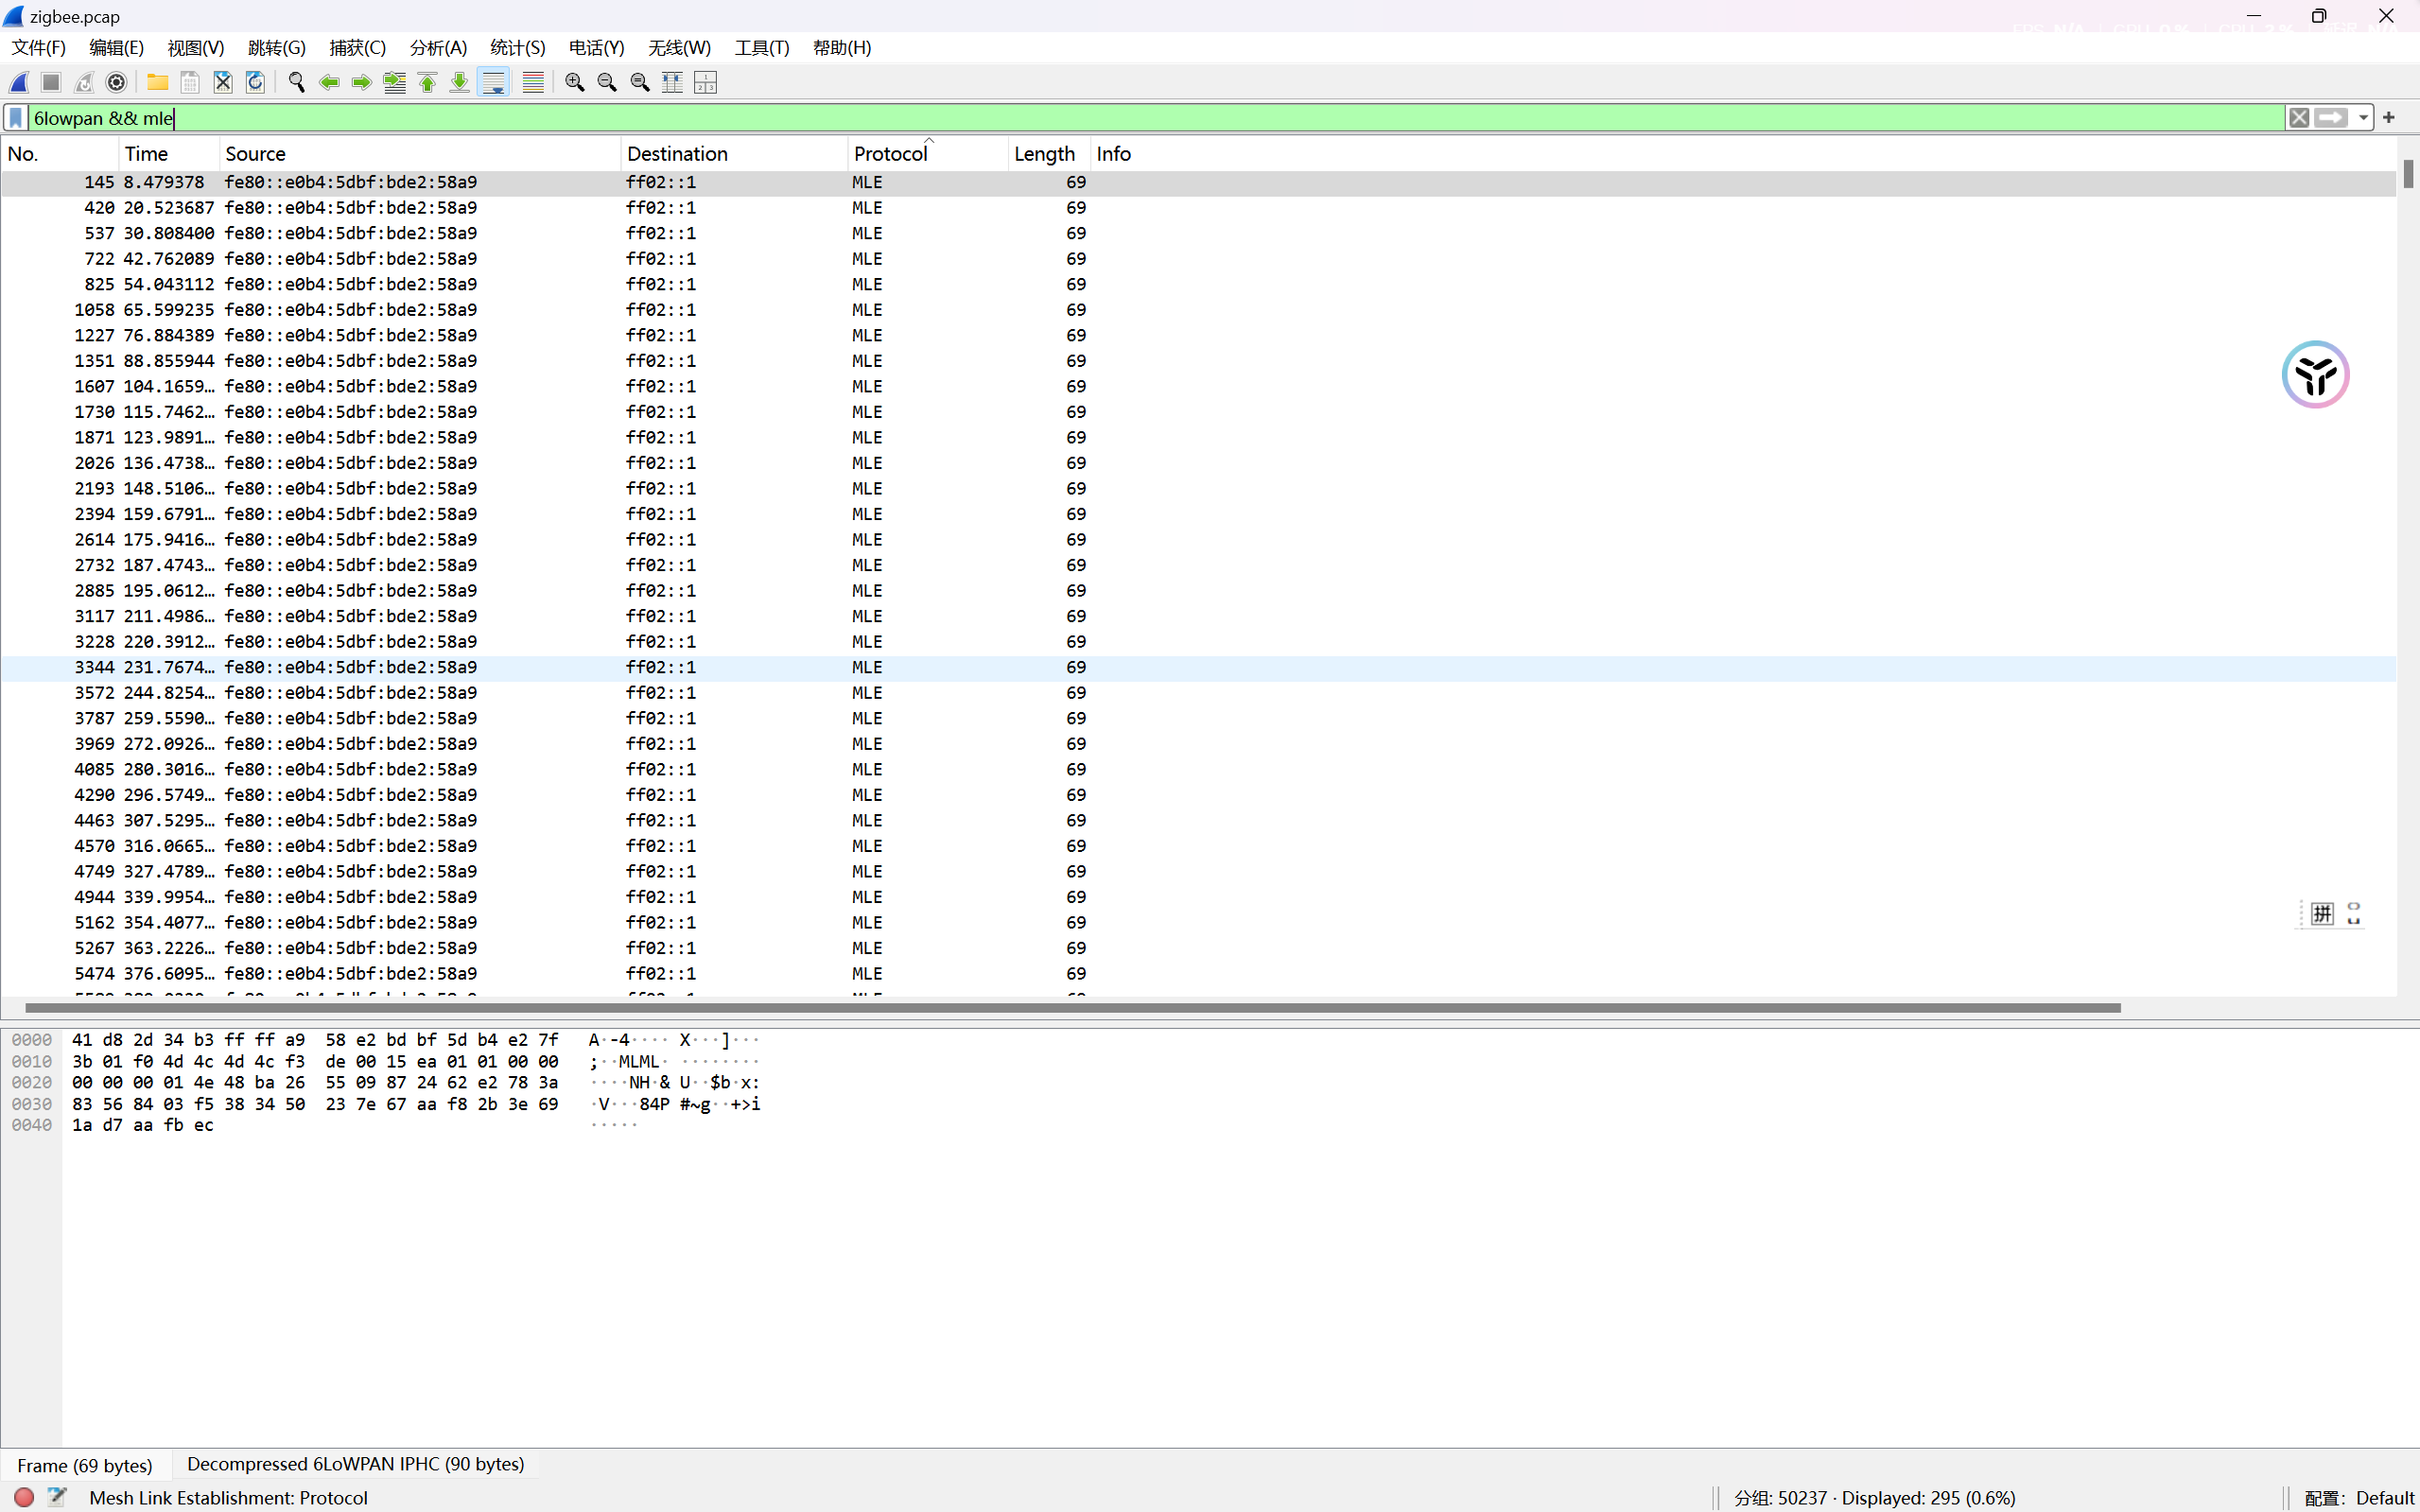
3、通过对流量分析,捕获到的同信道Thread网络干扰帧(6LoWPAN/MLE协议)共有多少个?[答案格式:纯数字]
6lowpan && mle
4、通过对流量分析,该ZigBee网络的NWK层流量从首帧到末帧持续了多少秒?[答案格式:纯数字]
zbee_nwk.panid == 0x15de
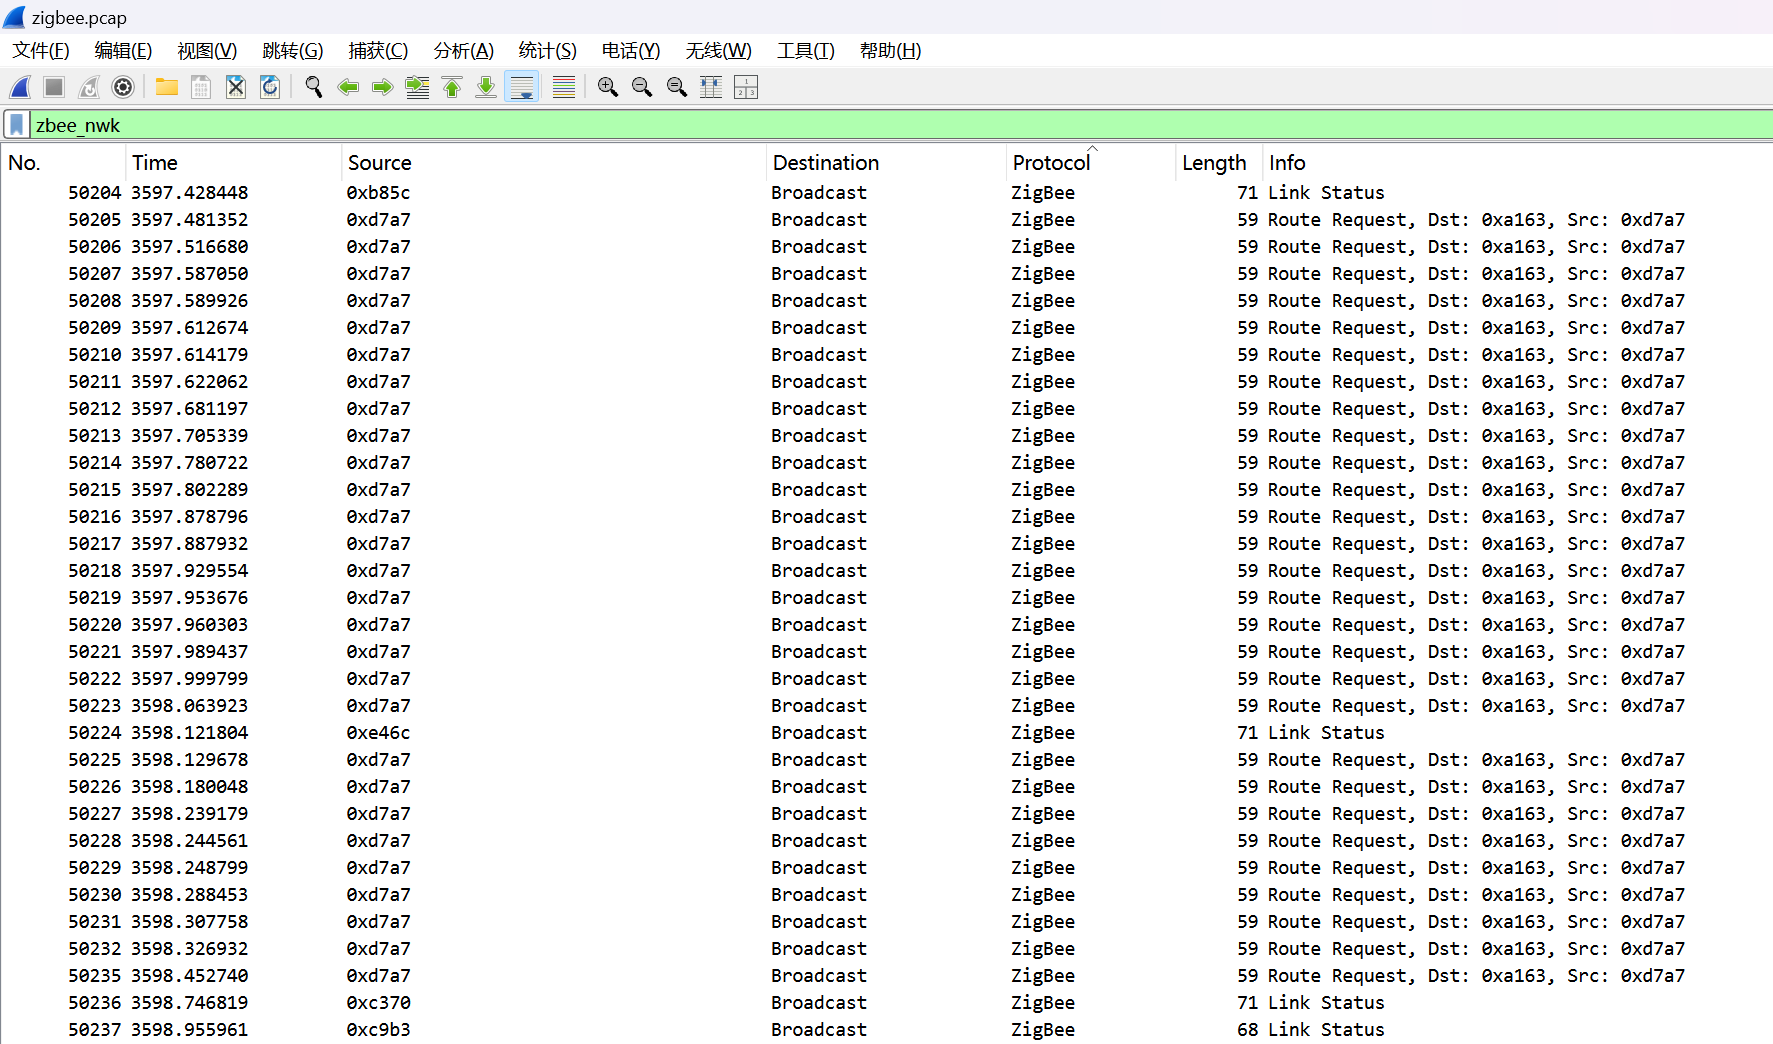
看最后一个
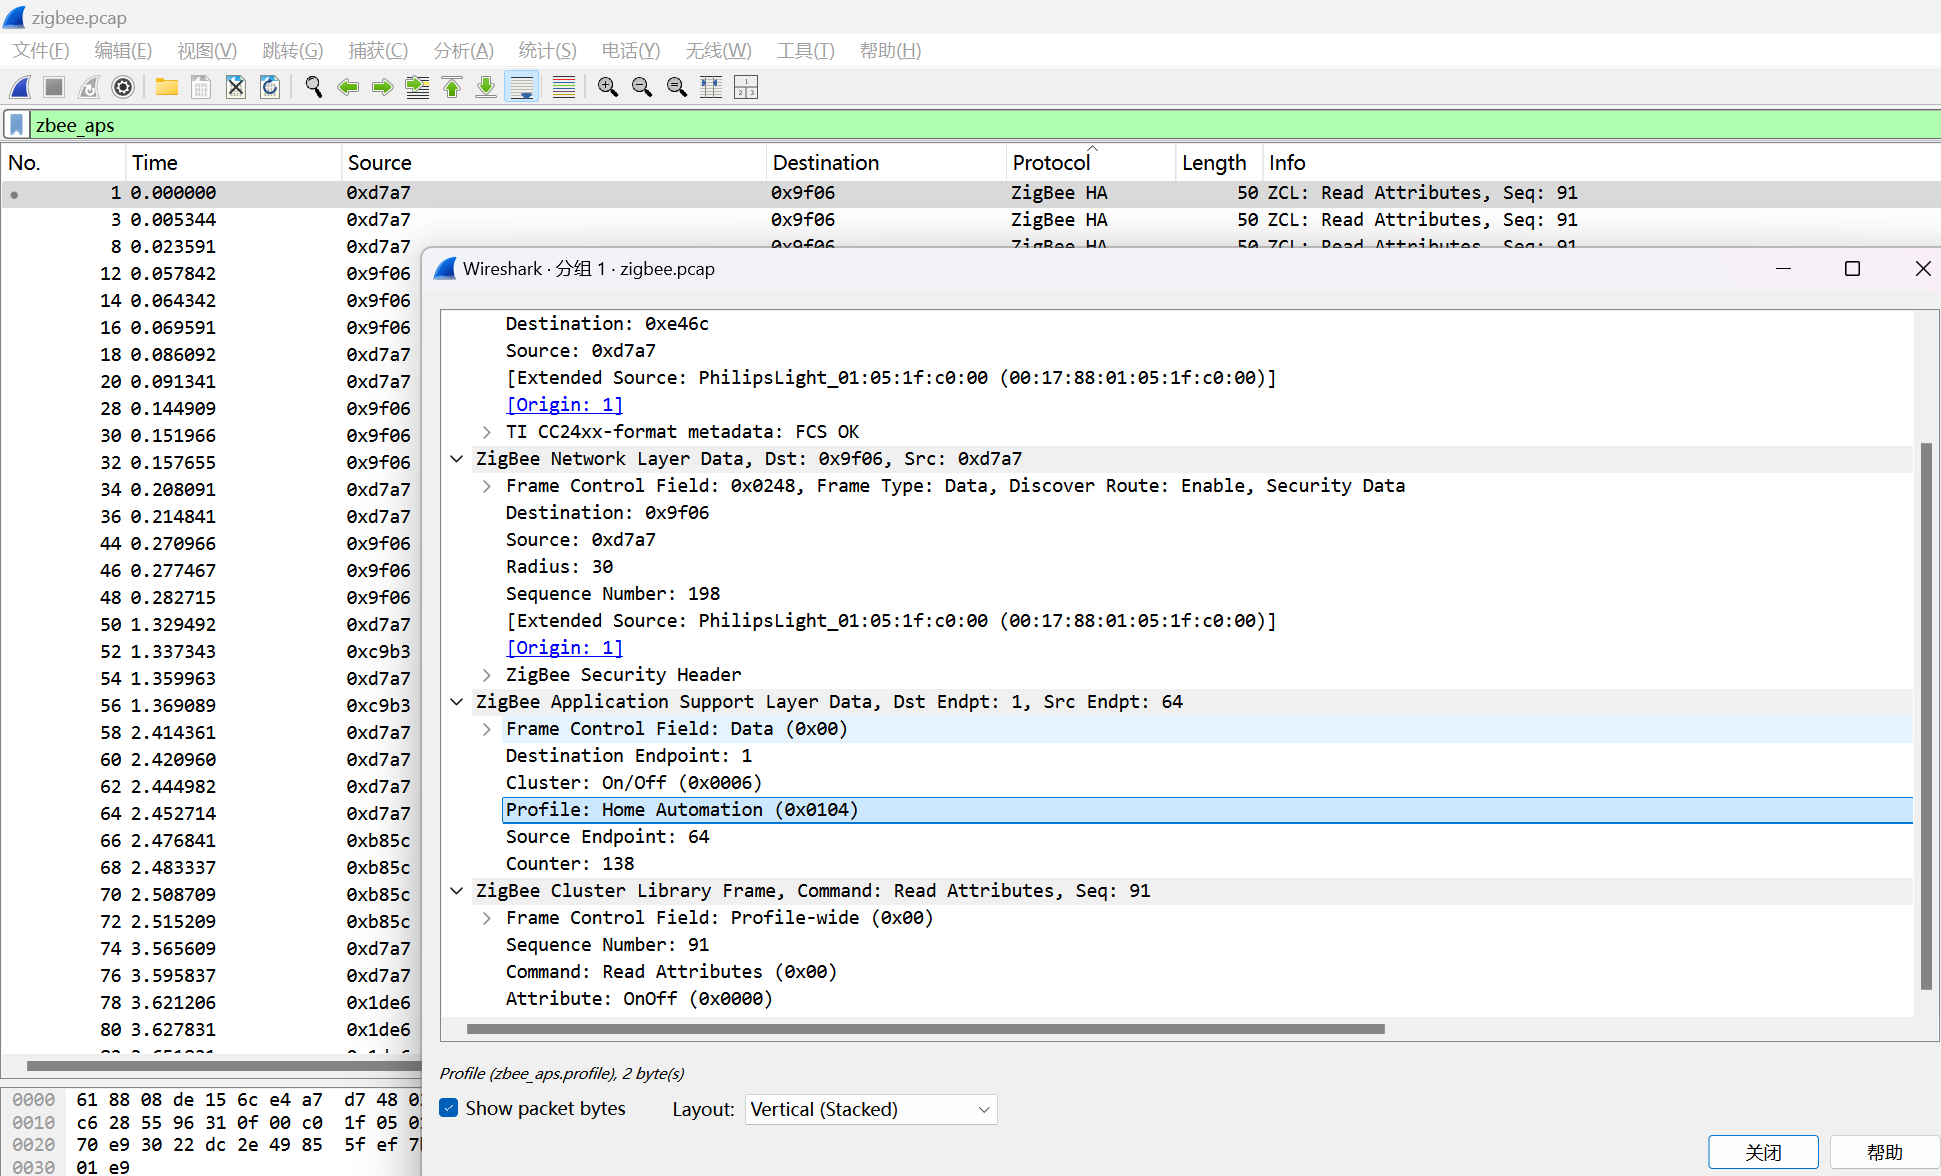
5、通过对流量分析,ZigBee网络中的设备使用的应用规范(Profile)的十六进制编码ID是?[答案格式:十六进制,纯数字或大写字母组合,以0x为开头]
6、通过对流量分析,温度传感器在抓包期间通过温度测量簇(Cluster
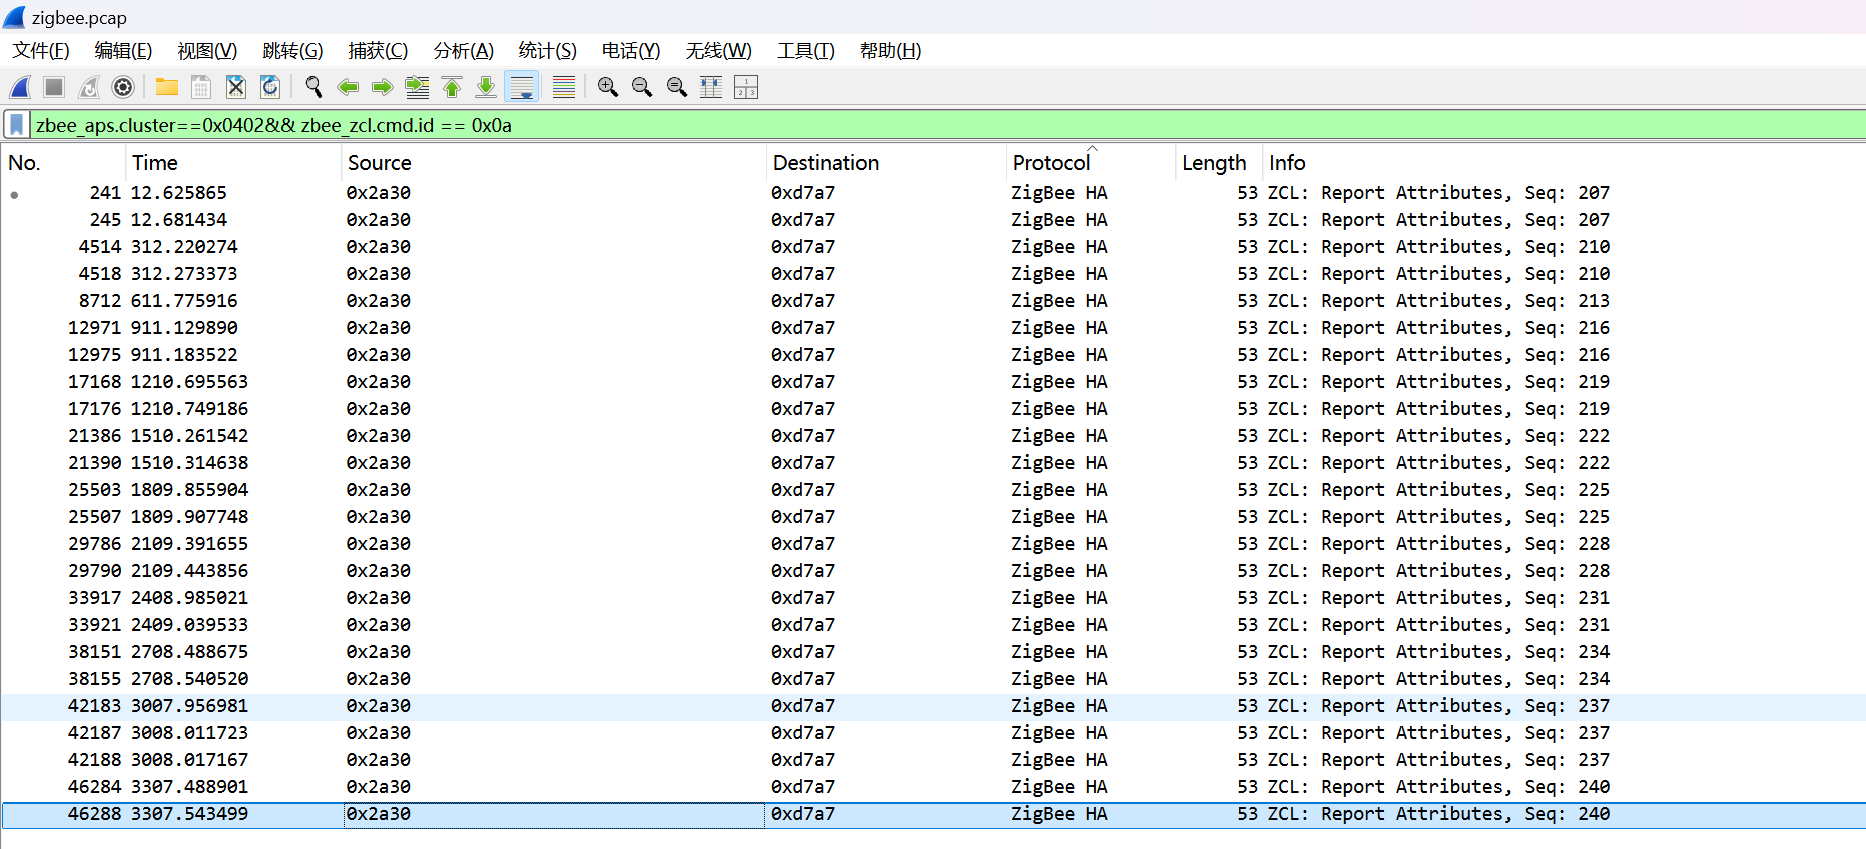
0x0402)共上报(Report Attributes)了多少次温度数据?[答案格式:纯数字]
zbee_aps.cluster==0x0402&& zbee_zcl.cmd.id == 0x0a
7、通过对流量分析,占用传感器(Occupancy Sensing,Cluster
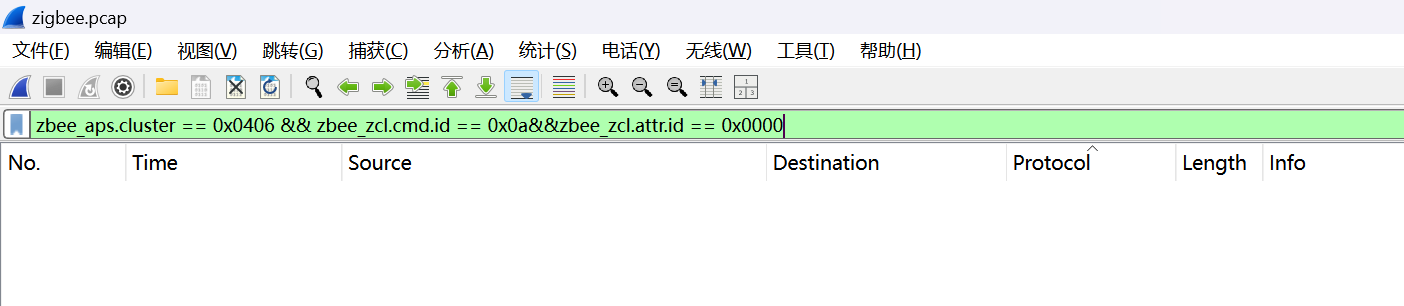
0x0406)在抓包期间检测到"有人"状态的次数是多少?[答案格式:纯数字]
8、通过对流量分析,该ZigBee网络中剩余电量最低的传感器设备,其上报的剩余电量(精确到百分号小数点后一位)百分比是多少?[答案格式:纯数字,无需填%]
先确定这个设备是
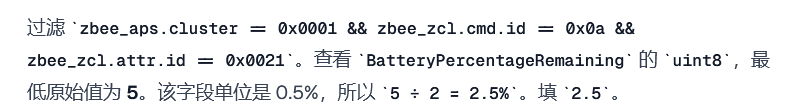
zbee_aps.cluster == 0x0001 && zbee_zcl.cmd.id == 0x0a
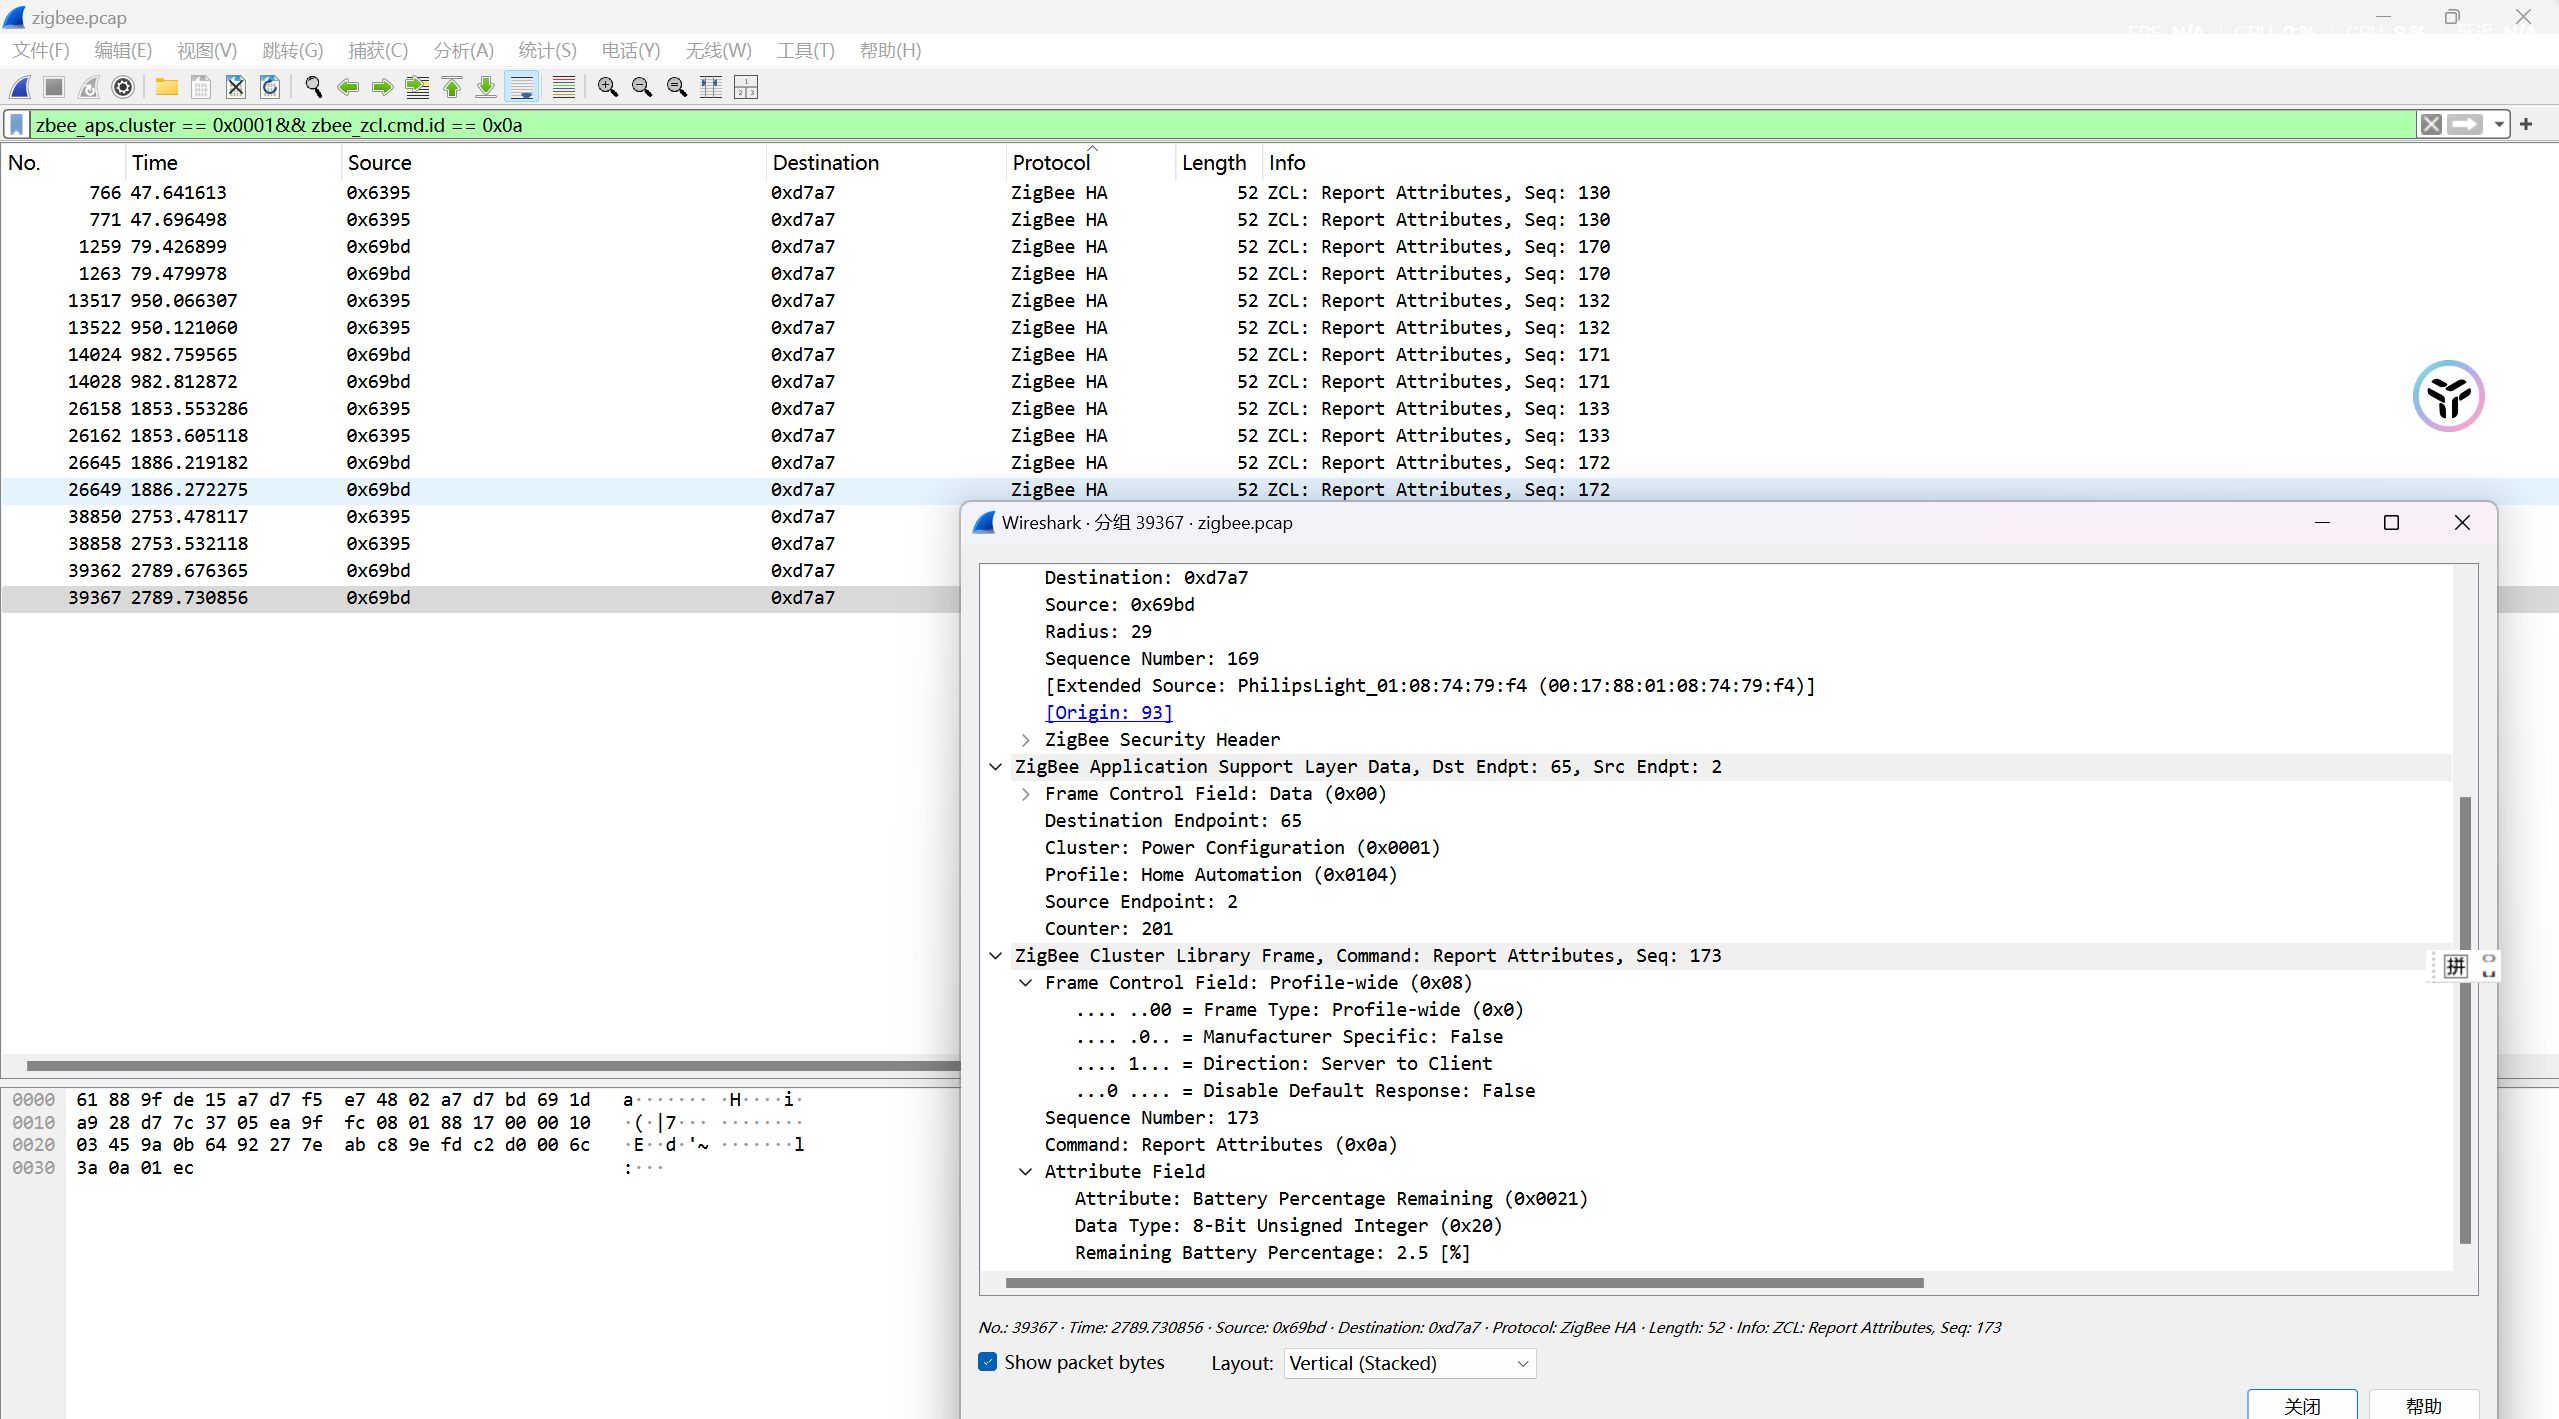
直接看最后一个就行
9、通过对流量分析,温度传感器在抓包期间上报的最高环境摄氏度是多少(精确到小数点后两位)?[答案格式:纯数字,无需填°C]
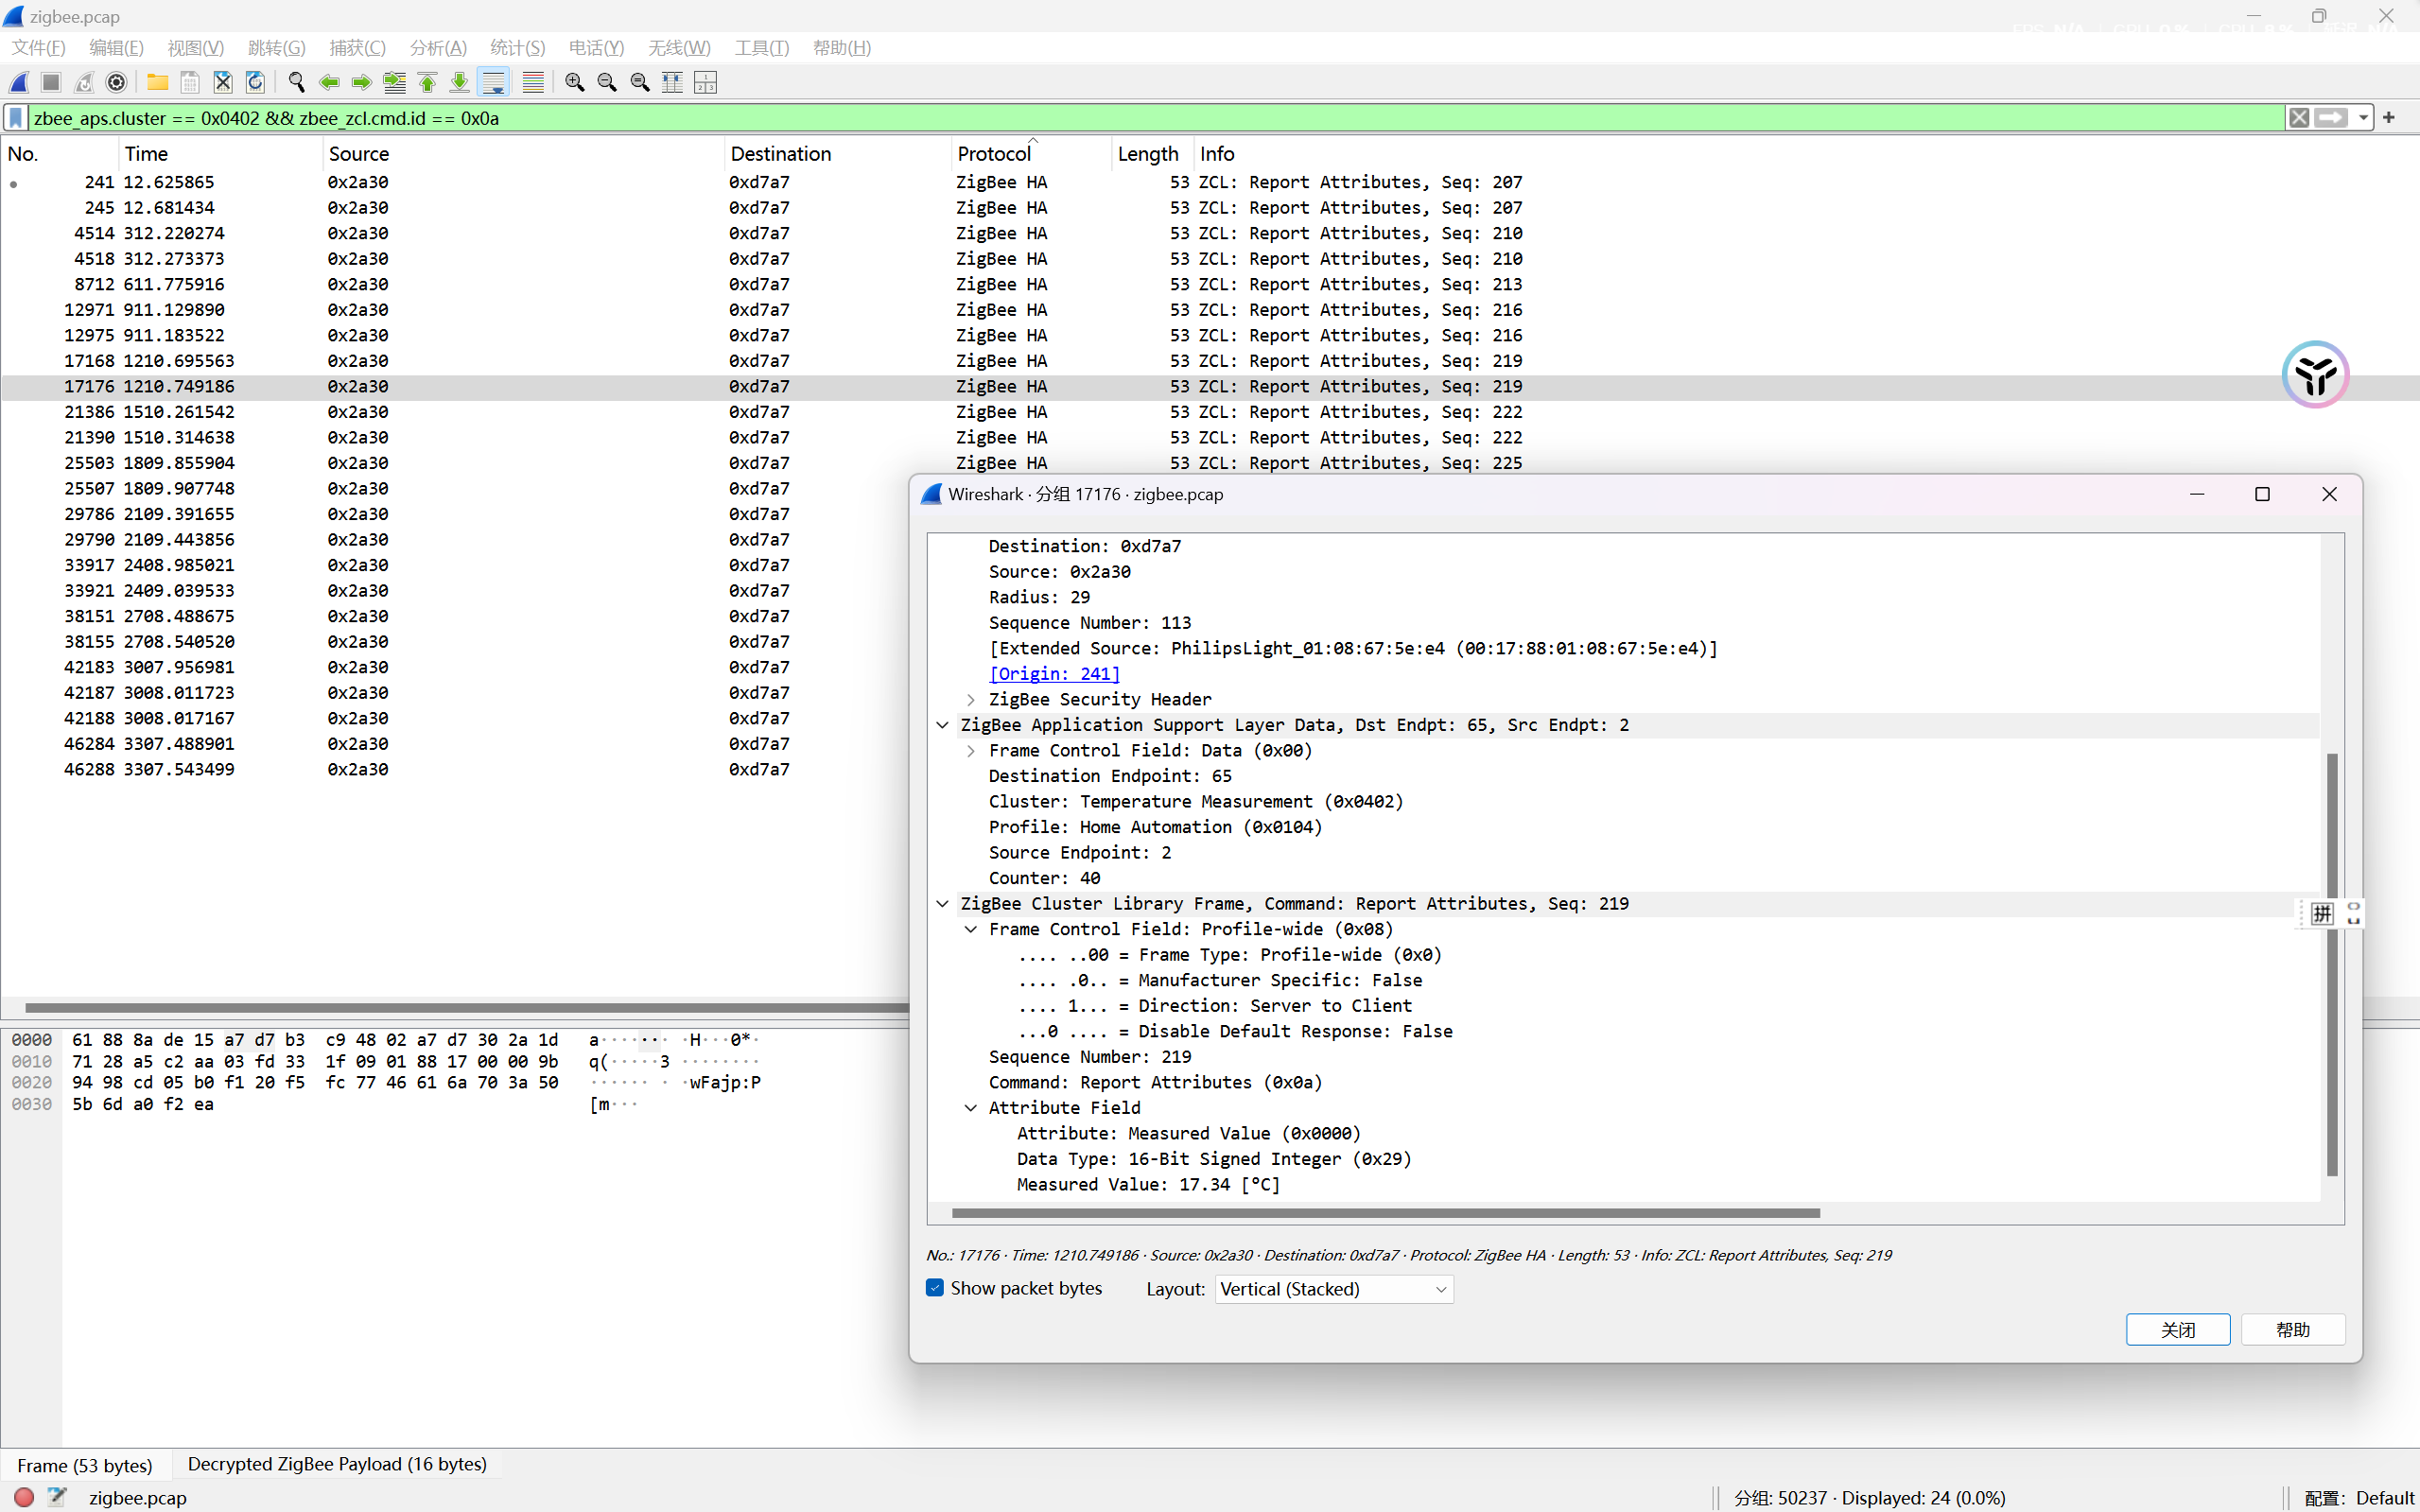
zbee_aps.cluster == 0x0402 && zbee_zcl.cmd.id == 0x0a
10、通过对流量分析,协调器(Hue Bridge网关)通过开关簇(Cluster
0x0006)下发的"关灯"(Off)命令共多少次?[答案格式:纯数字]
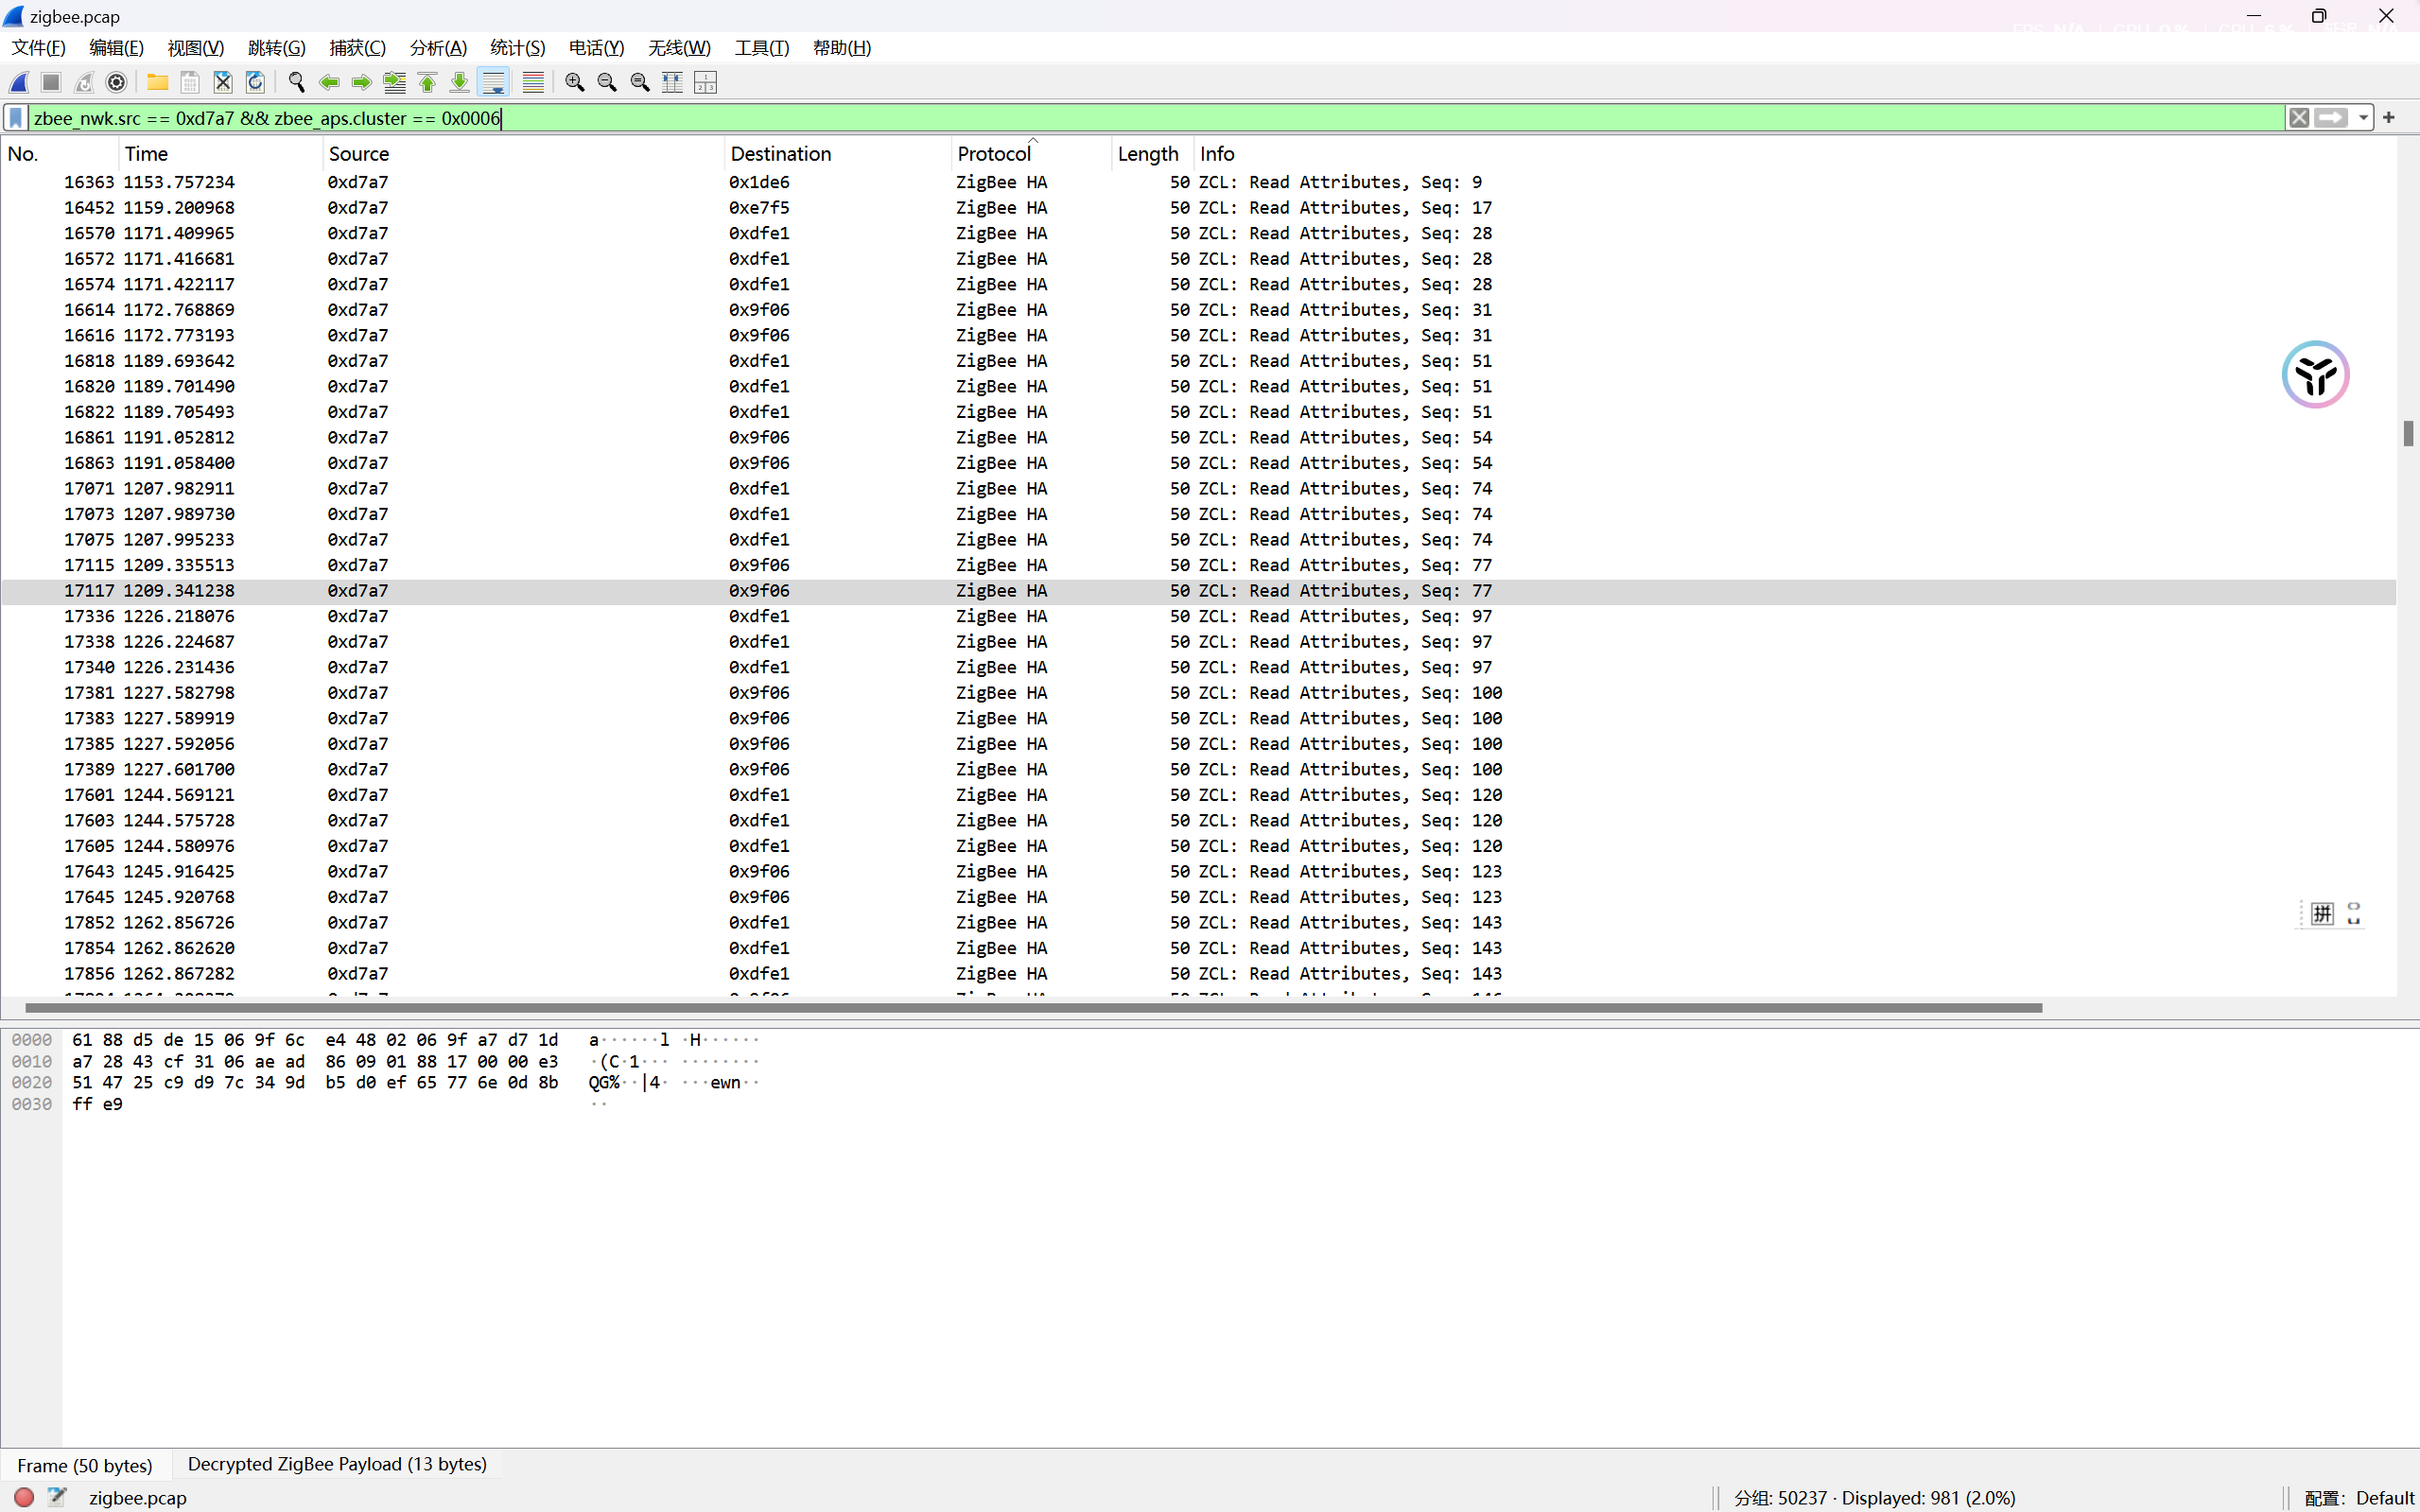
zbee_nwk.src == 0xd7a7 && zbee_aps.cluster == 0x0006
11、通过对流量分析,解密后的ZCL厂商私有帧的帧头中携带的厂商代码(Manufacturer
Code)是多少?[答案格式:十六进制,纯数字或大写字母组合,以0x为开头]
zbee_aps.cluster >= 0xfc00 && zbee_aps.cluster <= 0xffff && zbee_zcl.cmd.mc
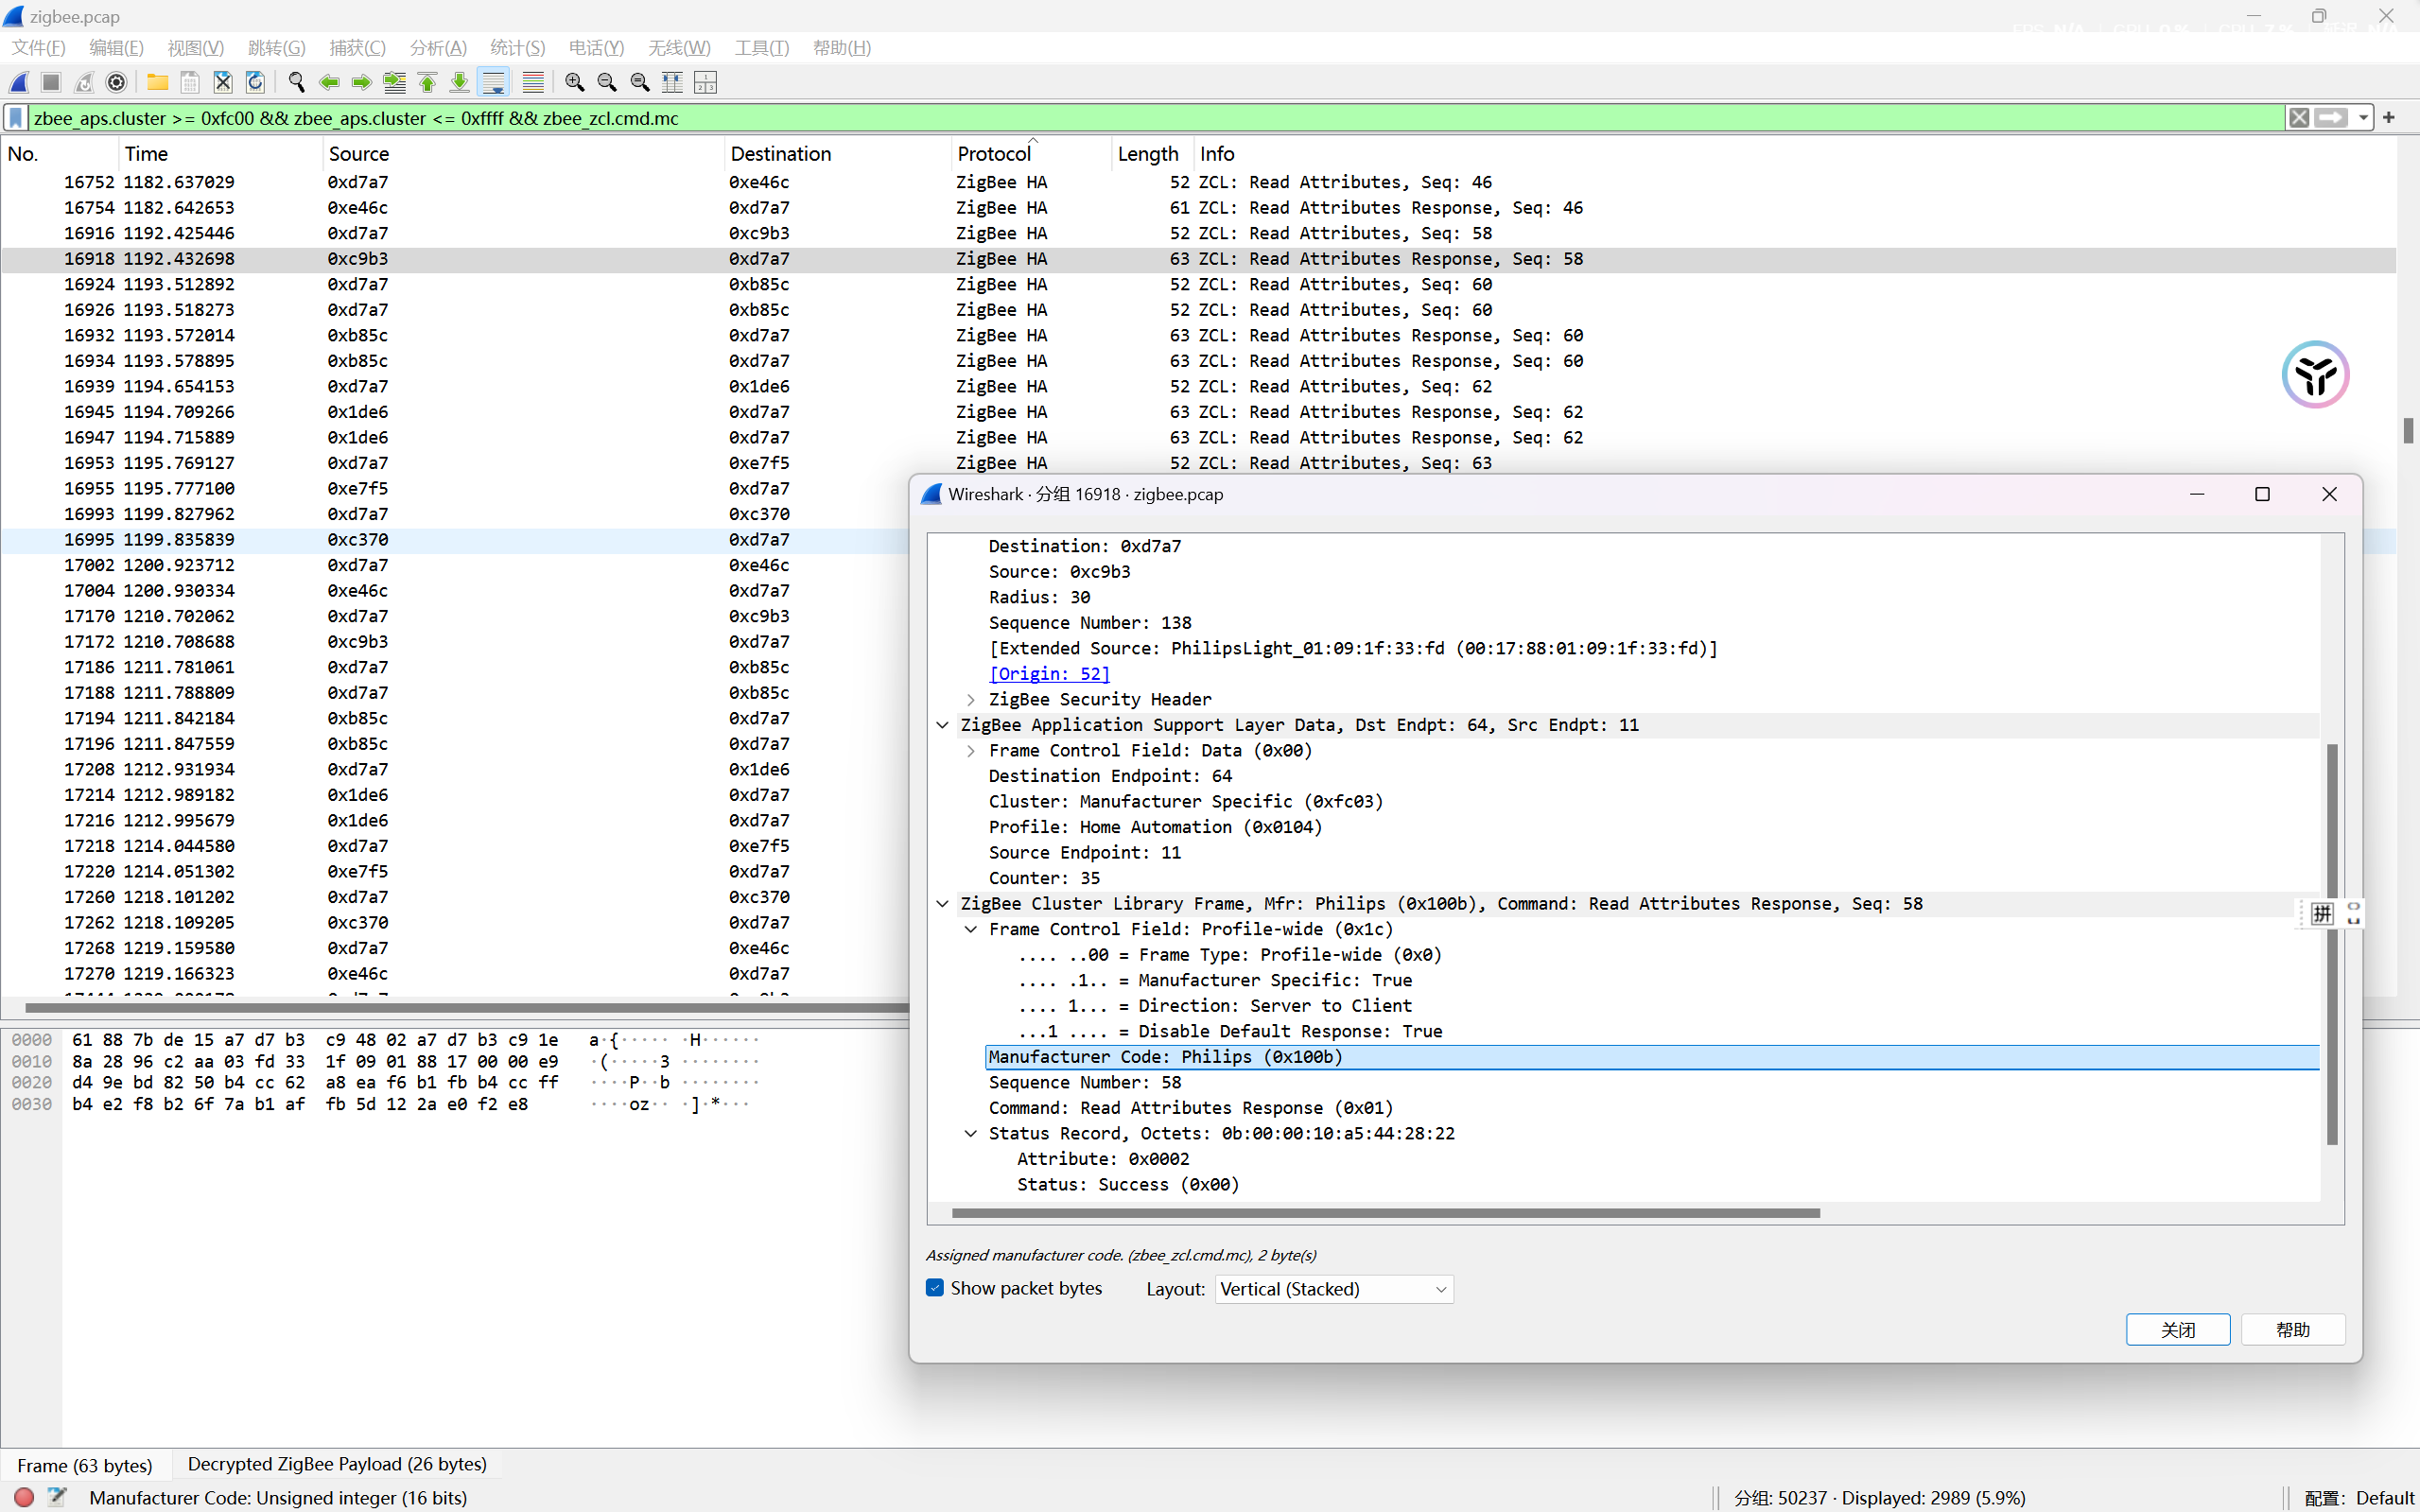
12、通过对流量分析,该ZigBee网络中通信帧数最多的厂商私有簇(Cluster ID 位于
0xfc00~0xffff 区间)的簇 ID 是多少?[答案格式:十六进制,纯数字或大写字母组合,以0x为开头]
zbee_aps.cluster >= 0xfc00 && zbee_aps.cluster <= 0xffff
本包主要有 0xFC03 和 0xFC01;其中 0xFC03 = 2874 帧,0xFC01 = 116 帧,所以答案是 0xFC03。
13、通过对流量分析,该ZigBee网络中NWK层通信量(按帧数统计)最大的一对设备,二者之间的通信总帧数为多少?[答案格式:纯数字]
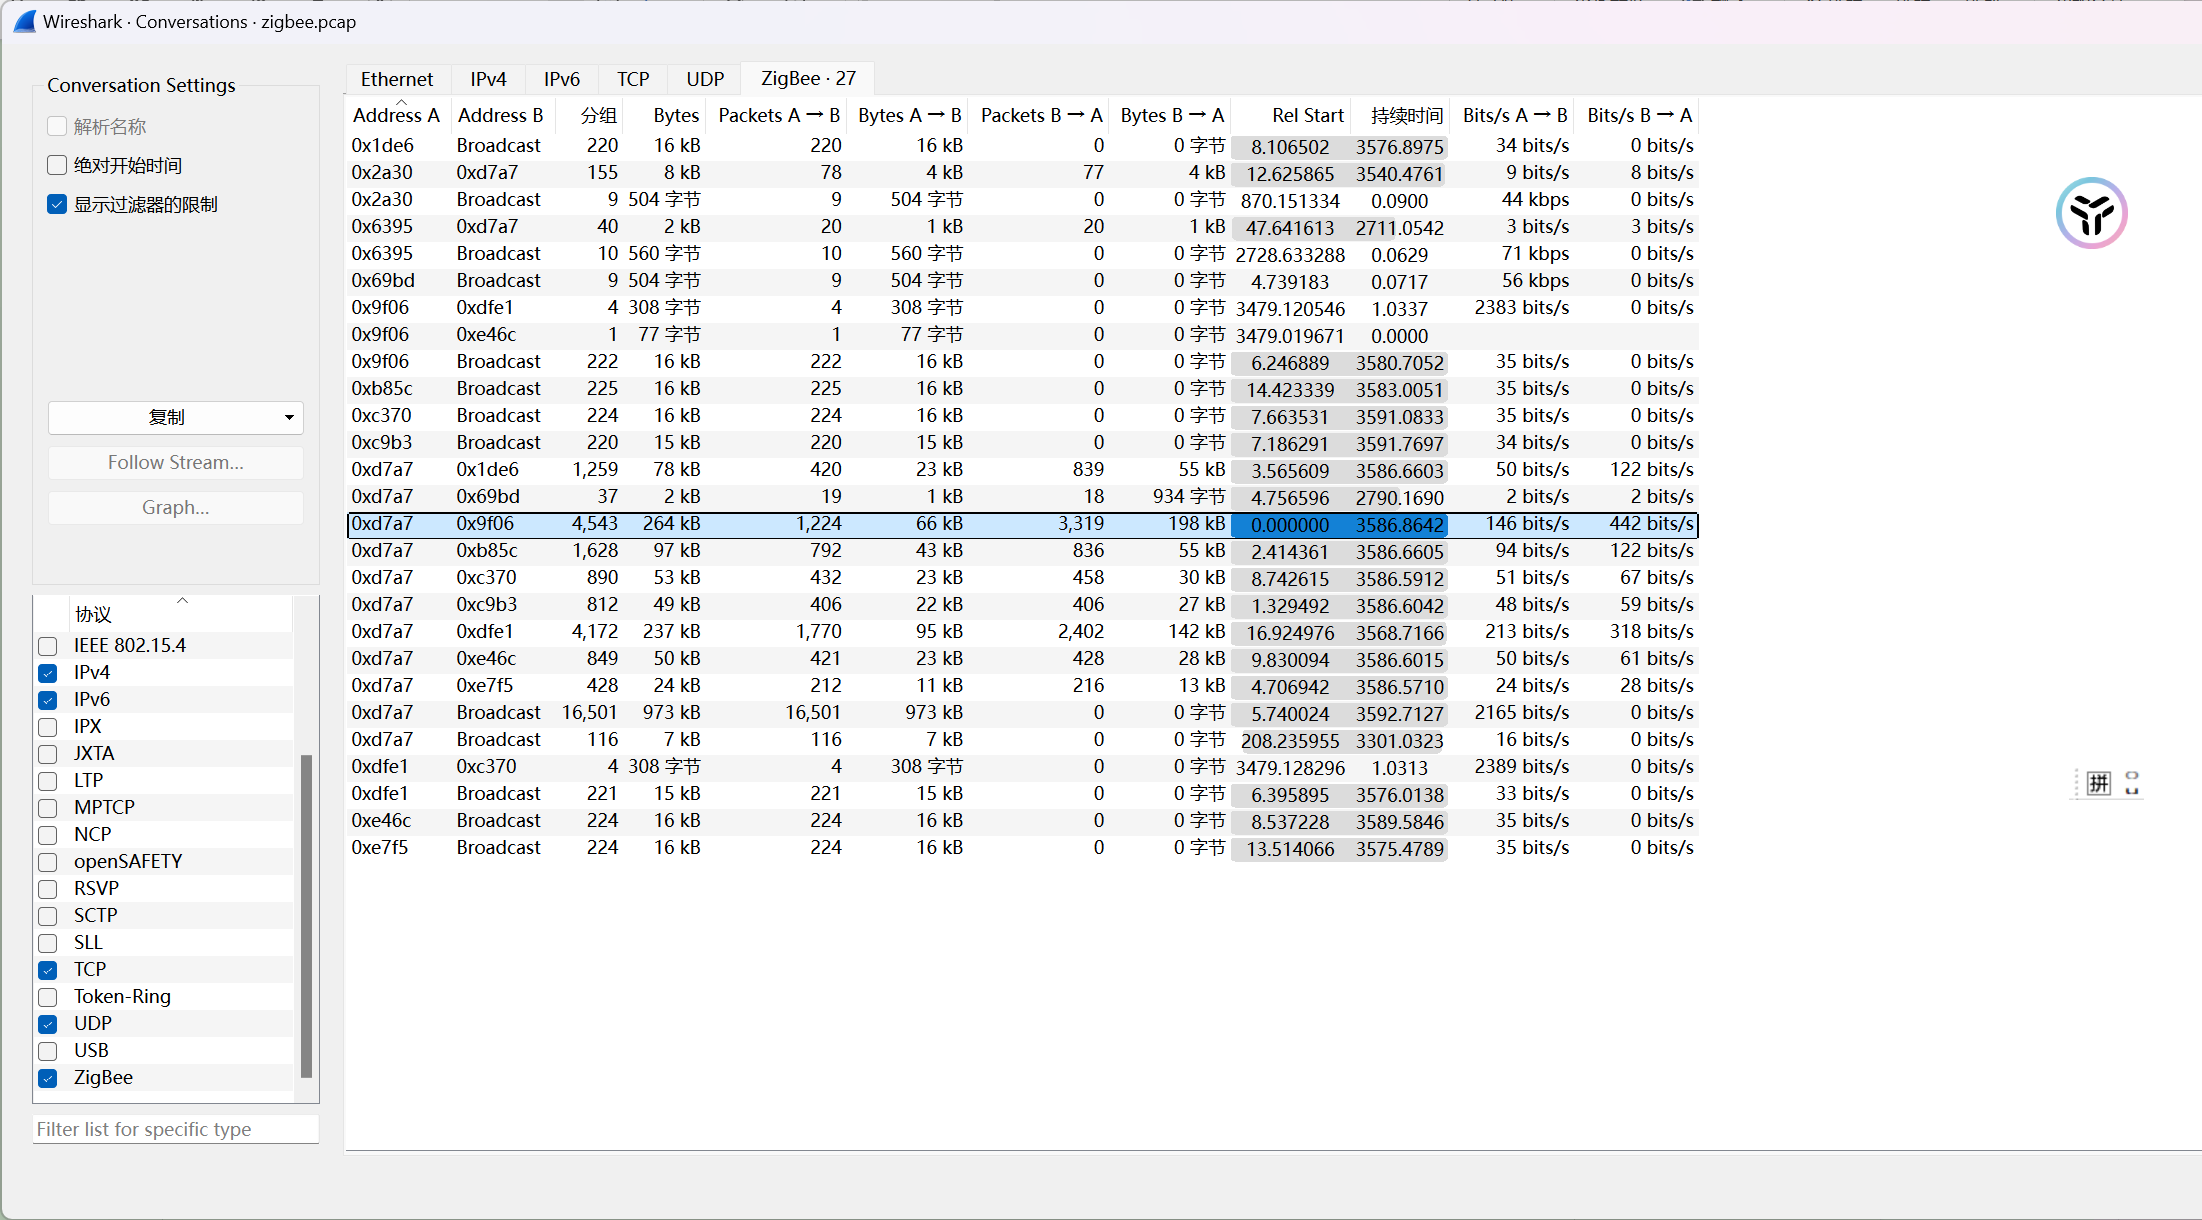
0xD7A7 ↔ 0x9F06 4543
14、通过对流量分析,ZigBee网络中协调器(Coordinator)的64位 MAC
地址(Extended Address)是多少?[答案格式:0A:0A:0A:0A:0A:0A:0A:0A]
wpan.src16 == 0xd7a7 && zbee_nwk.src == 0xd7a7
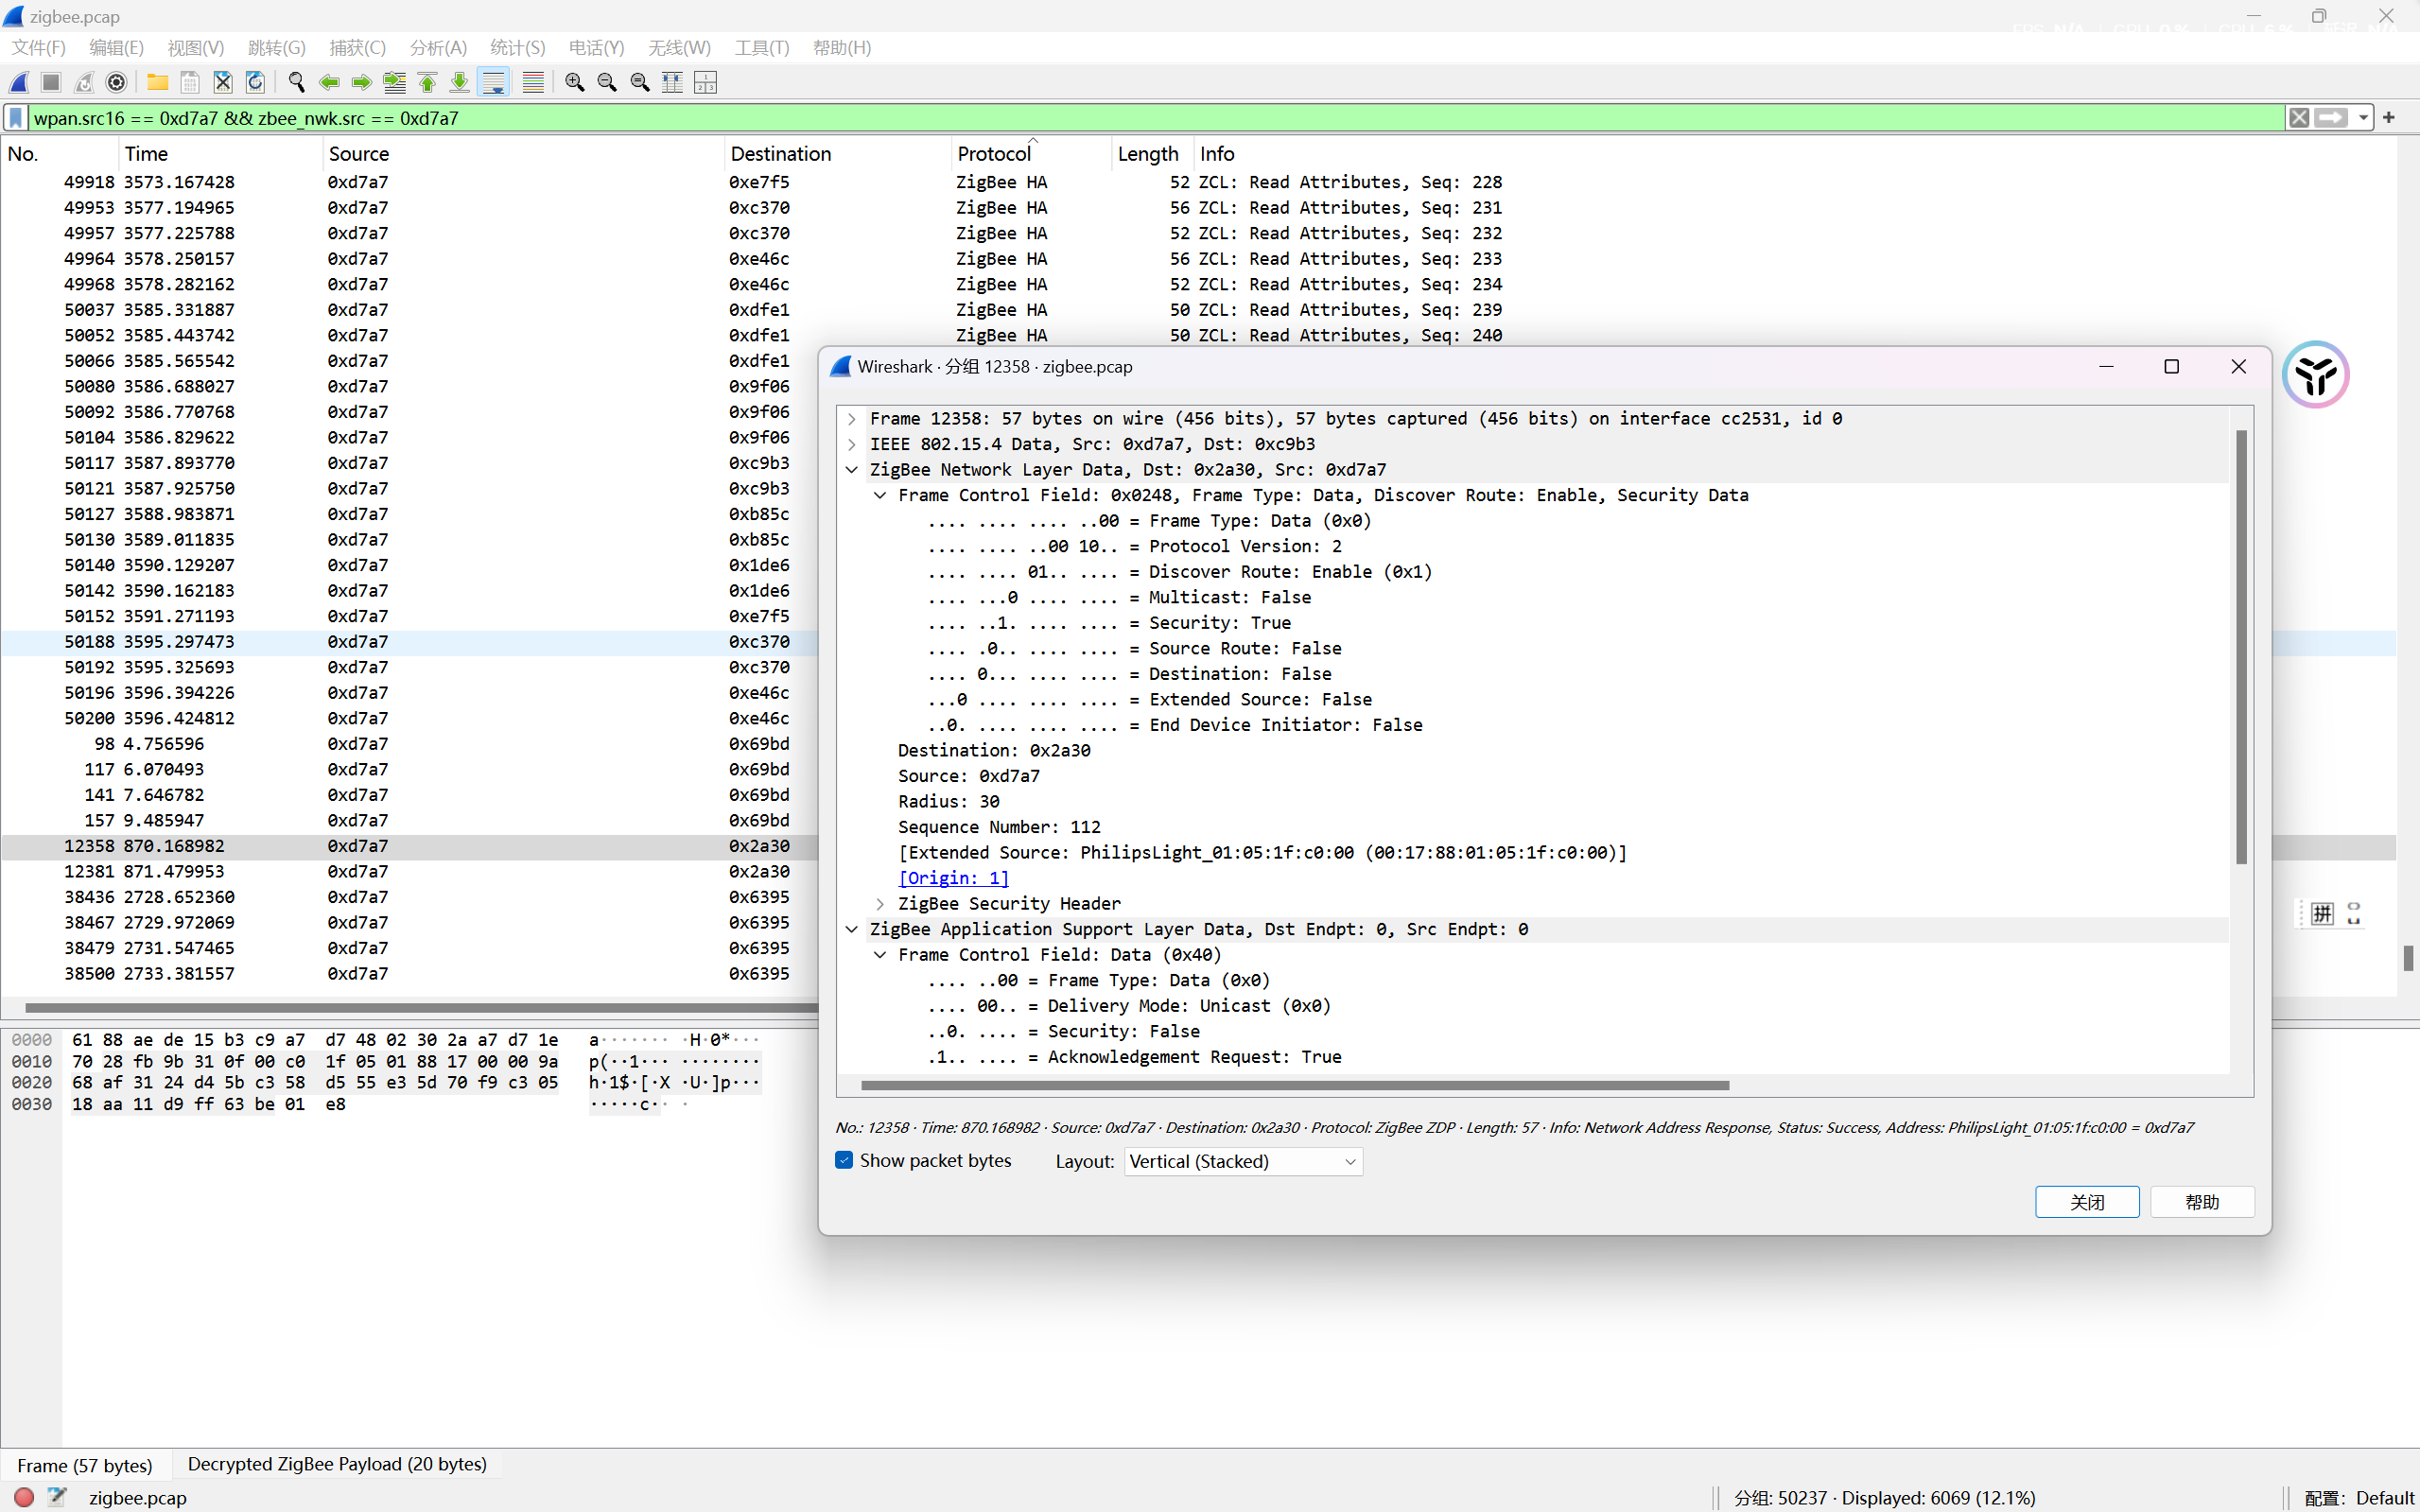
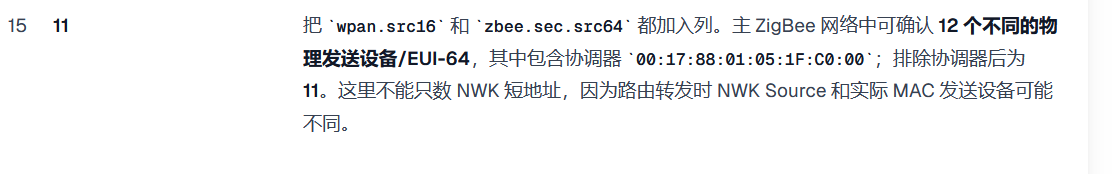
15、通过对流量分析,该ZigBee网络中,除协调器(Coordinator)之外,有多少个独立的
IoT 设备曾作为发送方出现过?注:设备可能在不同阶段使用不同地址格式进行通信。[答案格式:纯数字]
这两题还待完善
网站重构部分
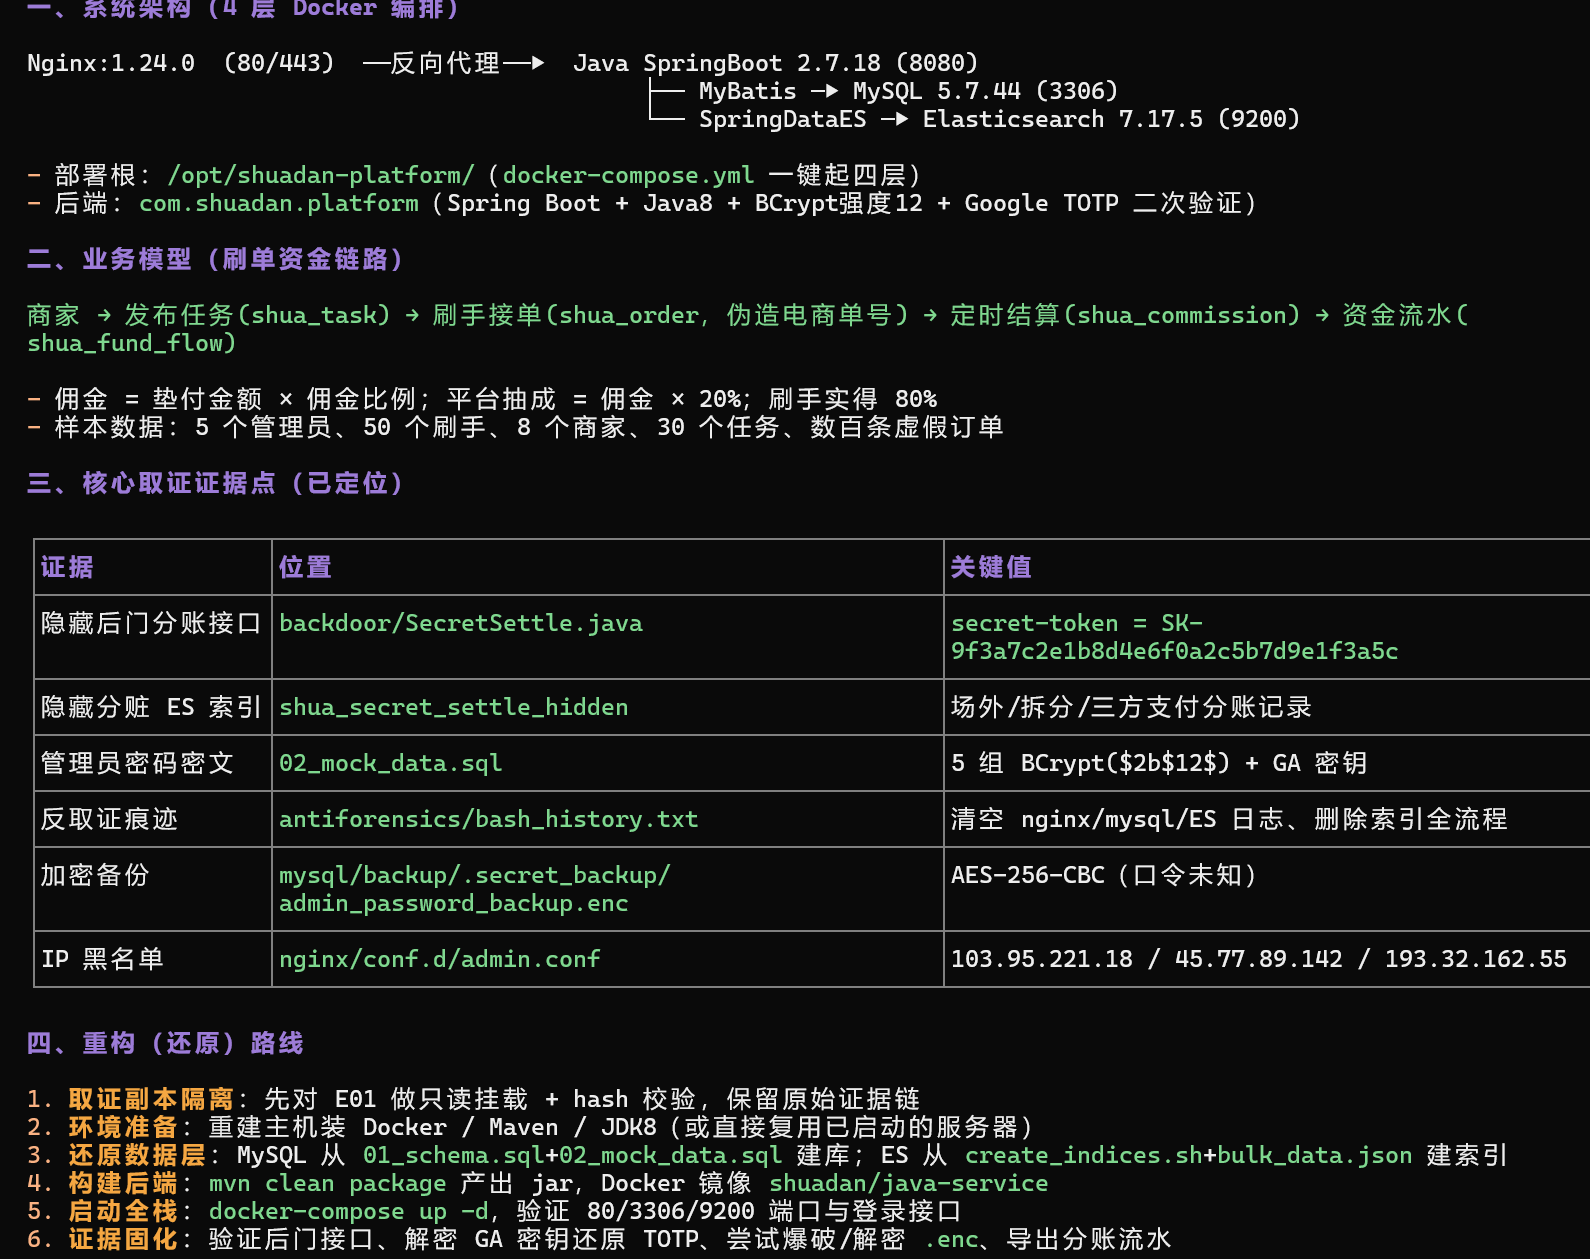
Docker 基本上都是run起来的
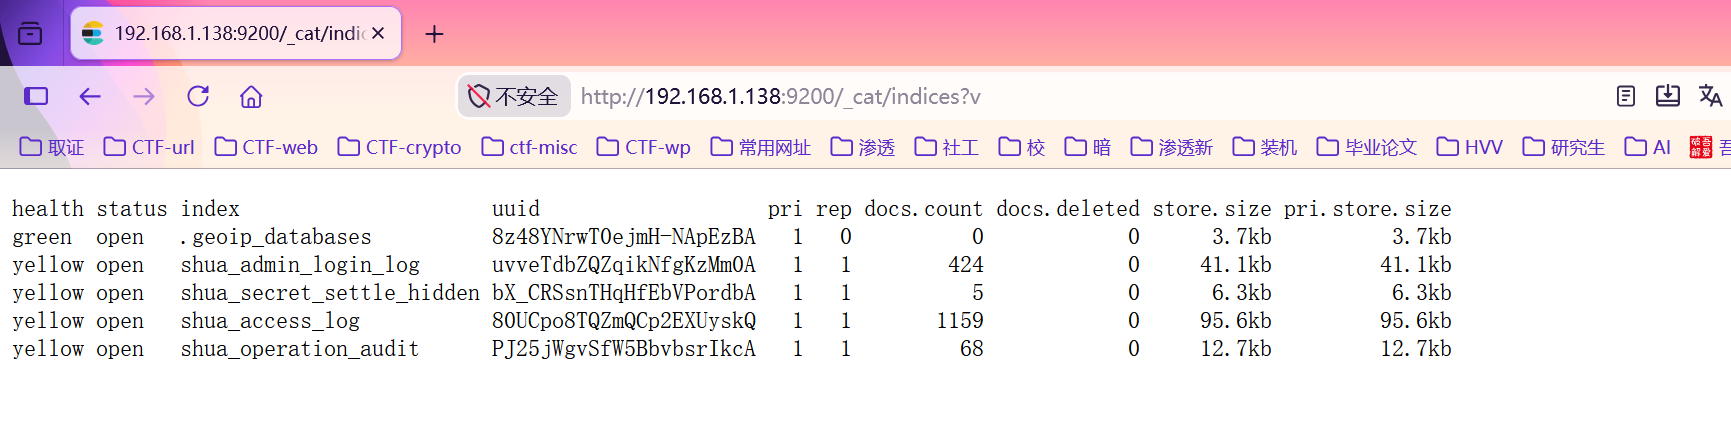
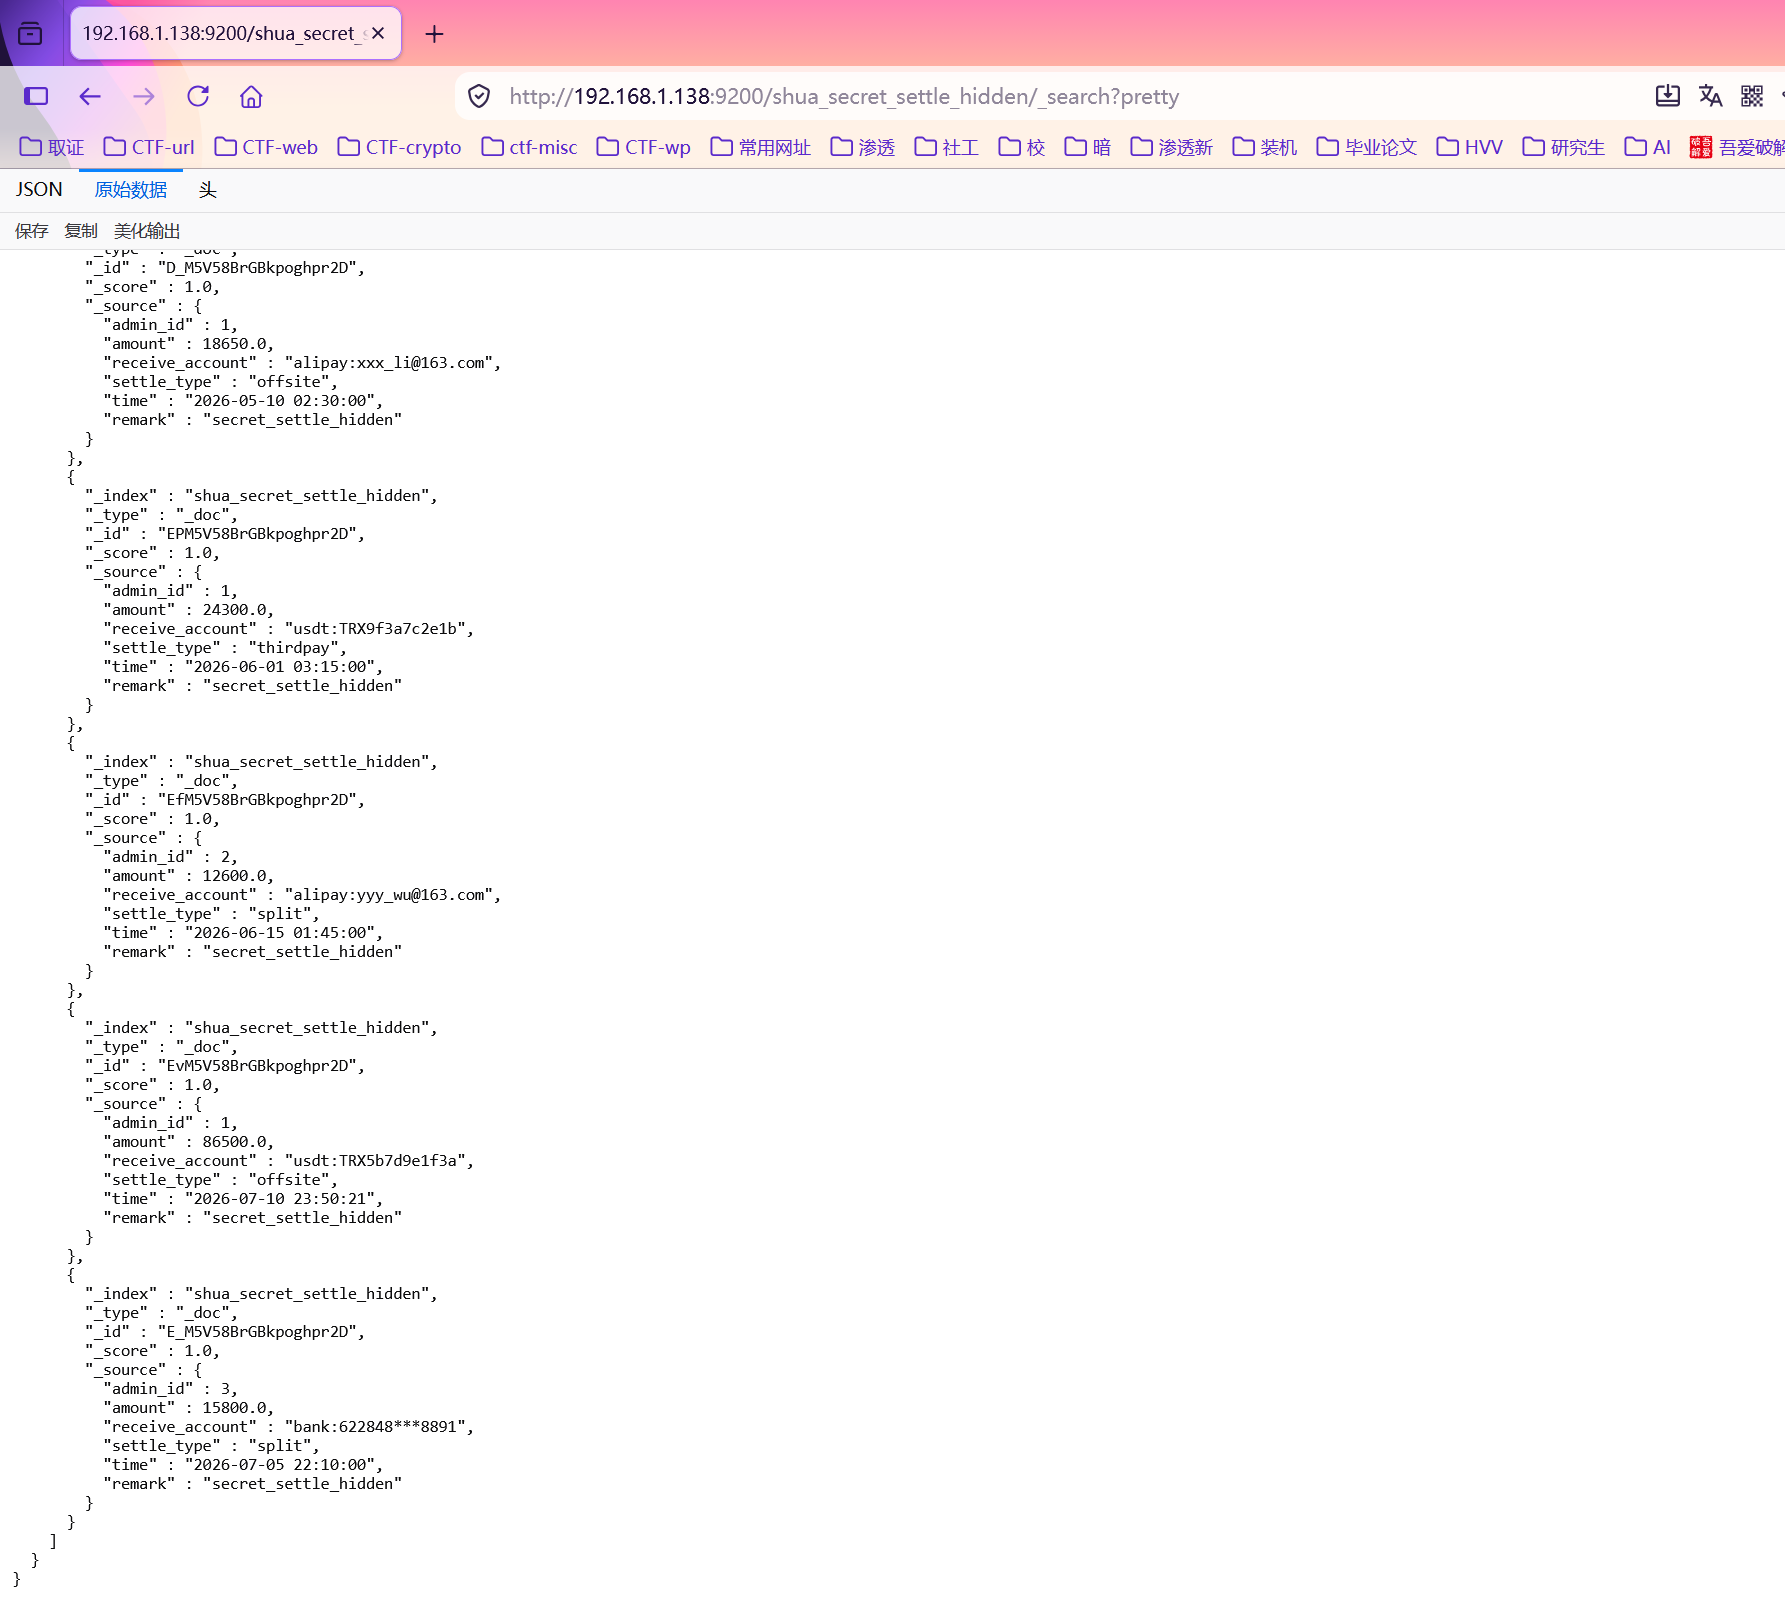
说明网站是起不起来的
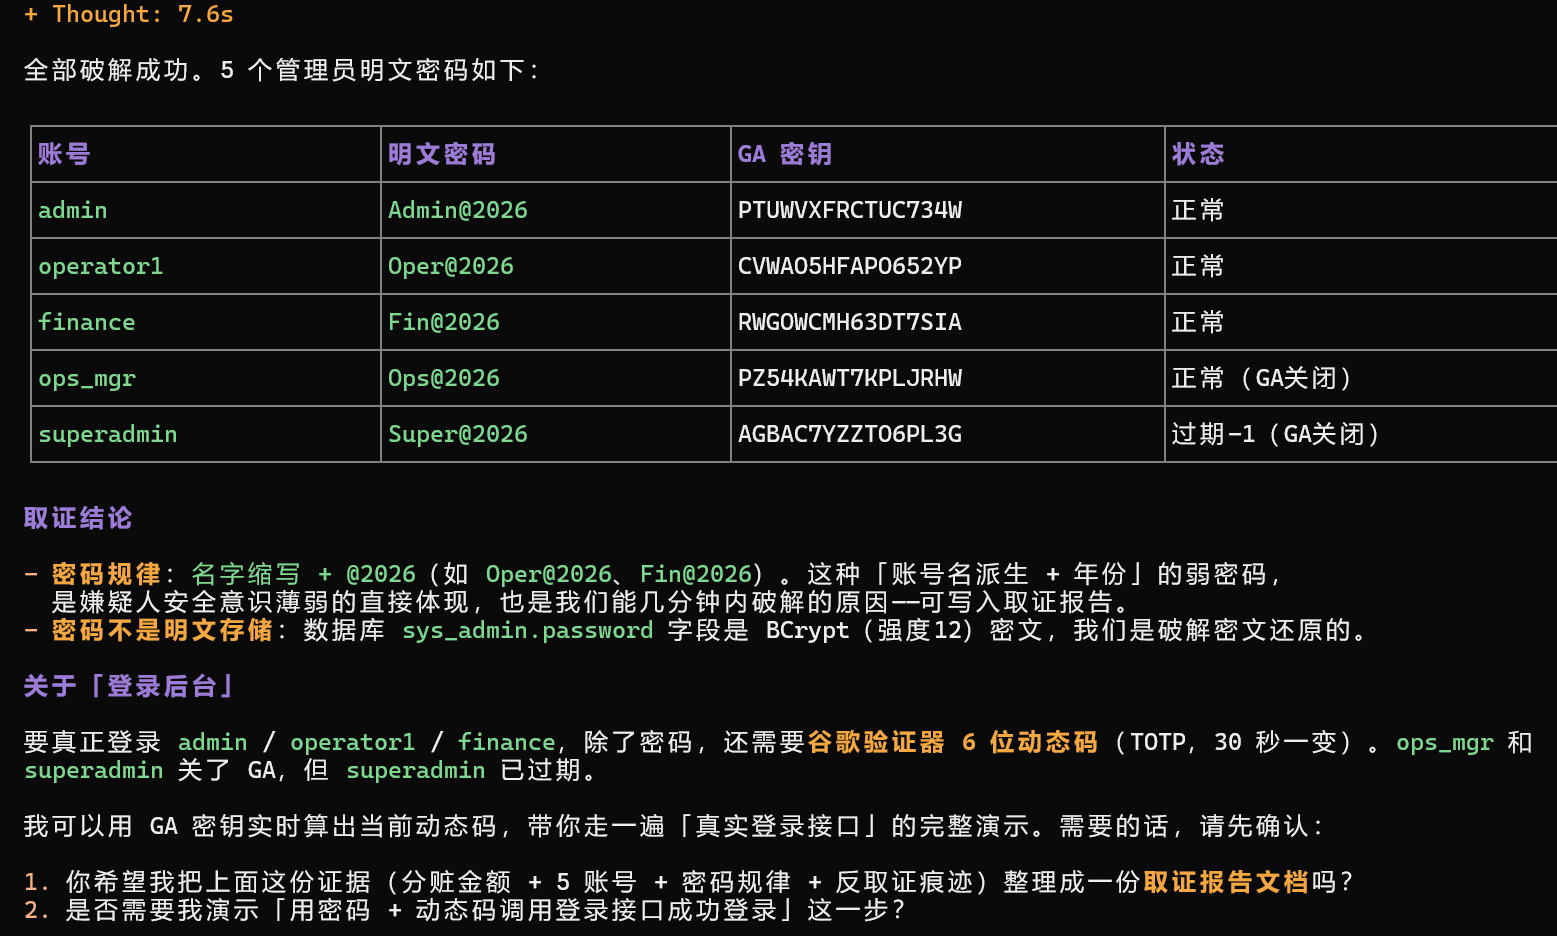
而且发现很狗的一点,网站所有关键配置文件都有一些“考点”“取证考点“之类的
很明显就是AI出的题目,所以直接全局梭
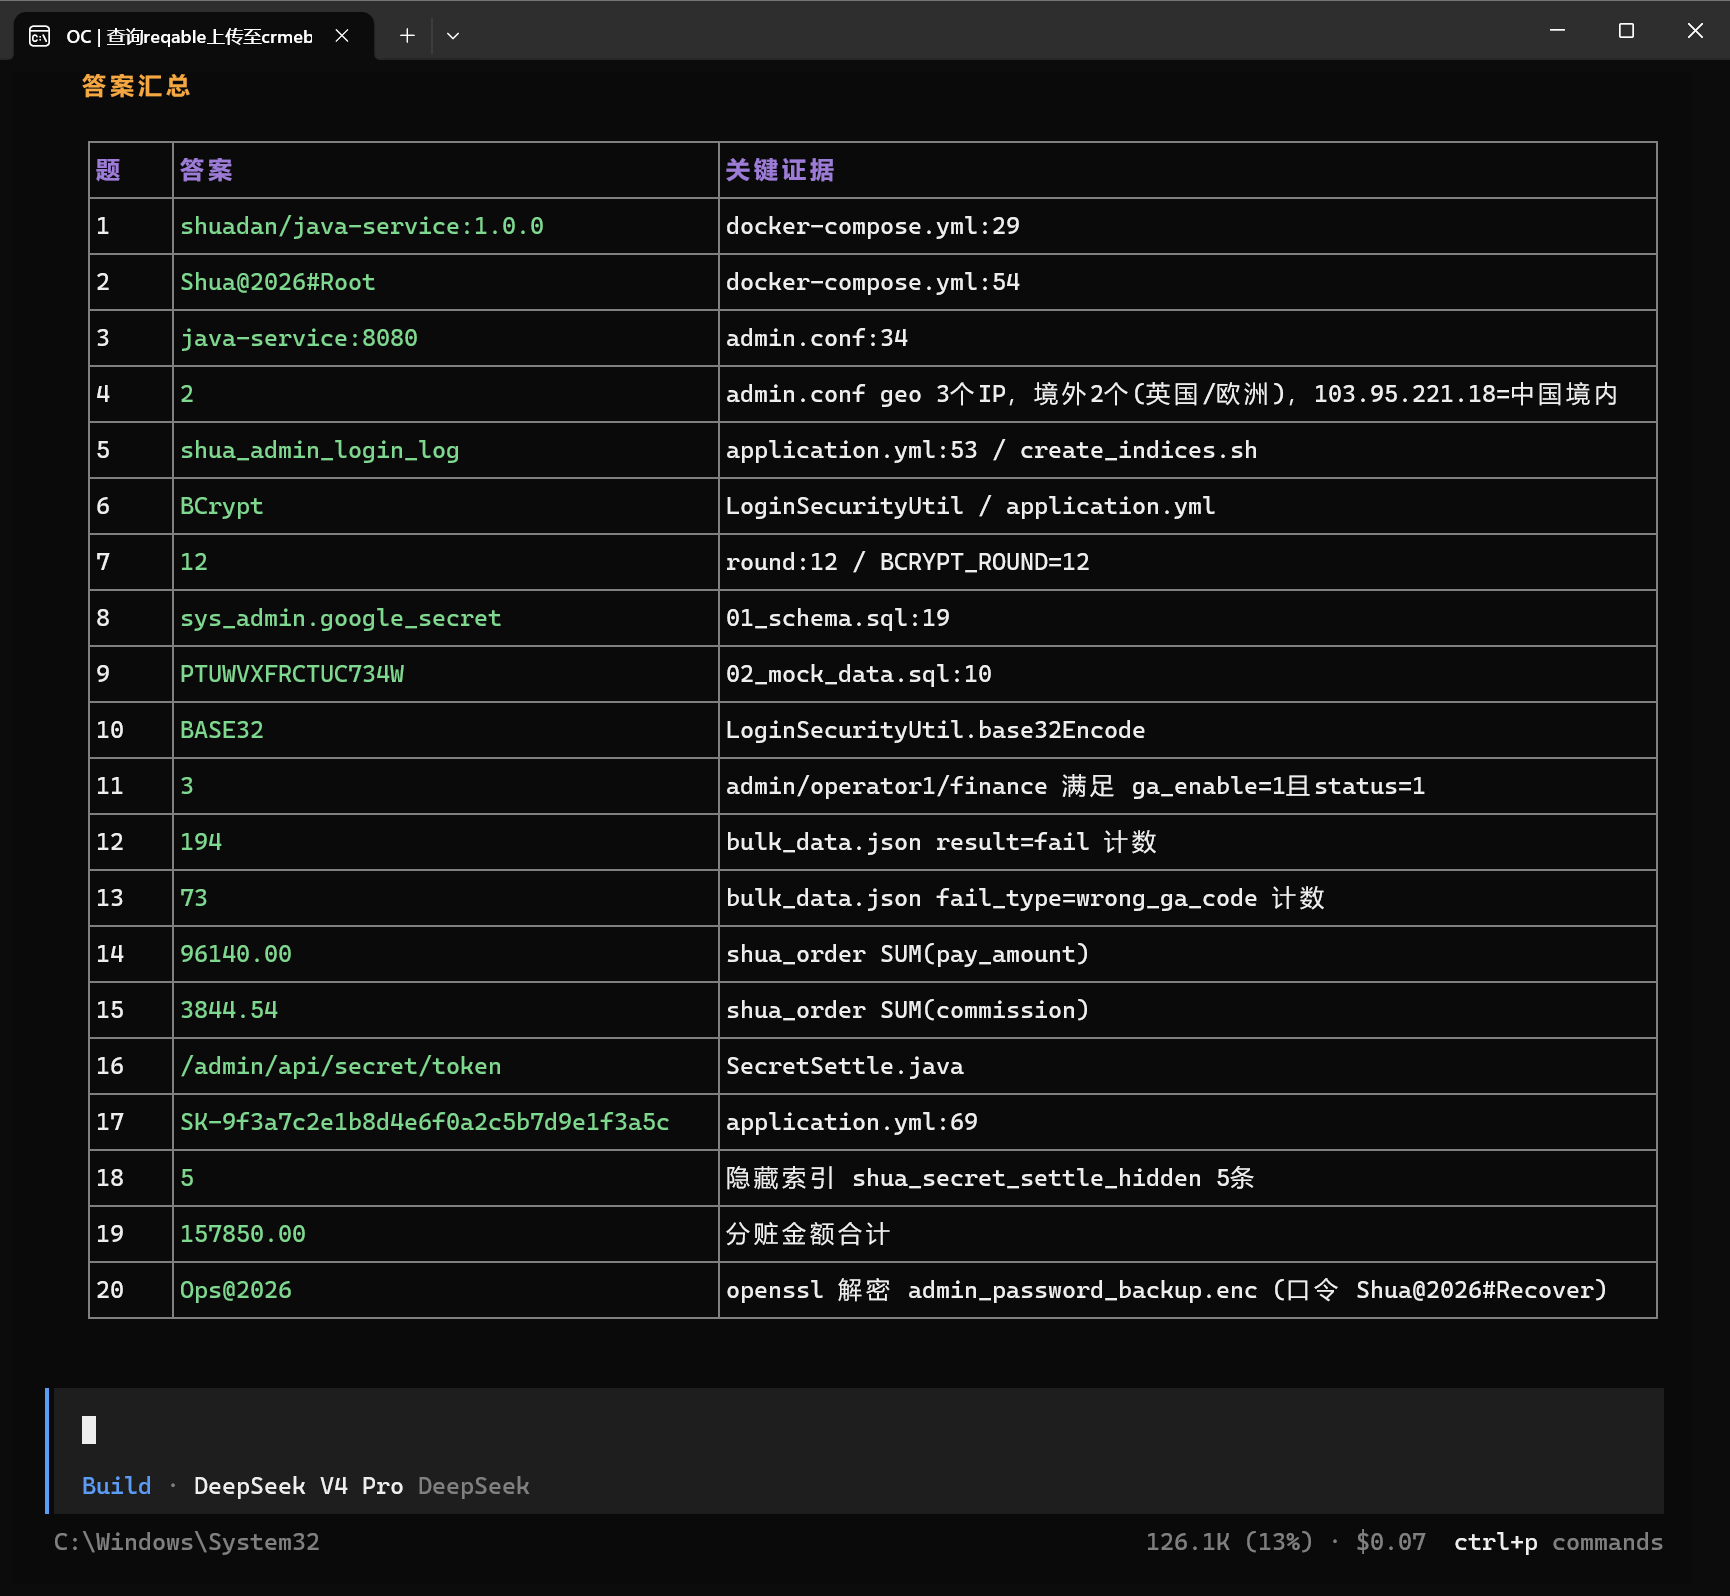
服务器
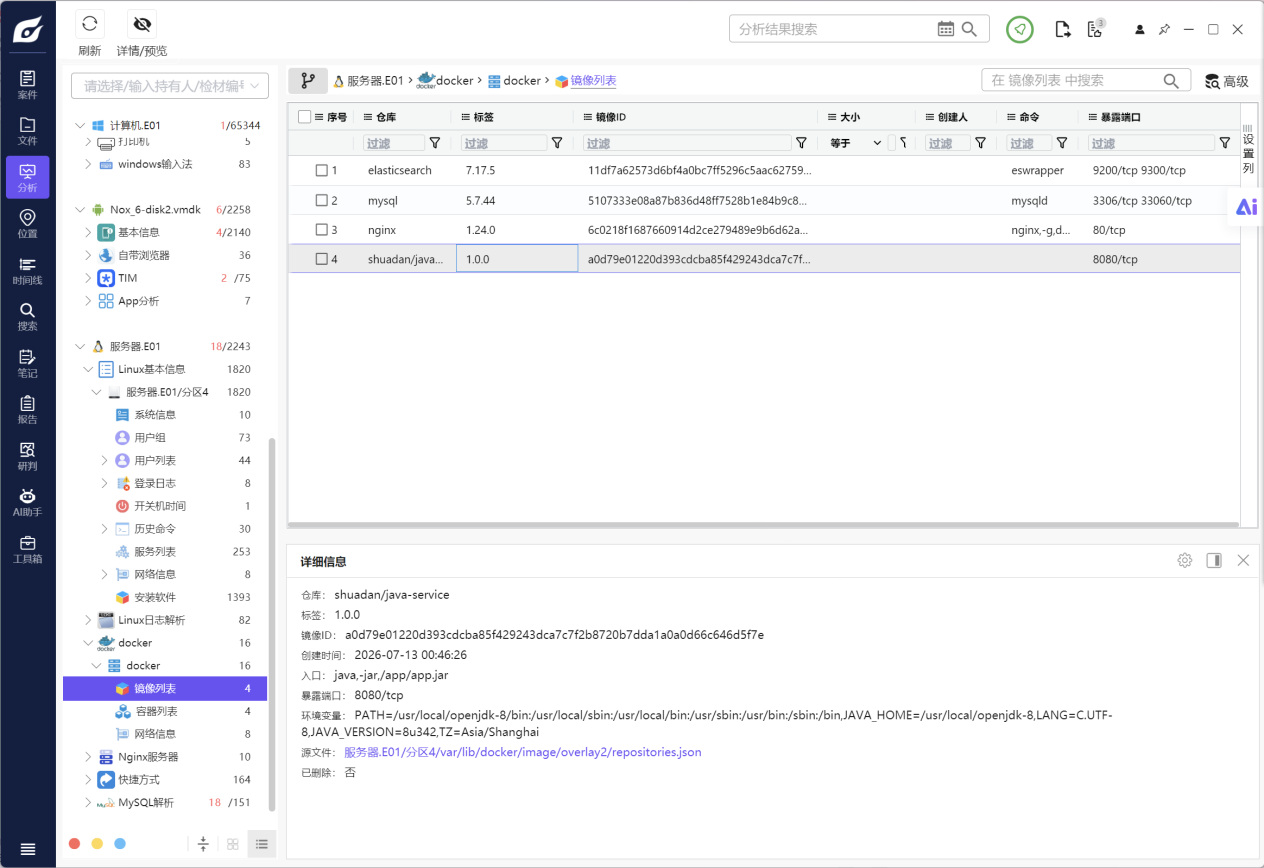
1、通过对检材分析,Java后端服务容器使用的镜像名称为?[答案格式:123]
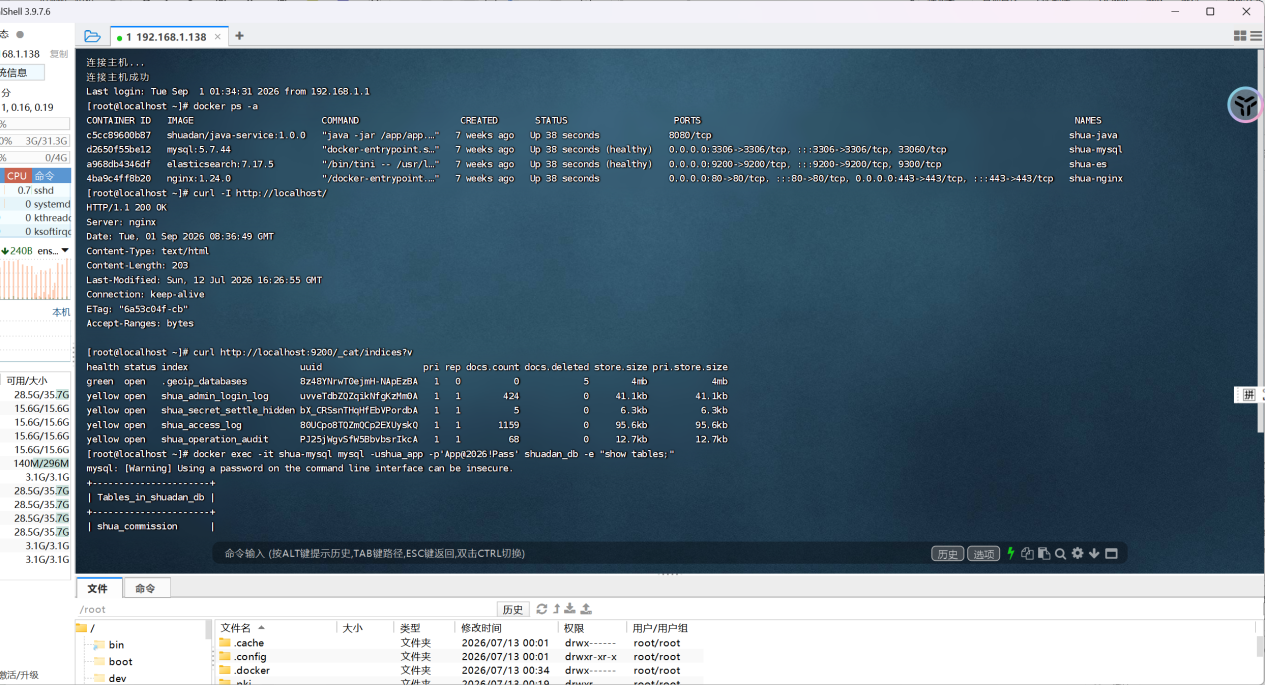
第2题 通过对检材分析,MySQL数据库容器配置的root密码为?[答案格式:mysql]
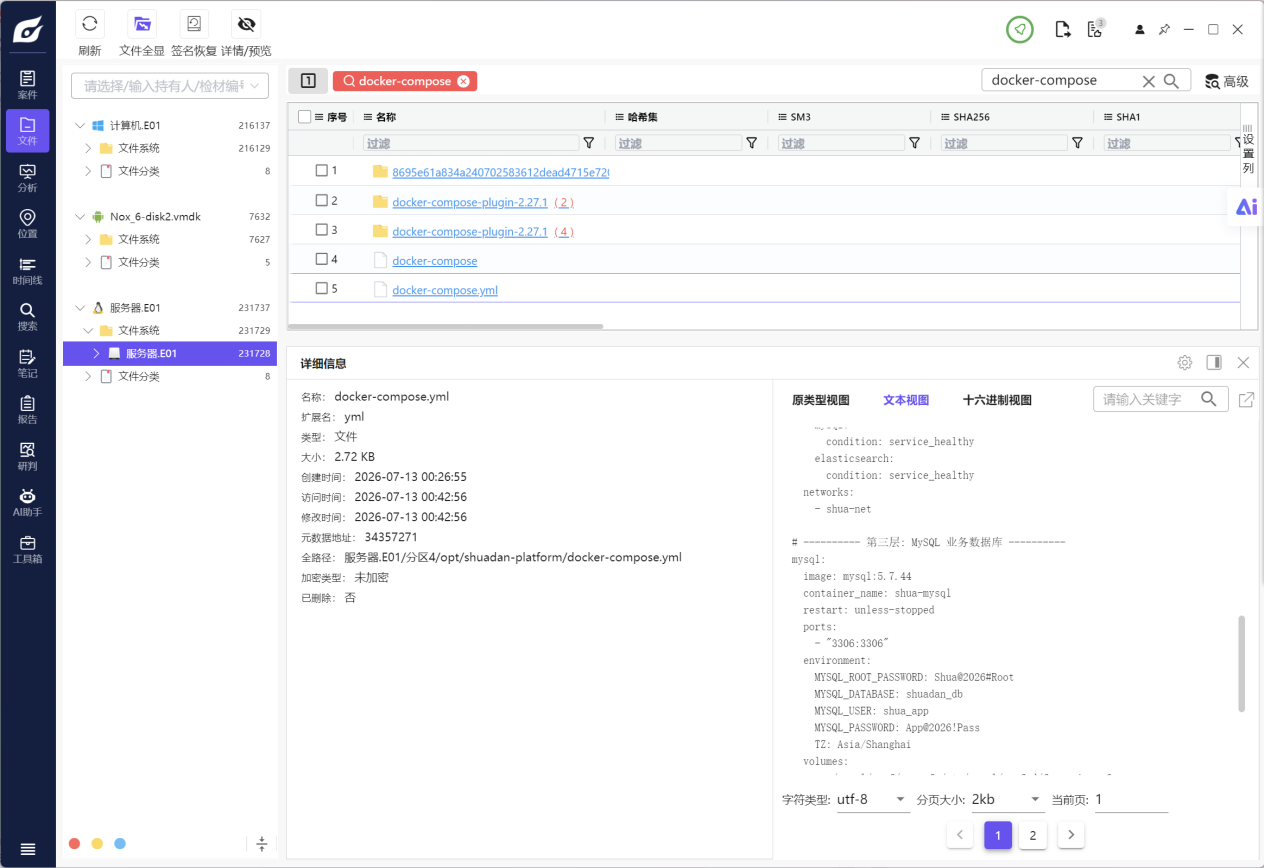
App@2026!Pass
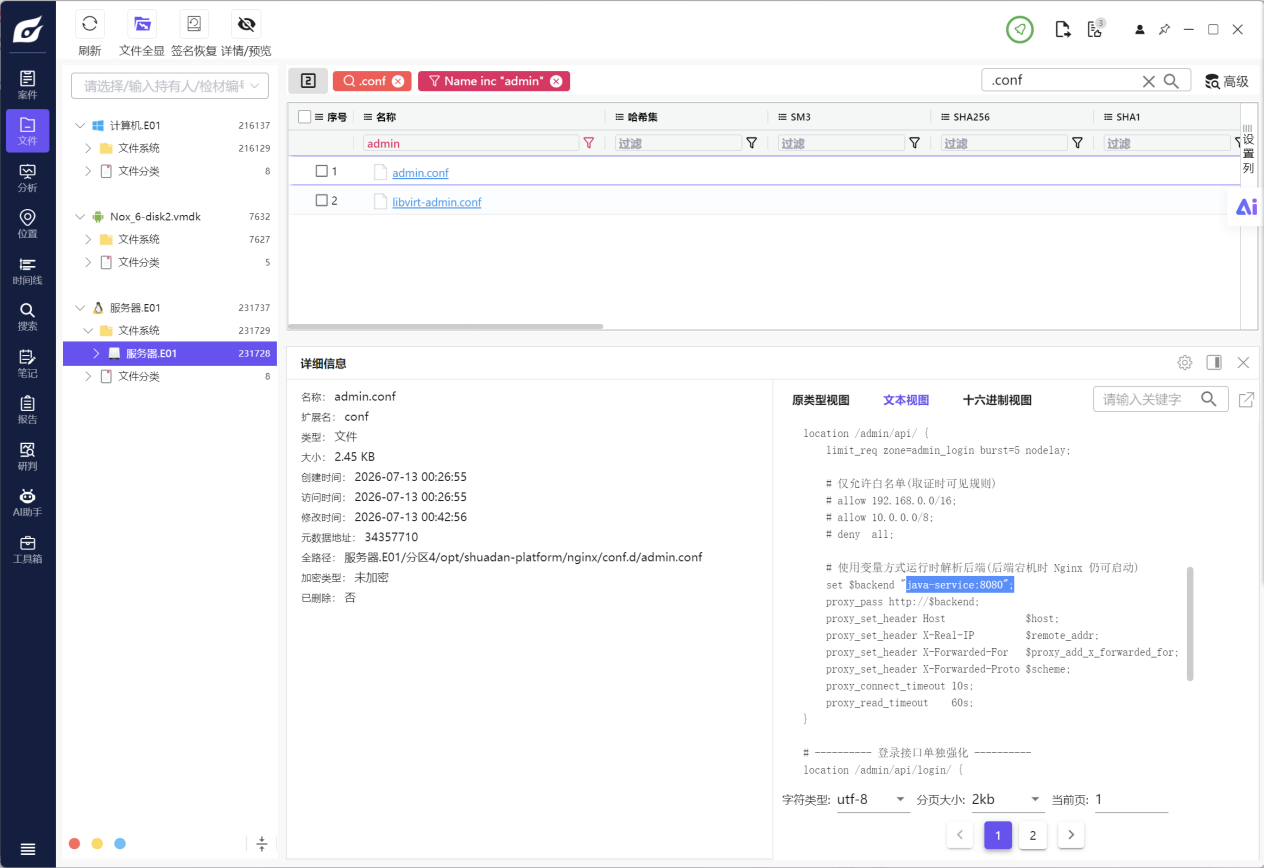
第3题 通过对检材分析,后台管理接口经Nginx反向代理转发到的Java后端内网访问地址为?[答案格式:java-service:8080]
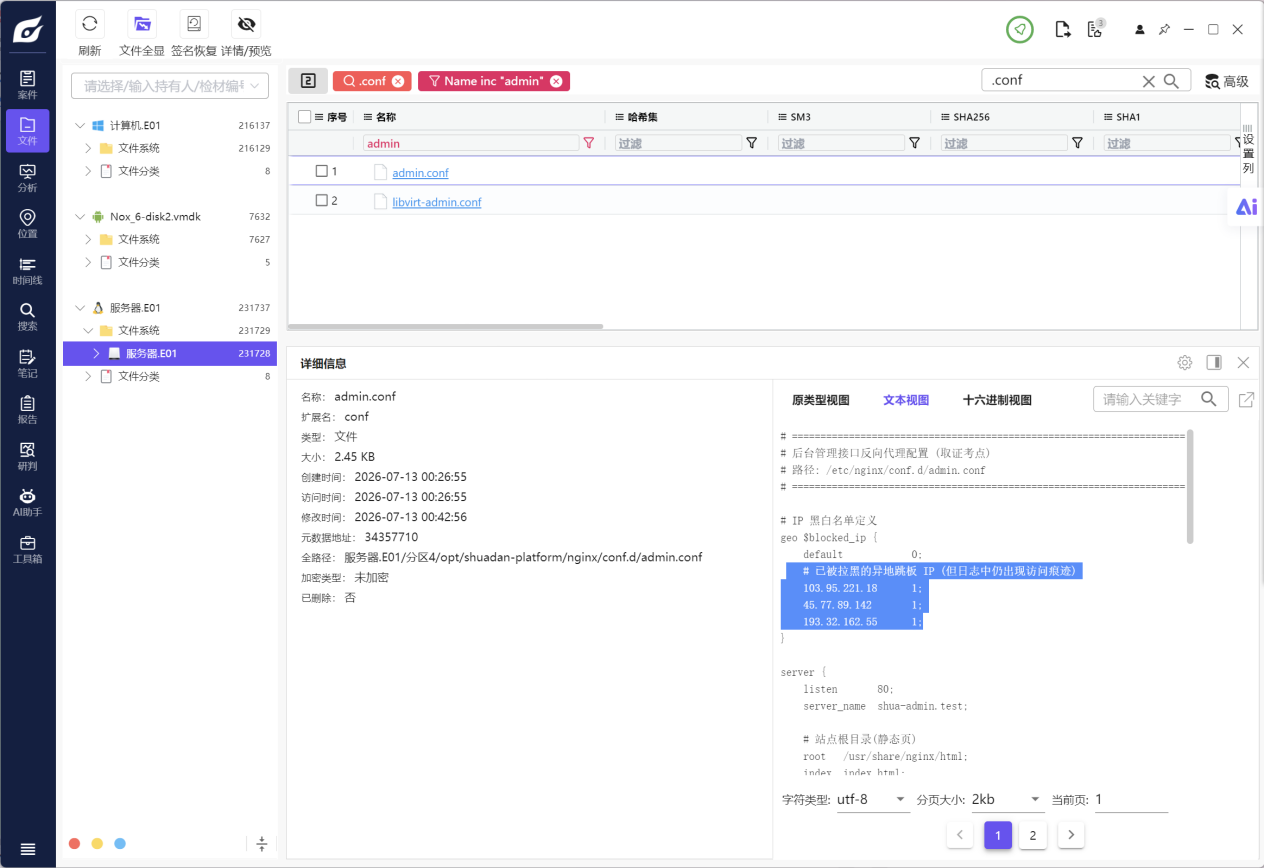
第4题 通过对检材分析,Nginx配置的IP黑名单中共包含多少个境外IP地址?[答案格式:1]
第5题 通过对检材分析,管理员登录日志存储的Elasticsearch索引名称为?[答案格式:shua_admin_login_log]
①后端配置application.yml;②ES初始化脚本create_indices.sh;③后端代码中写入日志的工具类。
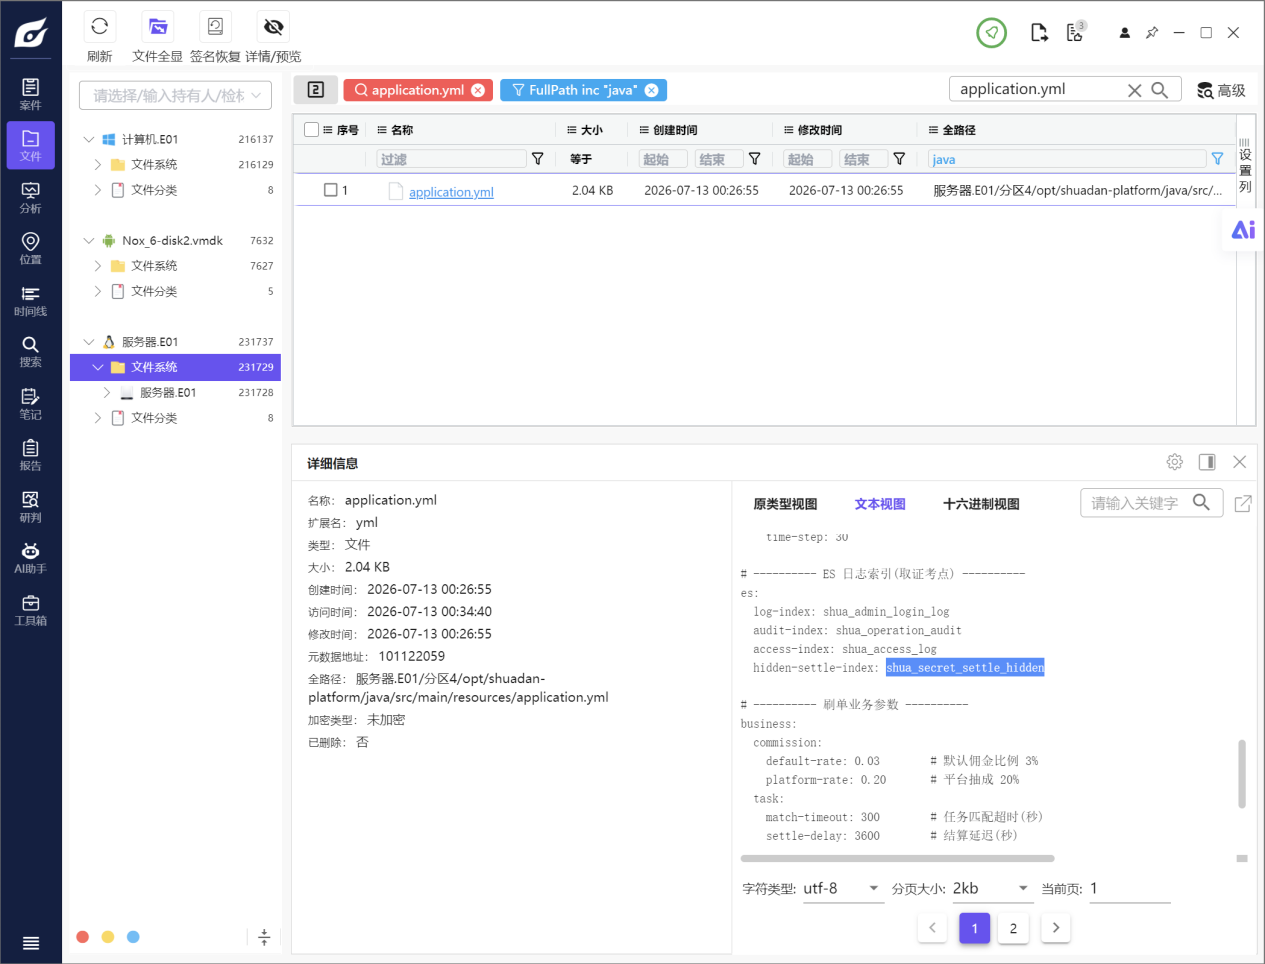
第6题 通过对检材分析,后台管理员账号密码存储采用的加密算法为?[答案格式:BCrypt]
同上文件
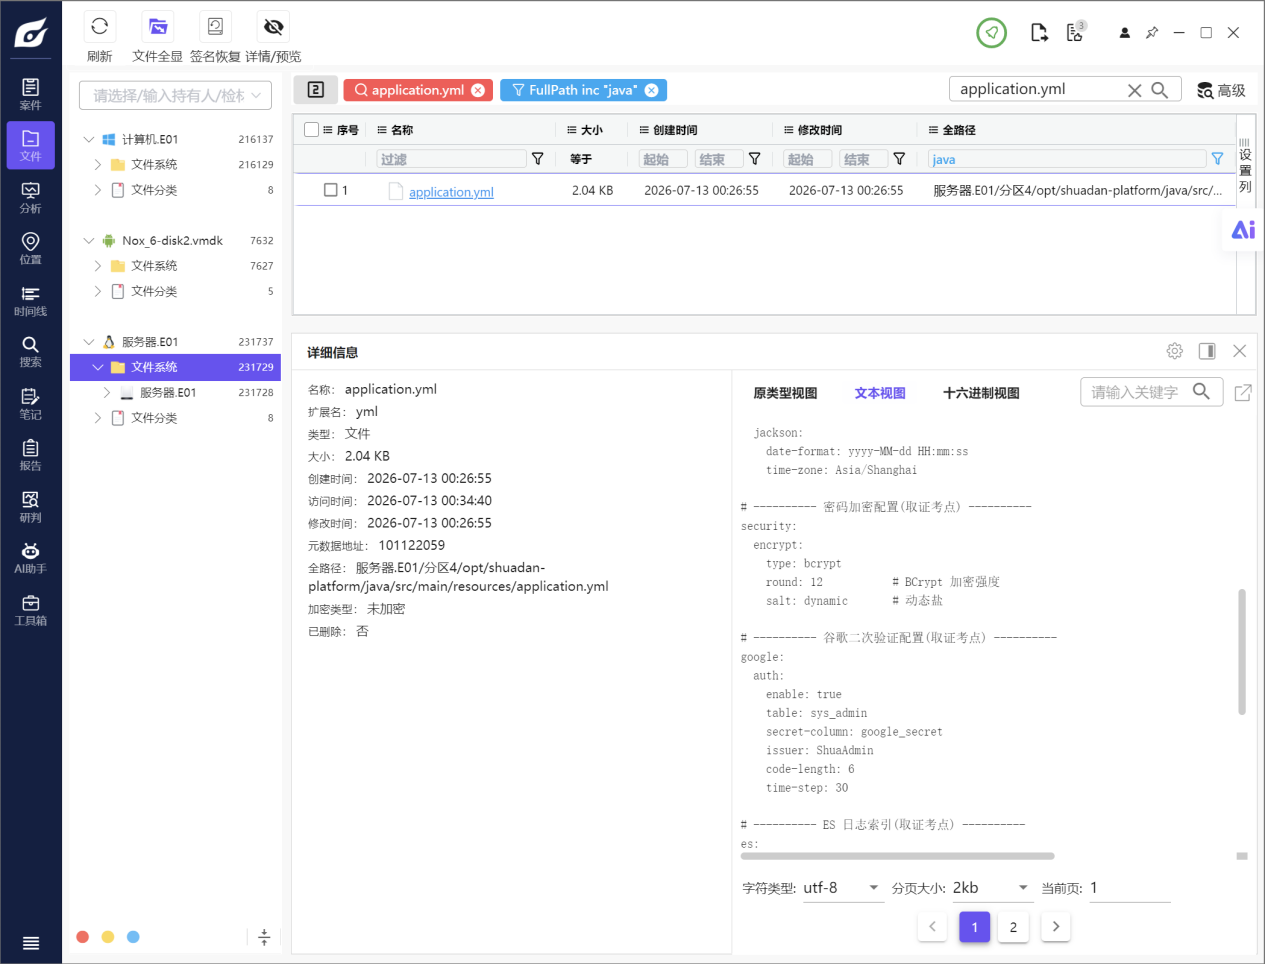
第7题 通过对检材分析,接上题,该加密算法配置的加密强度(cost因子)为?[答案格式:12]
同上
第8题 通过对检材分析,谷歌二次验证密钥存储在MySQL的哪个表哪个字段?[答案格式:sys_admin.google_secret]
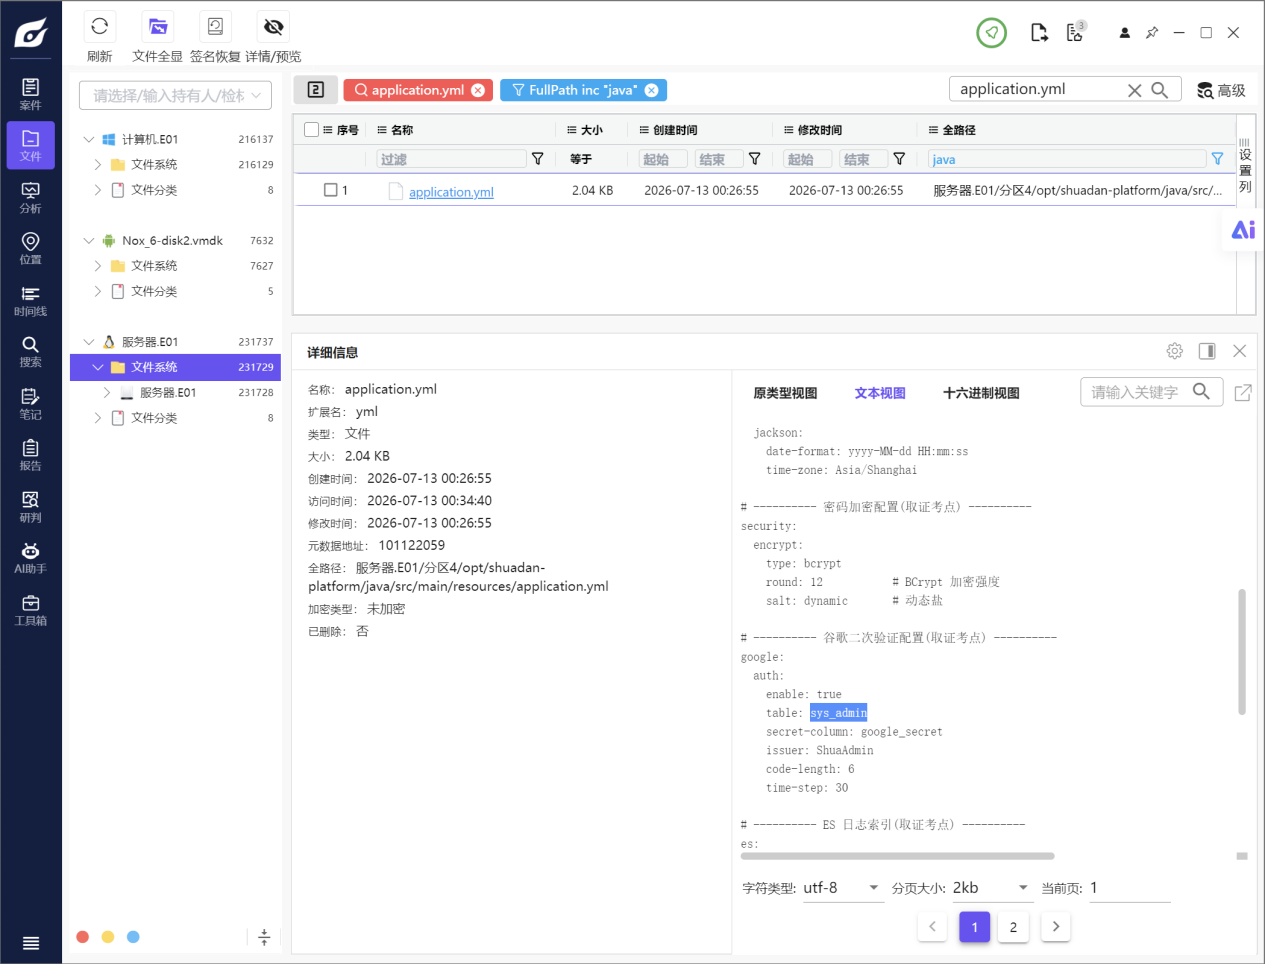
第9题 通过对检材分析,管理员admin账号配置的谷歌验证密钥为?[答案格式:PTUWVXFRCTUC734W]
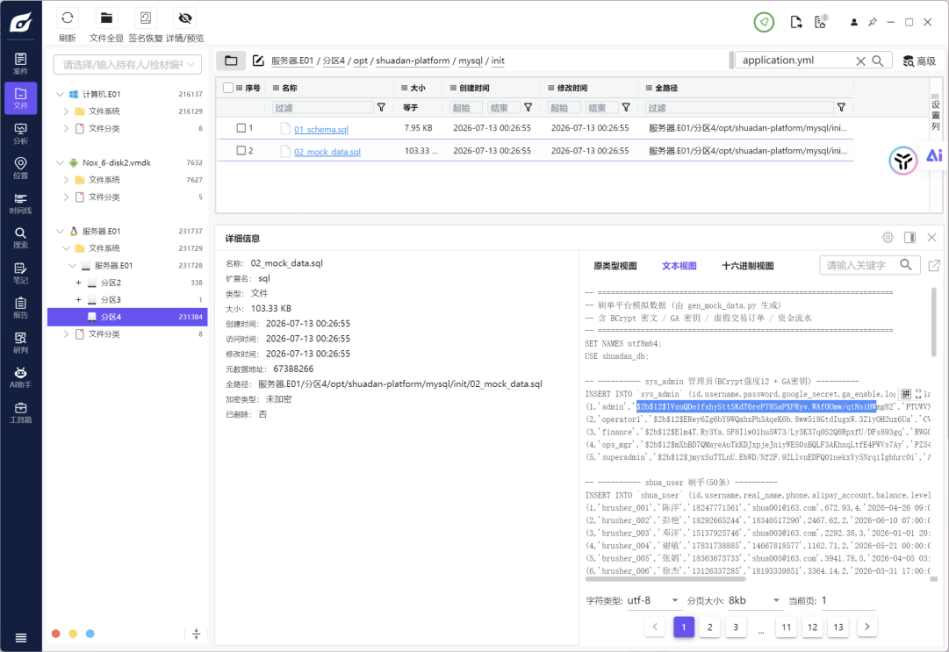
后面都不想做了,直接搜考点就行
手机
1、分析"检材1.手机备份.tar”,嫌疑人常用的公网IP为?
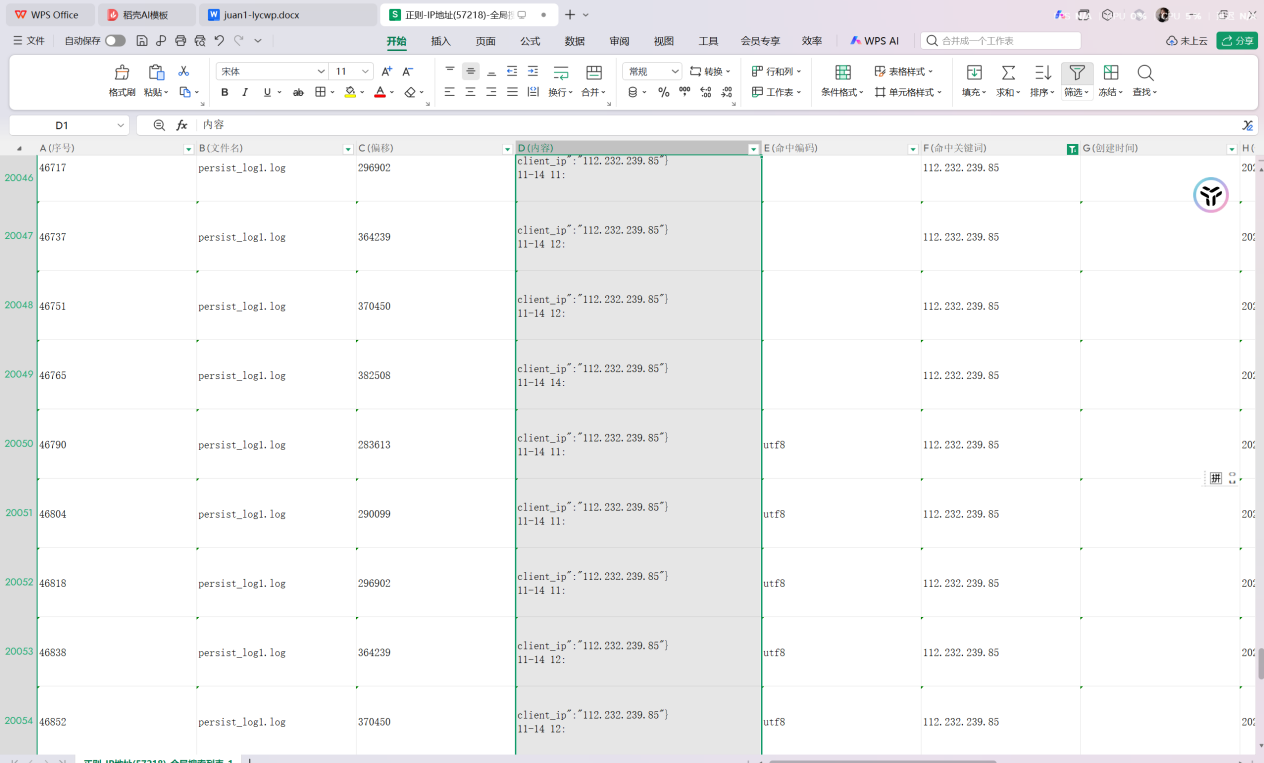
全局搜出来,这个IP是最多的,且比较像公网IP 112.232.239.85
2、分析“检材1.手机备份.tar”,嫌疑人小红书App的首次使用时间为?
【答案格式:2025-01-01 00:00:00】
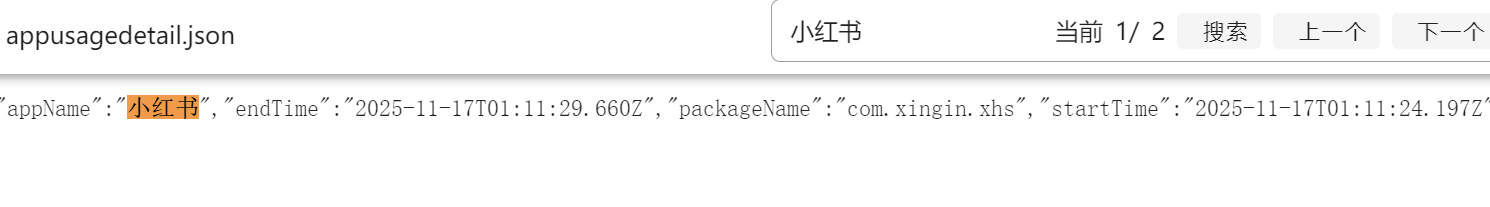
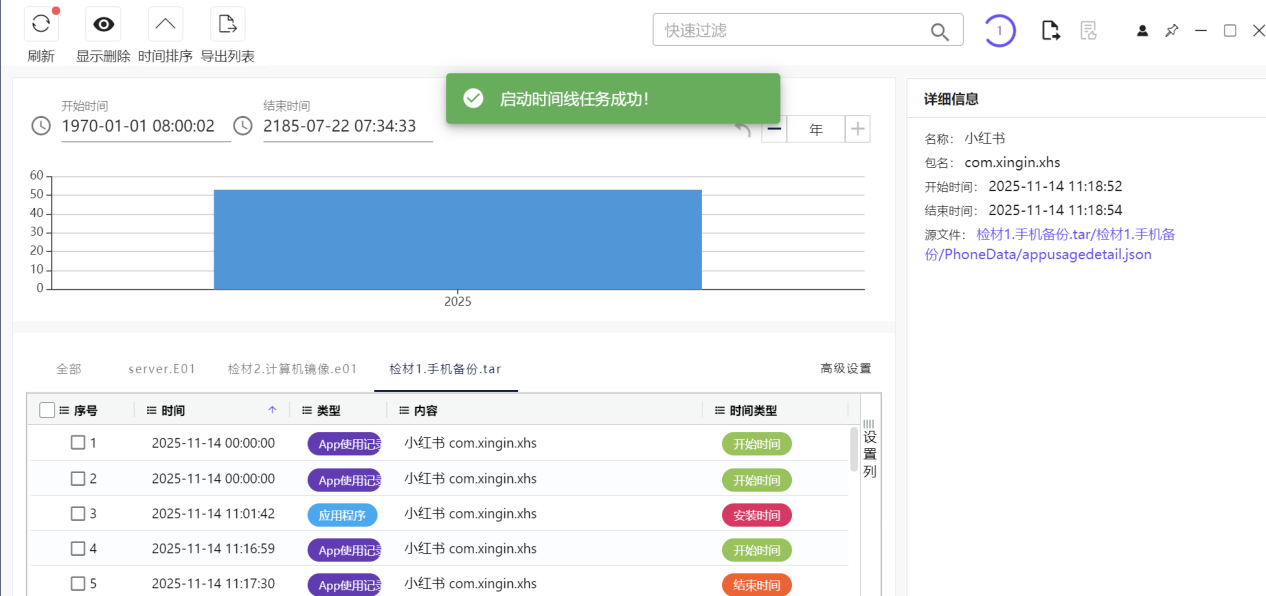 2025-11-14 11:16:59(注意时区)
3、分析“检材1.手机备份.tar”,嫌疑人小红书账号的曾用昵称为?
【答案格式:按实际值填写】
全局搜nickname,源文件过滤xhs
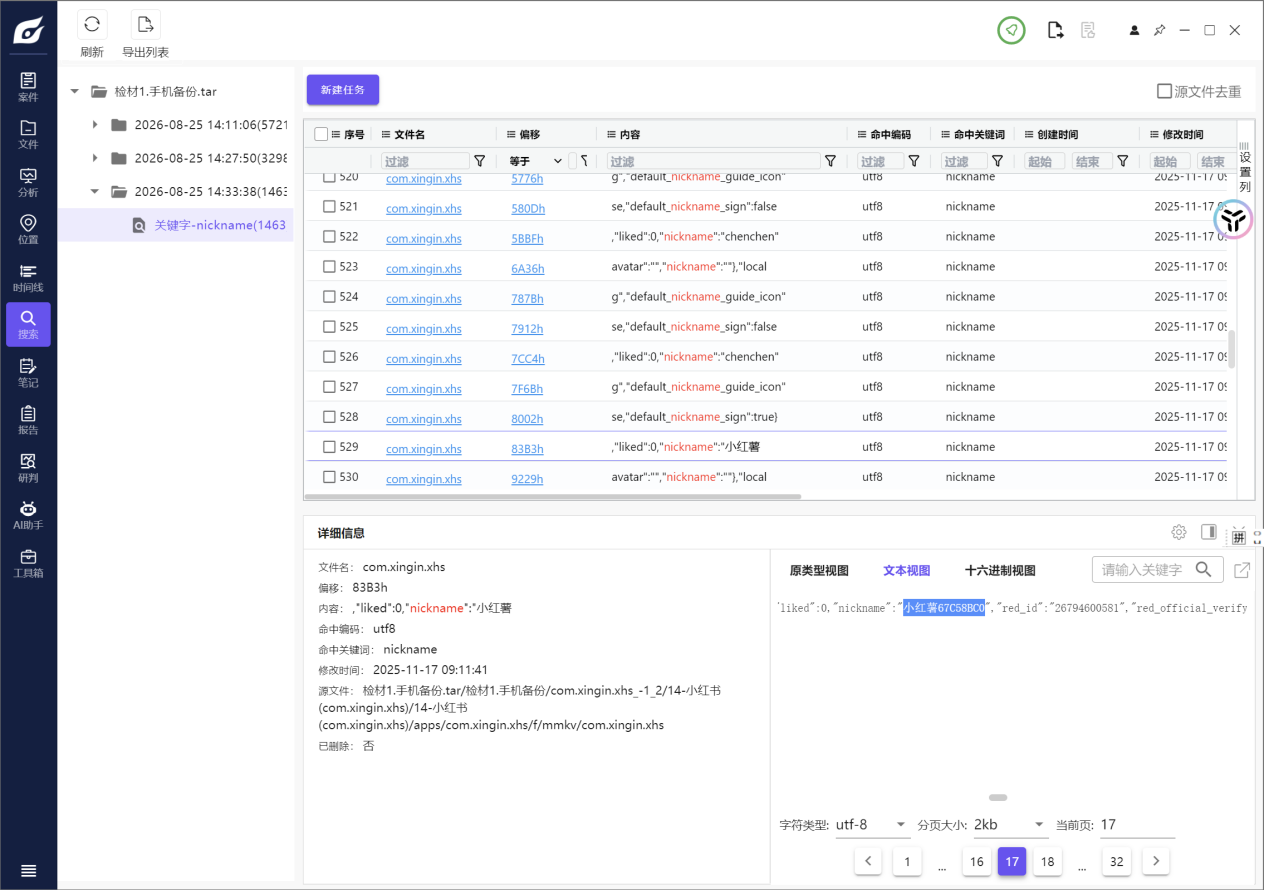
这应该就是之前的Nickname:小红薯67C58BC0
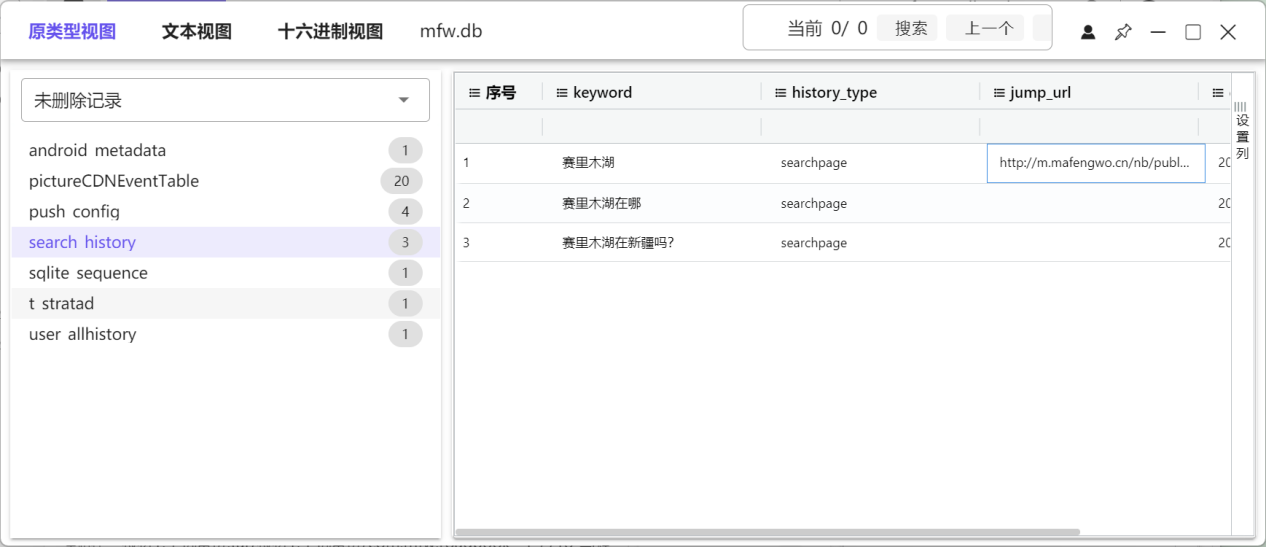
4、分析“检材1.手机备份.tar”,嫌疑人曾在某App中搜索有关景点的内容,该景点为?【答案格式:按实际值填写】
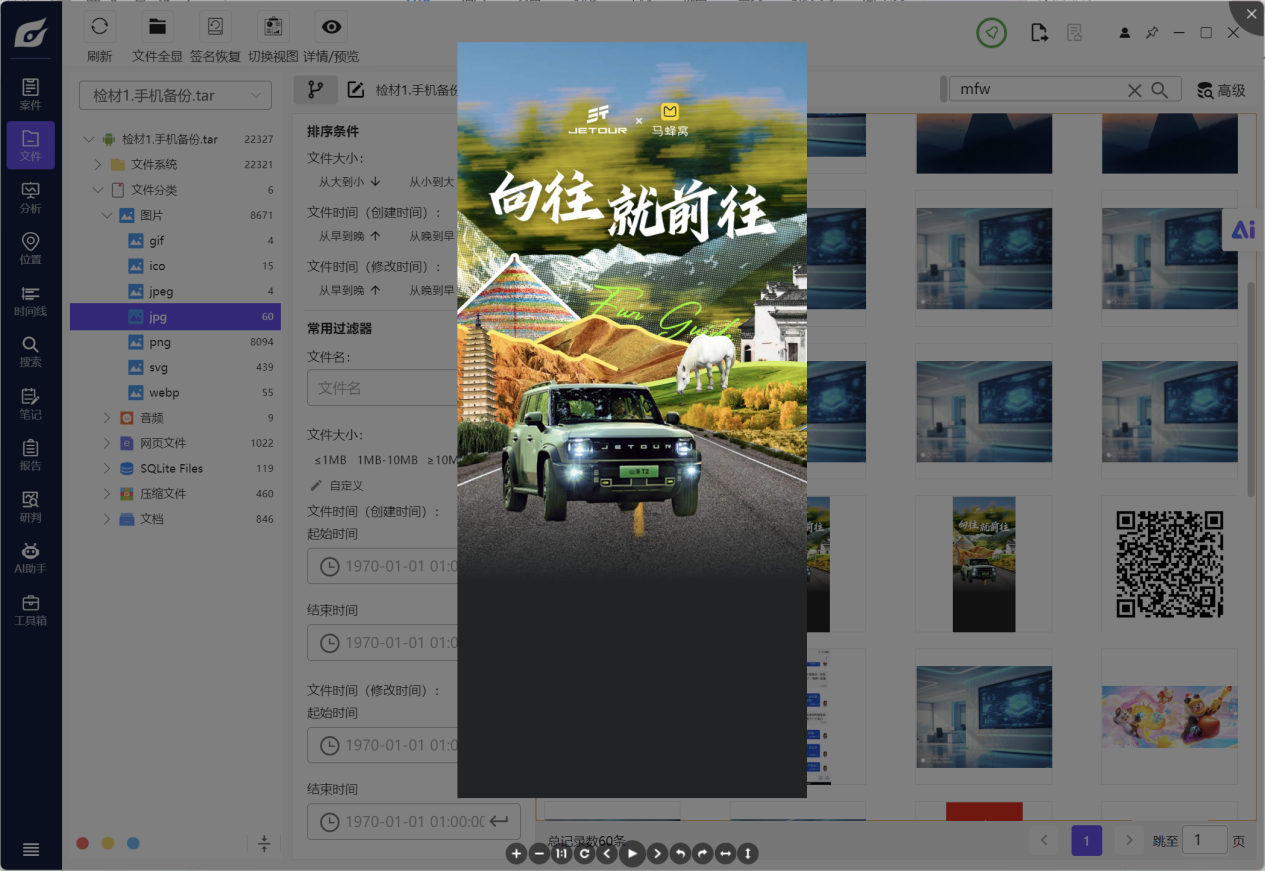
5、分析“检材1.手机备份.tar”,该App于案发当日展示的开屏广告中,宣传标语(slogan)为?【答案格式:按实际值填写】
确定案发当日是:2025-11-17
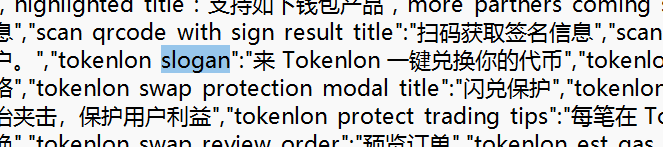
来 Tokenlon 一键兑换你的代币
但是这里并没有涉及到案发当日这个关键点,怀疑这个答案不对
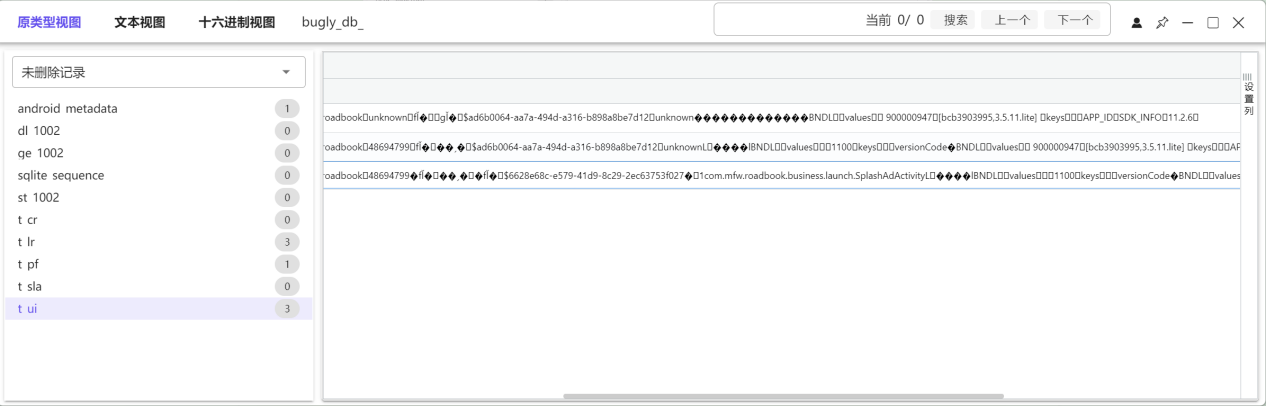
6、分析“检材1.手机备份.tar”,嫌疑人在该App中的用户ID为?【答案格式:按实际值填写】
没办法了,我只能APP仿真了
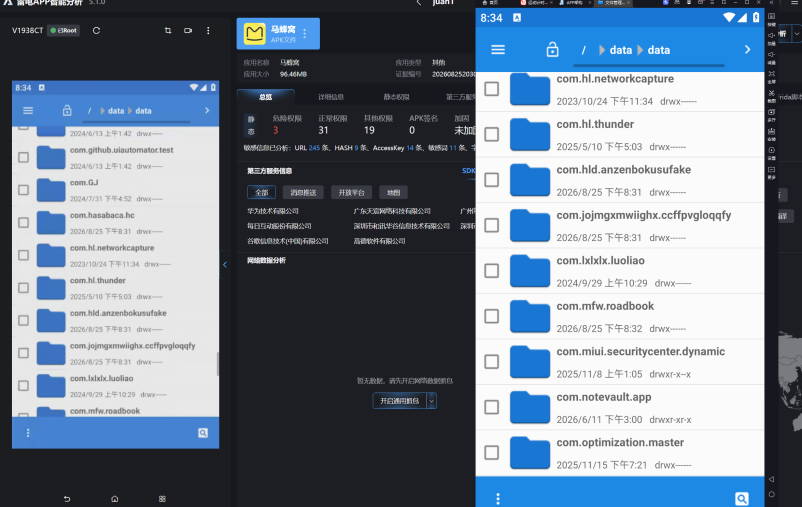
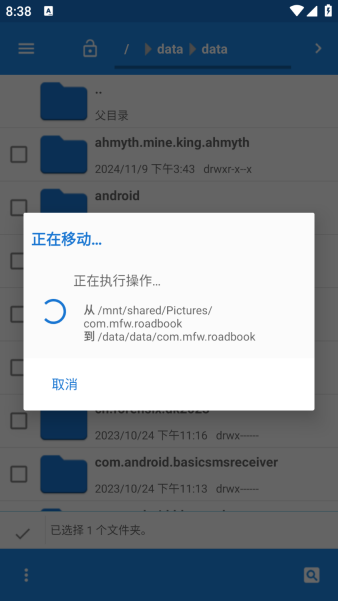
把这个目录替换掉,但是仿真好像没有仿出来,现在就直接逆向这个软件吧
48694799
7、分析“检材1.手机备份.tar”,嫌疑人在该App中的昵称为?【答案格式:按实际值填写】
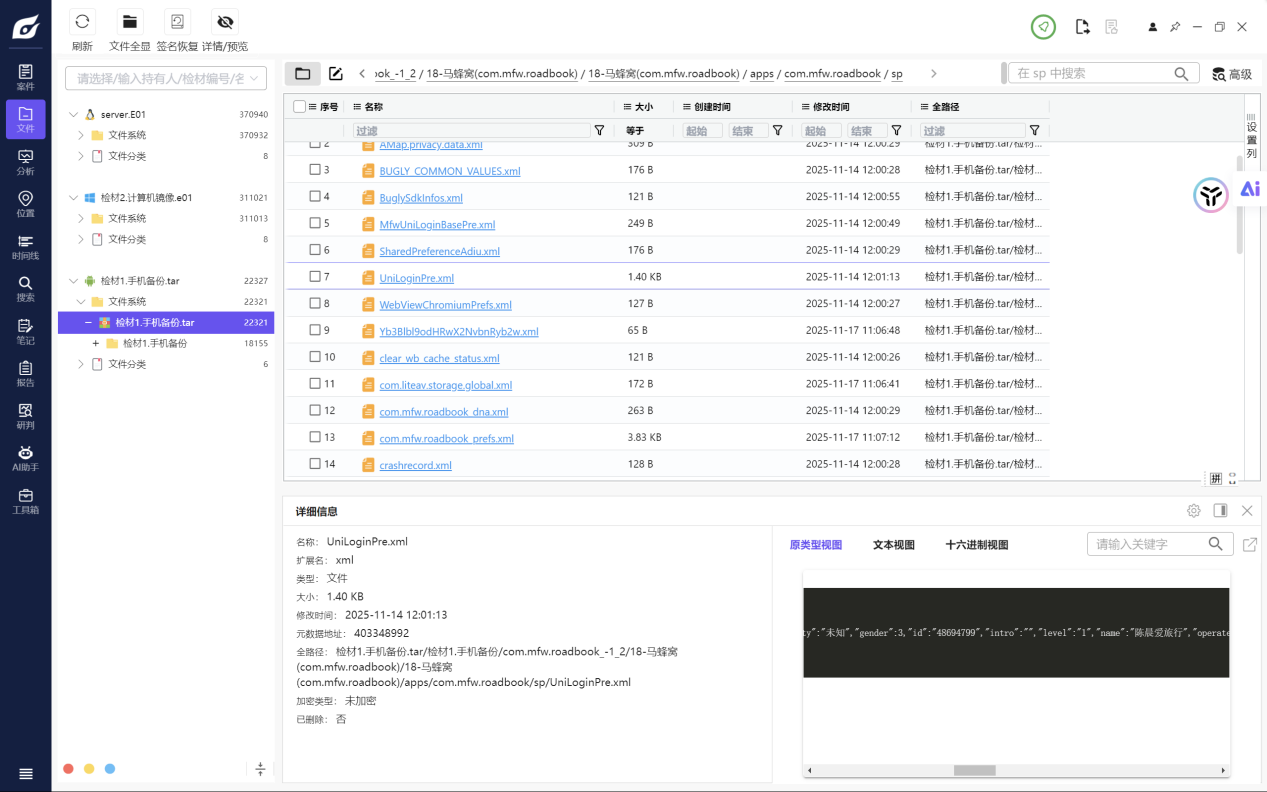
陈晨爱旅行
8、分析“检材1.手机备份.tar”,该App记录的最后定位经纬度为?【答案格式:30.11111,120.222222】
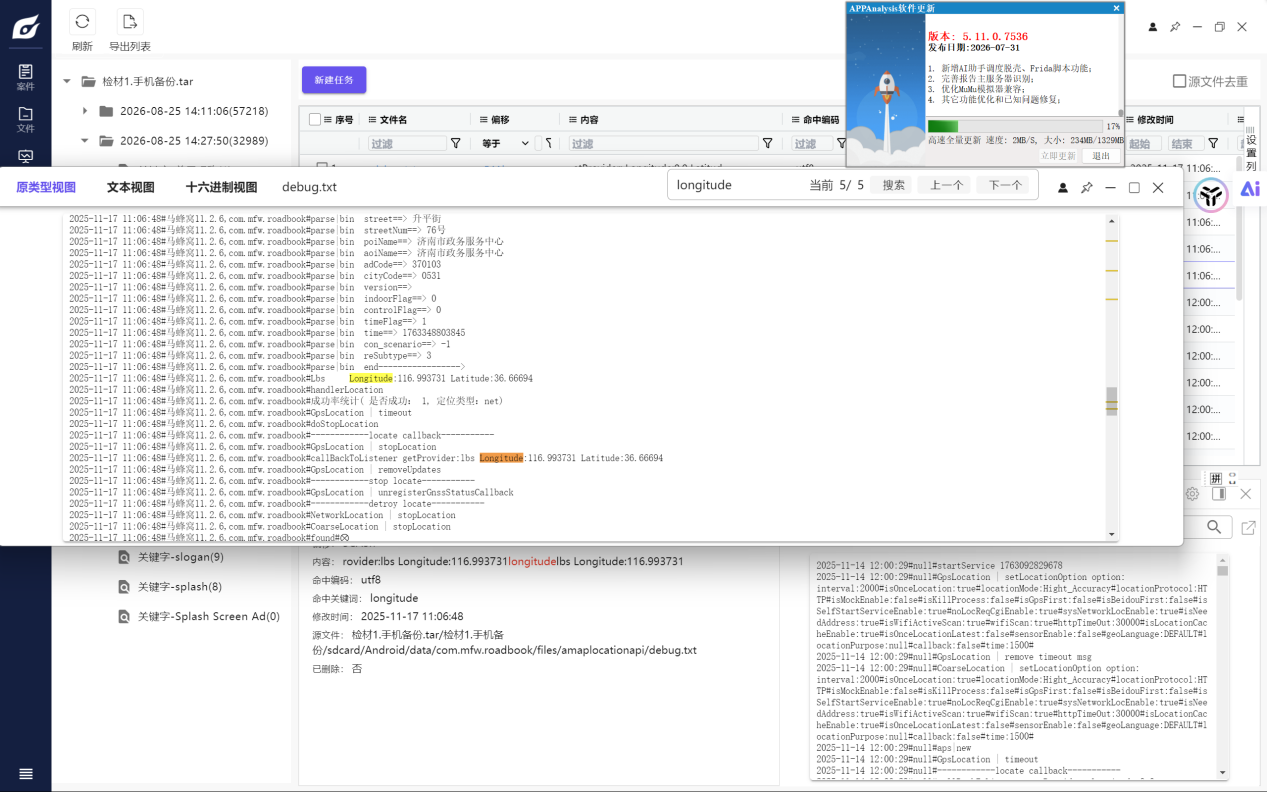
9、分析手机检材,嫌疑人曾使用的小众聊天软件名称为?【答案格
式:按实际值填写】
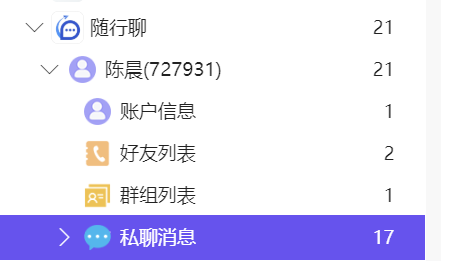
10、分析手机检材,嫌疑人曾被虚拟币诈骗多少万元?【答案格式:1】
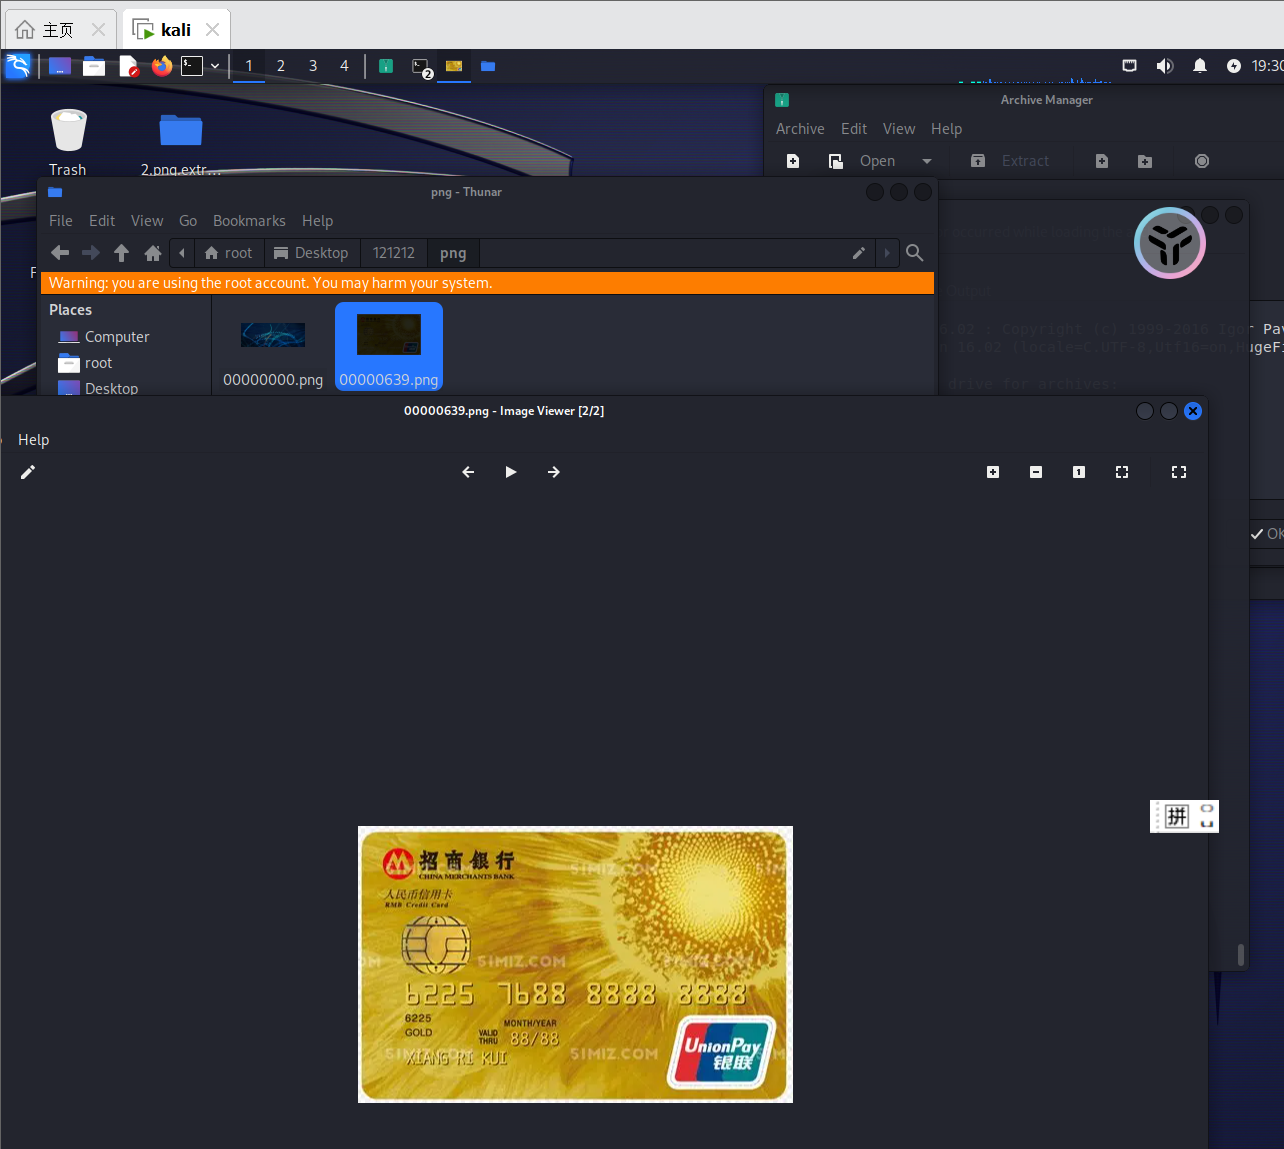
11、分析手机检材,嫌疑人曾收到一张银行卡,银行卡号为?【答案格式:123123123123】
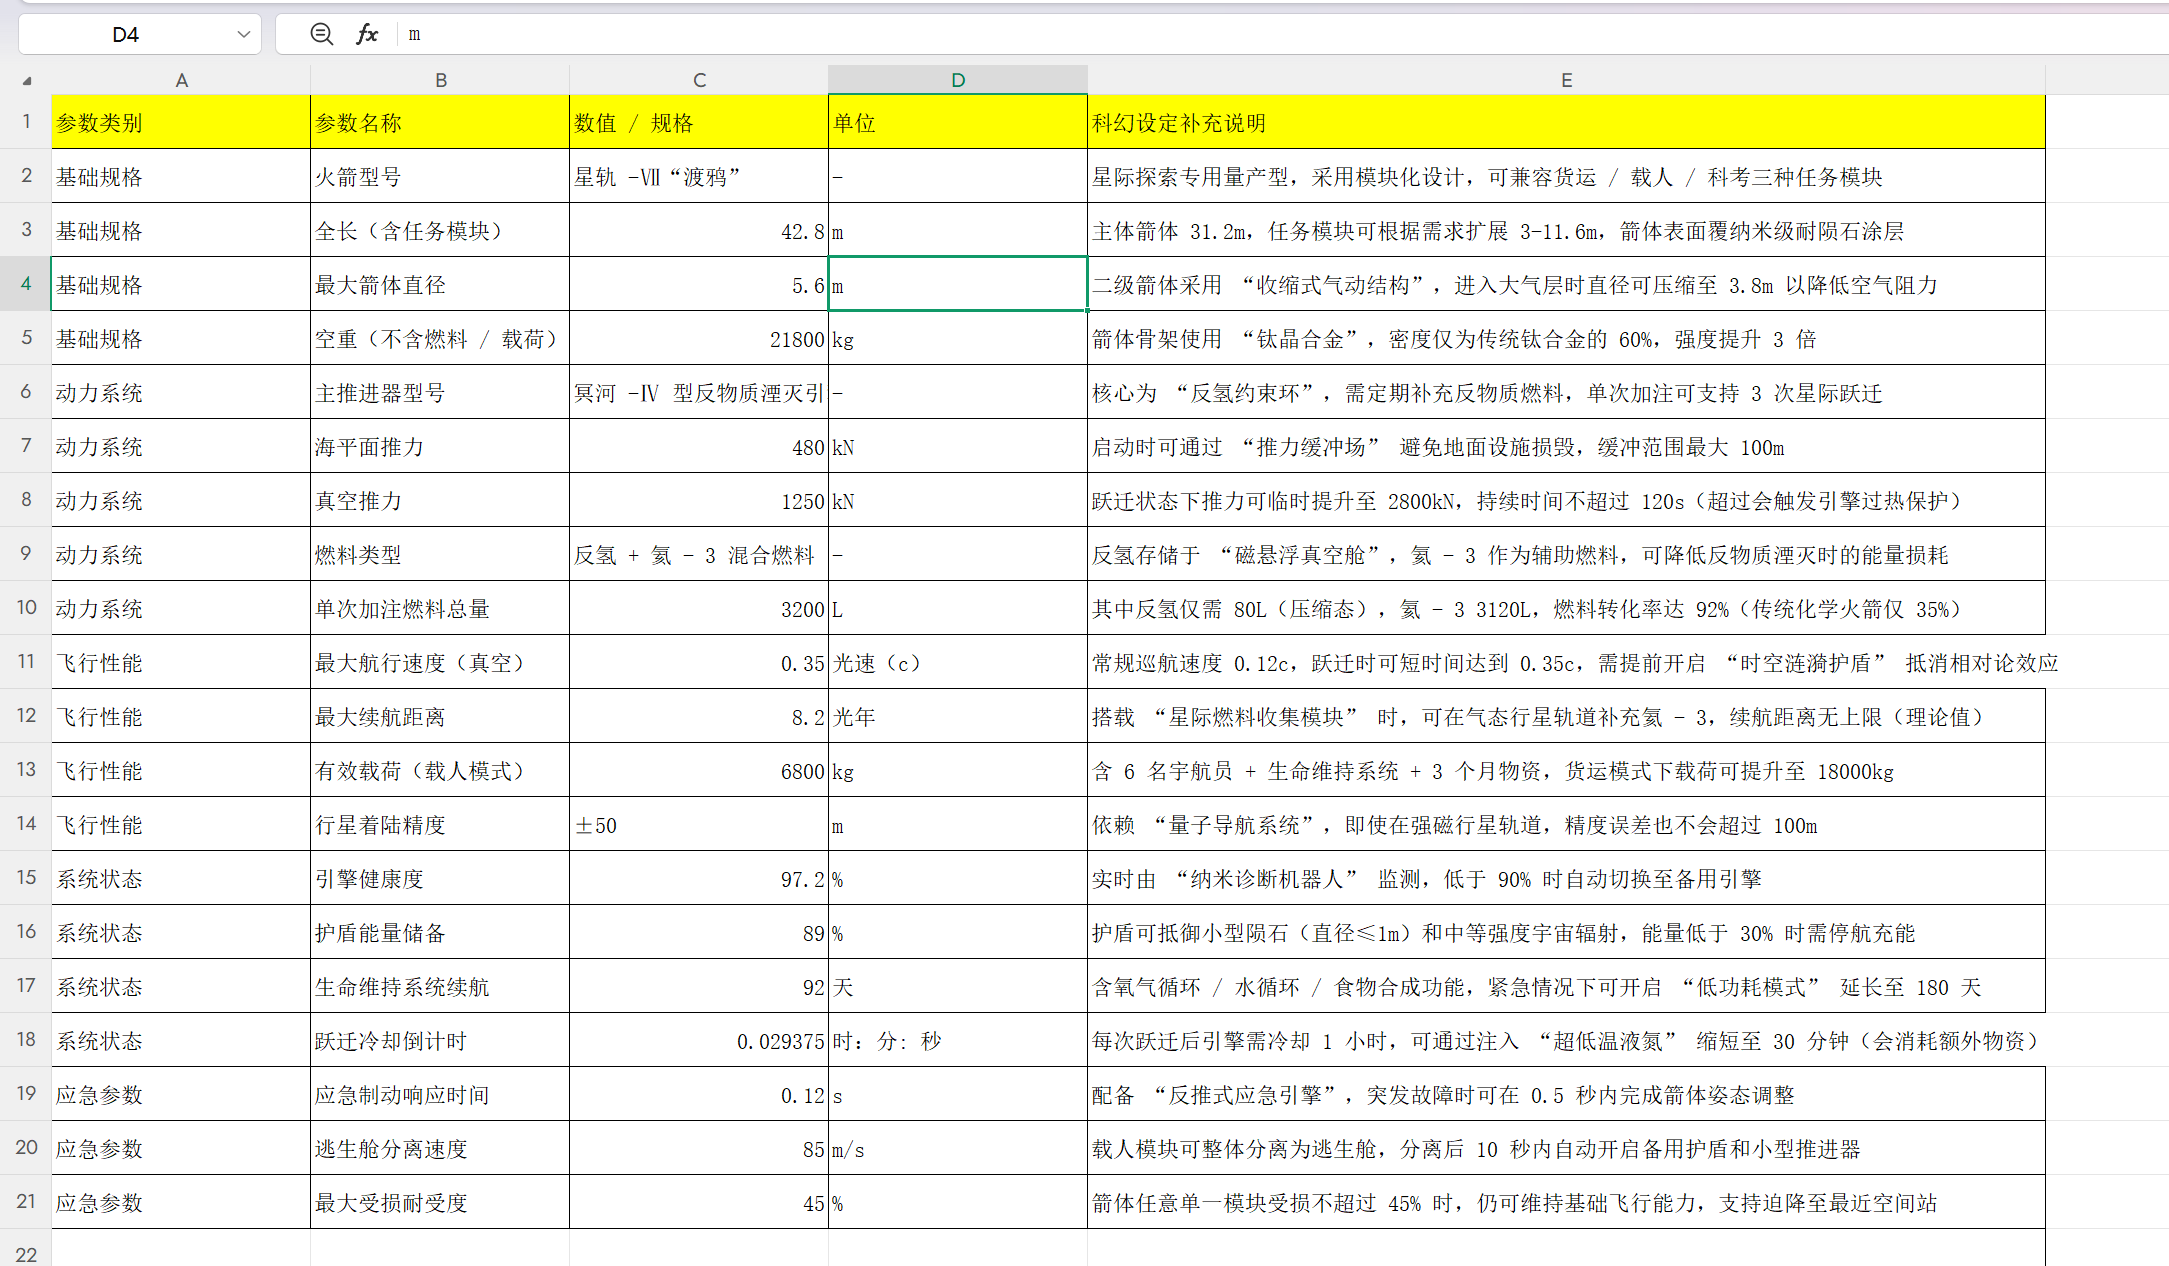
12、分析手机检材,嫌疑人曾给境外人员发送过的火箭参数文档密码为?【答案格式:123456】
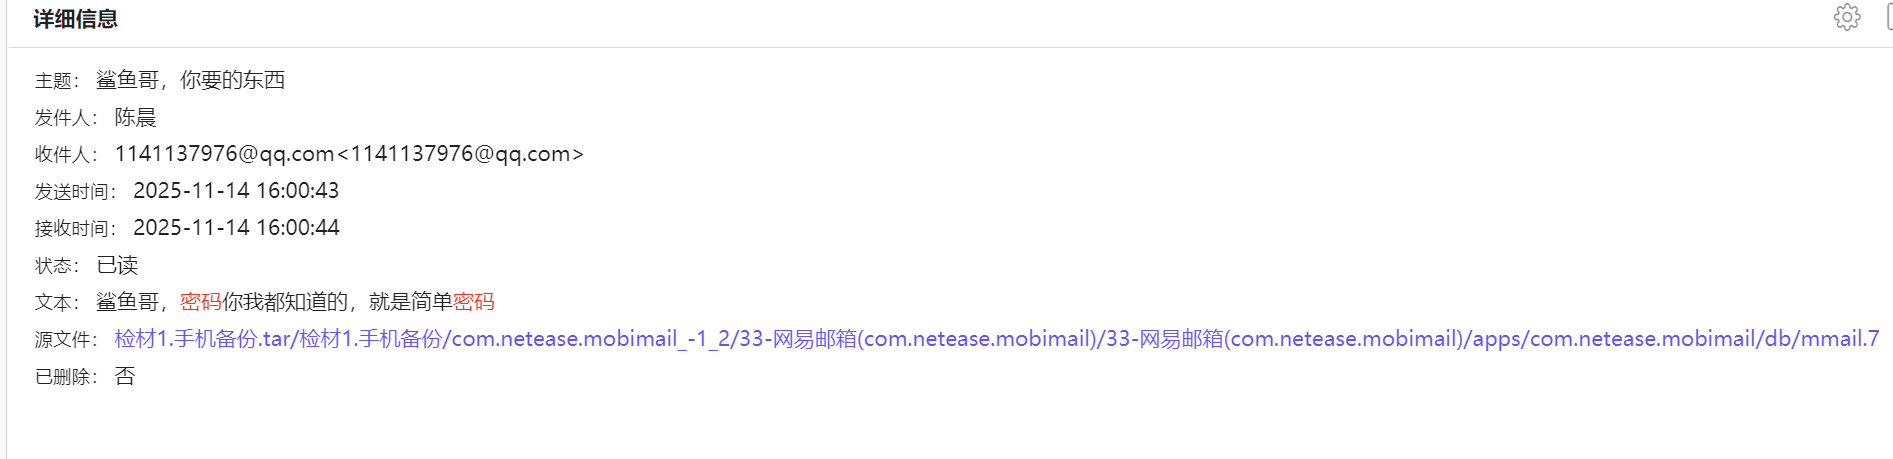
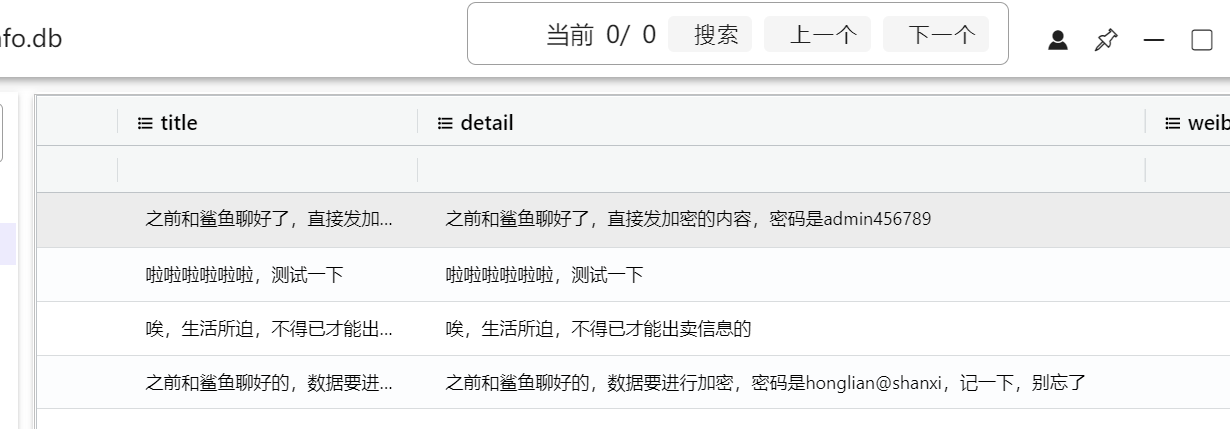
admin456789、honglian@shanxi
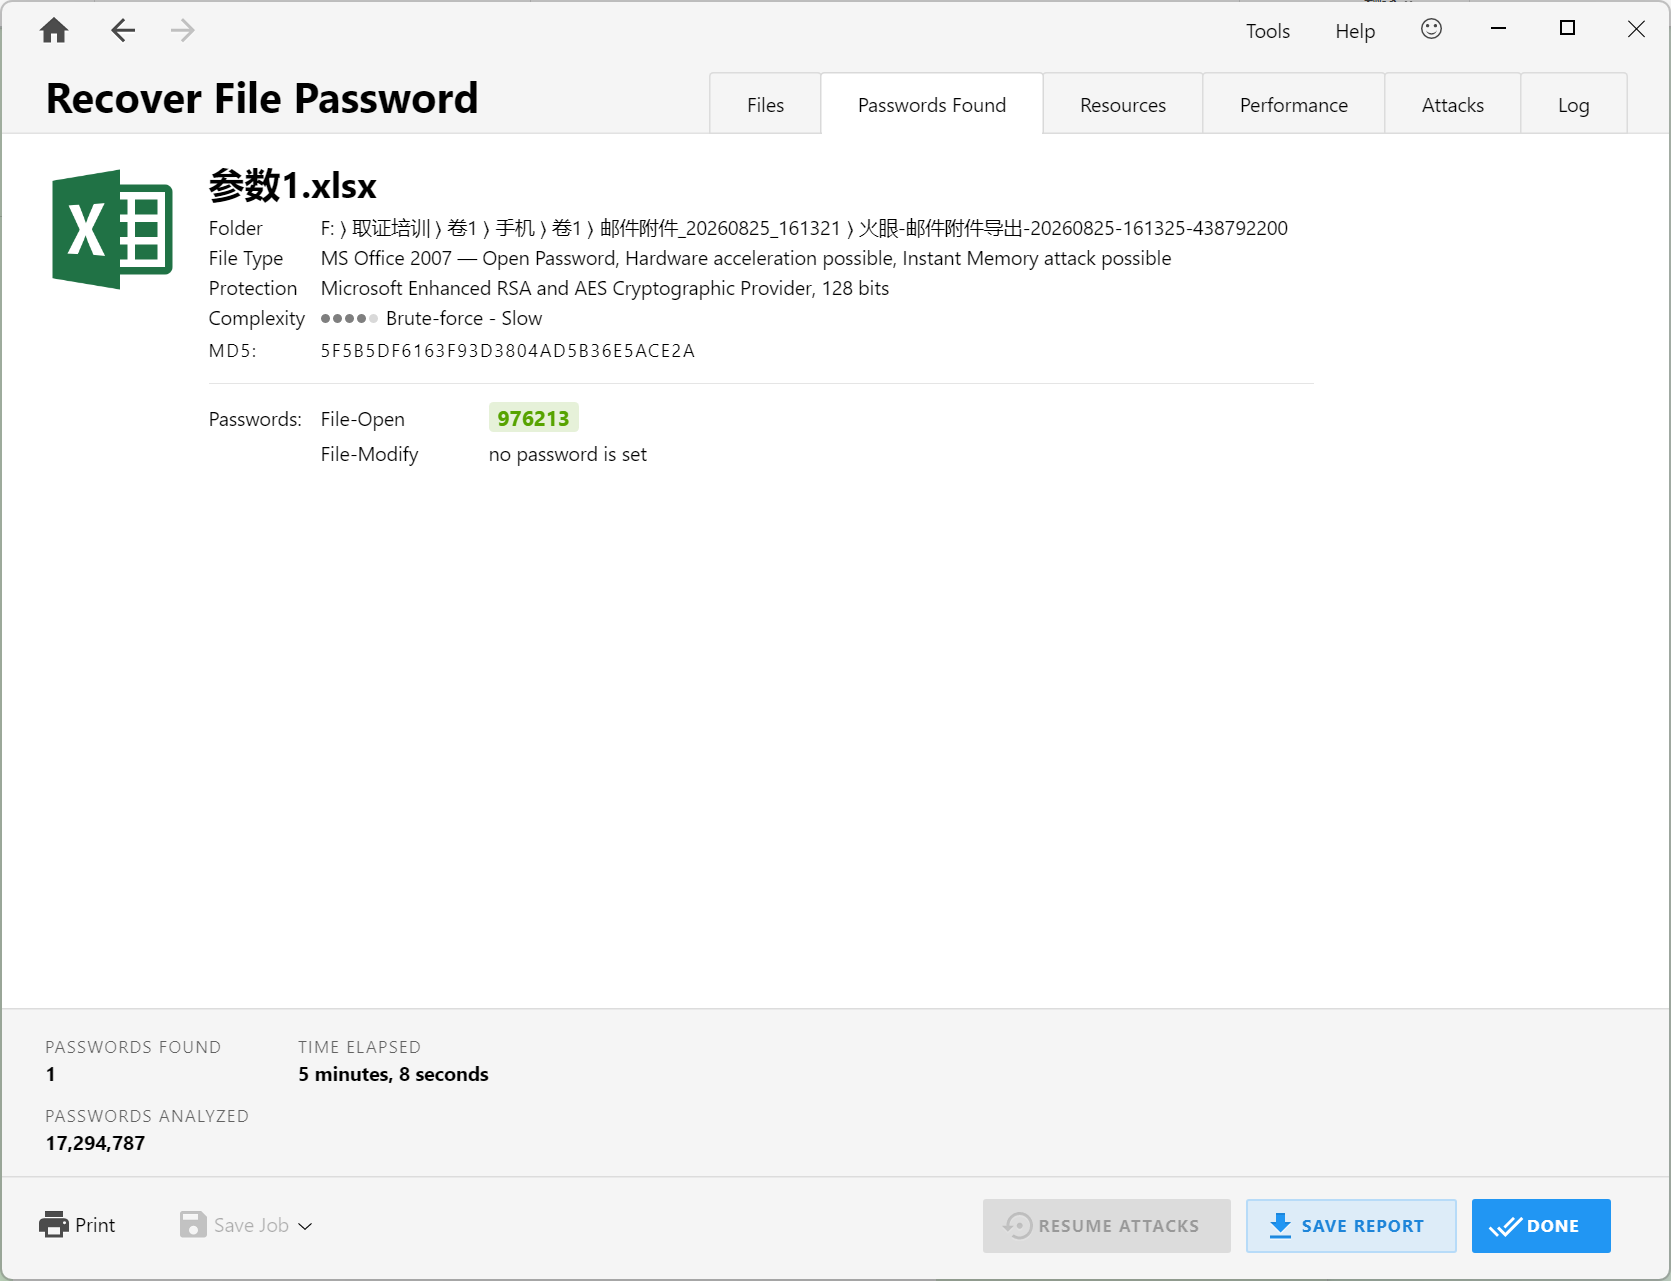
Passware跑出来是976213
13、分析手机检材,嫌疑人安装的翻墙软件包名为?【答案格式:com.abc.abc】
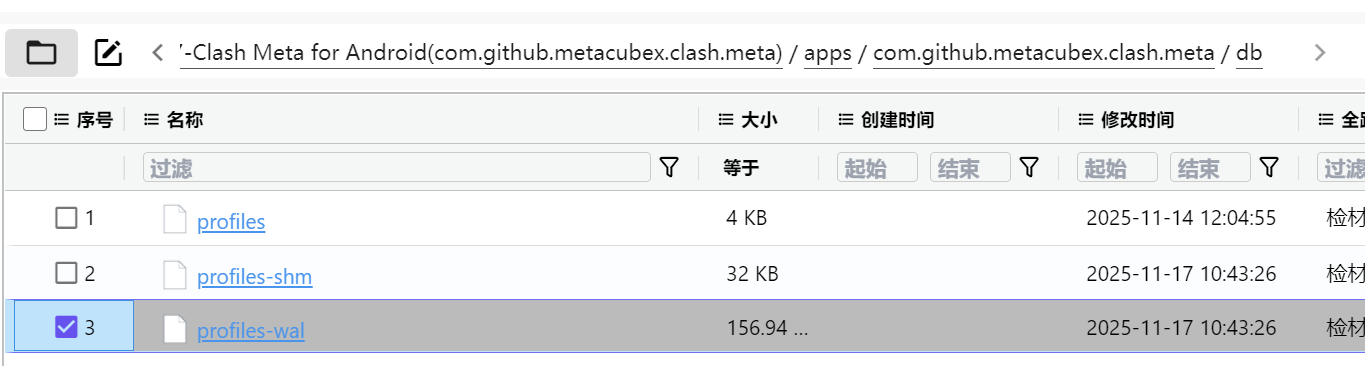
14、分析手机检材,嫌疑人翻墙软件订阅链接token值为?【答案格式:token=xxxxxx】
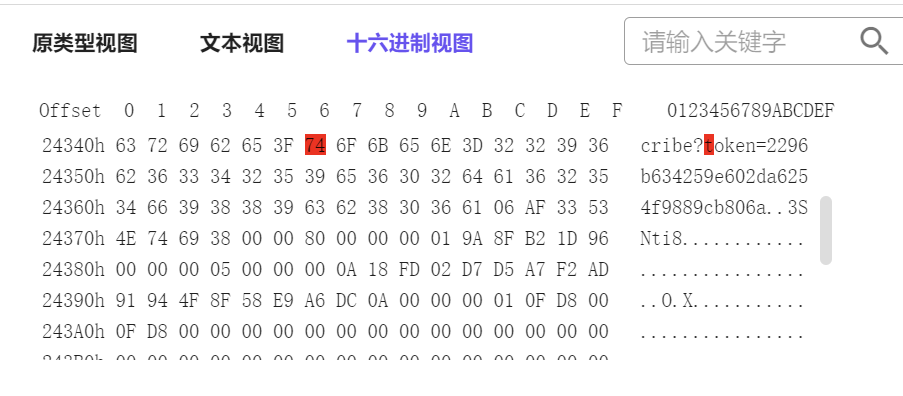
token=2296b634259e602da6254f9889cb806a
15、分析手机检材,翻墙软件链接的UUID为?【答案格式:按实际值填写】
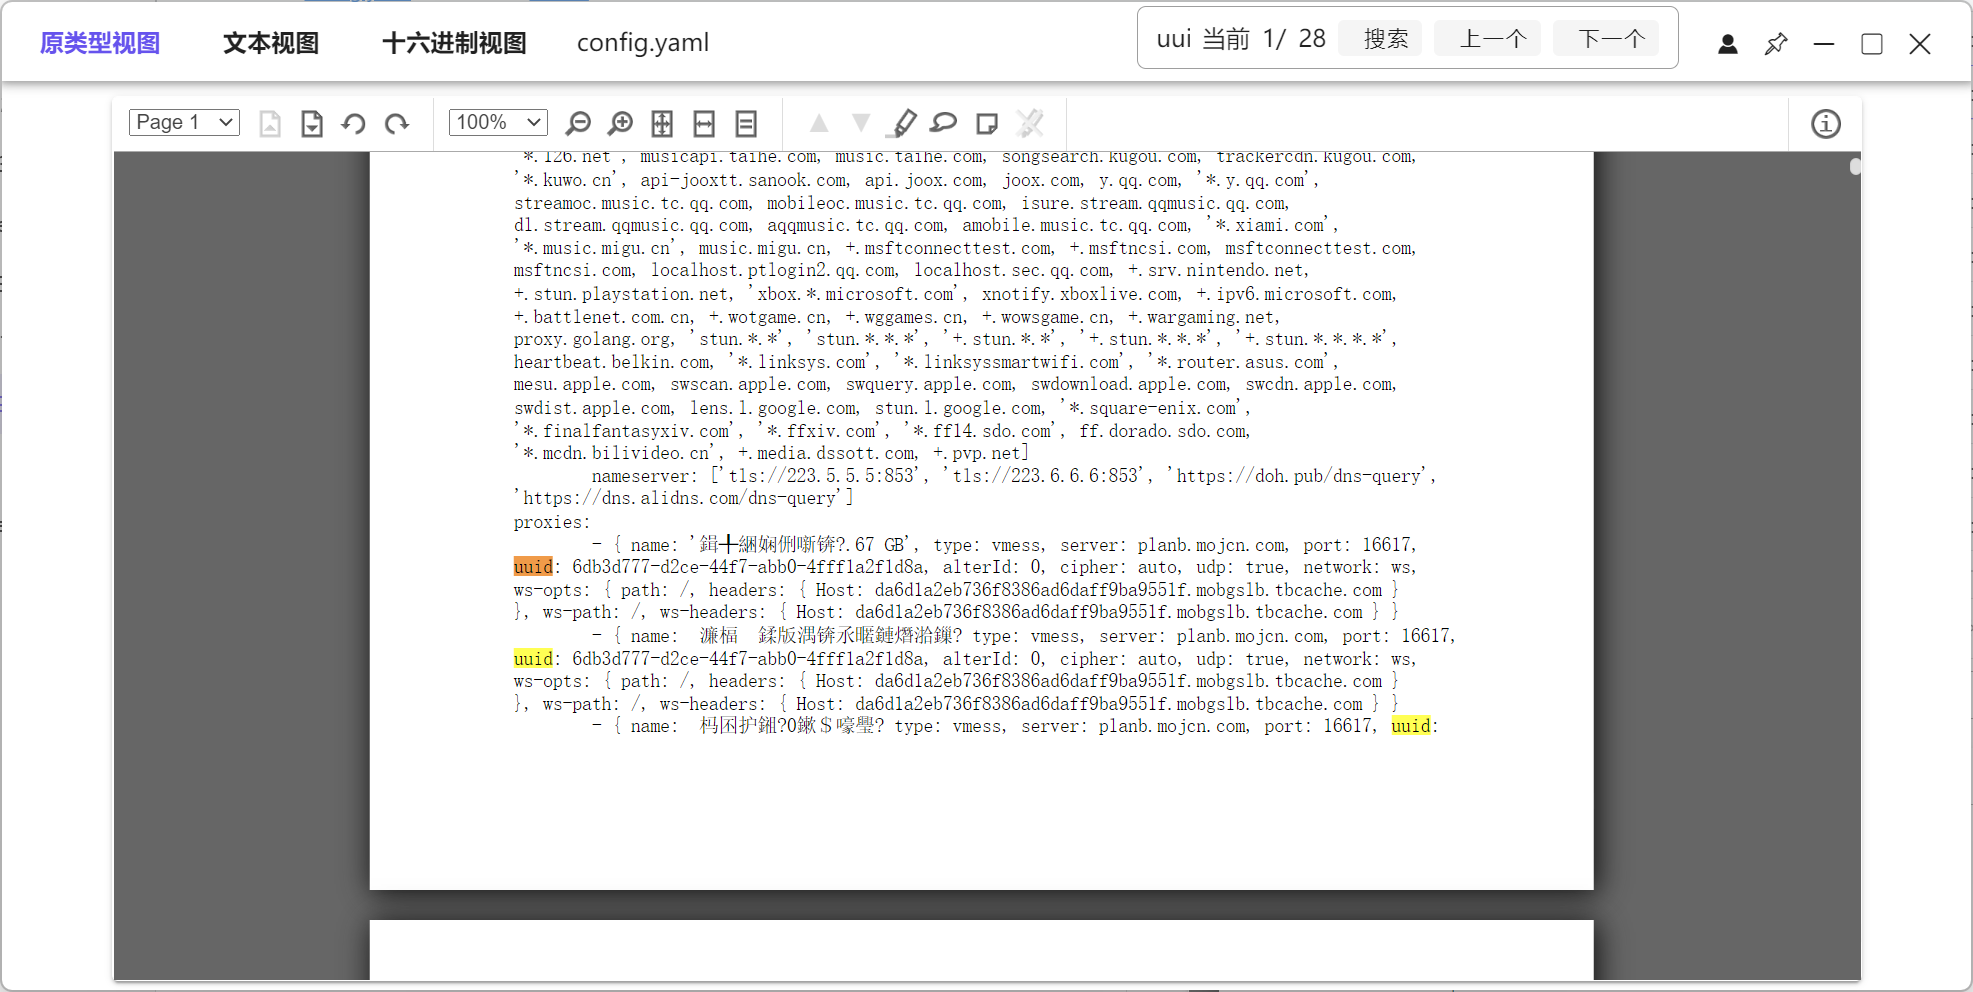
uuid: 6db3d777-d2ce-44f7-abb0-4fff1a2f1d8a
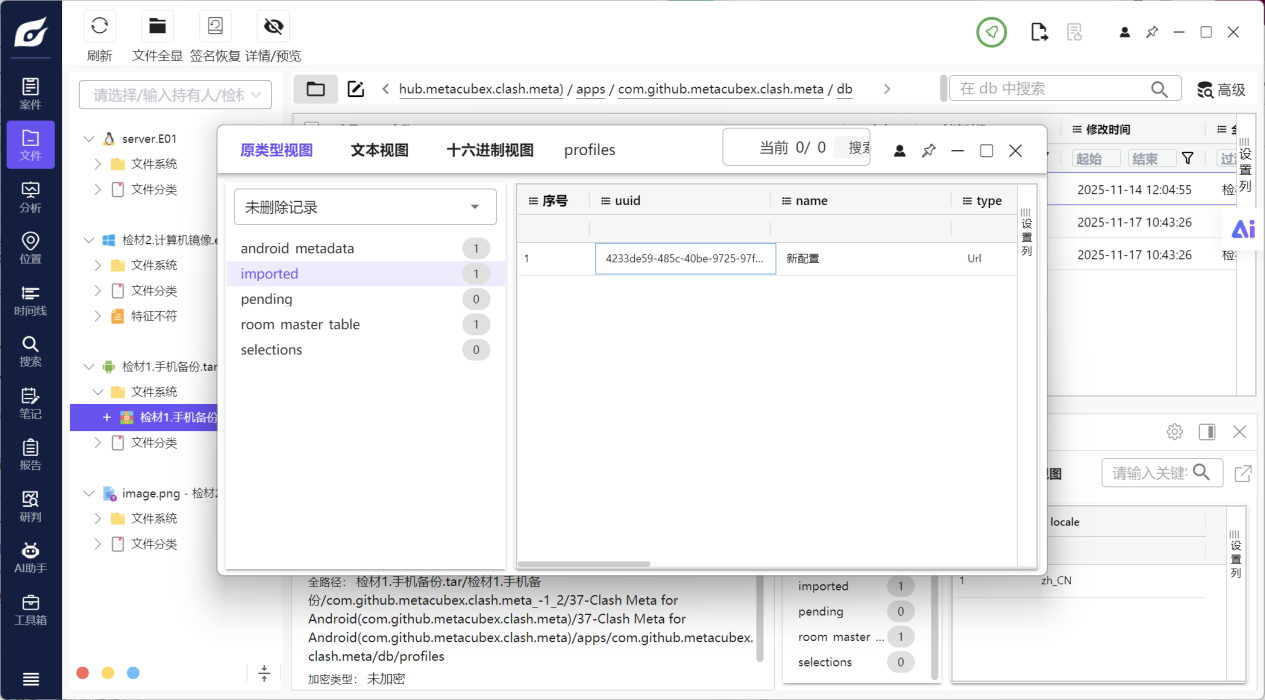
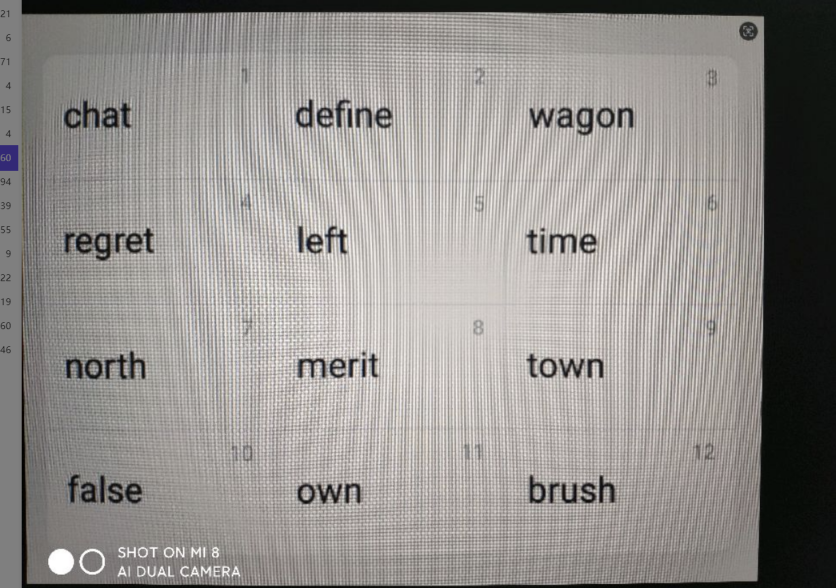
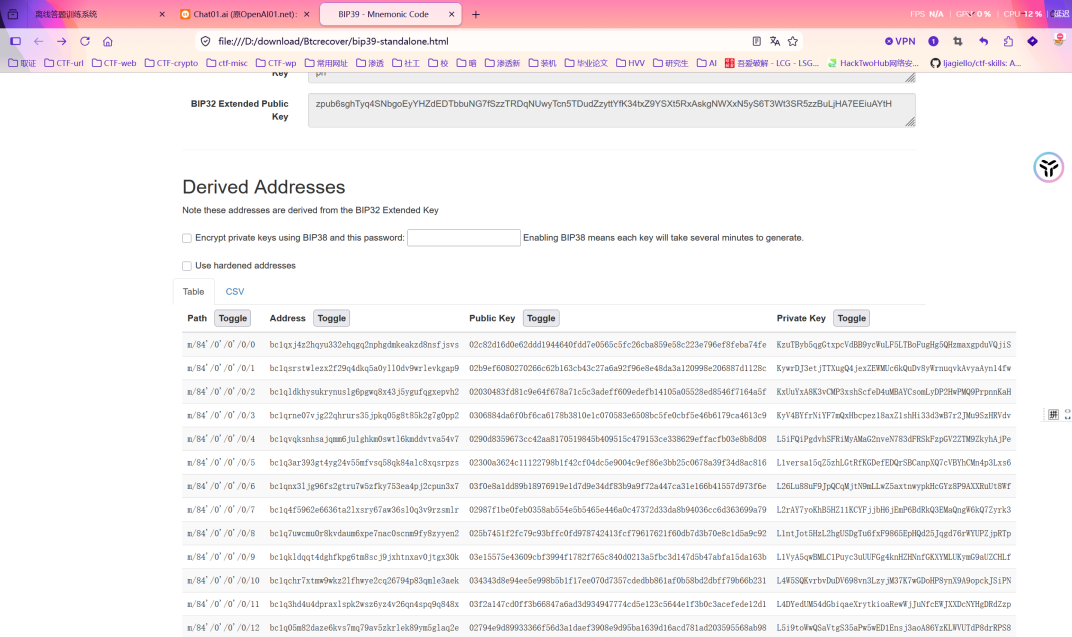
16、分析手机检材,嫌疑人曾记录的虚拟币助记词最后一个单词为?【答案格式:apple】
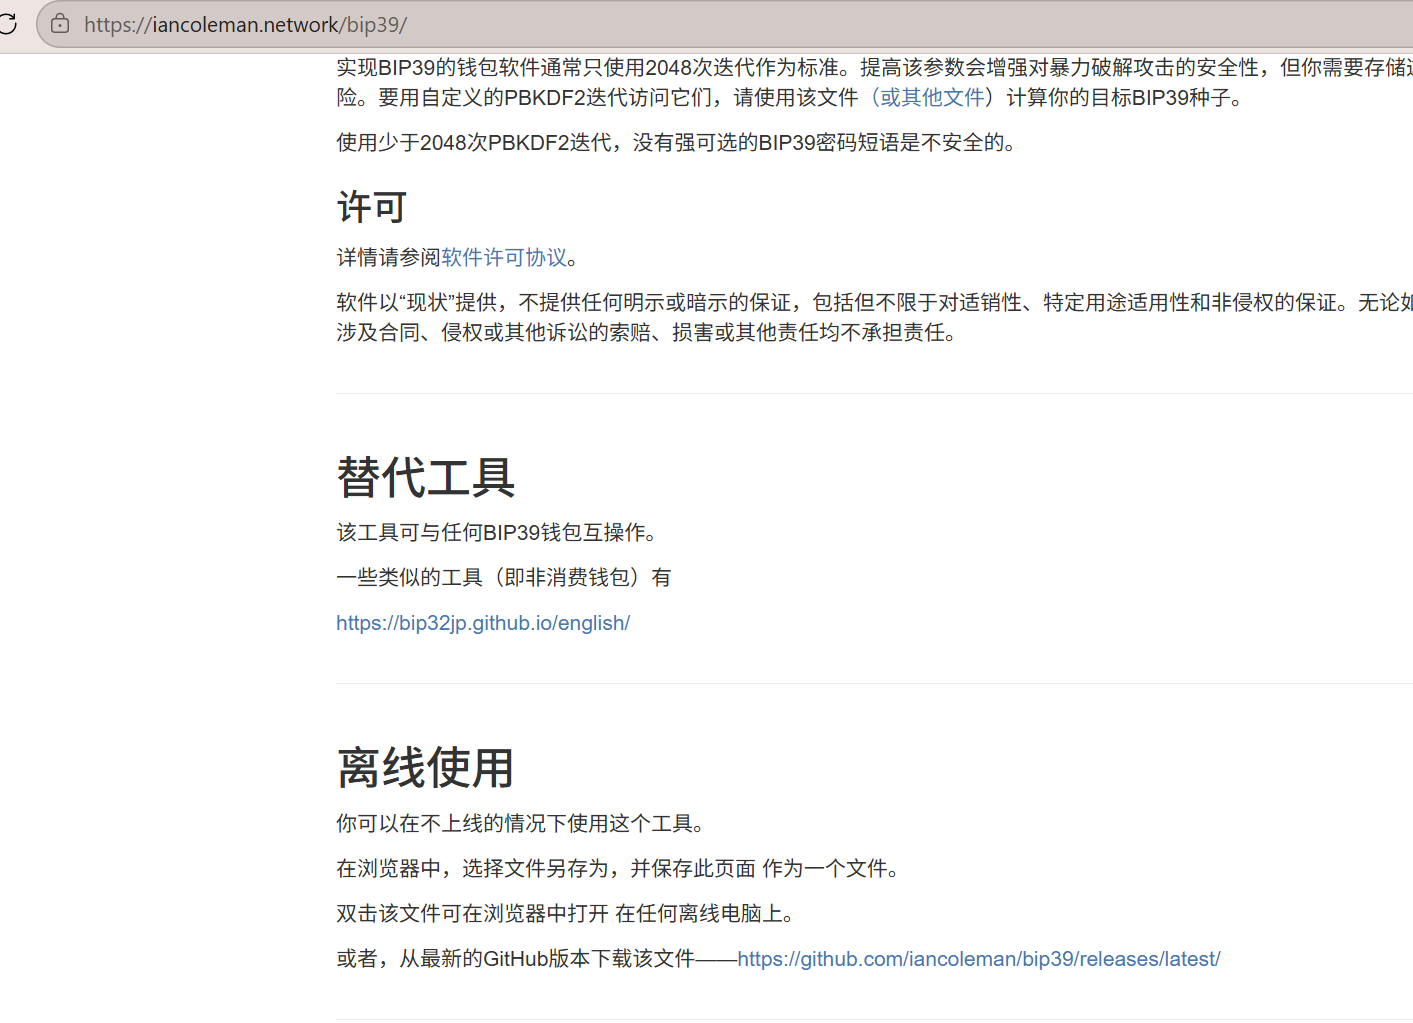
17、分析手机检材,嫌疑人比特币账户地址为?【答案格式:bc1qabc123abc123】
bc1开头的,BIP8次
18、分析手机检材,嫌疑人曾删除过几篇日记?【答案格式:100】
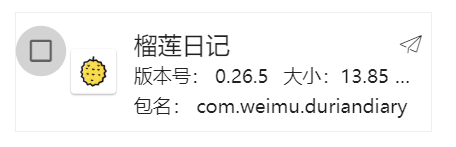
先确定是这个软件
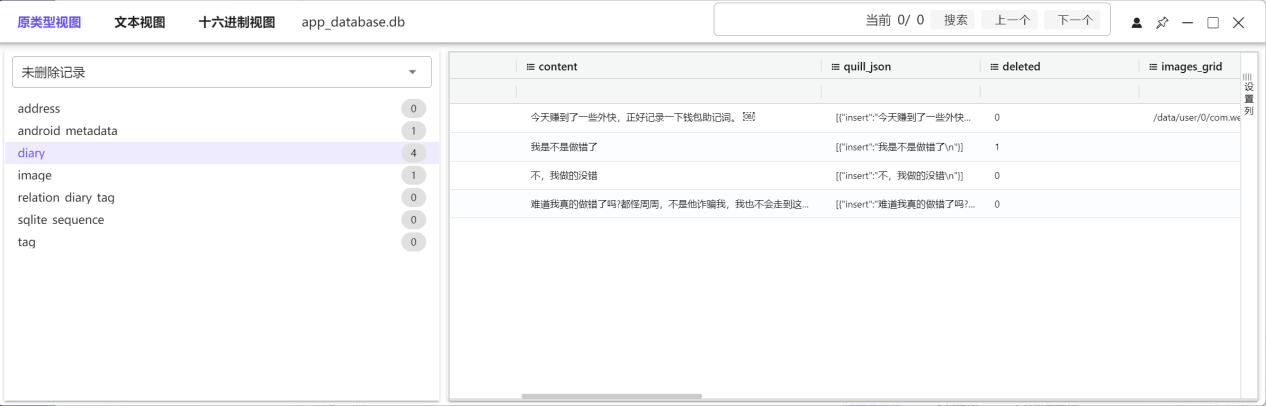
就删除了1篇
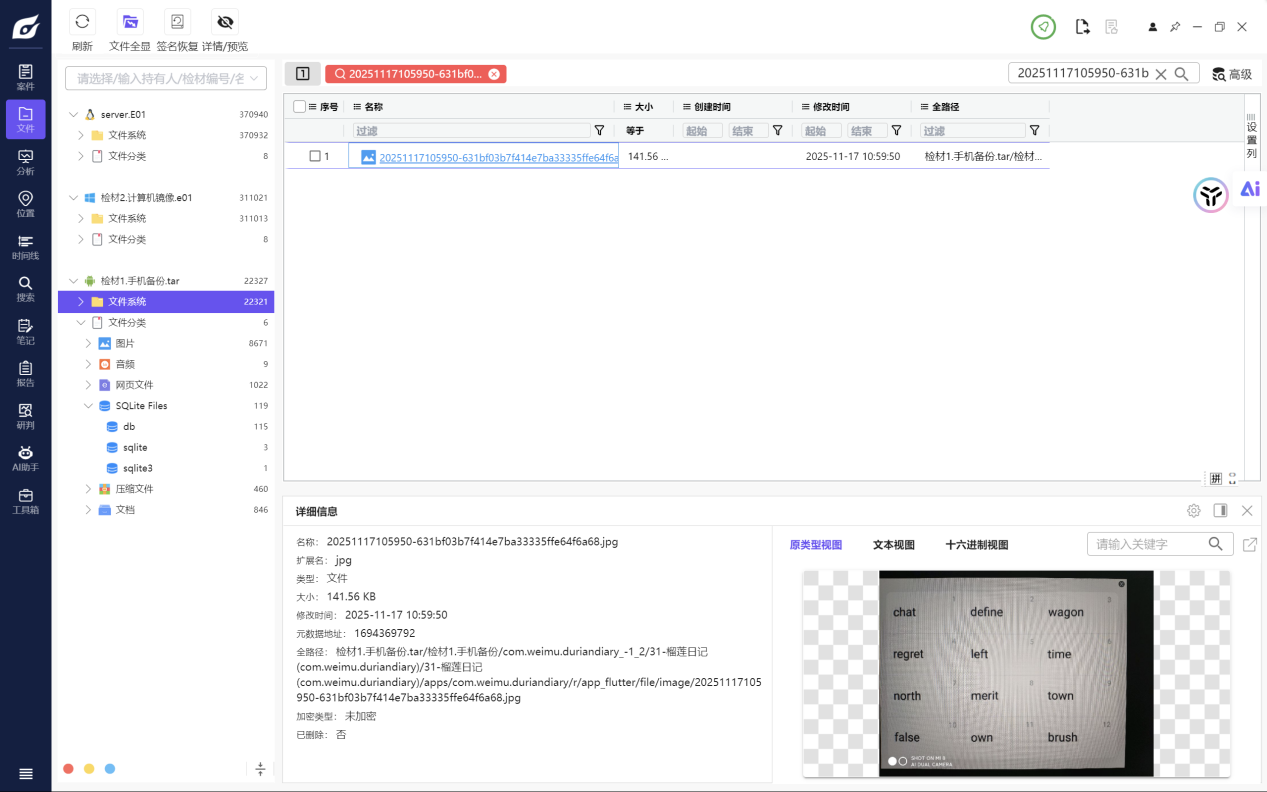
这里又验证了一下
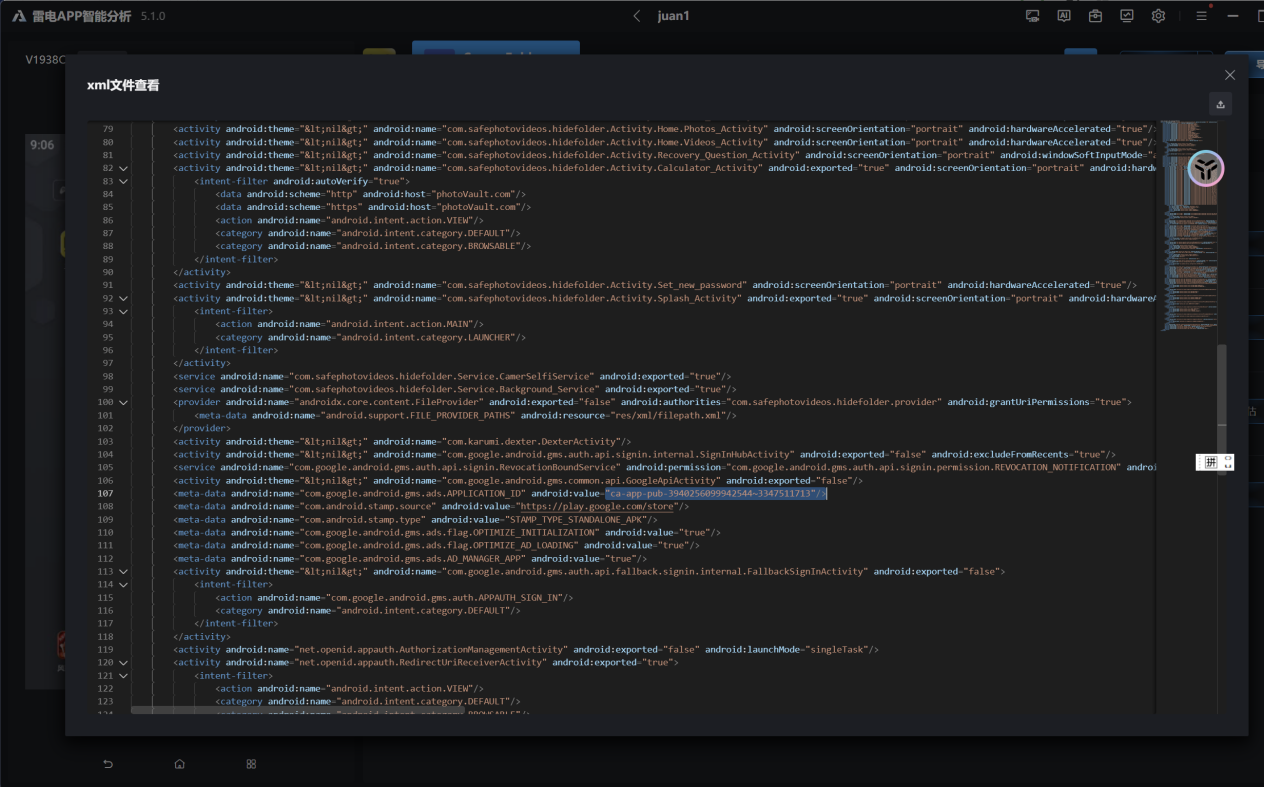
19、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,该apk文件中Google移动广告 SDK的应用 ID为?【按实际值填写】
直接看manifest
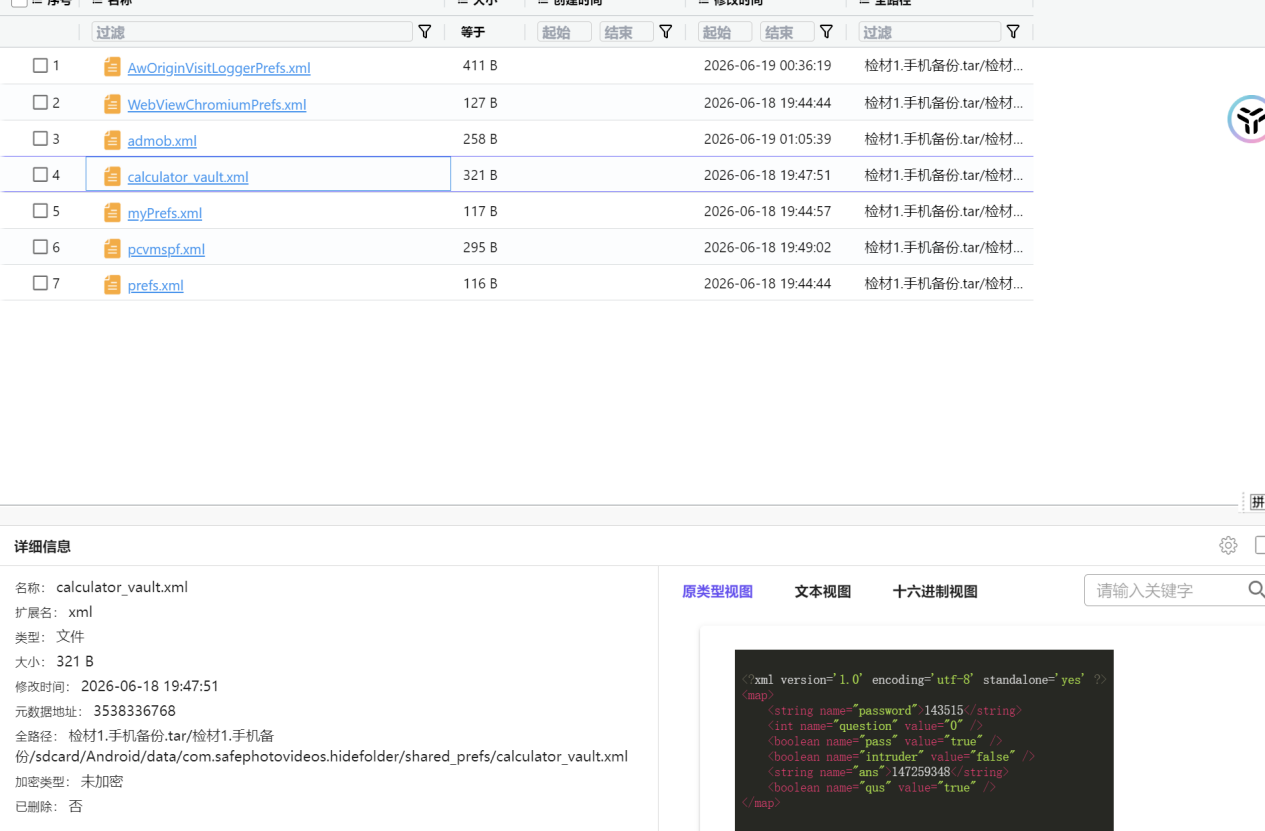
20、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,进入该应用需要输入密码,密码保存在哪个文件中?回答文件名。【参考格式:classes.dex】
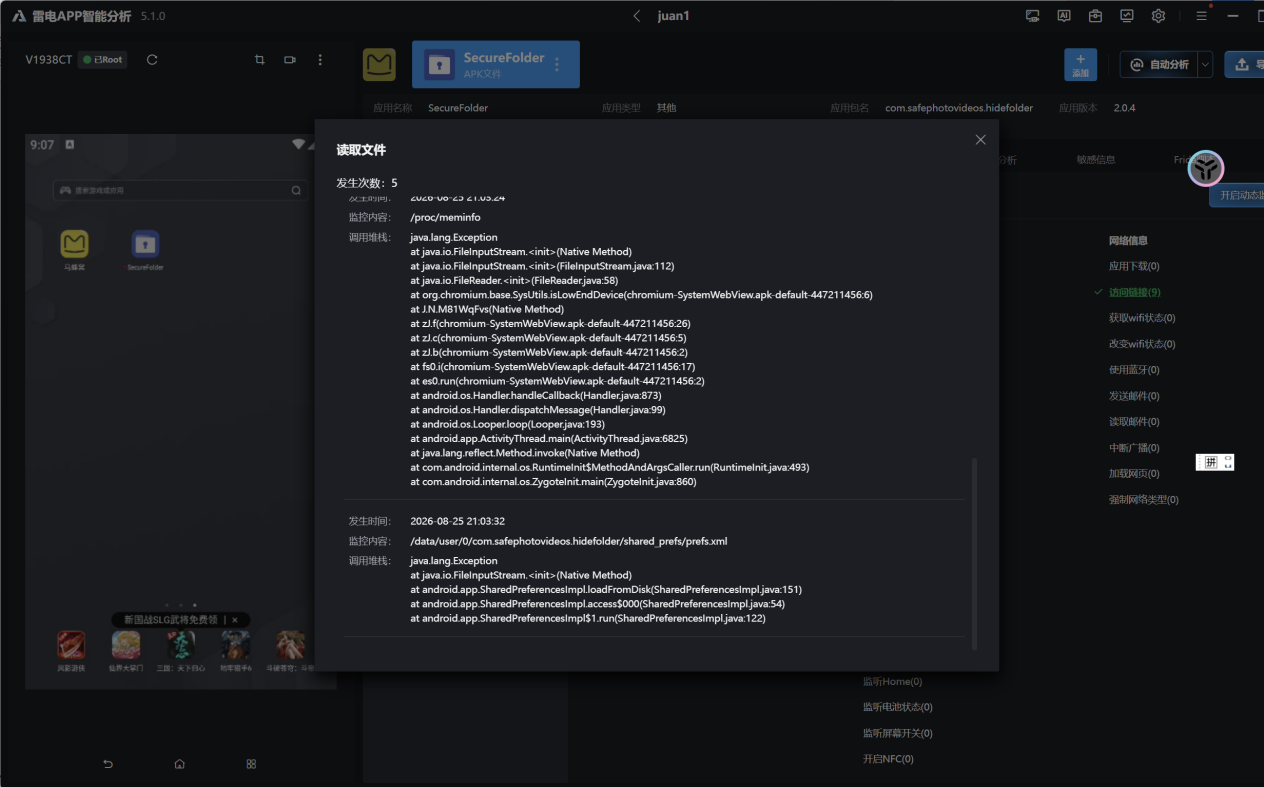
读取文件就5个,又可能的就这几个,排除一下:
/data/user/0/com.safephotovideos.hidefolder/shared_prefs/WebViewChromiumPrefs.xml
/data/user/0/com.safephotovideos.hidefolder/shared_prefs/calculator_vault.xml
/data/user/0/com.safephotovideos.hidefolder/shared_prefs/prefs.xml
确定是中间那个
21、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,分析该APK的后门,后门密码是通过哪个方法实现的?回答方法名。【参考格式:onCreate】
这个加密壳,确定使用FakerAndroid加固
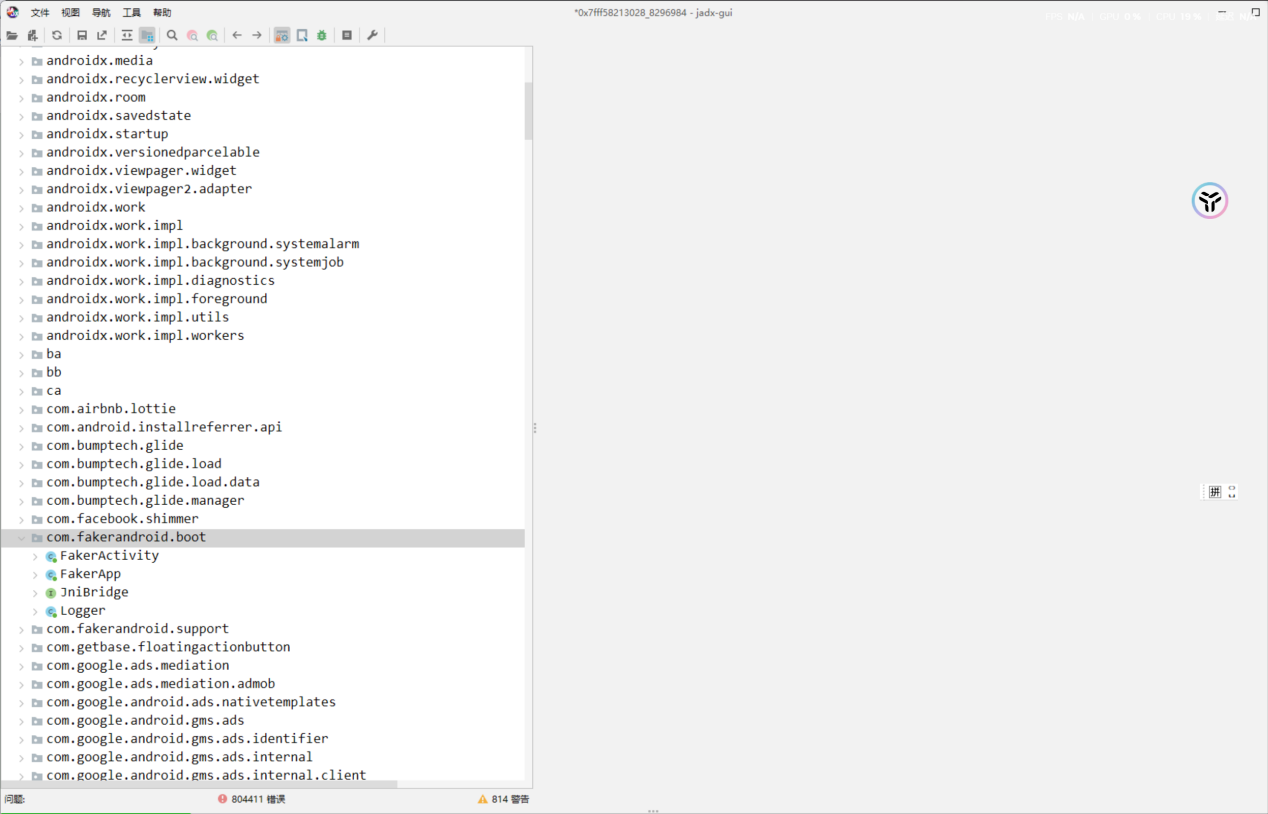
解压后,要进行native层解密
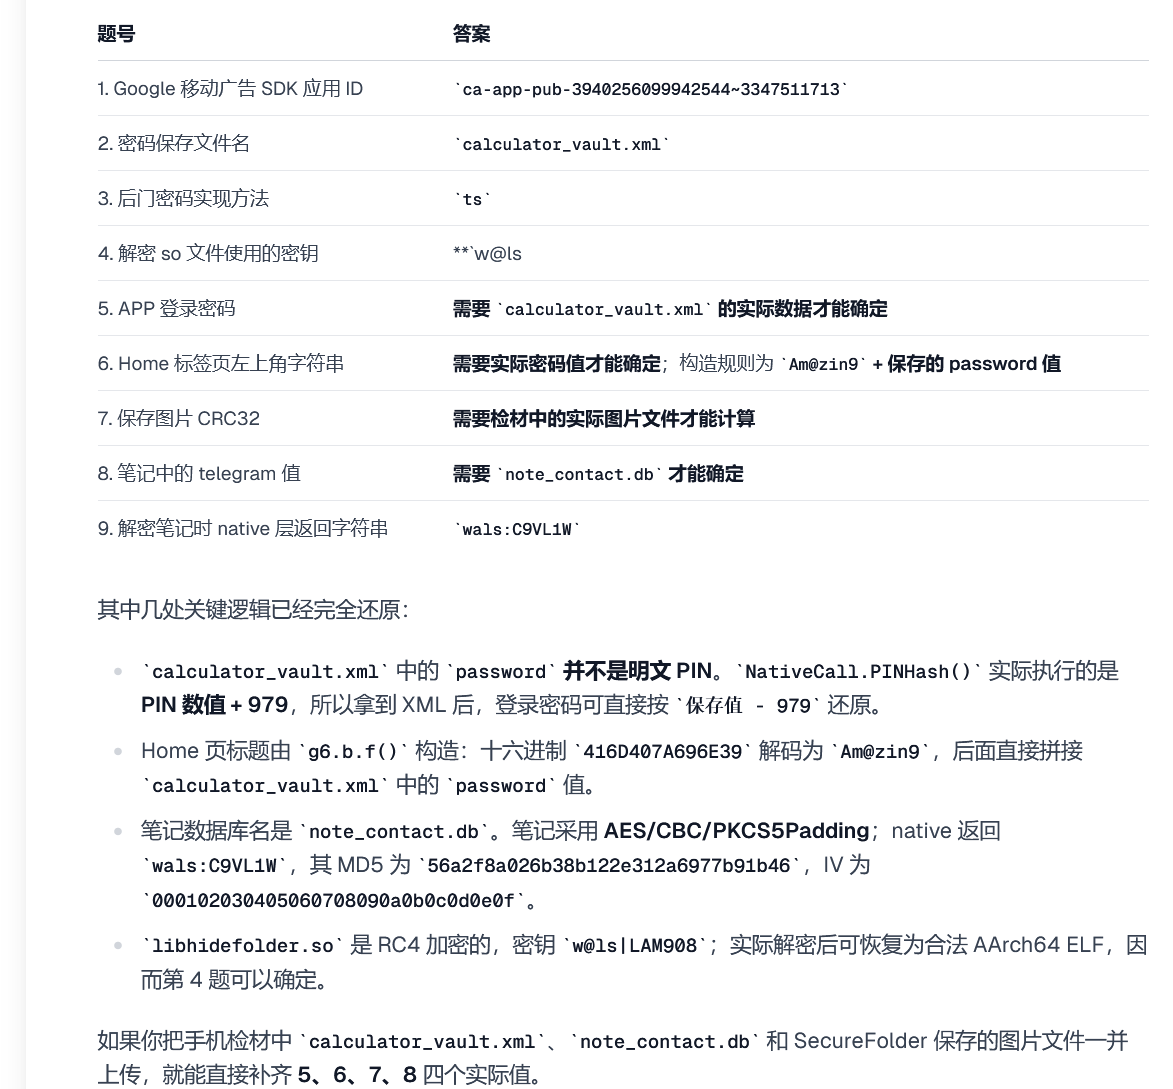
22、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,解密so文件所使用的密钥为?【参考格式:ab3defG】
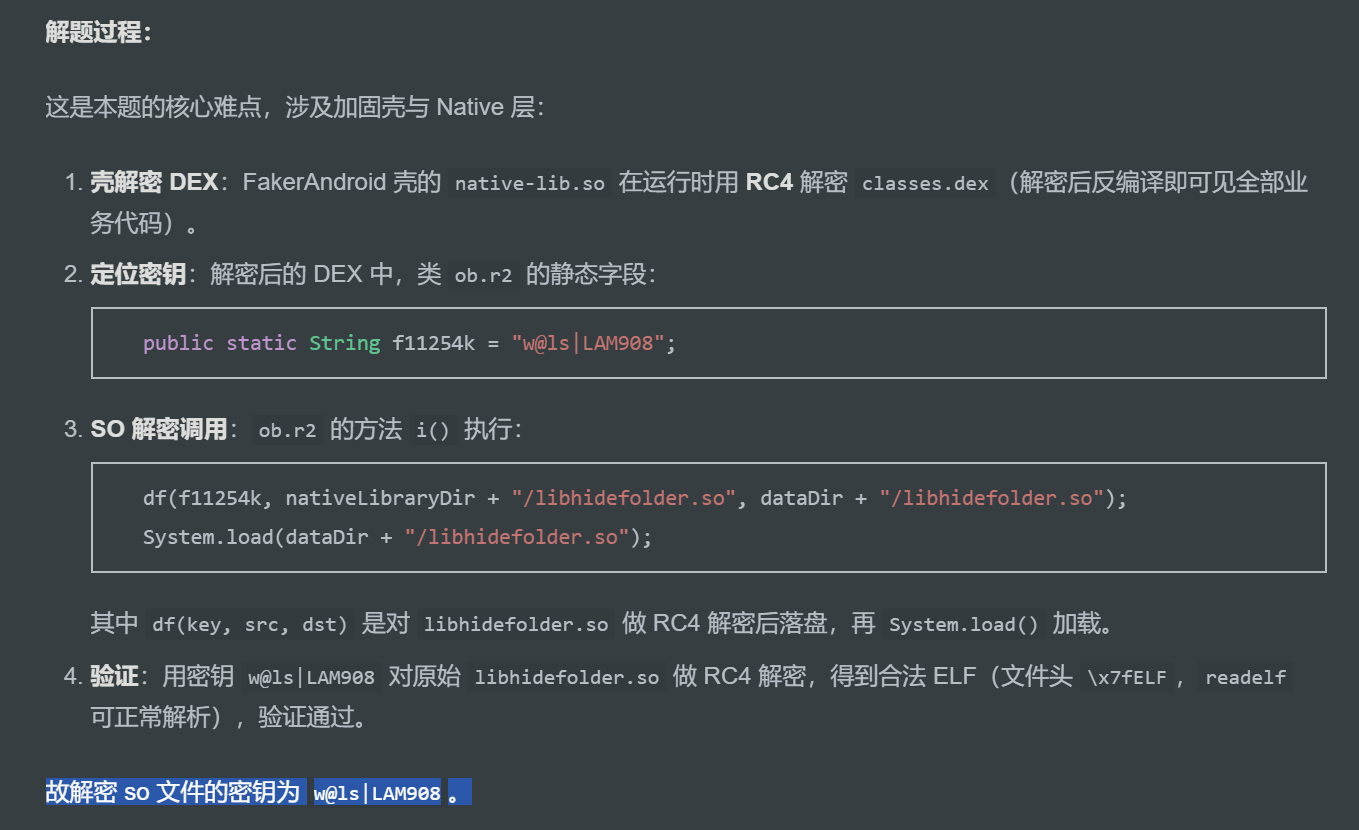
23、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,分析该APP登录密码为?【参考格式:1234567】
142536,登录密码经过Native层哈希处理后与存储值比较。
JNI哈希:Java_com_safephotovideos_hidefolder_NativeCall_PINHash的逻辑为:
固定盐值"wa%ls~UAM123"的ASCII码求和=979,存储值:SharedPreferences中保存的password值为"143515",登录比较:ca.b.ph(输入)结果与存储的"143515"比较,相等则登录成功。
反推明文:明文=143515−979=142536,见后面也成功登录进去了
24、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,使用正确密码登录,Home标签页左上角显示的字符串为?【参考格式:ab3defG】
直接安装后,移动文件夹,仿真进去
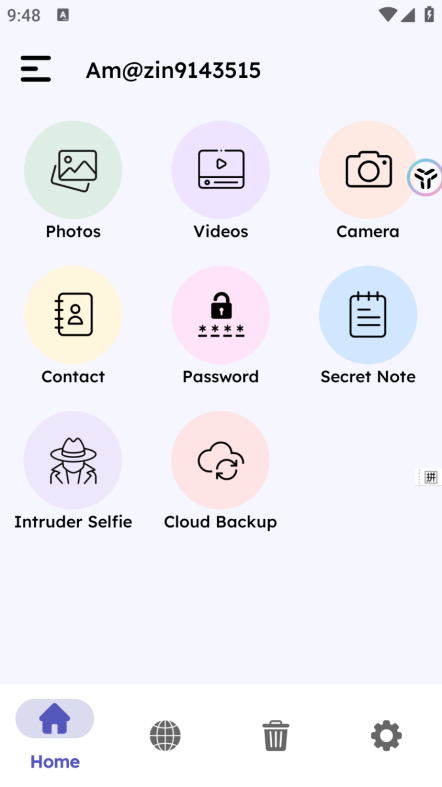 Am@zin9143515
25、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,其中保存的图片对应的CRC32校验值为?【参考格式:C72B3719】
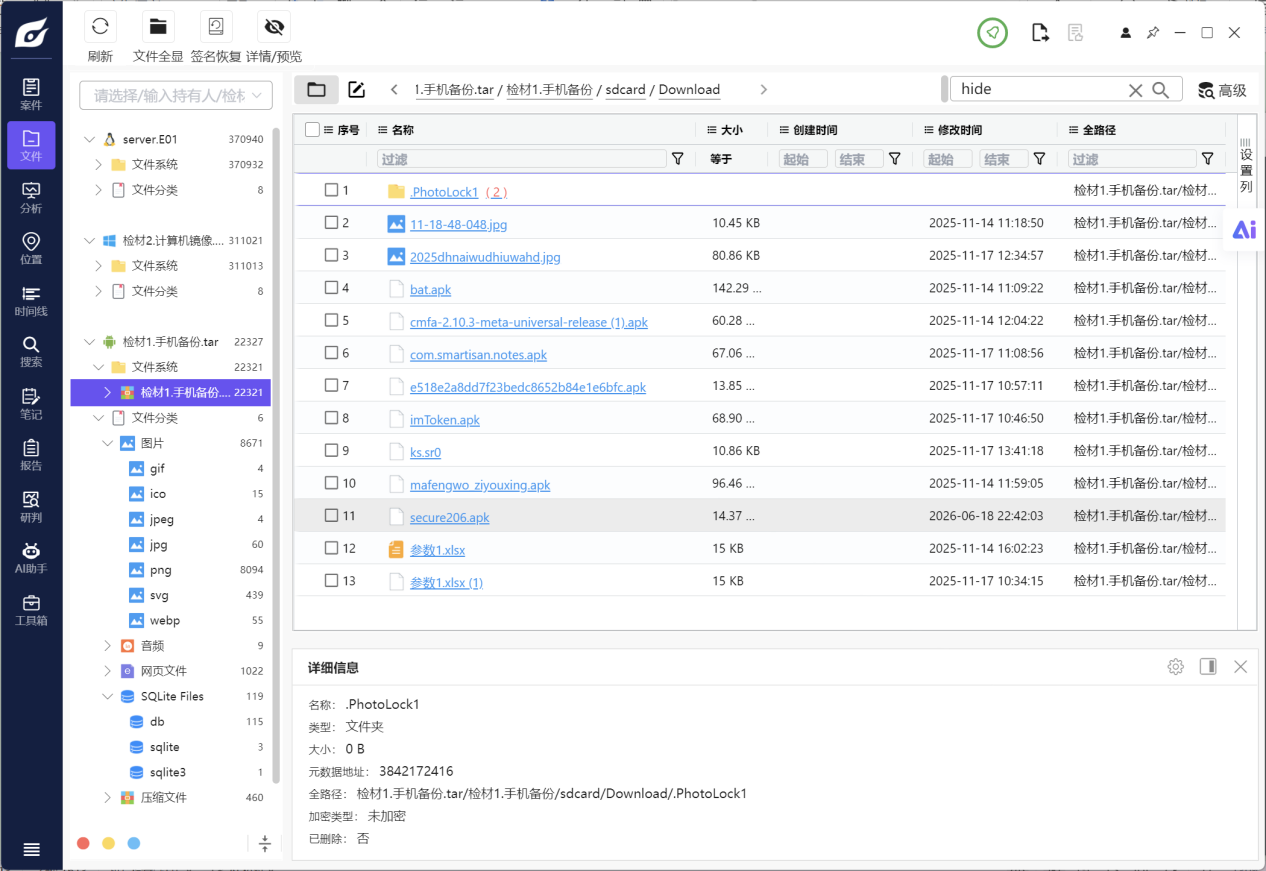
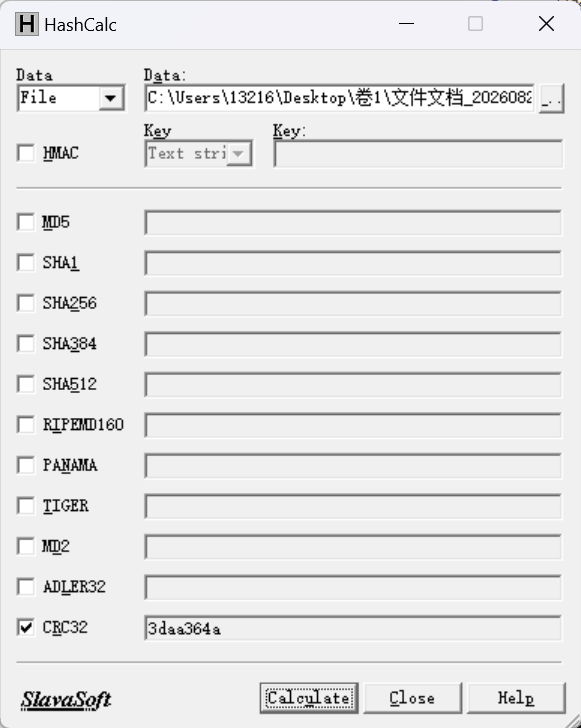 3daa364a,就是这张图片,不用写解密脚本
这个目录很重要,确定有这个文件夹:.PhotoLock1
26、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,其中笔记记录中的telegram值为?【参考格式:ab3defG】
直接仿真点点点
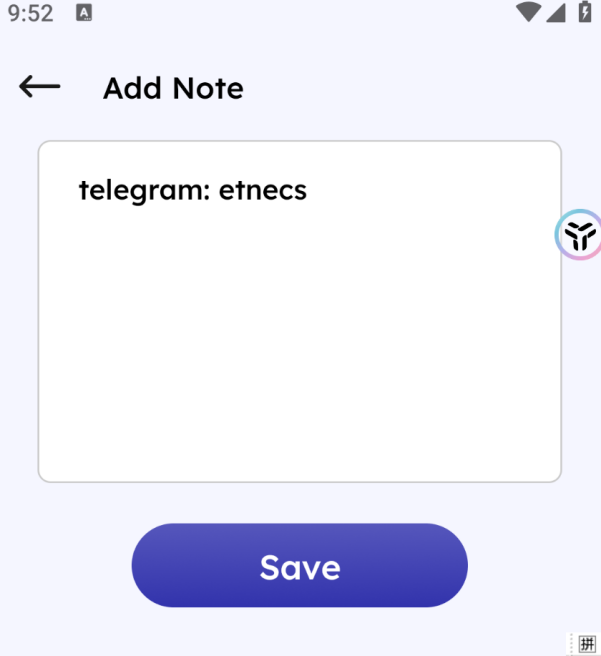
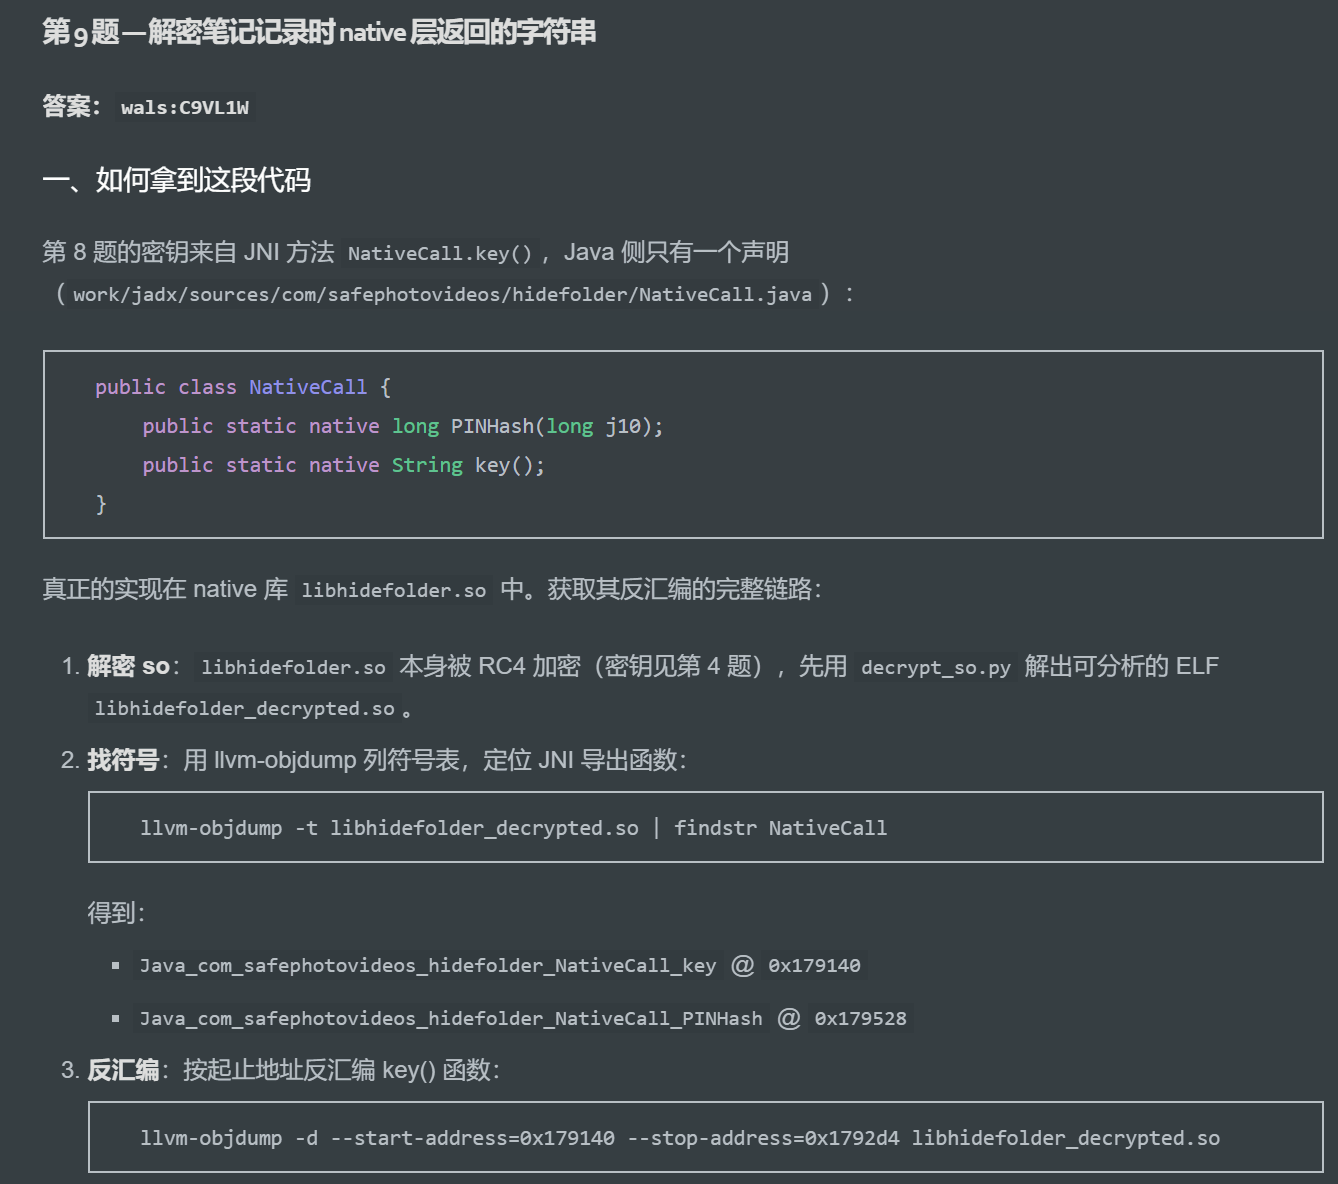
27、分析手机检材,发现其安装了名为“SecureFolder”的软件,结合APK文件和其产生的数据,解密笔记记录时,native层返回的字符串为?【参考格式:ab3defG】
计算机
1、请分析“介质分析”部分中的检材并回答,该计算机的开机密码是多少?
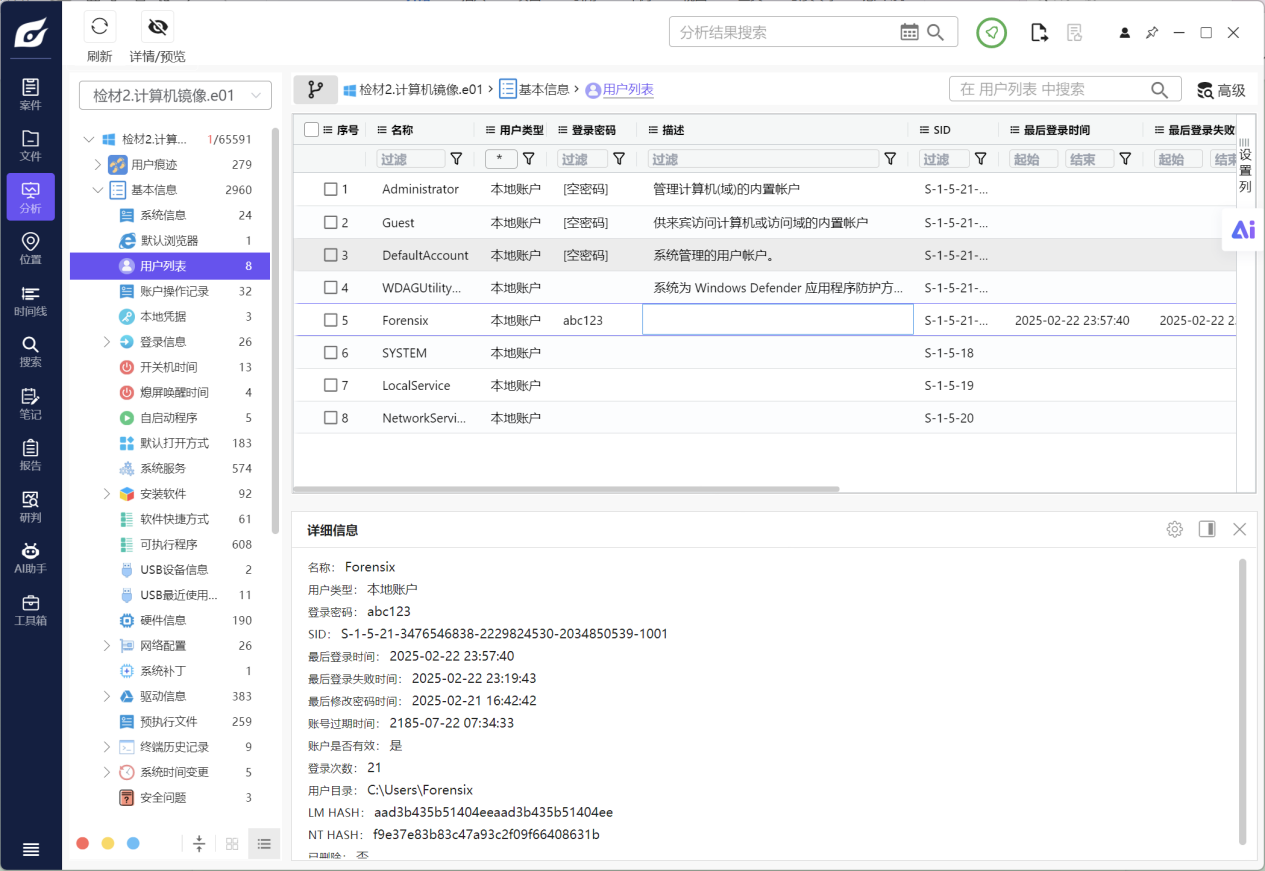
2、请分析“介质分析”部分中的检材并回答,该计算机的注册所有者为?
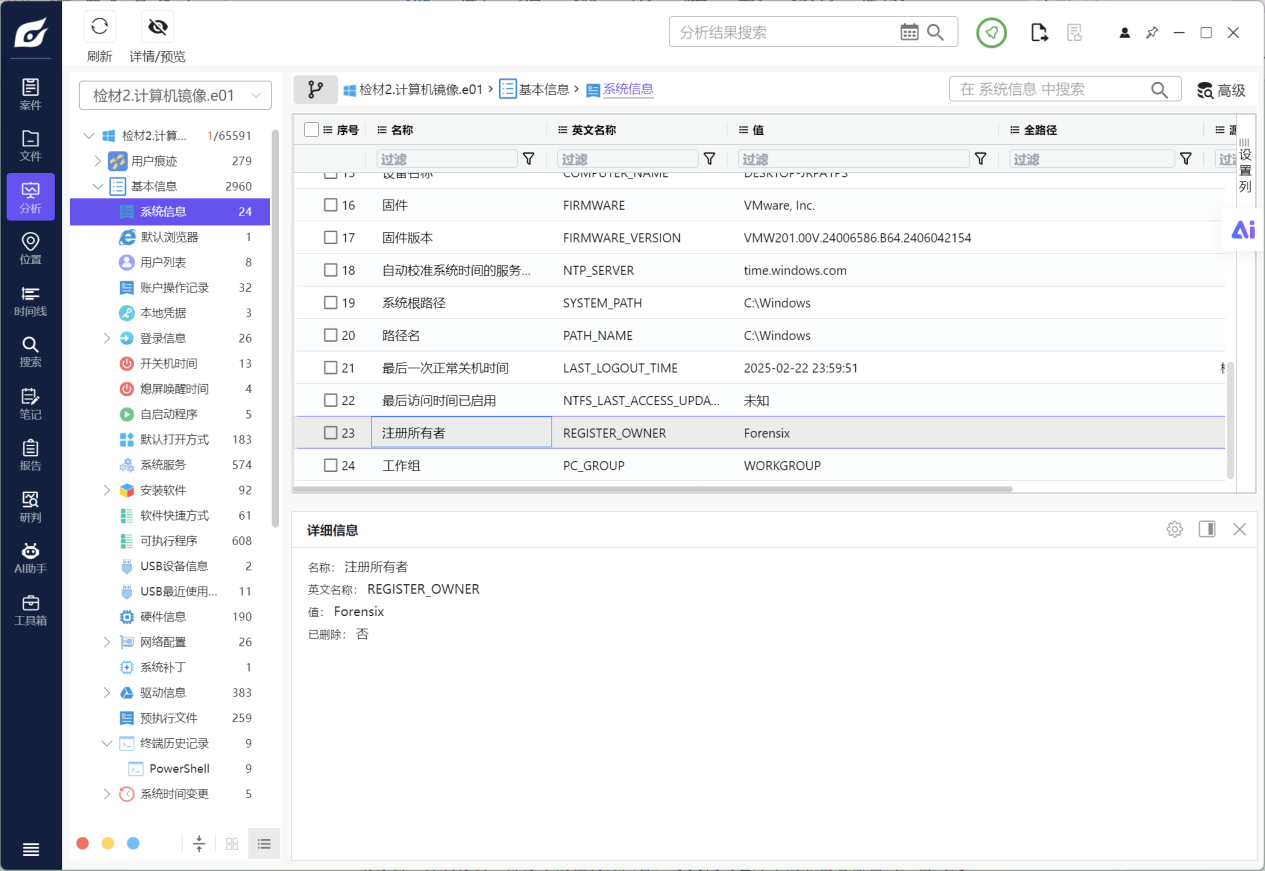
3、请分析“介质分析”部分中的检材并回答,VeraCrypt曾经挂载过的加密盘设备名称
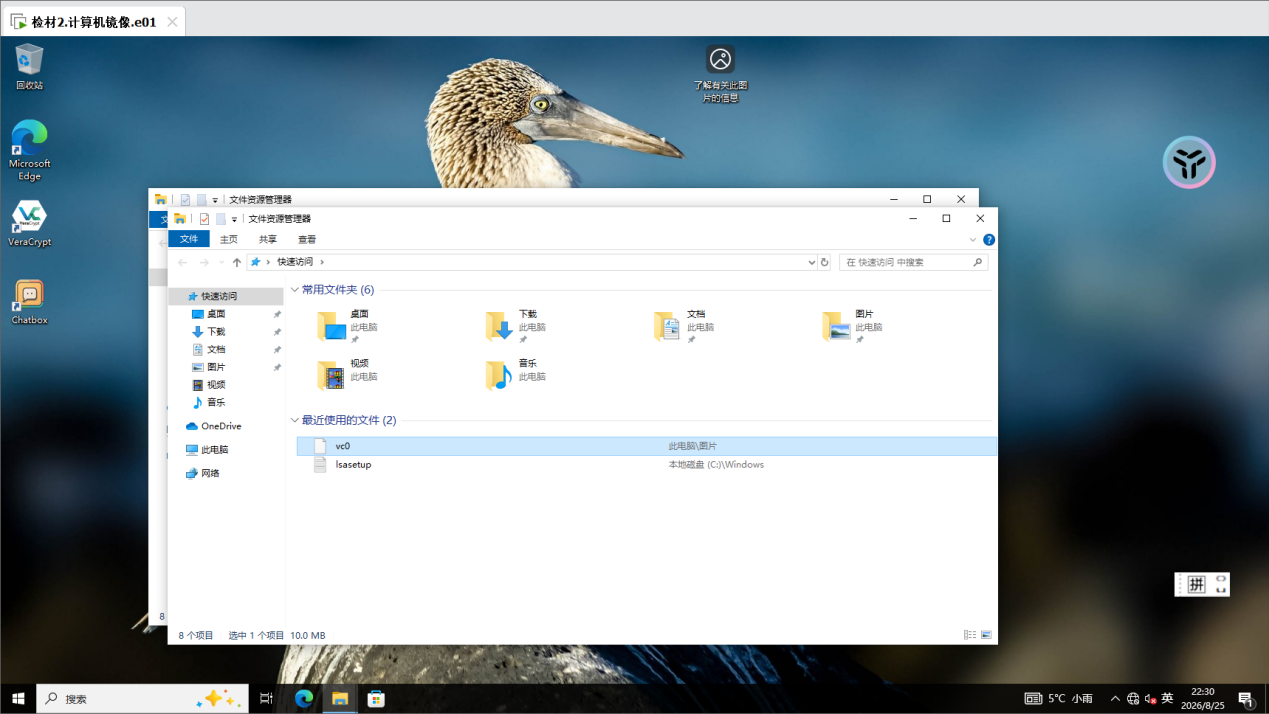
Vc0
VeraCryptVolumeZ、VeraCryptVolumeI(盘符 Z:、I:)
4、请分析“介质分析”部分中的检材并回答,用户访问过自建的git服务,用户使用的密码
Edge登录密码(DPAPI解密),账号Www_Xxx,GitLab183.71.185.12:13135
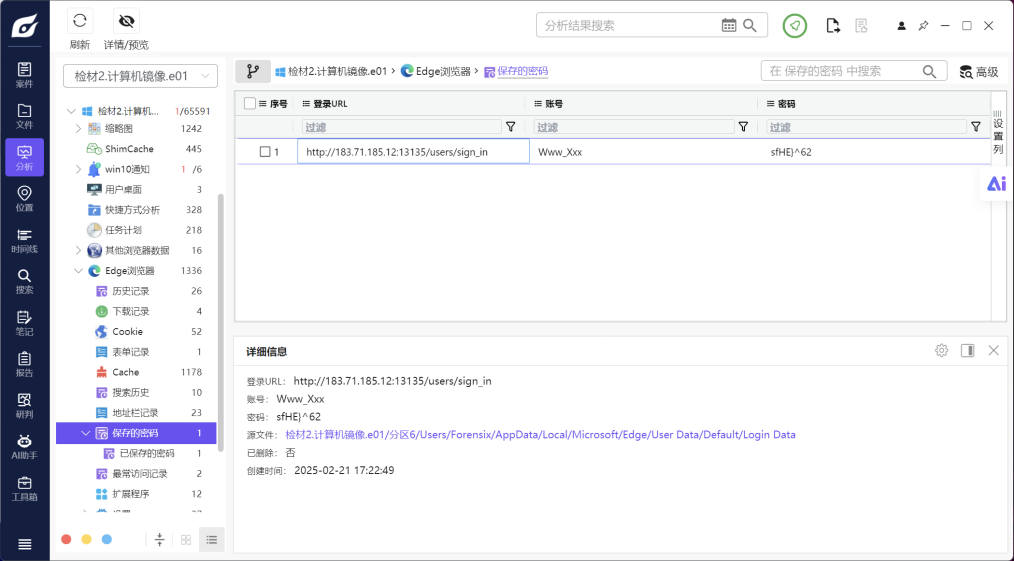
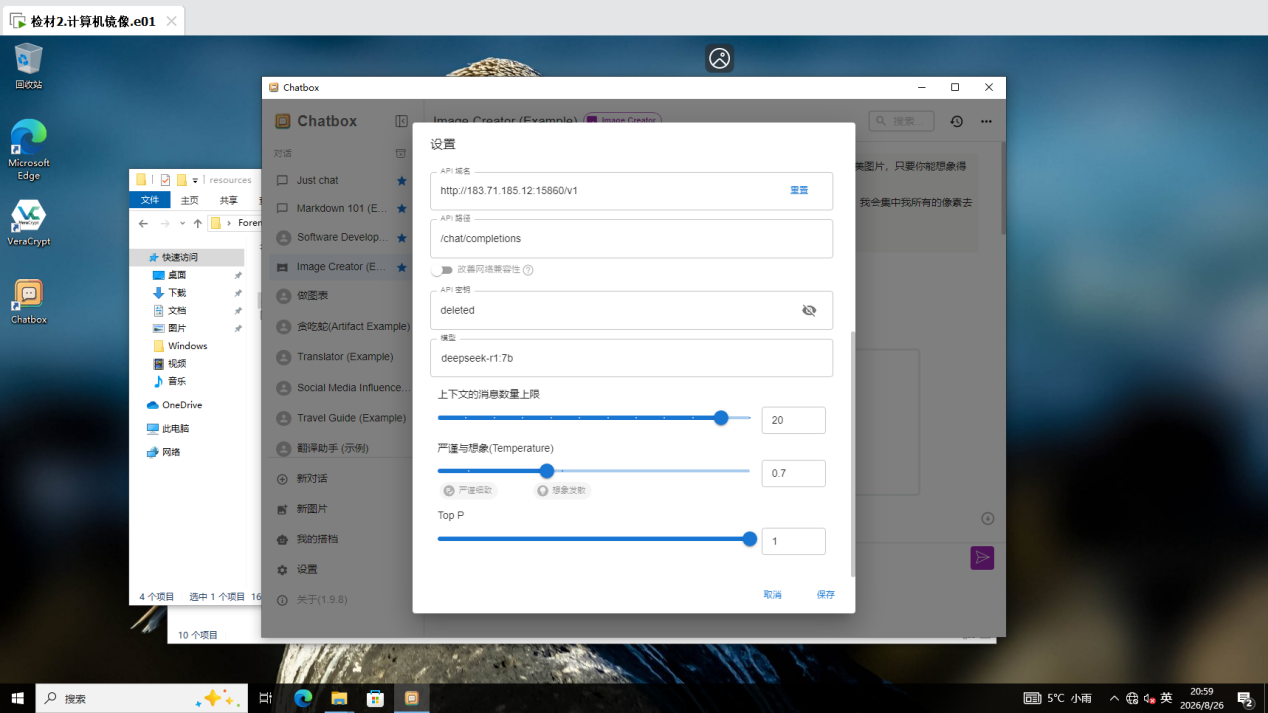
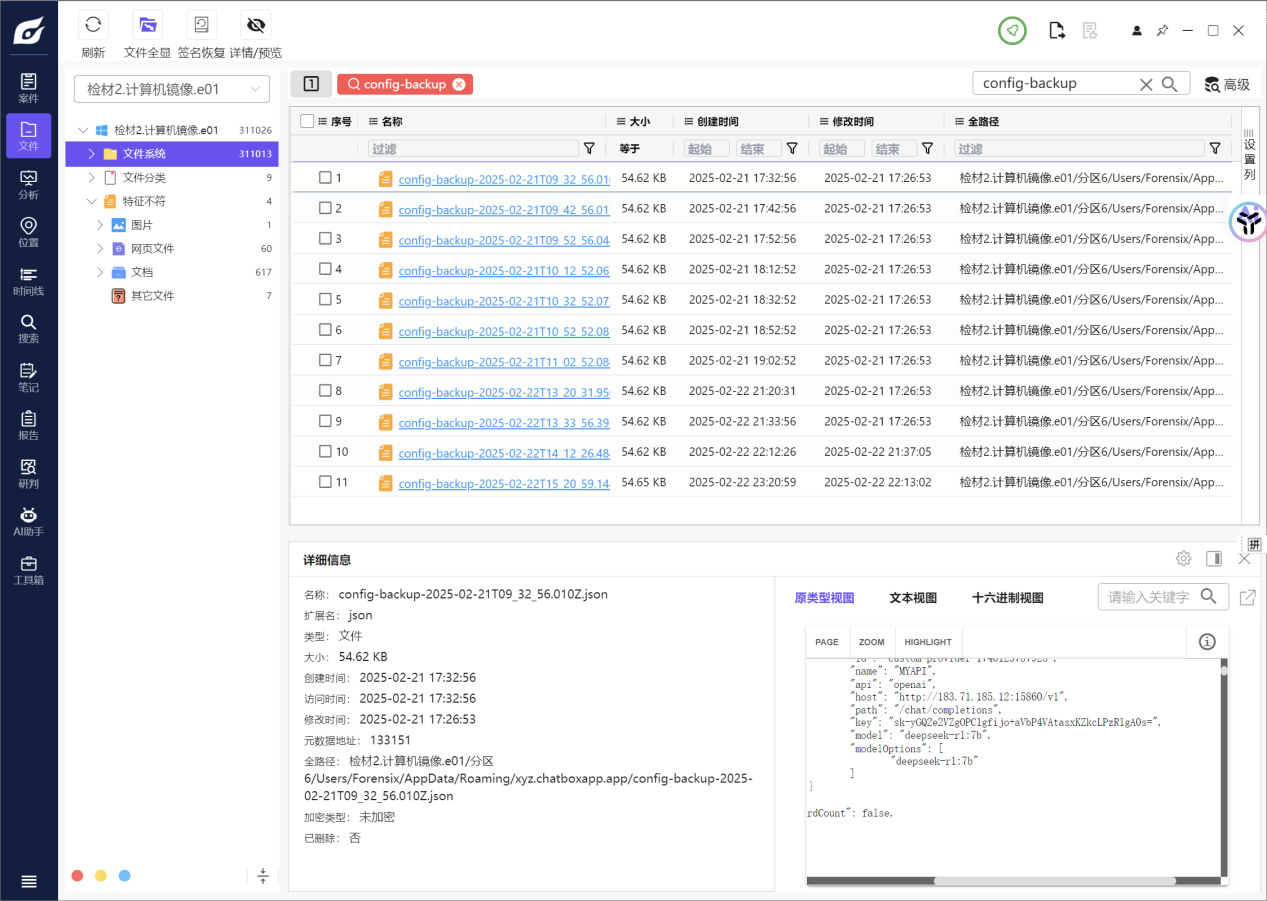
5、请分析“介质分析”部分中的检材并回答,用户曾经在chatbox中配置过的deepseek-r1:7b的api服务的apikey
6、请分析“介质分析”部分中的检材并回答,用户将代码仓库上传到了git服务器,使用的ssh密钥路径是什么
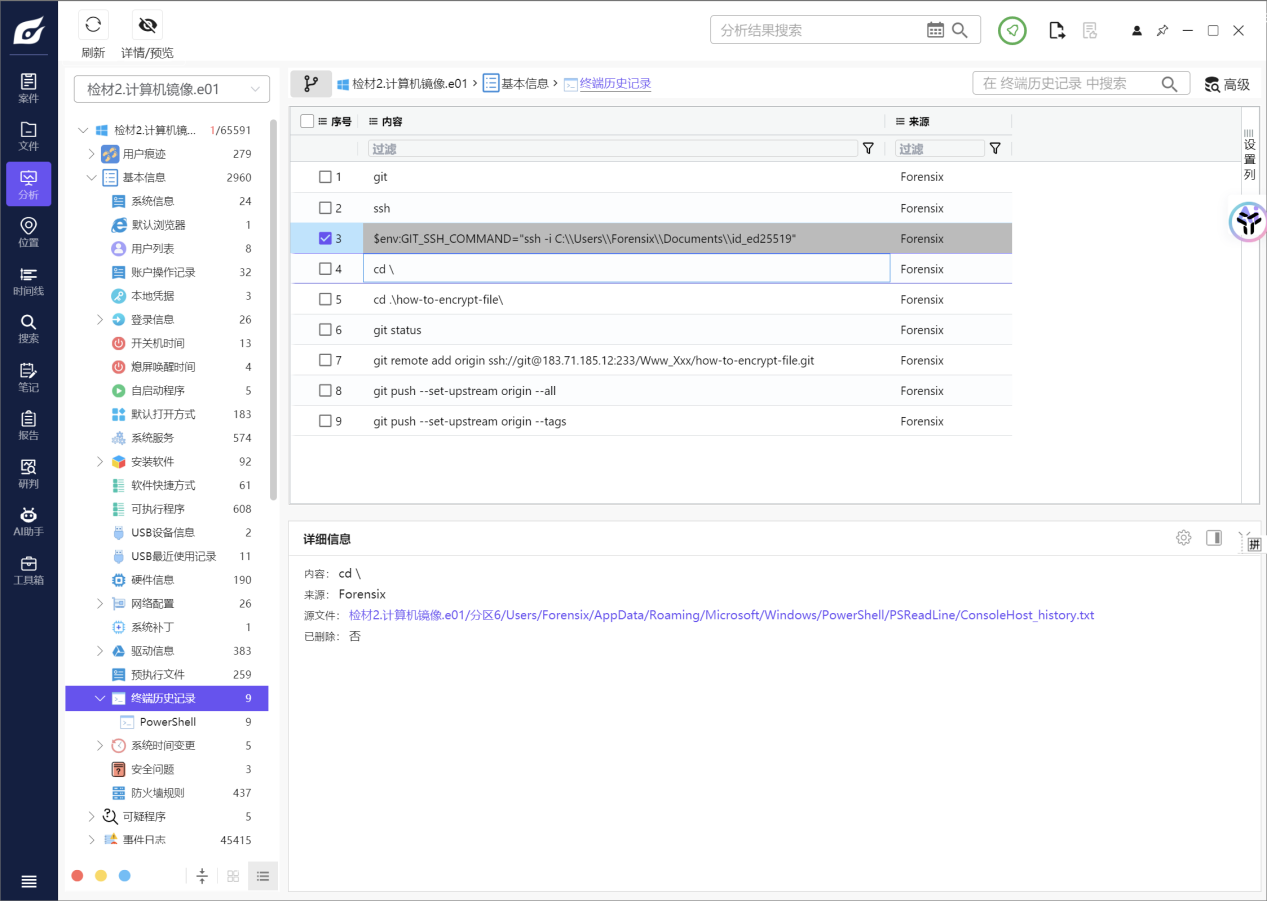
how-to-encrypt-file\.git\config:ssh://git@183.71.185.12:233/Www_Xxx/how-to-encrypt-file.git`
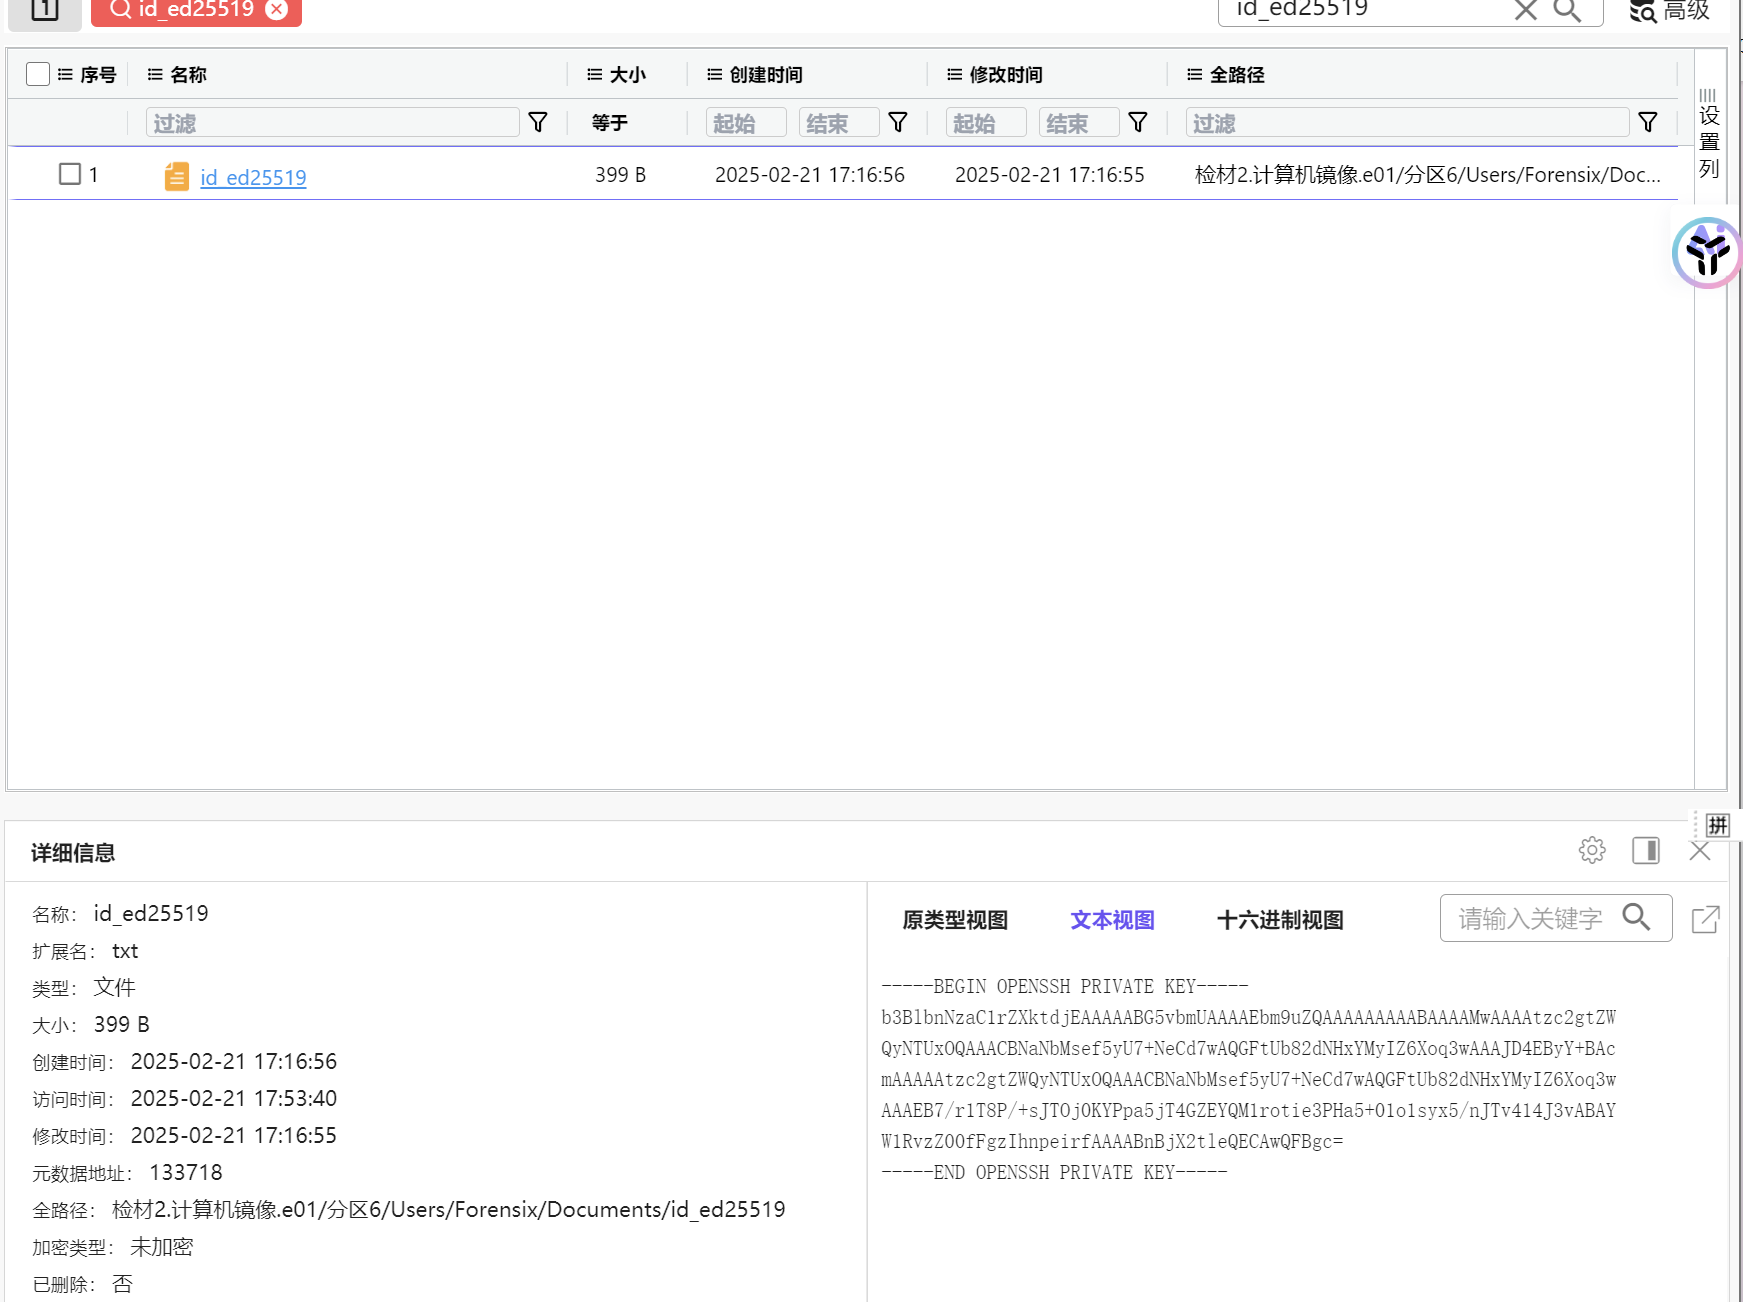
-Users\Forensix\Documents\下存在私钥文件id_ed25519(注释pc_key)和id_rsa
7、请分析“介质分析”部分中的检材并回答,寻找代码仓库中的加密容器,该容器的MD5值为
image.png表面是图片,实为VeraCrypt 加密文件容器
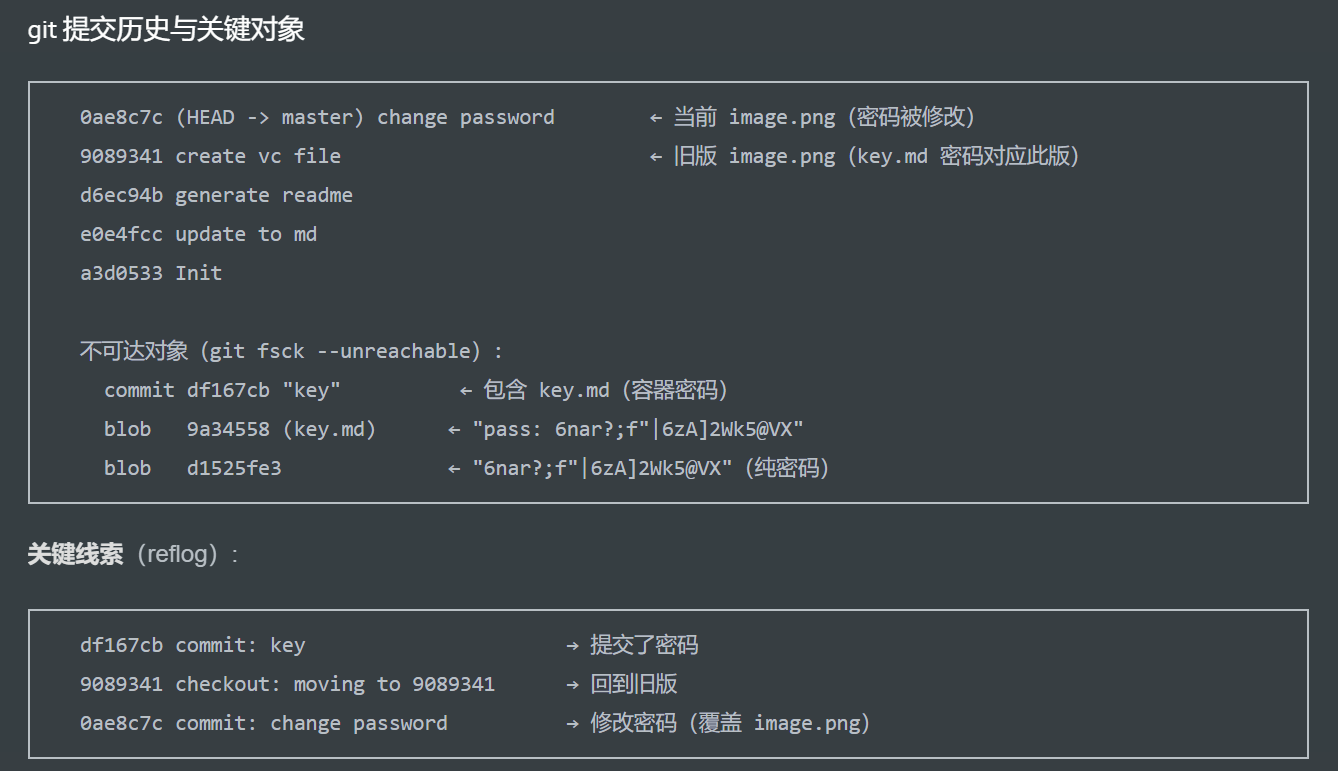

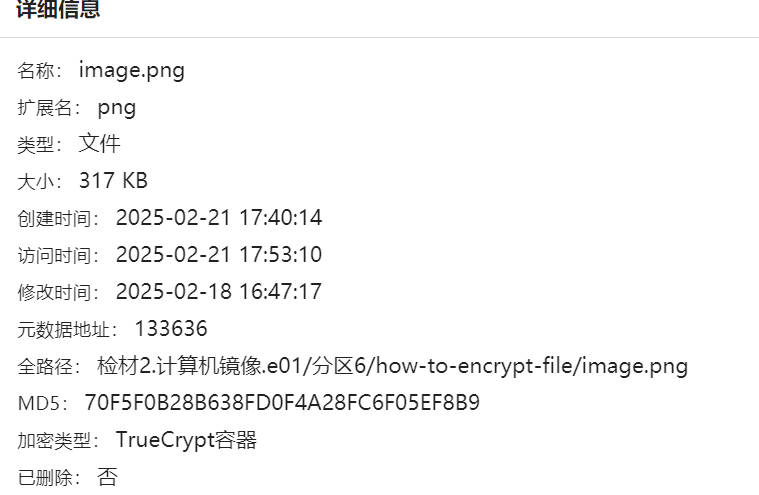
8、请分析“介质分析”部分中的检材并回答,寻找代码仓库中的加密容器密码,密码为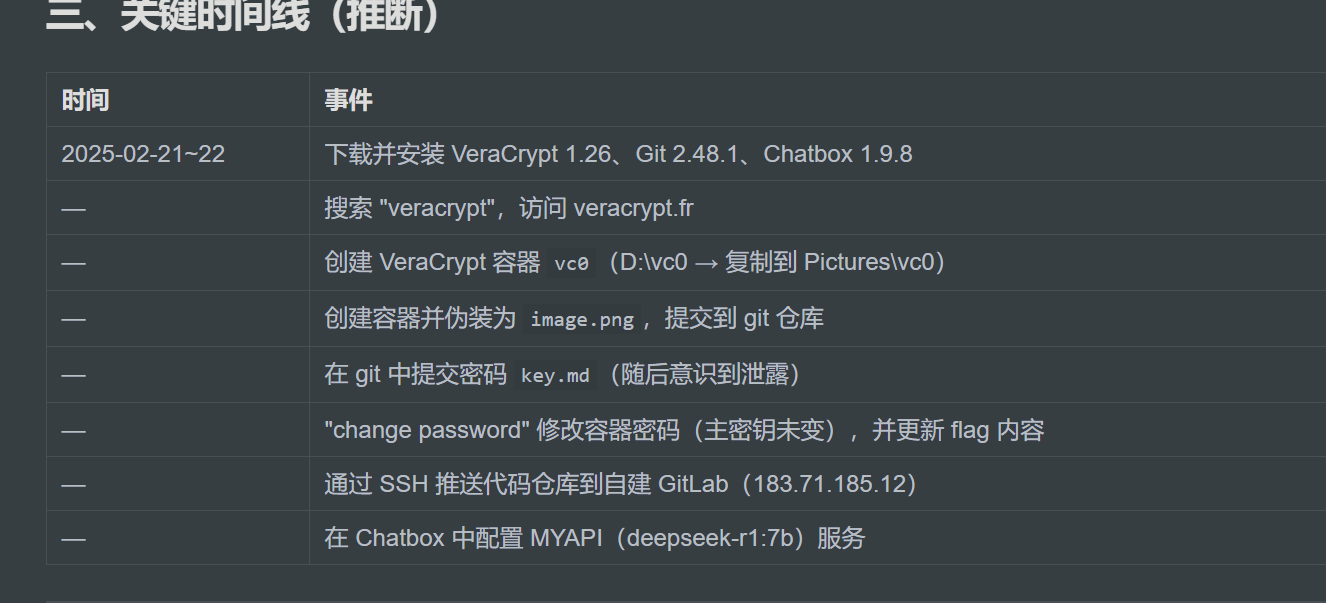
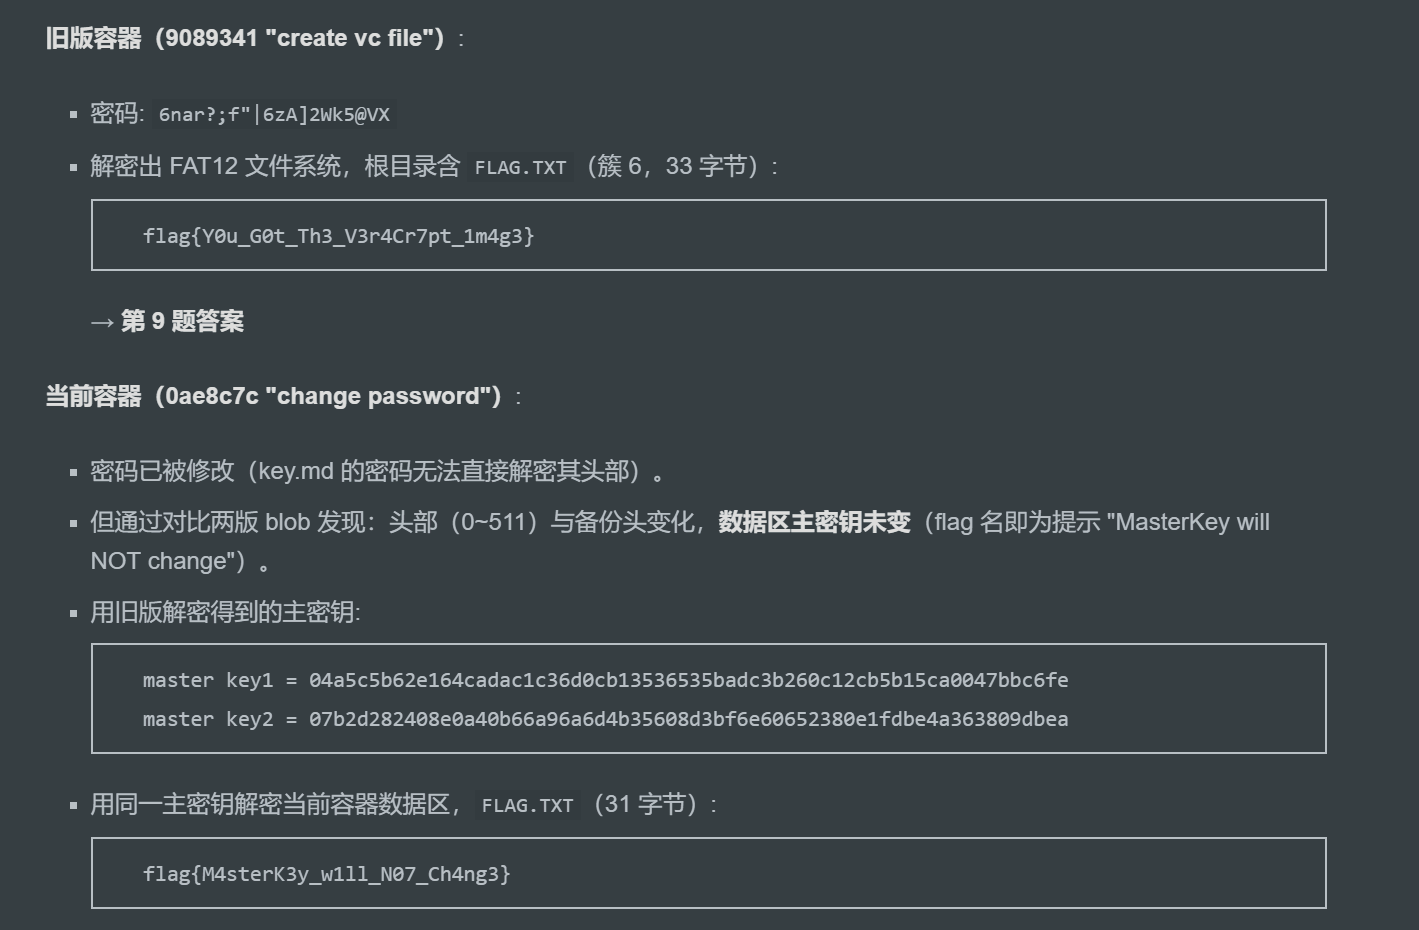
6nar?;f"|6zA]2Wk5@VX
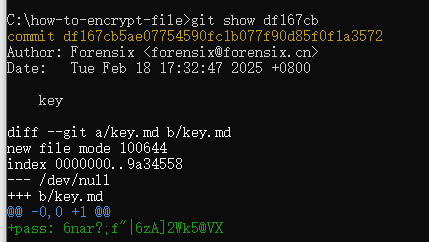
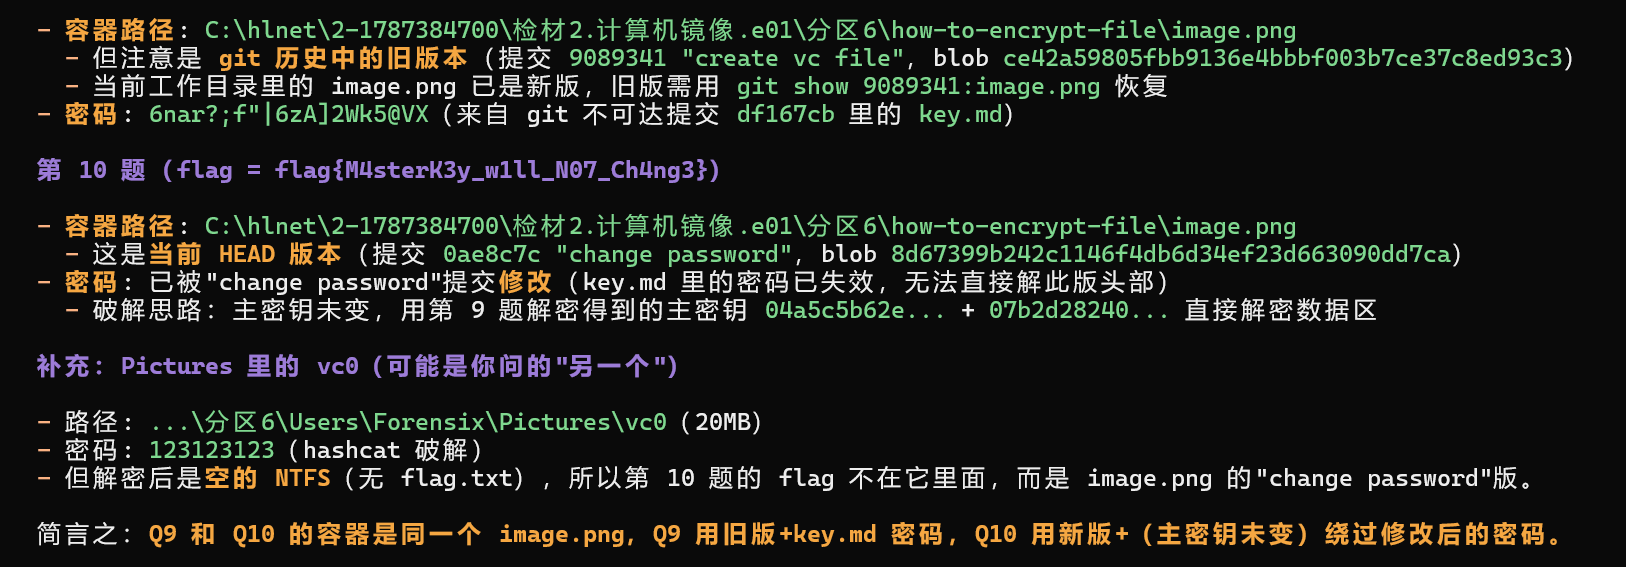
9、请分析“介质分析”部分中的检材并回答,使用代码仓库中找到的密码解密代码仓库中的加密容器,加密容器中的flag.txt内容
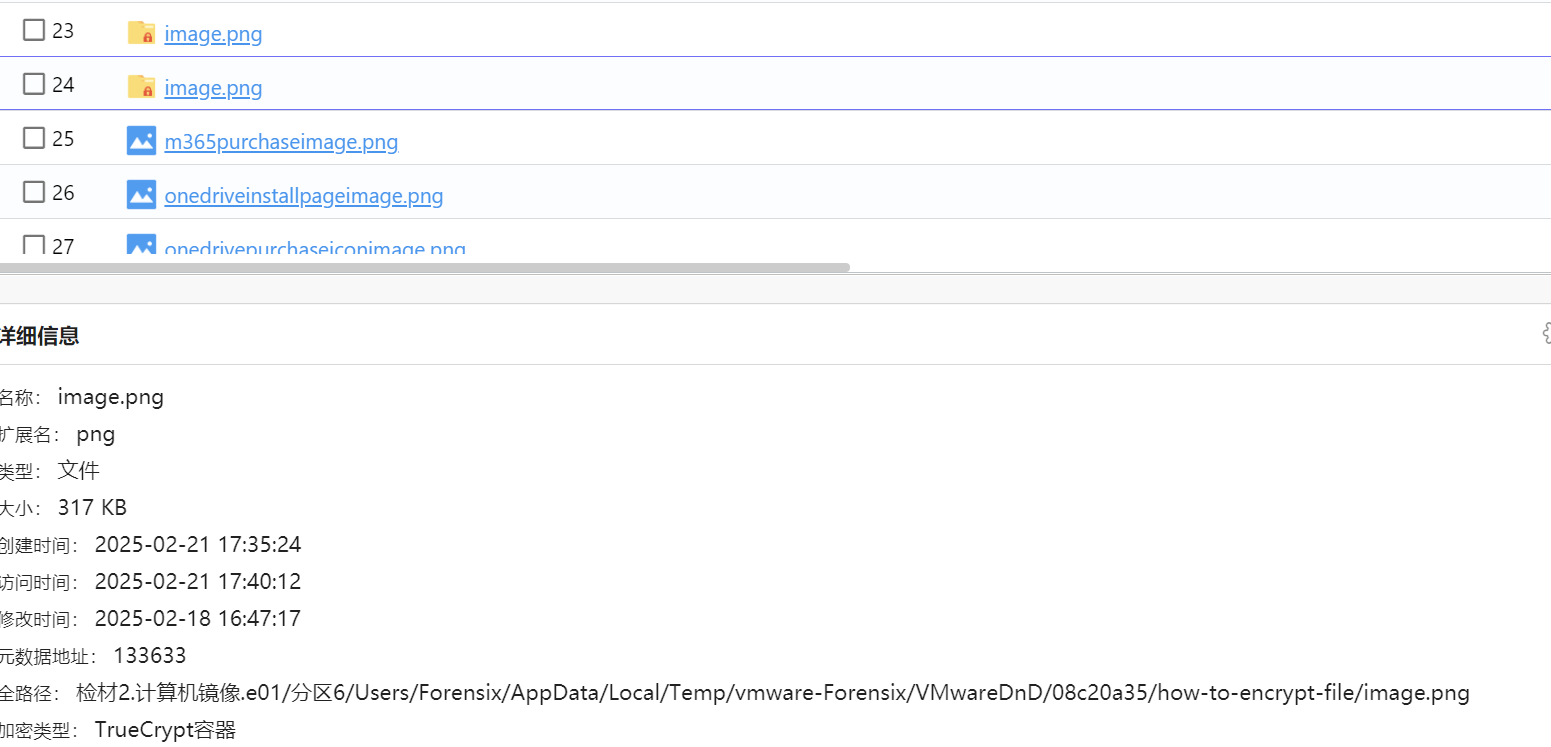
先确定这个位置,用上面的密码解密
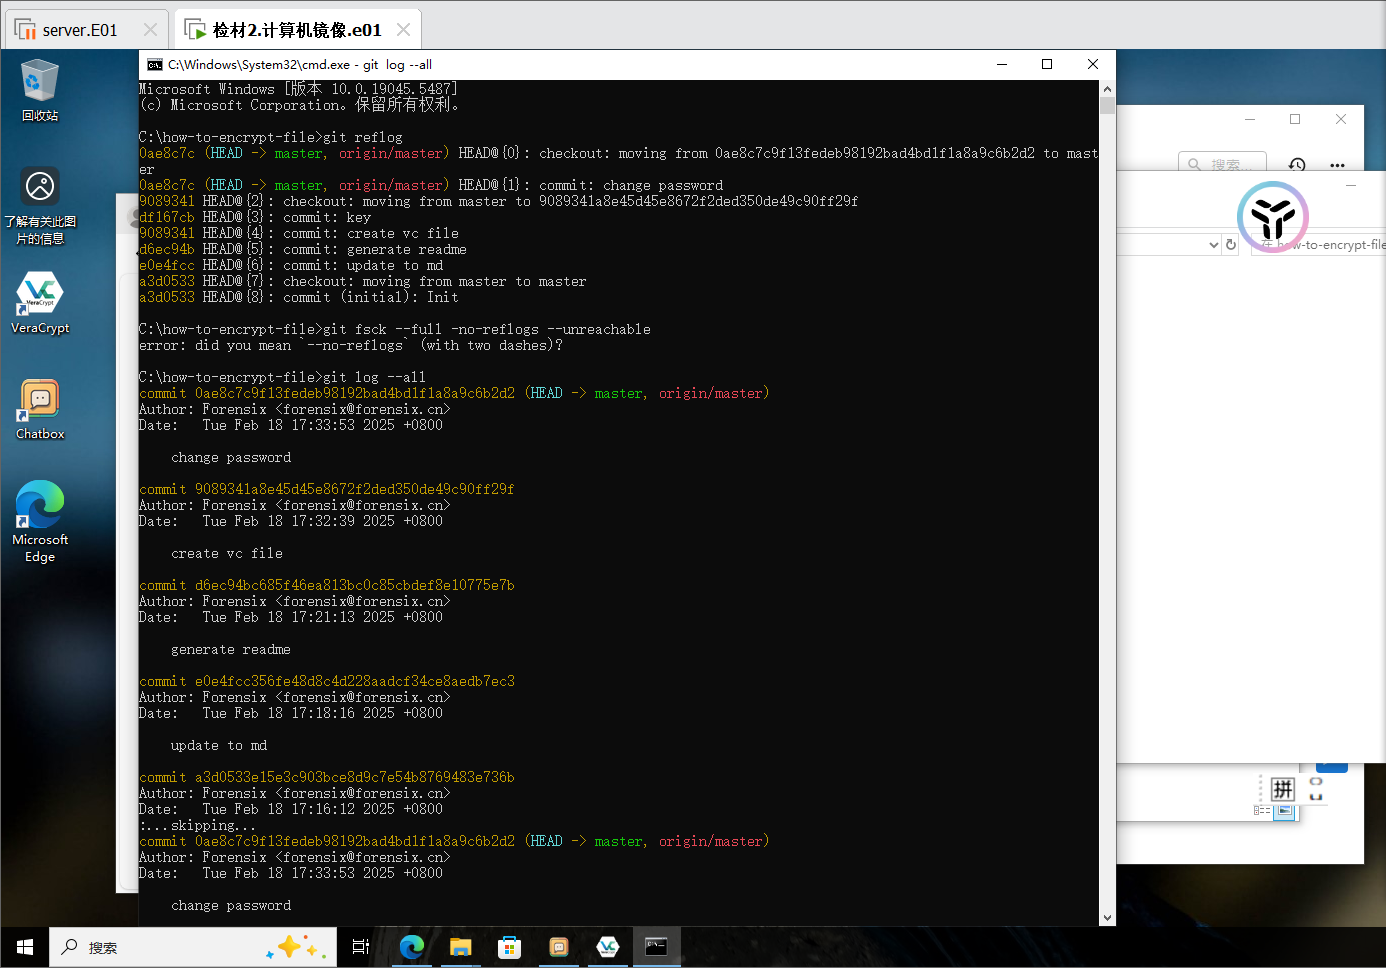
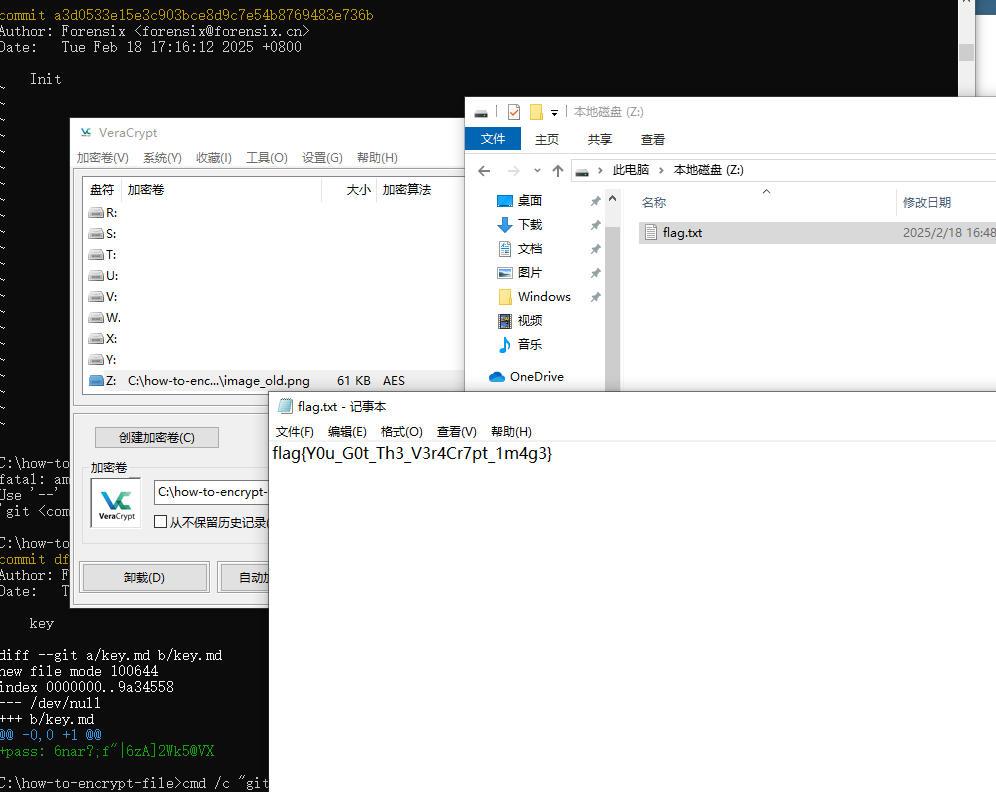
git log –all –oneline –decorate #提交历史
git reflog # 关键:能看到"key"和"change password"
git fsck –full –no-reflogs –unreachable # 找不可达对象(key.md 密码就在这)
git log –all:
0ae8c7c (HEAD -> master) change password
9089341 create vc file
d6ec94b generate readme
e0e4fcc update to md
a3d0533 Init
git reflog 关键行:
df167cb HEAD@{3}: commit: key ← 提交了密码
9089341 HEAD@{4}: commit: create vc file
git fsck –unreachable:
commit df167cb5ae07754590fc1b077f90d85f0f1a3572 ← “key” 提交
blob 9a34558aea02f86b9b5785d792bbdc707b9bed39 ← key.md(密码)
blob d1525fe3d4e50da5b74c614e52cd76efee22f130 ← 纯密码字符串
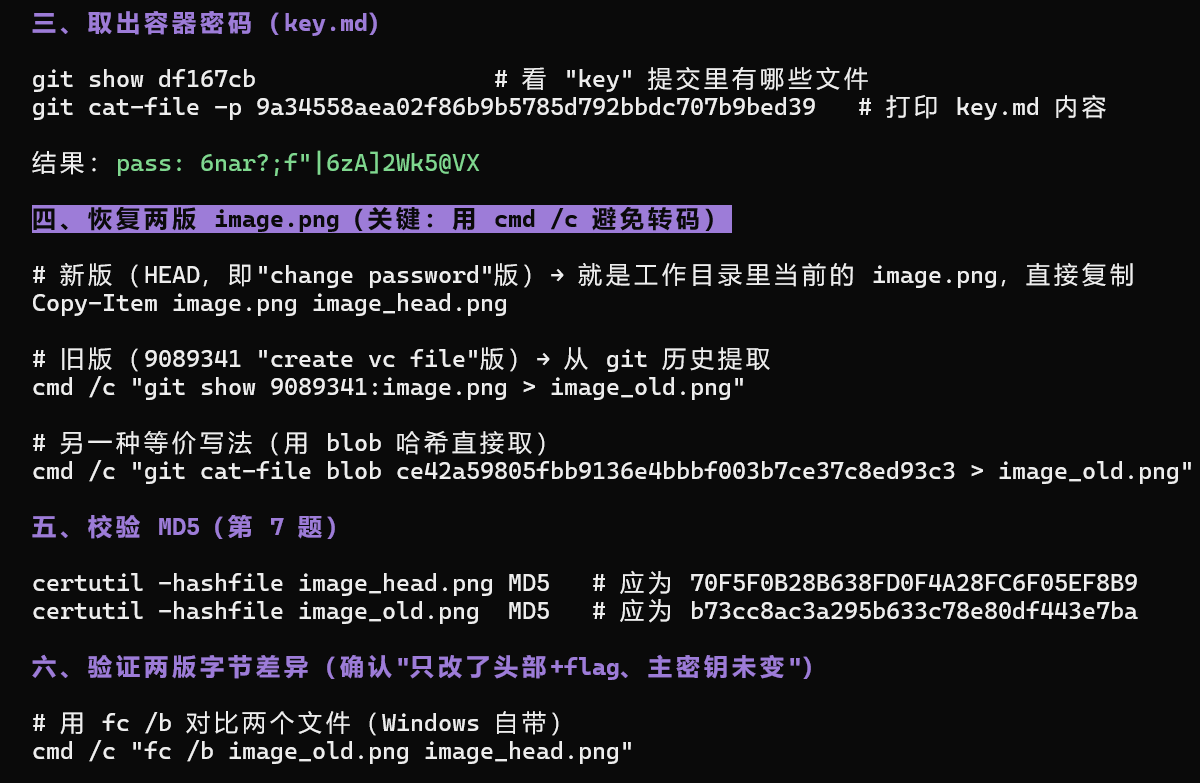
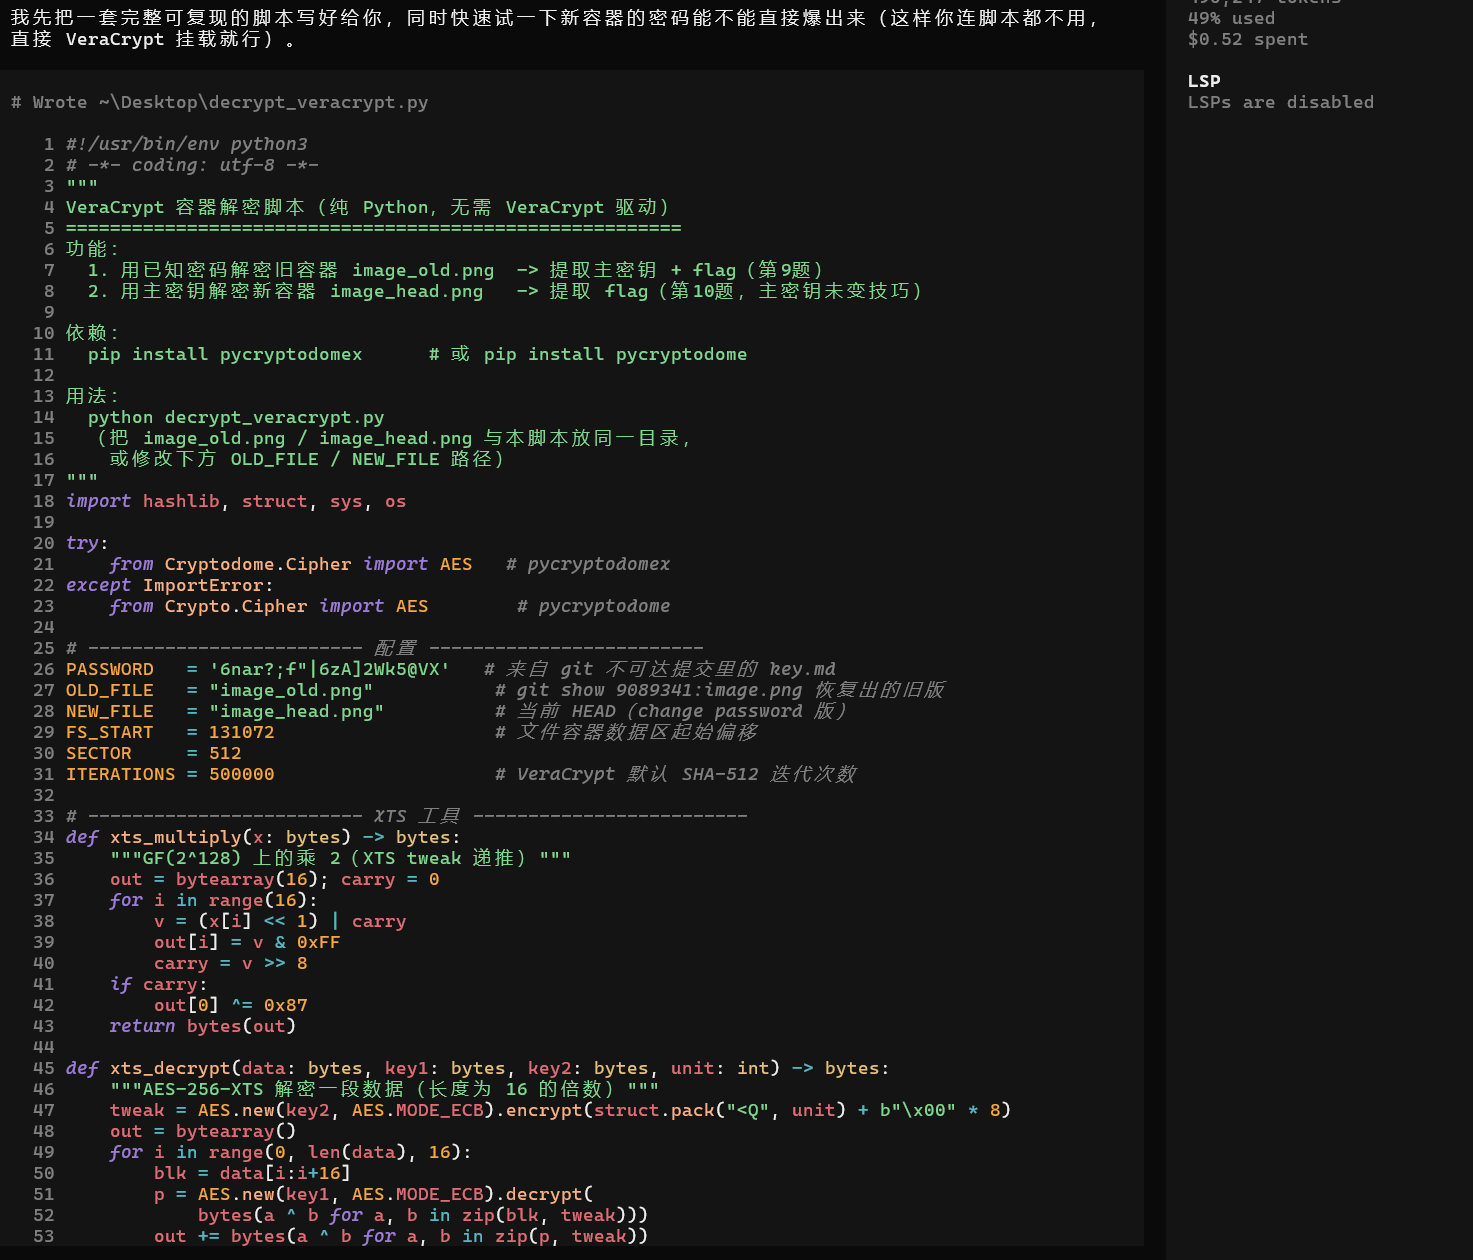
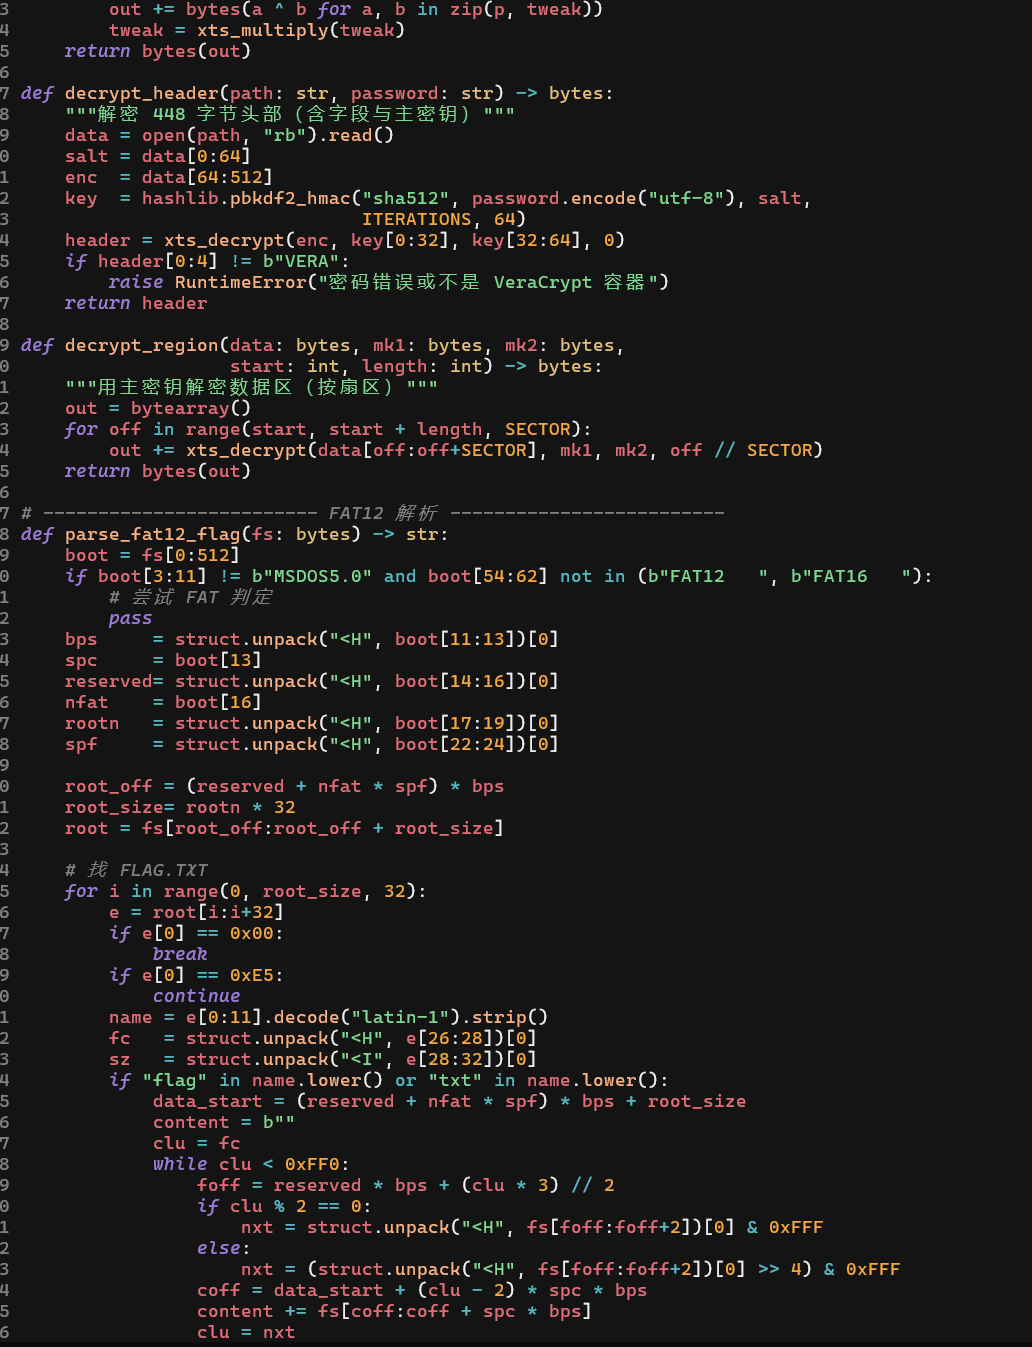
10、请分析“介质分析”部分中的检材并回答,目录中另一个加密容器中的flag.txt内容为什么?
直接写好解密脚本了
后面程序分析偷个懒不做了嘿嘿,听说有鸟名词加密很有意思嘿嘿,算了还是做一个玩玩吧
程序分析
1、通过对winaudio.exe分析,该样本在版本资源中伪装的"公司名称"是什么?[答案格式:按实际值填写]
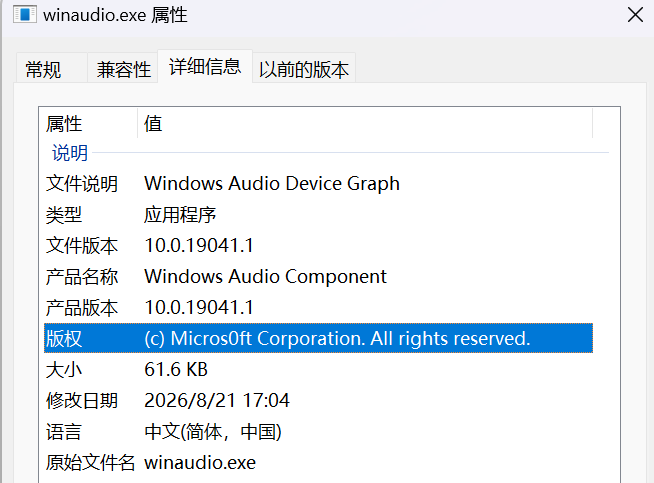
直接看属性
Micros0ft Corporation
通过对winaudio.exe分析,程序为防止重复运行创建了互斥体,互斥体的名称是什么?[答
从StartAddress进来,转到sub_1400018C0,根据全局变量 ::Buffer,交叉引用,进入
程序最主体部分sub_140002C80()
该函数主体架构:
主函数 sub_140002C80()
├── 反调试检测
├── 解密API名称 → 动态加载函数
├── 创建互斥体(防多开)
├── 解密配置数据
├── 建立C2连接
└── 命令循环处理
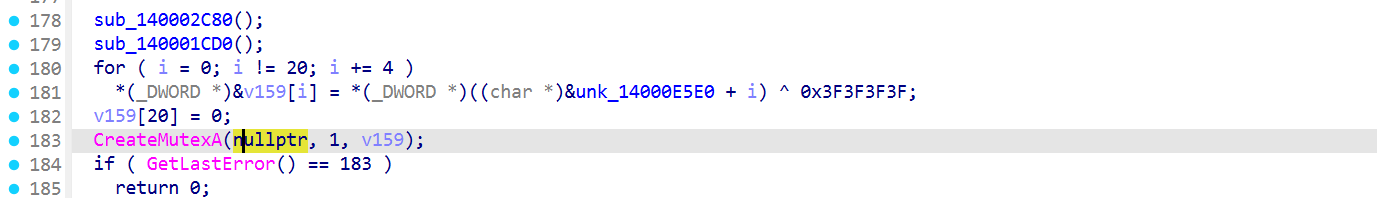
这一段需要动态解密,数据源:位于数据段 unk_14000E5E0 的20个字节(也就是5个DWORD)
解密算法:将每个DWORD与 0x3F3F3F3F 进行异或 (XOR) 操作
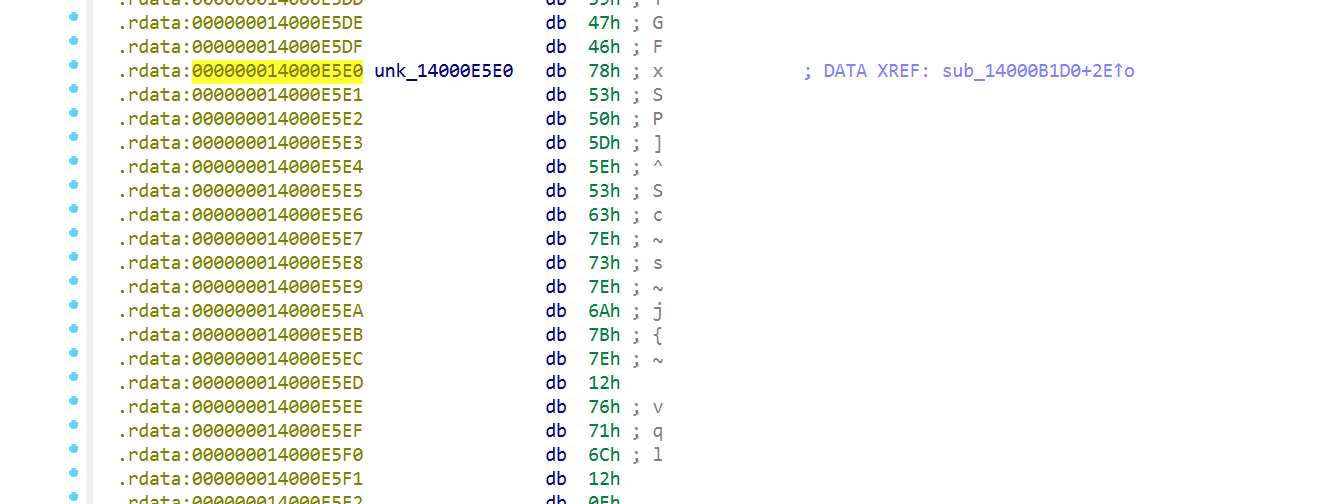
这里取出来是(注意有小端序)
DWORD 0: 0x5D505378 XOR 0x3F3F3F3F
DWORD 1: 0x7E63535E XOR 0x3F3F3F3F
DWORD 2: 0x7B6A7E73 XOR 0x3F3F3F3F
DWORD 3: 0x7176127E XOR 0x3F3F3F3F
DWORD 4: 0x0E0F126C XOR 0x3F3F3F3F
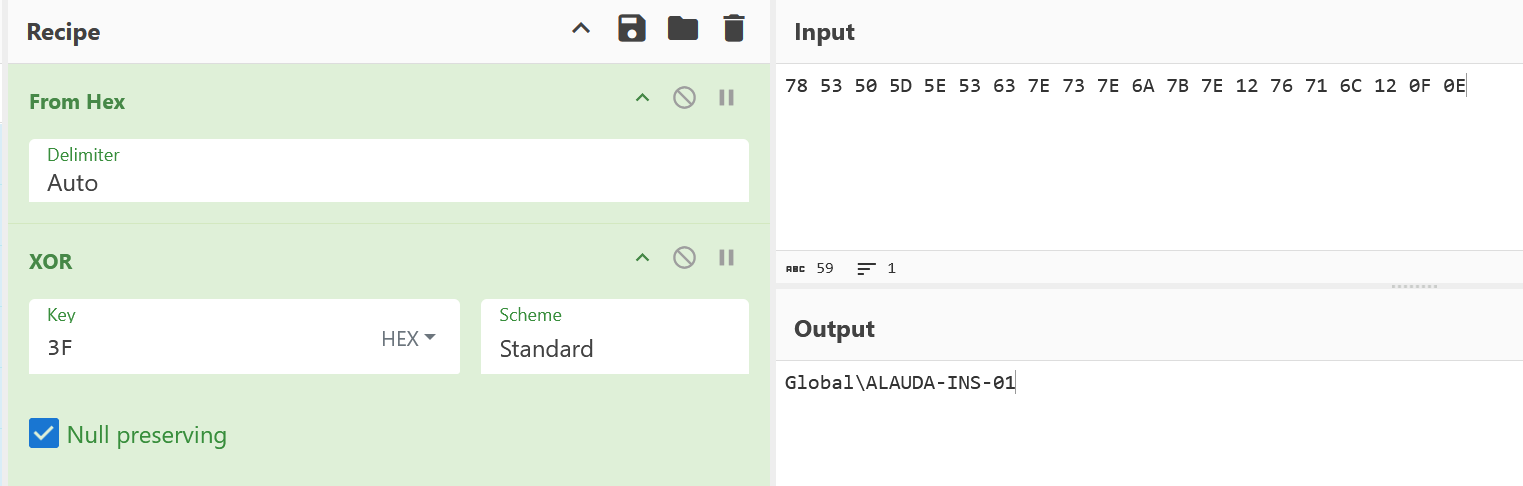
ALAUDA 是云雀属的学名,这里鸟名词加密初见端倪
2、通过对winaudio.exe分析,样本内嵌加密配置中的行动(campaign)代号是什么?[答案格式:按实际值填写]
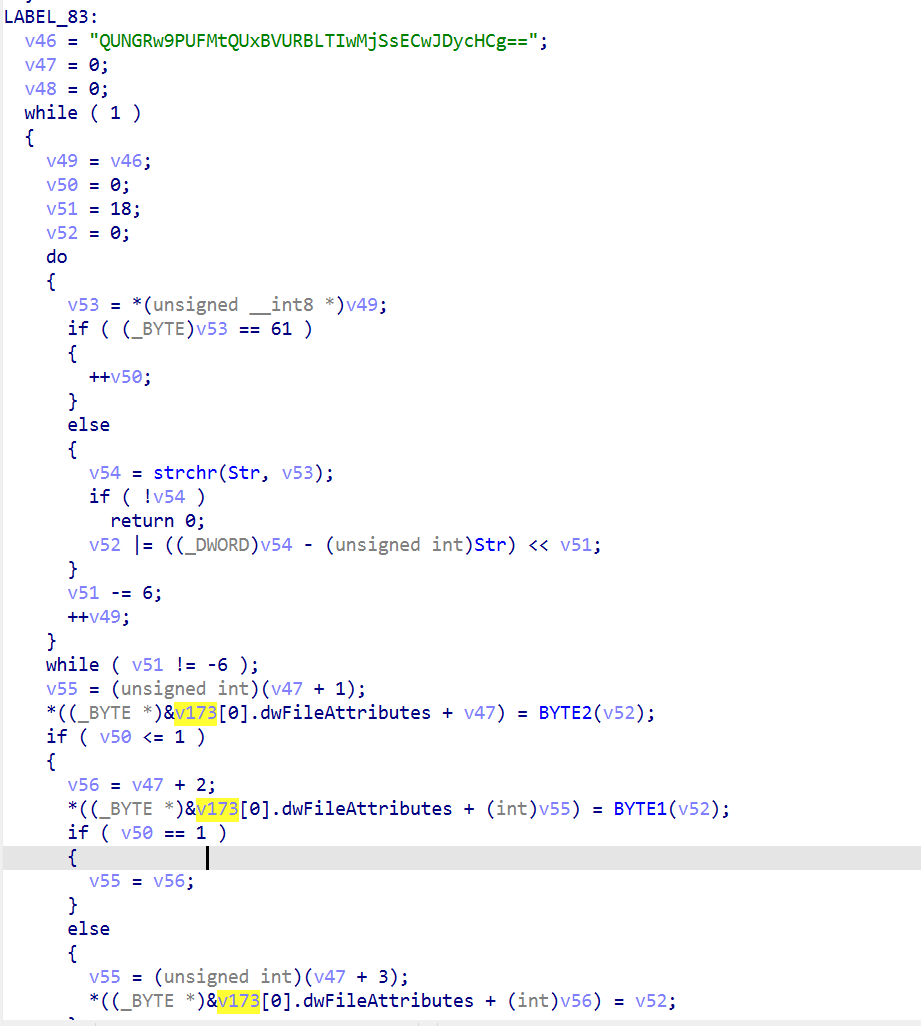
这一块有行动代号,先去掉结尾的乱码部分rBCwJDycHCg==
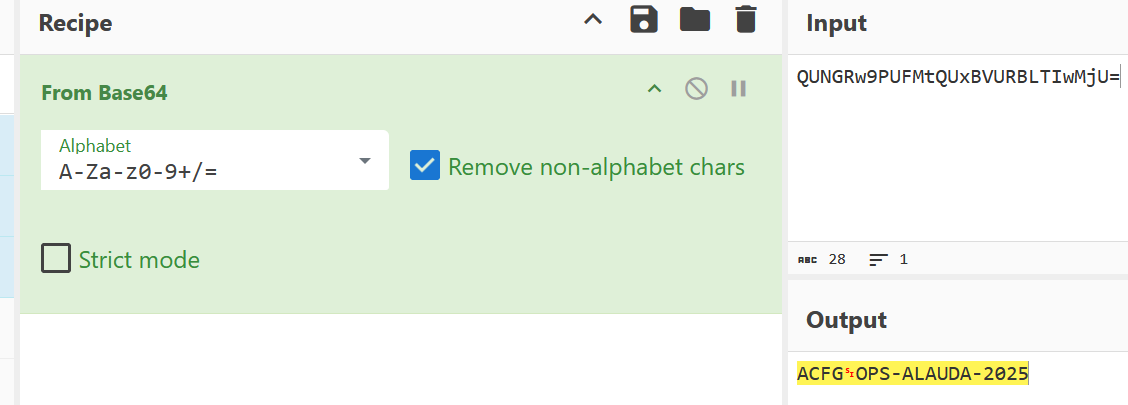
OPS-ALAUDA-2025(前面ACFG可能是Magic Number/标识)
3、通过对winaudio.exe分析,程序运行后真实回连的控制端地址是什么?[答案格式:127.0.0.1:80]
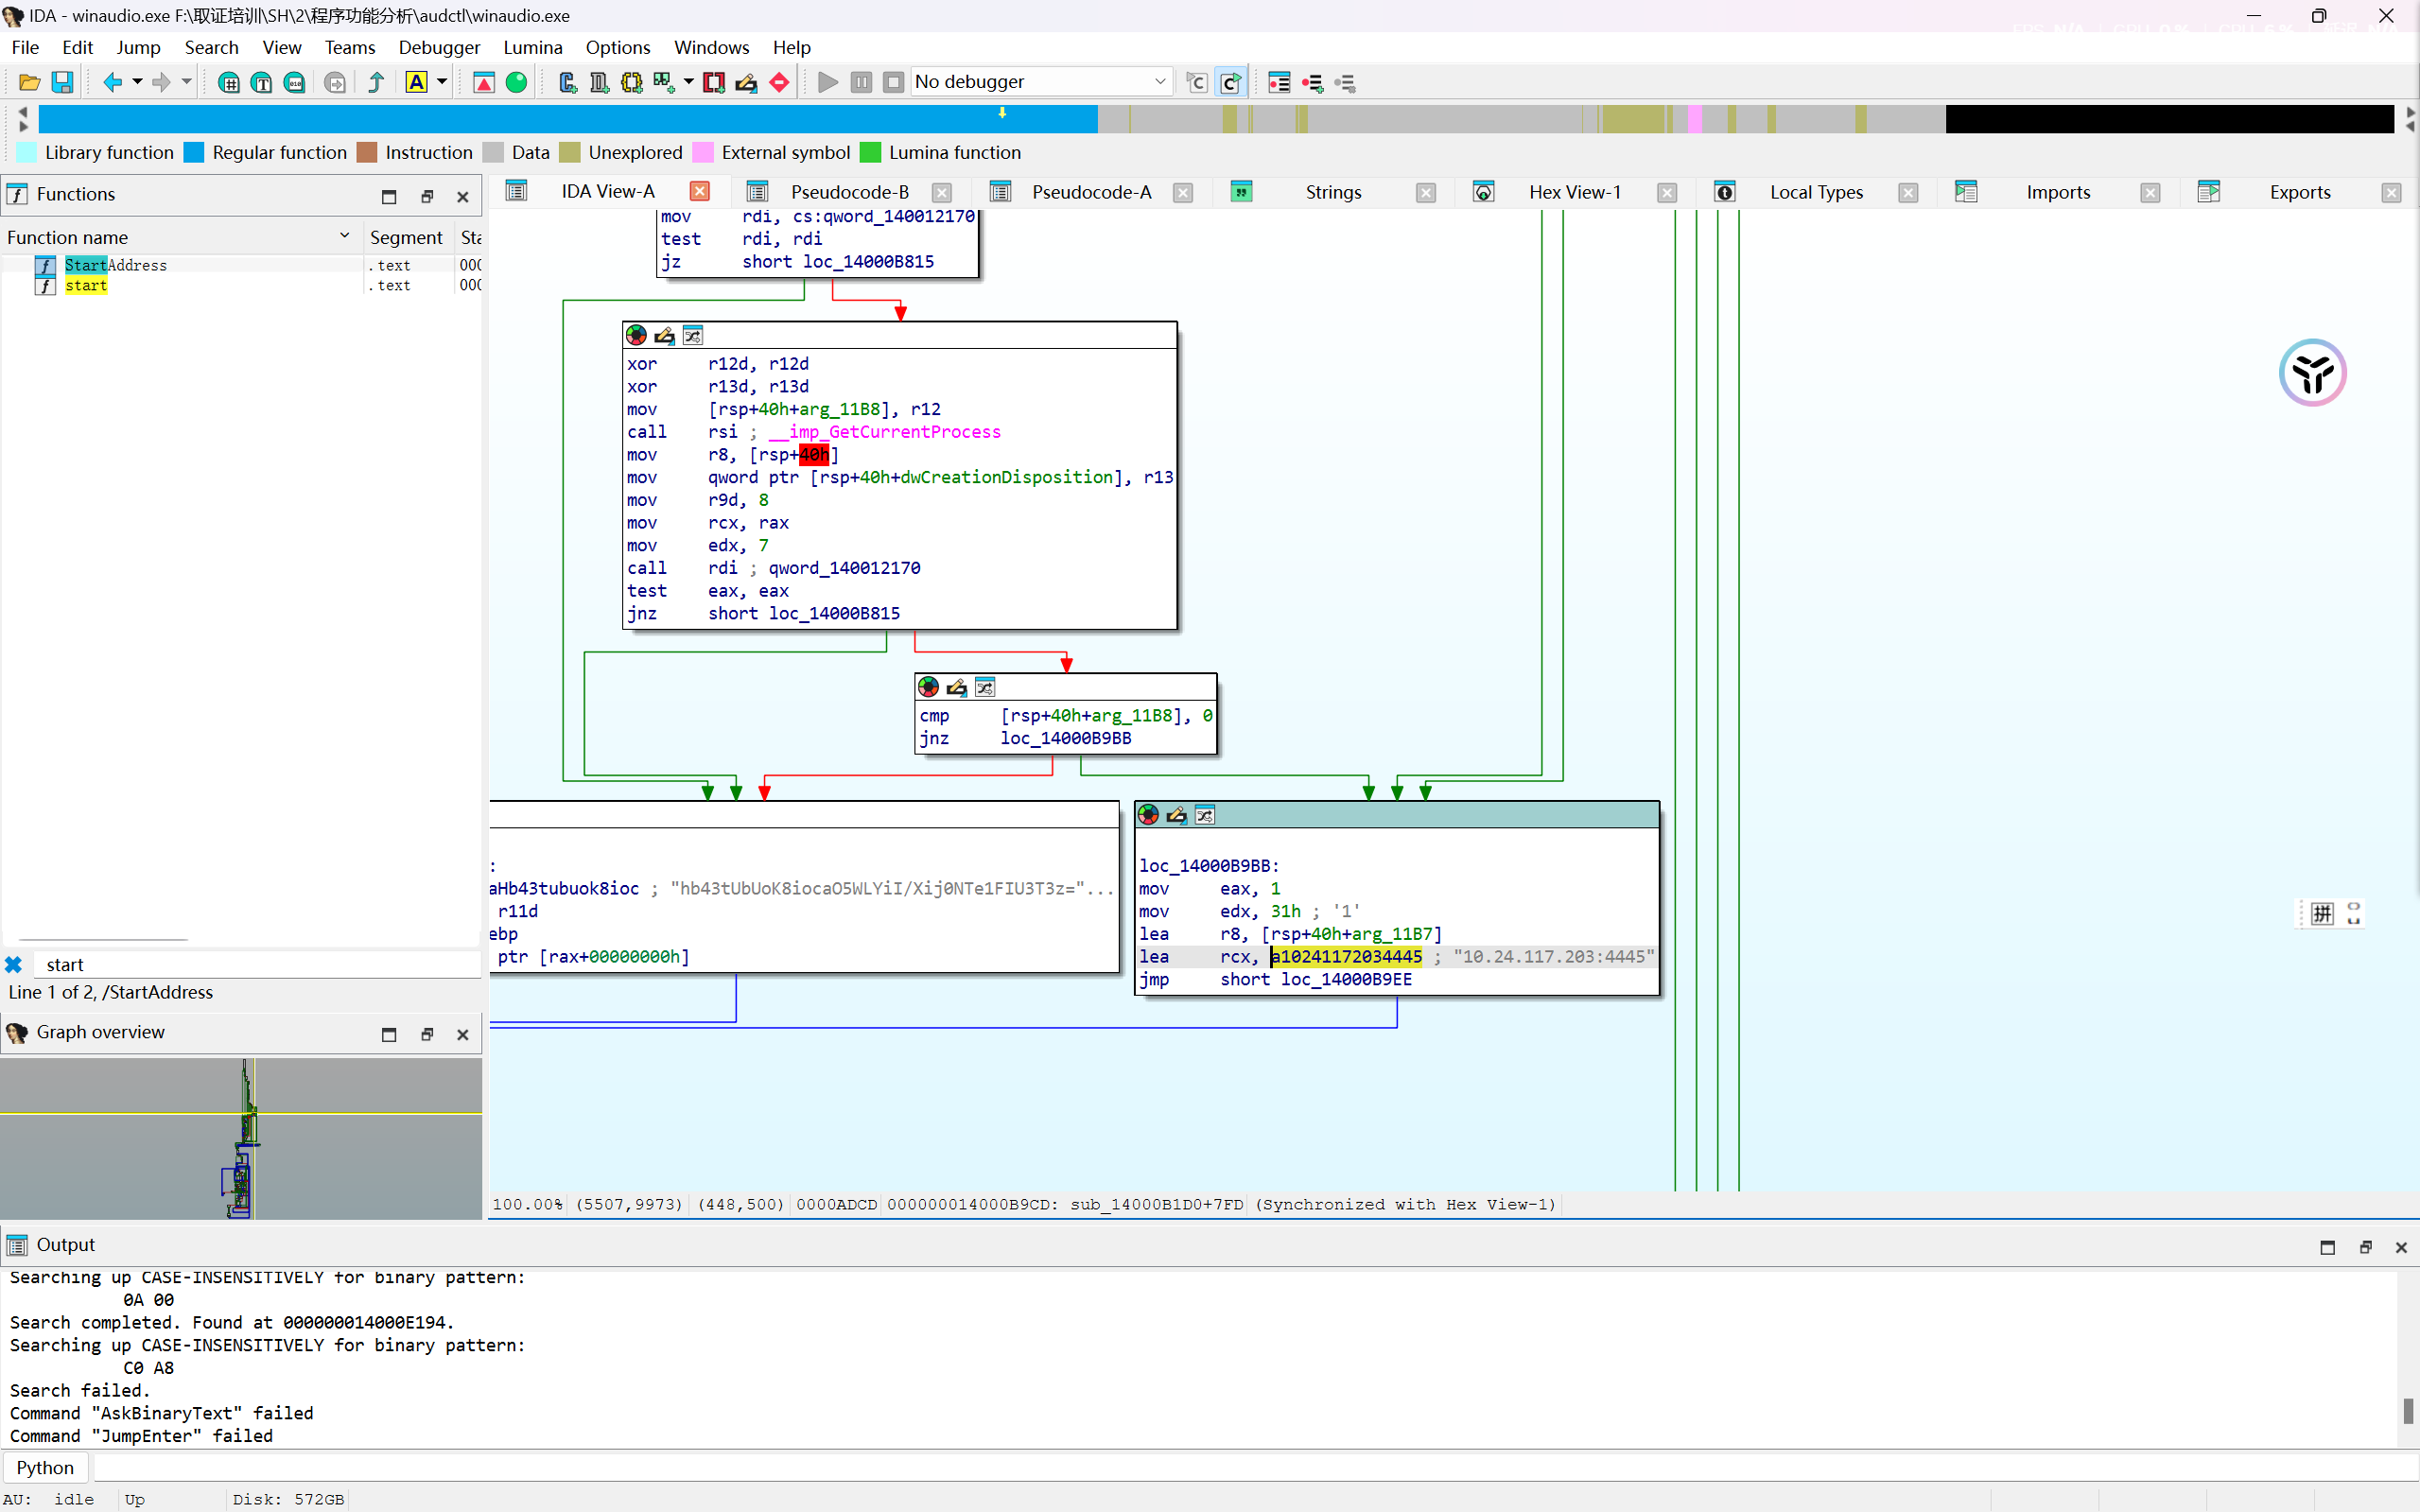
1. 反调试检查分支
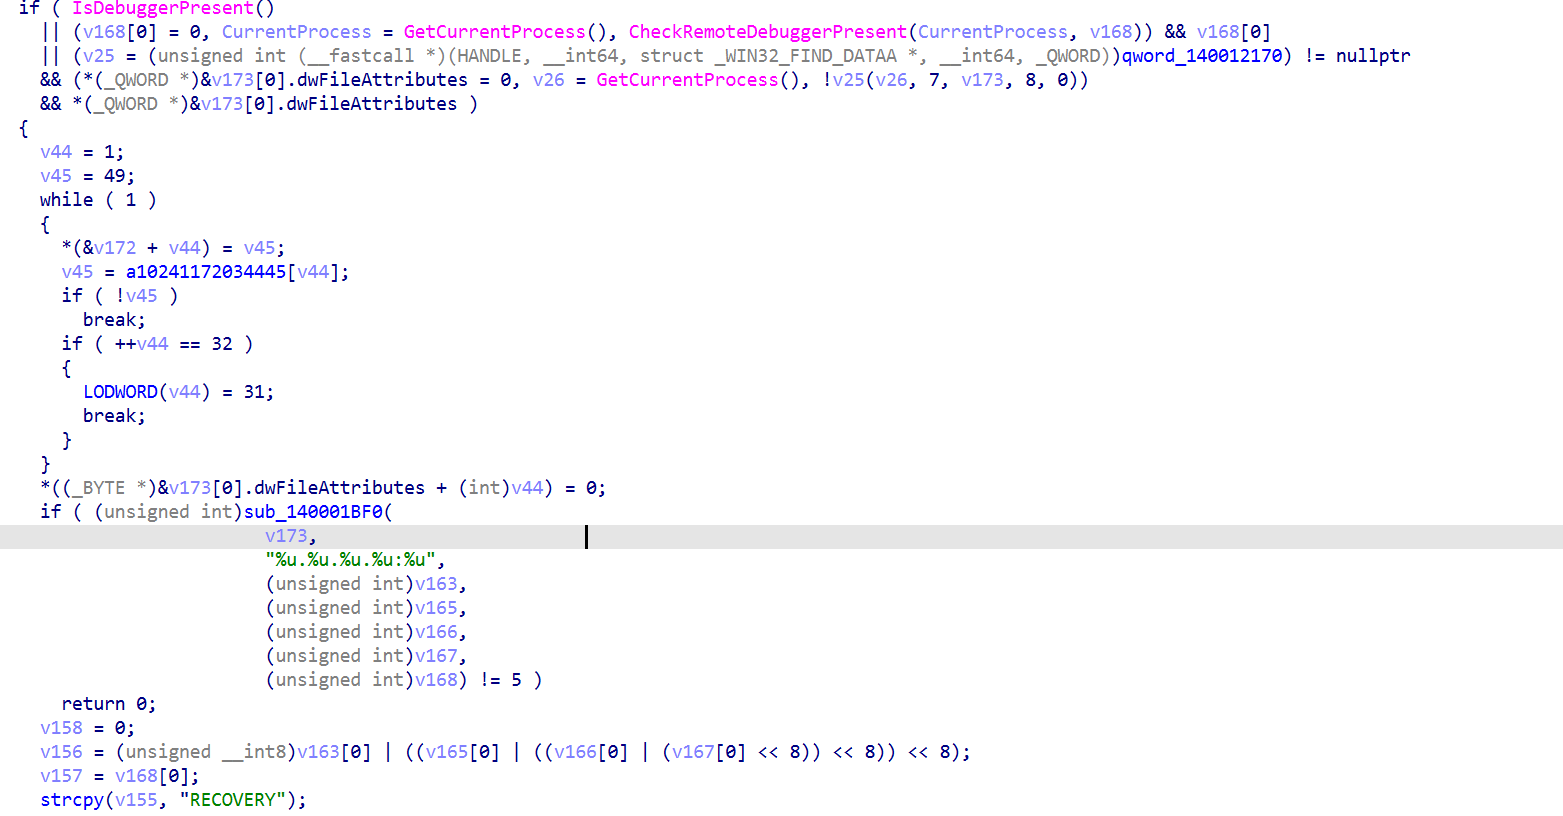
很明显在这一块,
正常执行分支
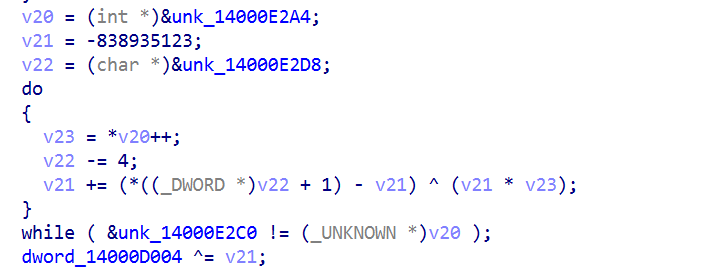
程序把.rdata中0x14000E5A0的64字节逐字节XOR 0x3F,恢复出一套自定义Base64字母表:
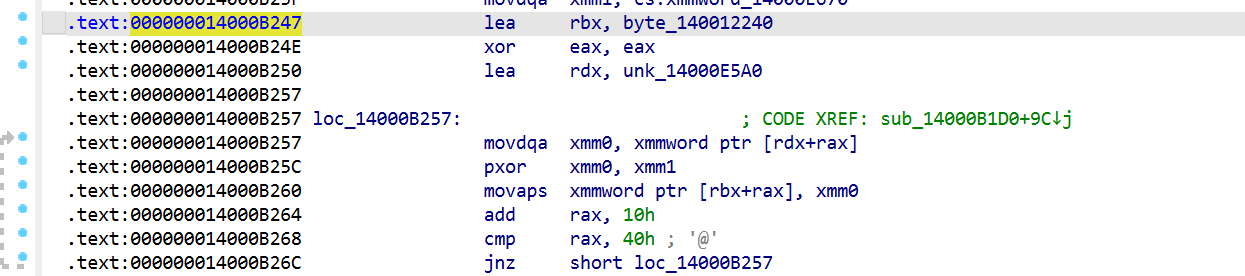
djSiCvP63LGrRHM0/UAqthBZomXpEl+5zTNV849Keak2sugO7IQFDbWc1JwYnfxy
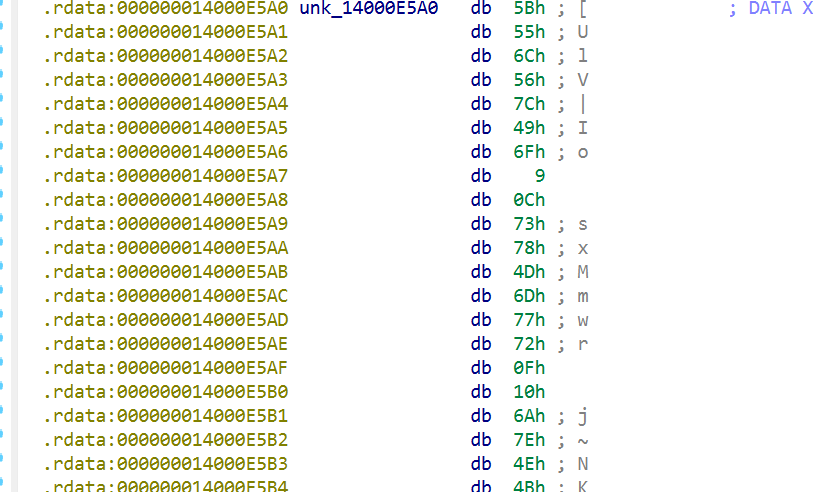
小端解释就是:4C 41 52 4B = LARK
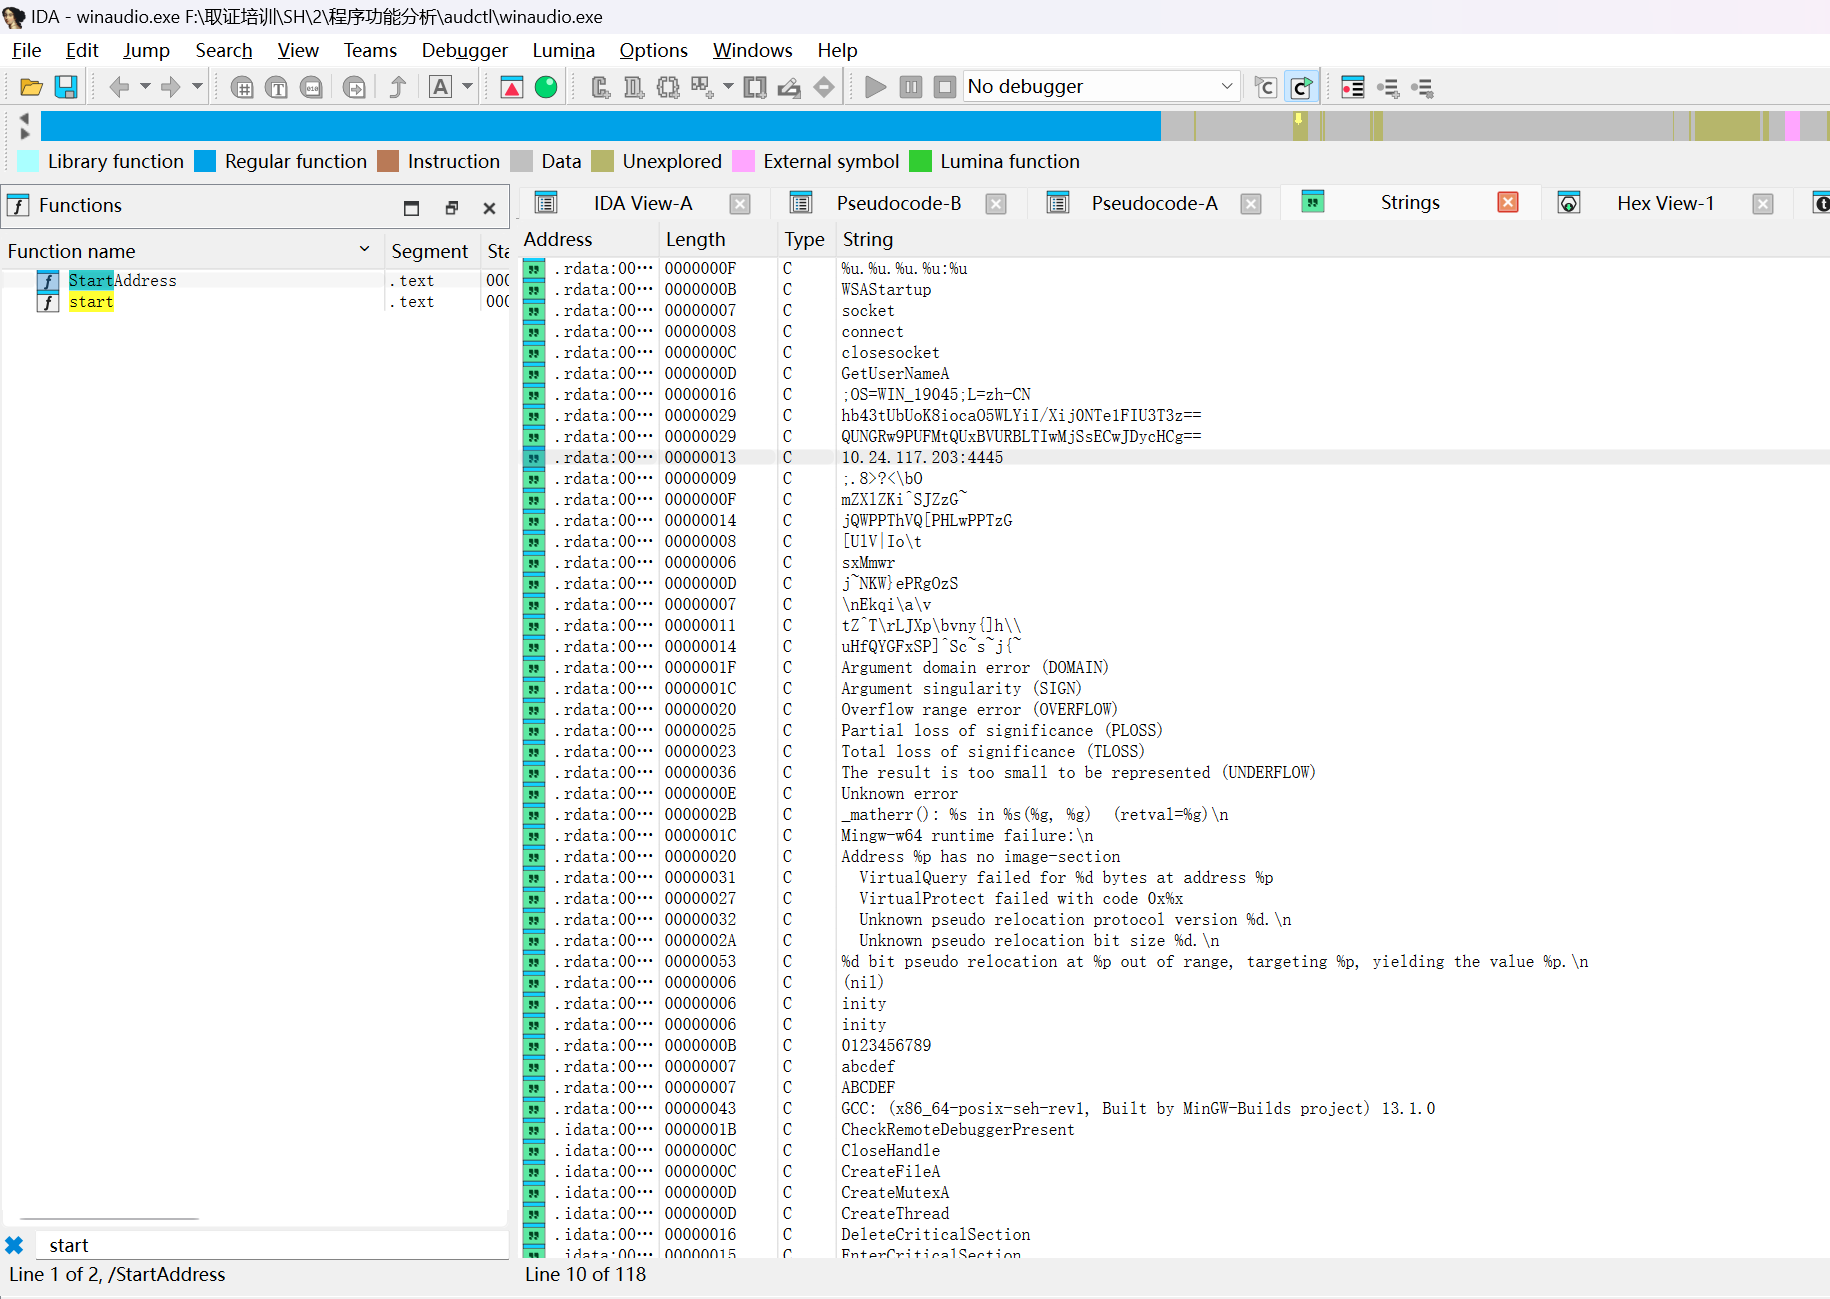
处理 0x14000E320 的字符串:hb43tUbUoK8iocaO5WLYiI/Xij0NTe1FIU3T3z==
新的Base64字母表是:
djSiCvP63LGrRHM0/UAqthBZomXpEl+5zTNV849Keak2sugO7IQFDbWc1JwYnfxy
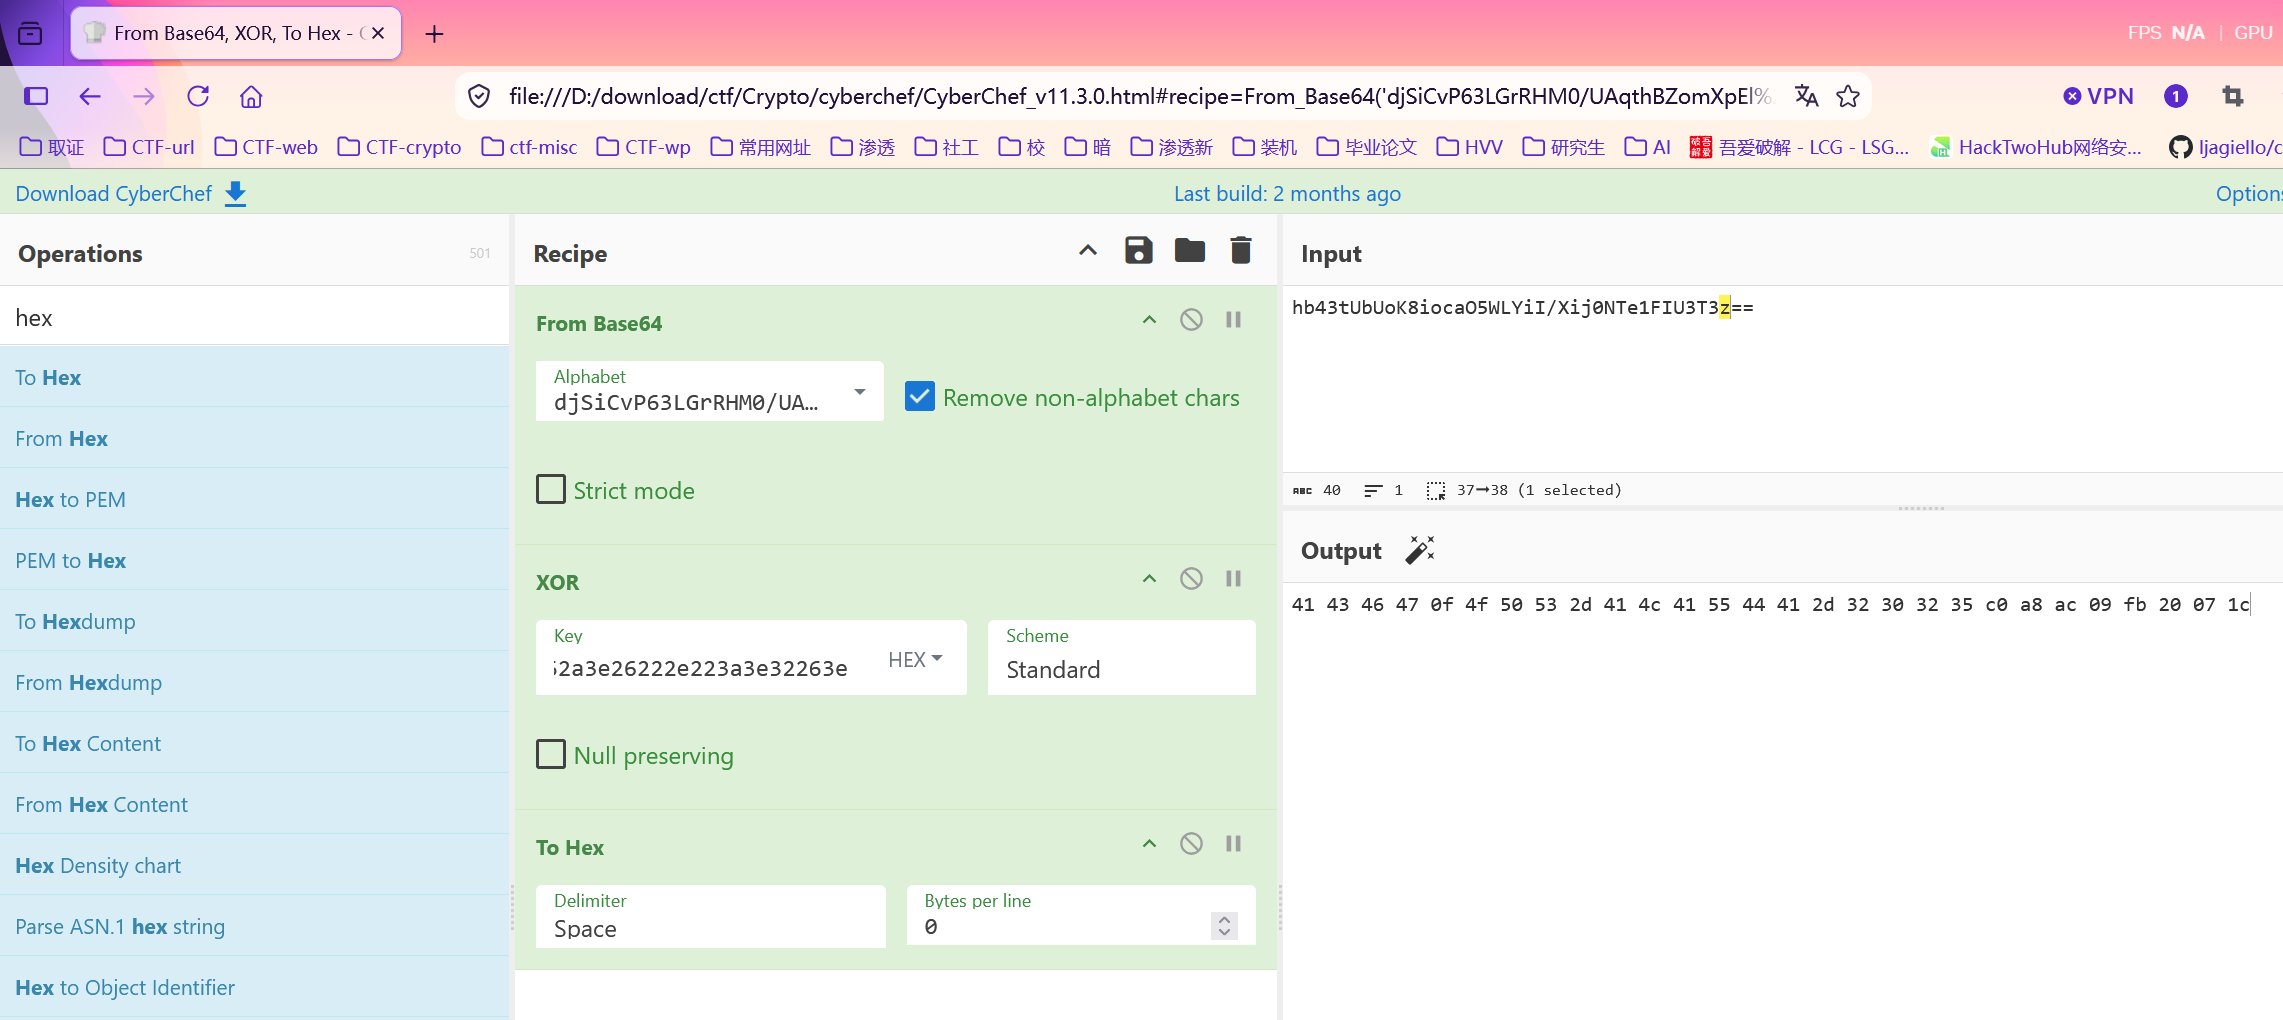
plain[i] = decoded[i] XOR (0x5A + i) XOR “LARK”[i & 3]
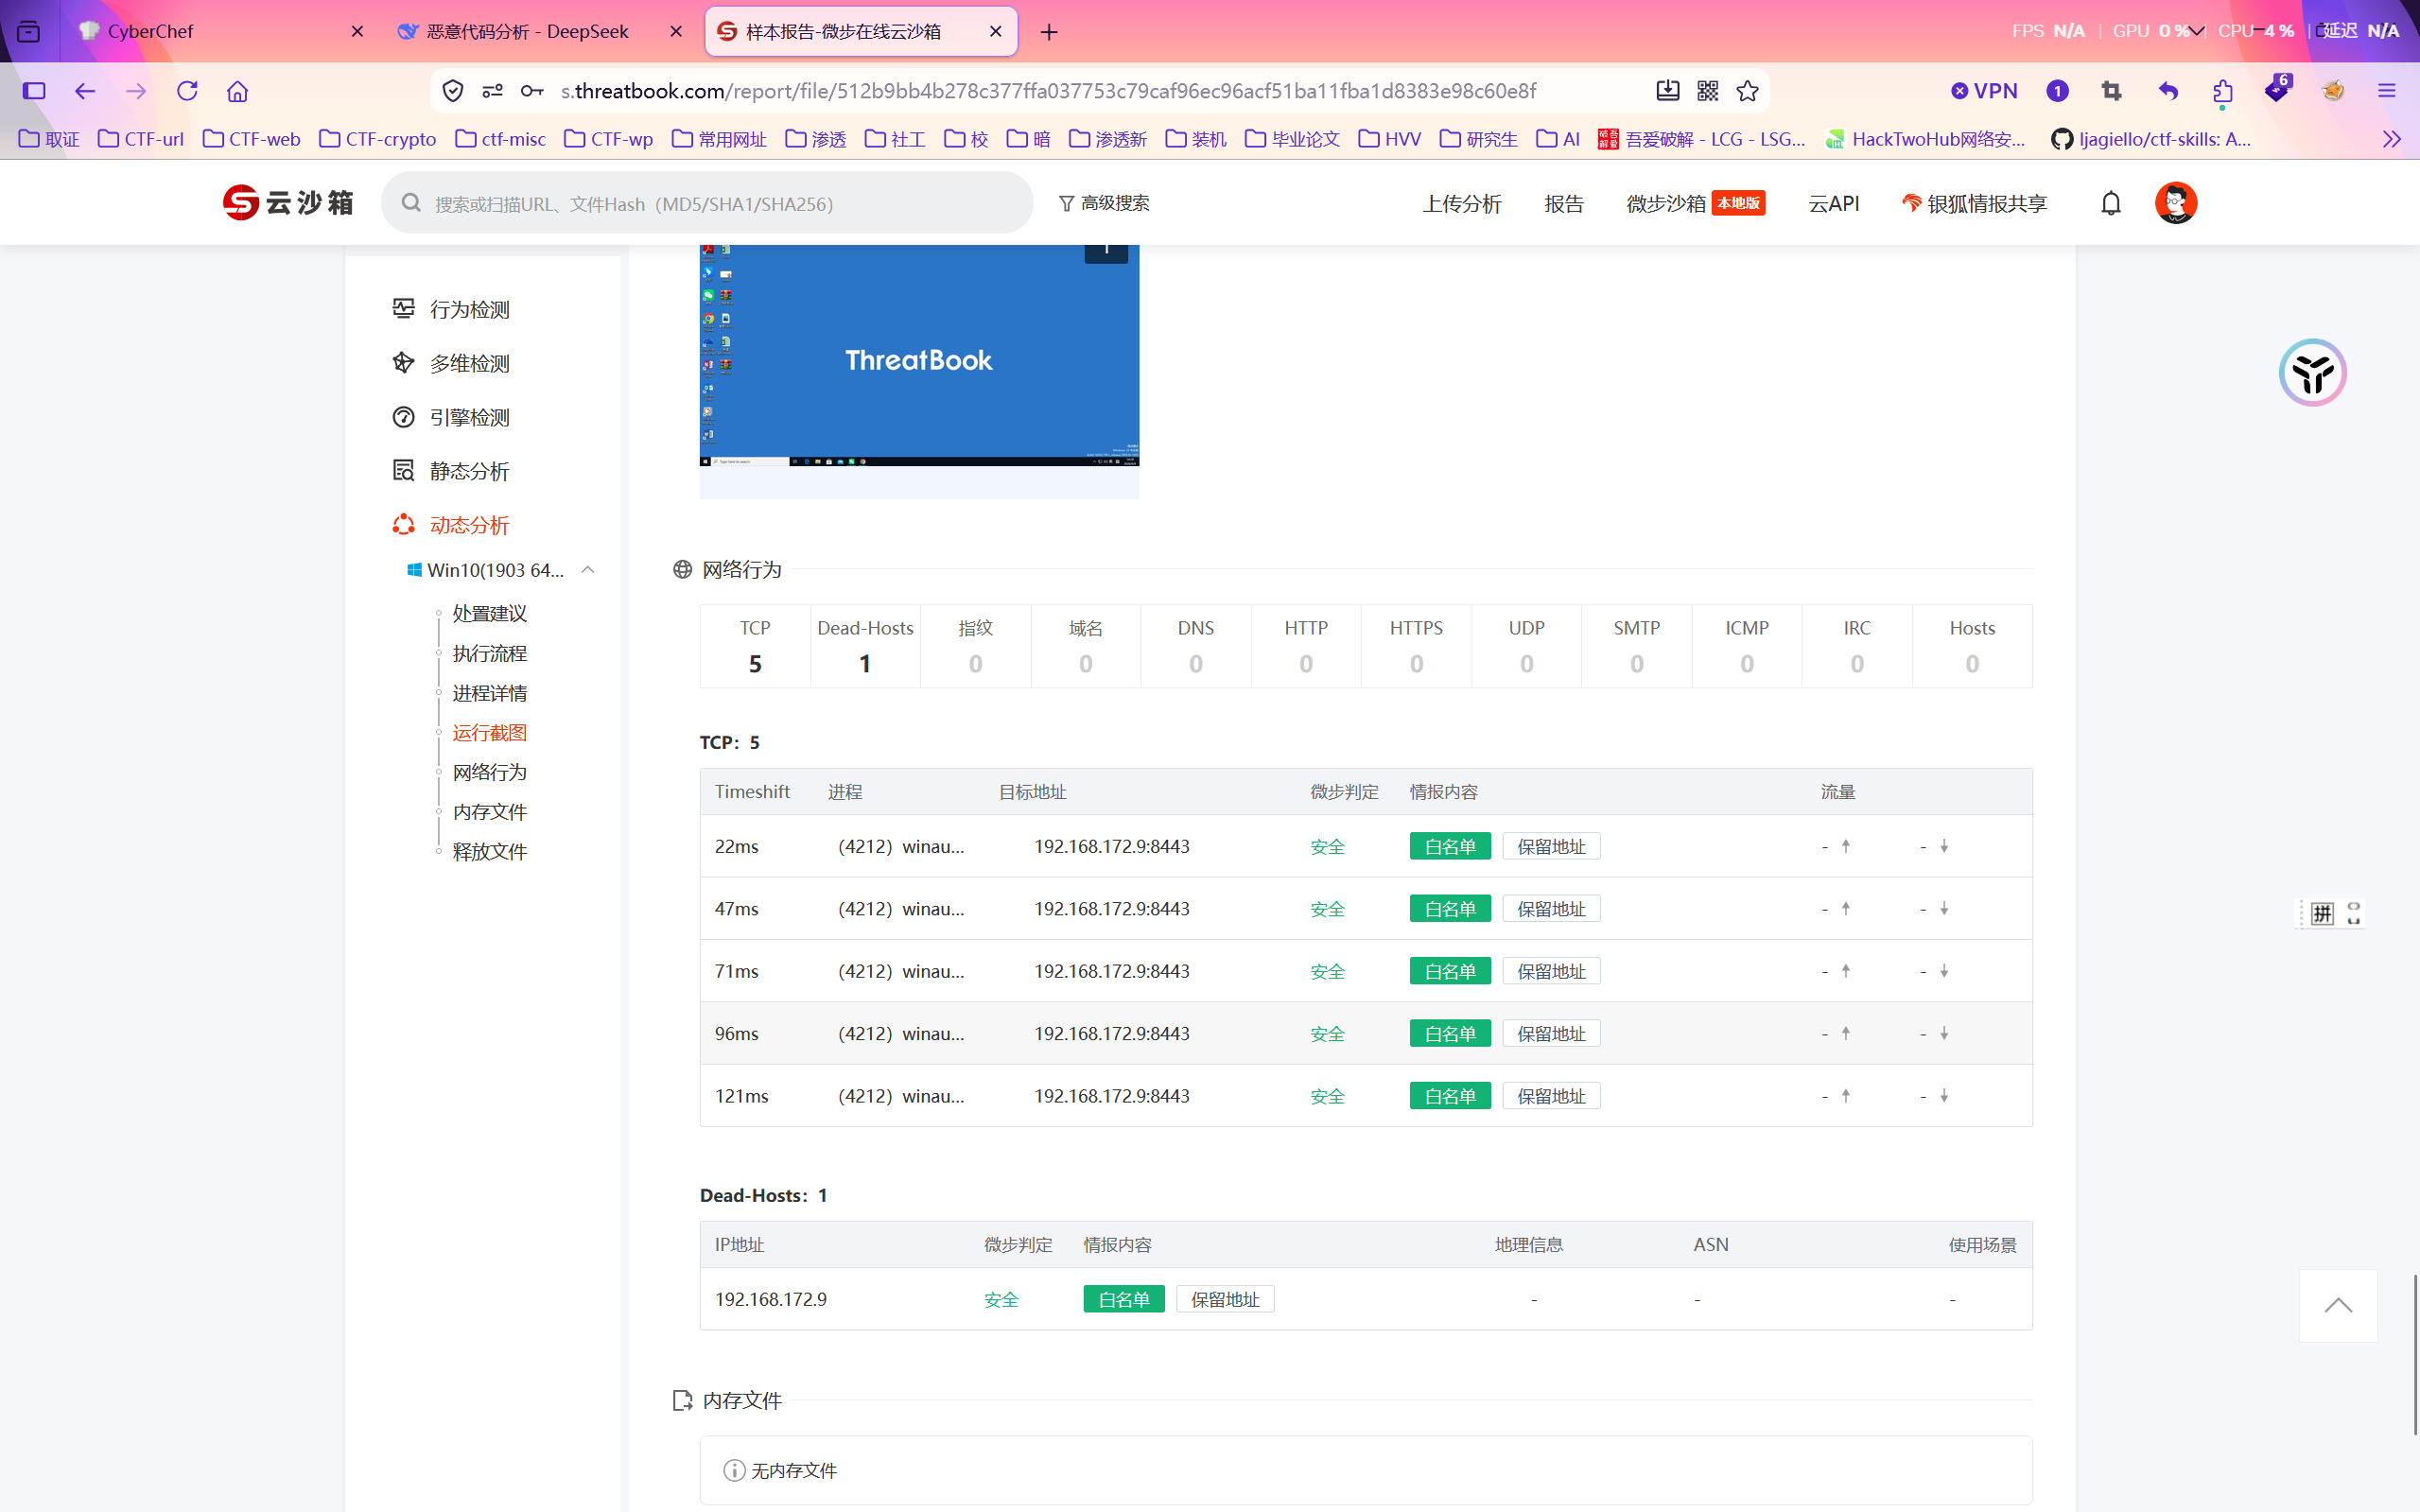
这里:C0 A8 AC 09 = 192.168.172.9
FB 20 = 0x20FB = 8443
或者最老的方法,直接微步沙箱在线分析(比赛时可以用本地沙箱)
4、通过对winaudio.exe分析,程序检测到被调试时会改连备用地址,该备用地址是什么?[答案格式:127.0.0.1:80]
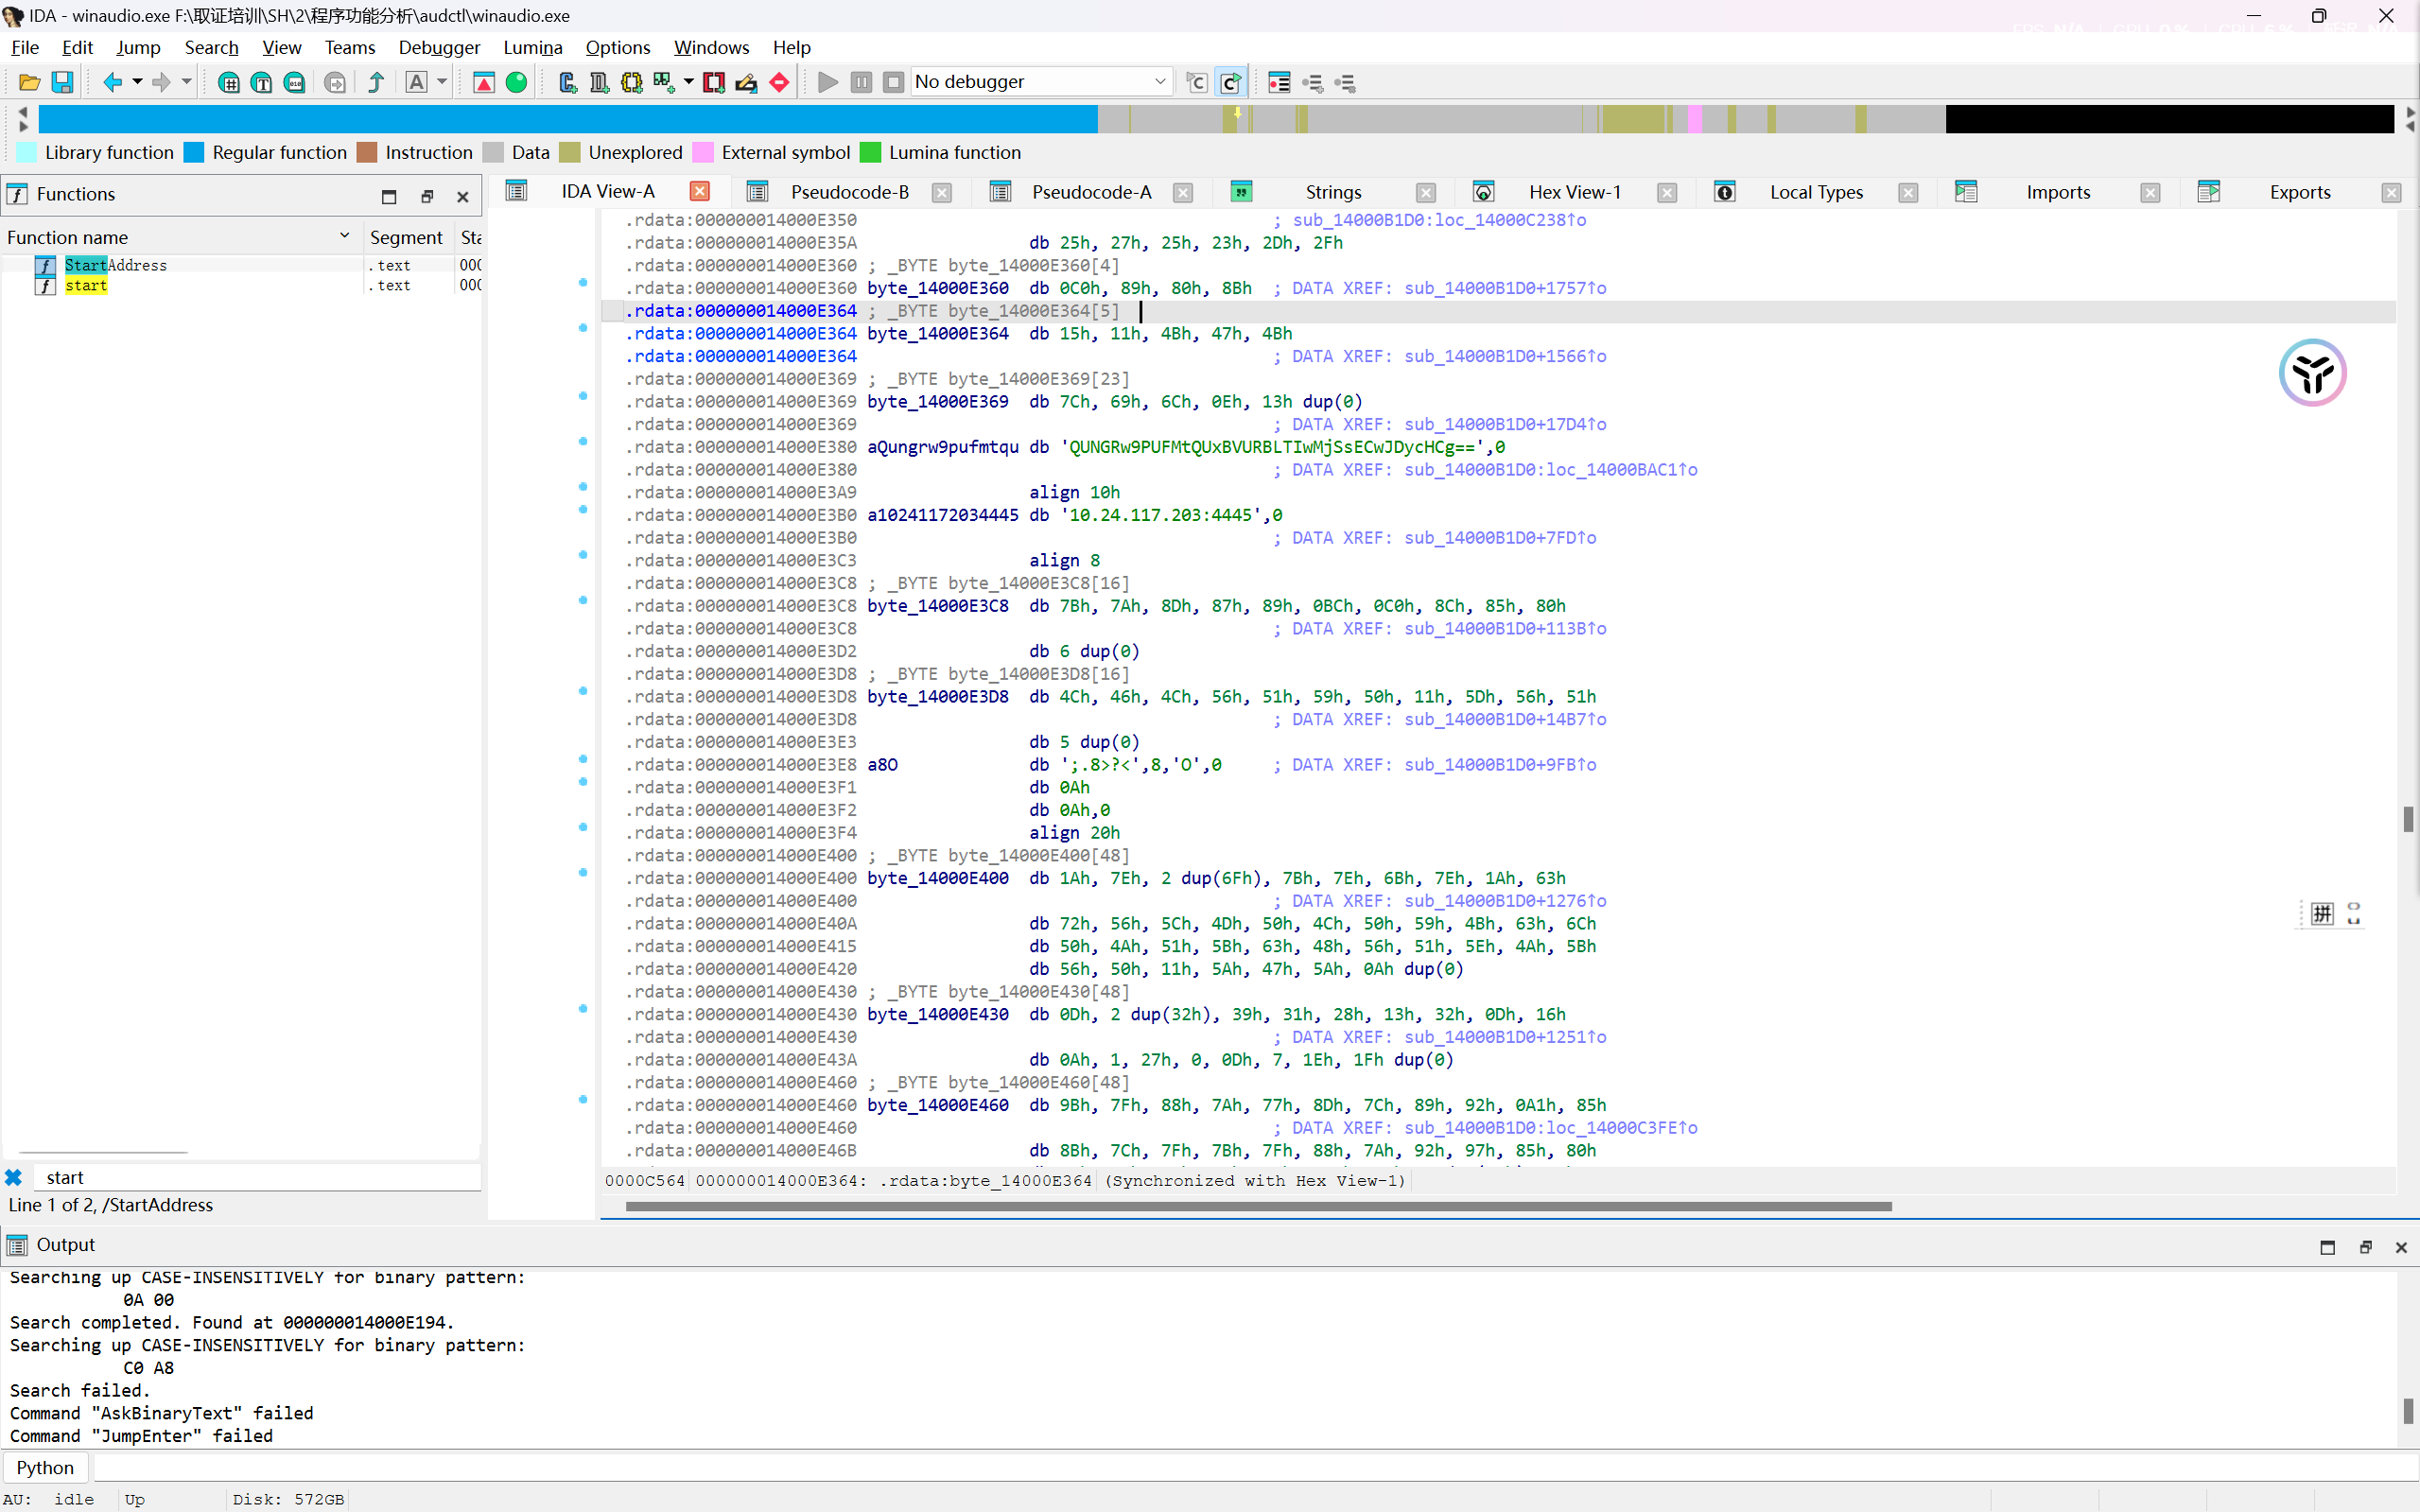
5、通过对winaudio.exe分析,该程序可以接收多少种指令?[答案格式:纯数字]
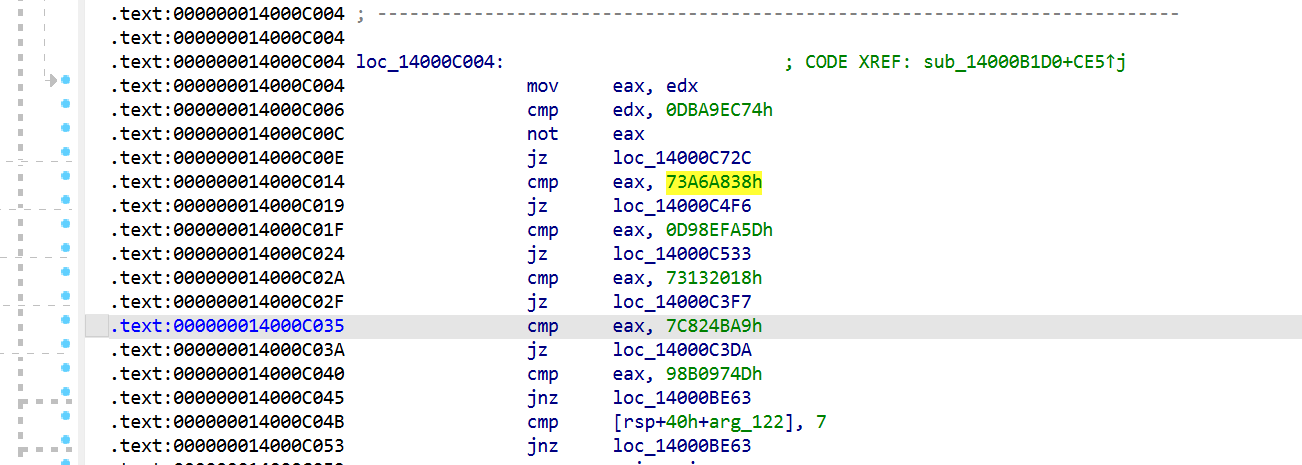
DBA9EC74 ← 这是取反前 CRC 状态
73A6A838
D98EFA5D
73132018
7C824BA9
98B0974D
一共6个命令分支
6、通过对winaudio.exe分析,程序识别指令时使用的哈希算法是什么?[答案格式:算法名,字母全大写]
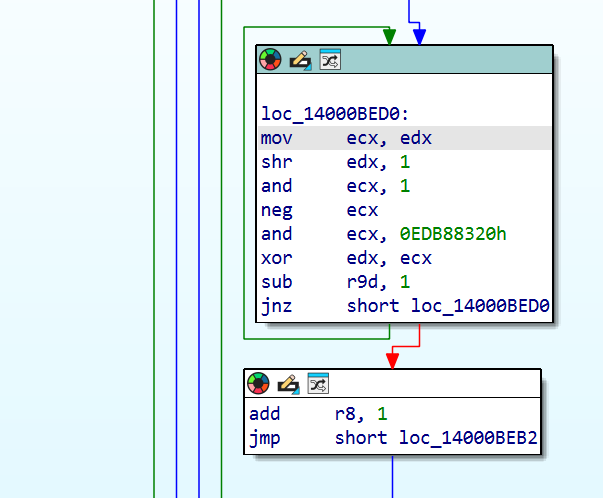
出现非常有辨识度的常量:0EDB88320h
0xEDB88320 就是标准反射式 CRC32 多项式。所以命令识别算法为:CRC32
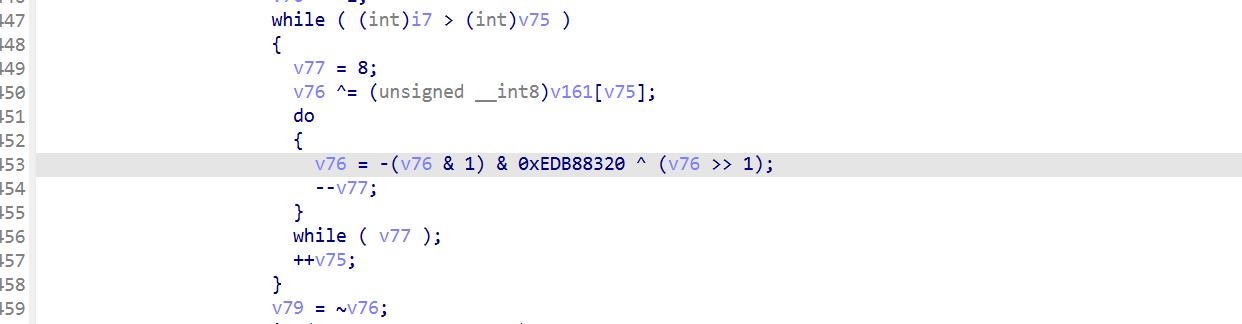
7、通过对winaudio.exe分析,攻击者发送什么指令时被控端会加密文件?[答案格式:按实际值填写]
这些指令分支,就是传说中的鸟名词加密,可以写一个python脚本,计算一下crc
(随便找个ai写一下就行)
再和这些常量进行对比,看看有没有匹配的:
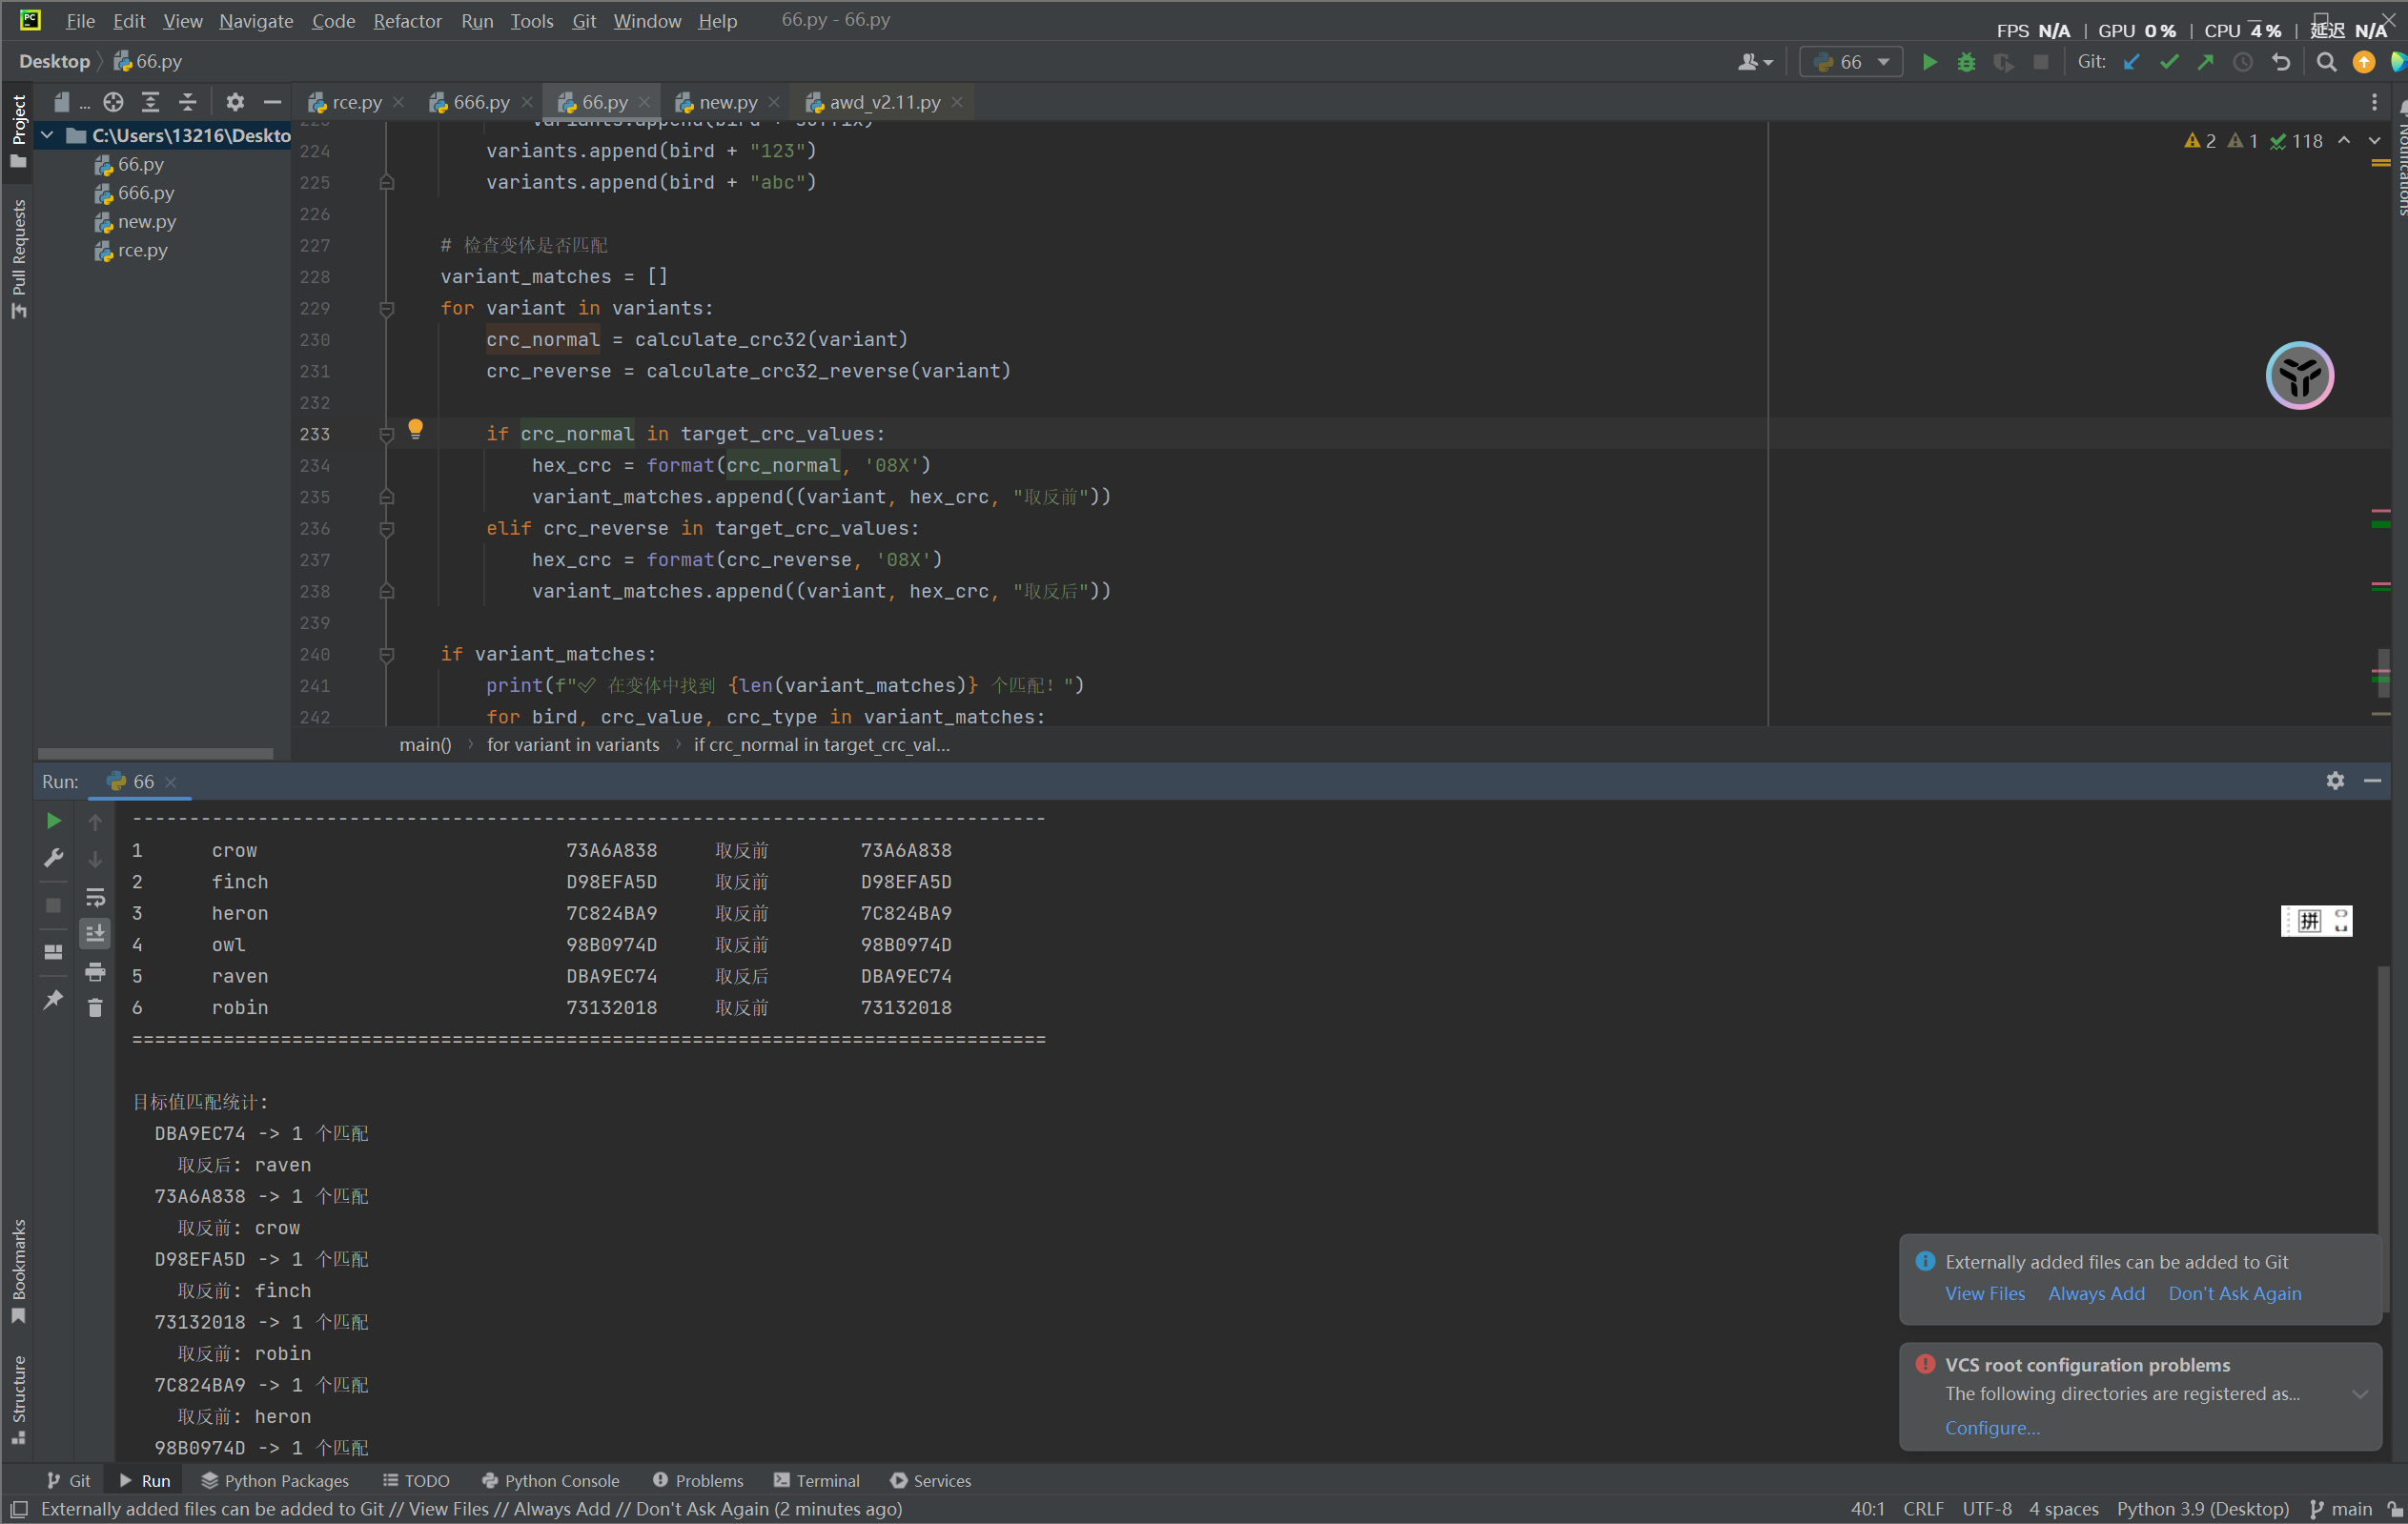
所以六条指令结果就都出来了,然后就是去看具体哪个是加密文件
v76 == -609620876 — 文件加密
v79 == 1940301880 — 键盘记录(通过创建线程启动 StartAddress)
v79 == -644941219 — 收集系统信息(主机名、用户名等)
v79 == 1930633240 — 获取进程列表
v79 == 2088913833 — 自毁/退出
v79 == -1733257395 — 内存加载执行(PE注入)
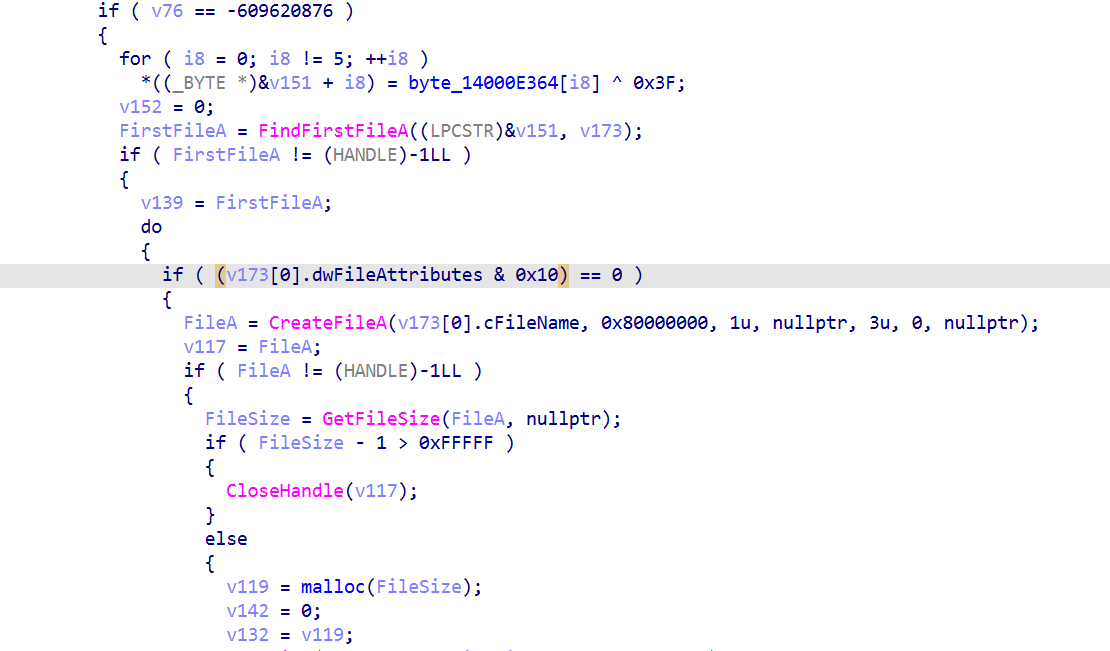
这一块就是文件加密
8、通过对winaudio.exe分析,攻击者发送什么指令时被控端会开启键盘记录?[答案格式:按实际值填写]
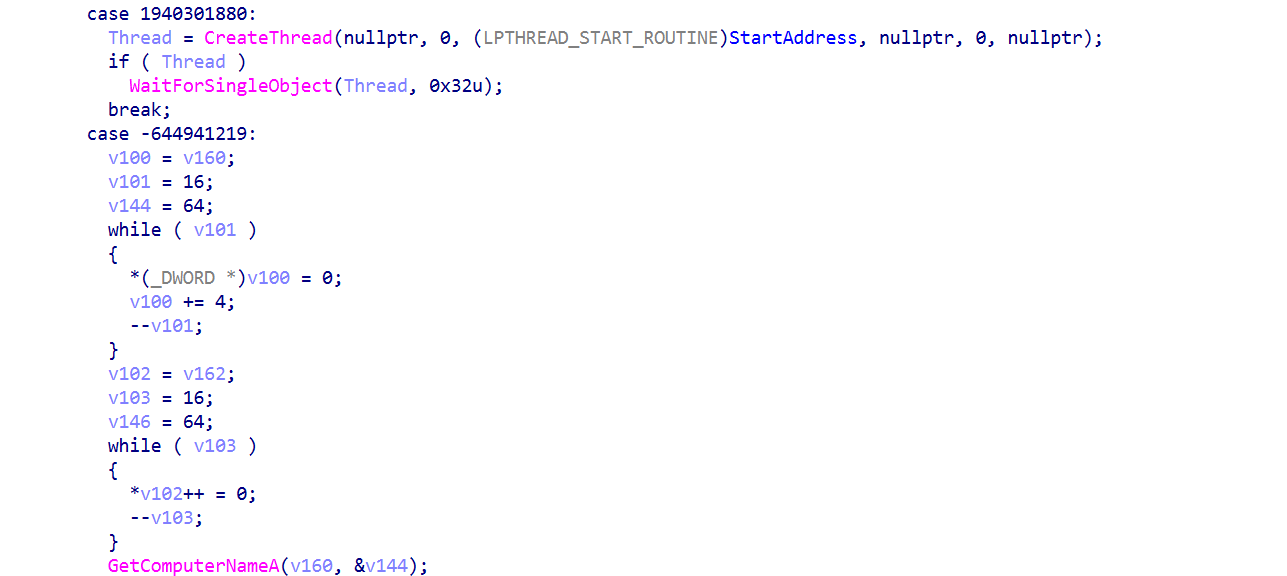
1940301880十六进制表示为0x73A6A838,是第二个指令,1940301880,
StartAddress 是键盘记录线程的入口点
9、通过对winaudio.exe分析,sysinfo.bin文件的原始内容中记录的主机名是什么?[答案格式:按实际值填写]
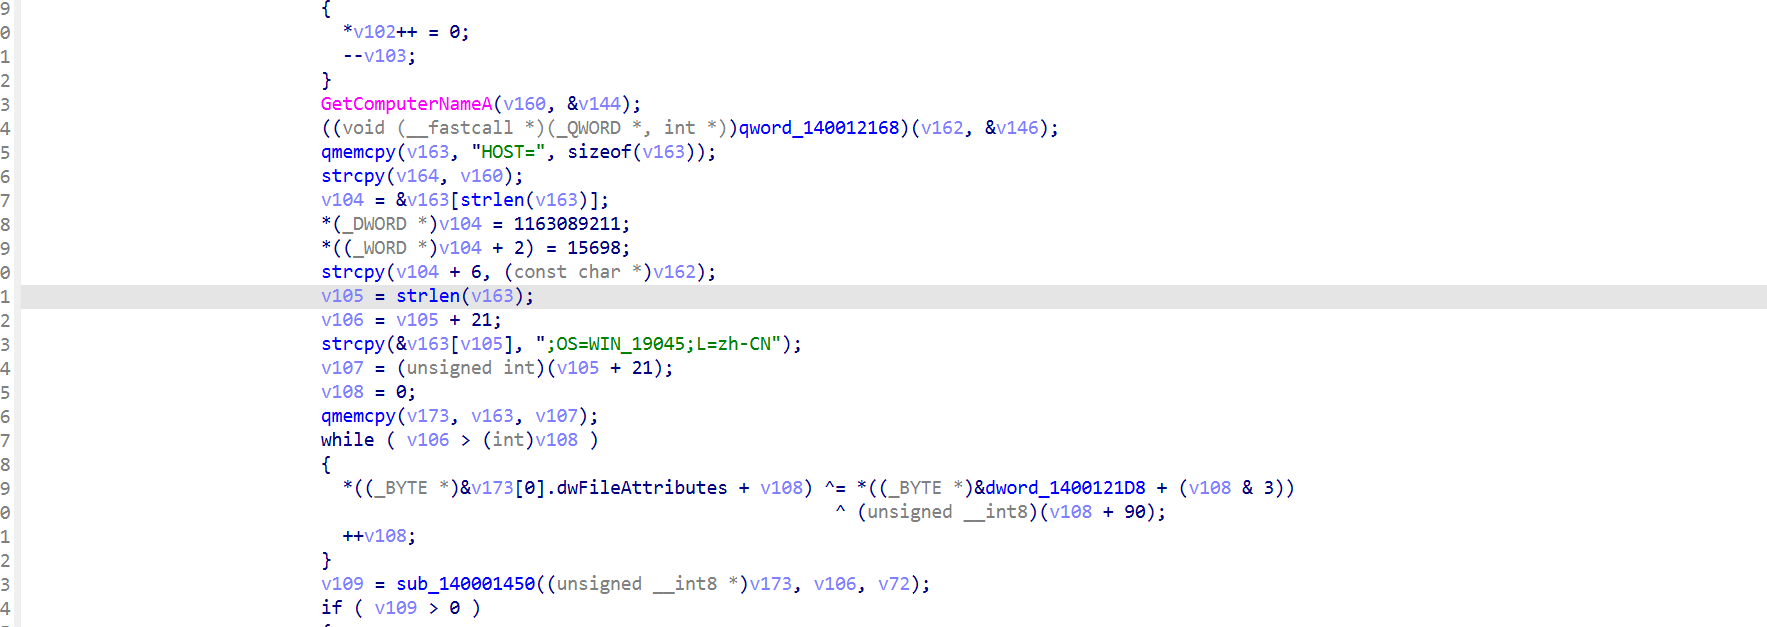
很明显和这一块有关
随后程序拼接:HOST=<hostname>;USER=<username>;OS=WIN_19045;L=zh-CN
data[i] ^= (0x5A+i) ^ “LARK”[i&3]
使用前面那套自定义Base64字母表编码,最后写入sysinfo.bin
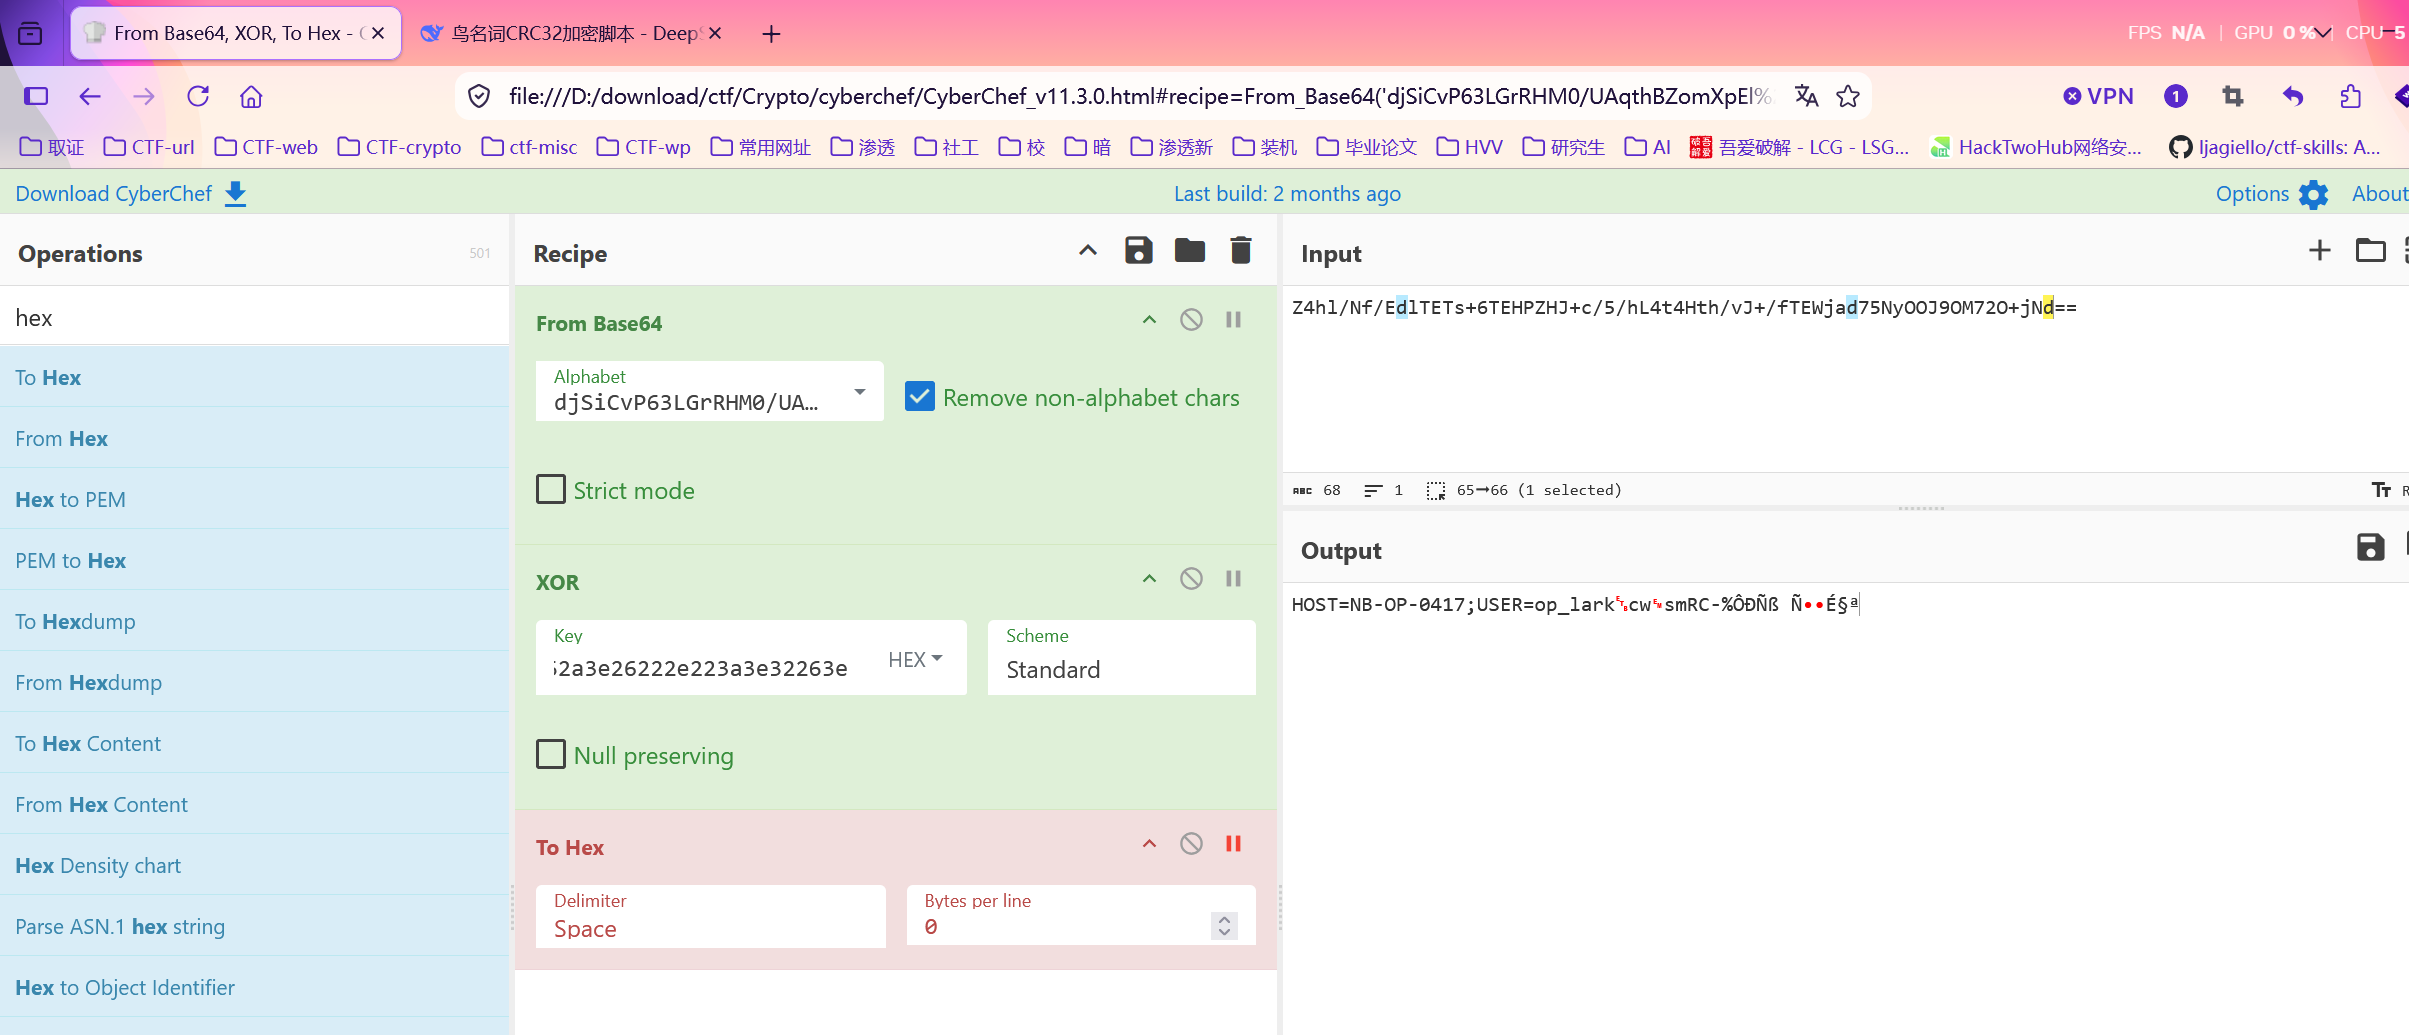
还是一样的加密方式,cyberchef都不用新配置
XOR key:161a0e16121e322a2e22362e2a263a22262a3e26222e223a3e32263e
10、通过对winaudio.exe分析,程序写入注册表Run键实现开机自启,写入的值名是什么?[答案格式:按实际值填写]
先恢复注册表路径:Software\Microsoft\Windows\CurrentVersion\Run
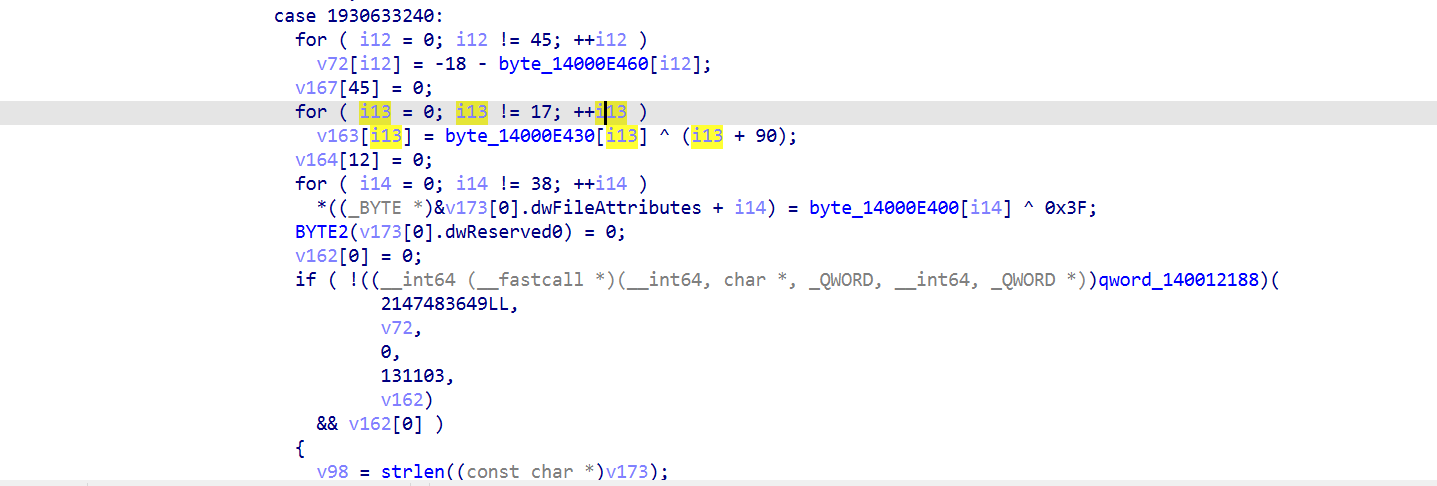
v72 SeDebugPrivilege 调试权限
v163 SeTcbPrivilege 信任计算基权限
v173 OpenProcessToken 打开进程令牌
LookupPrivilegeValueA 查询权限值
AdjustTokenPrivileges 调整令牌权限
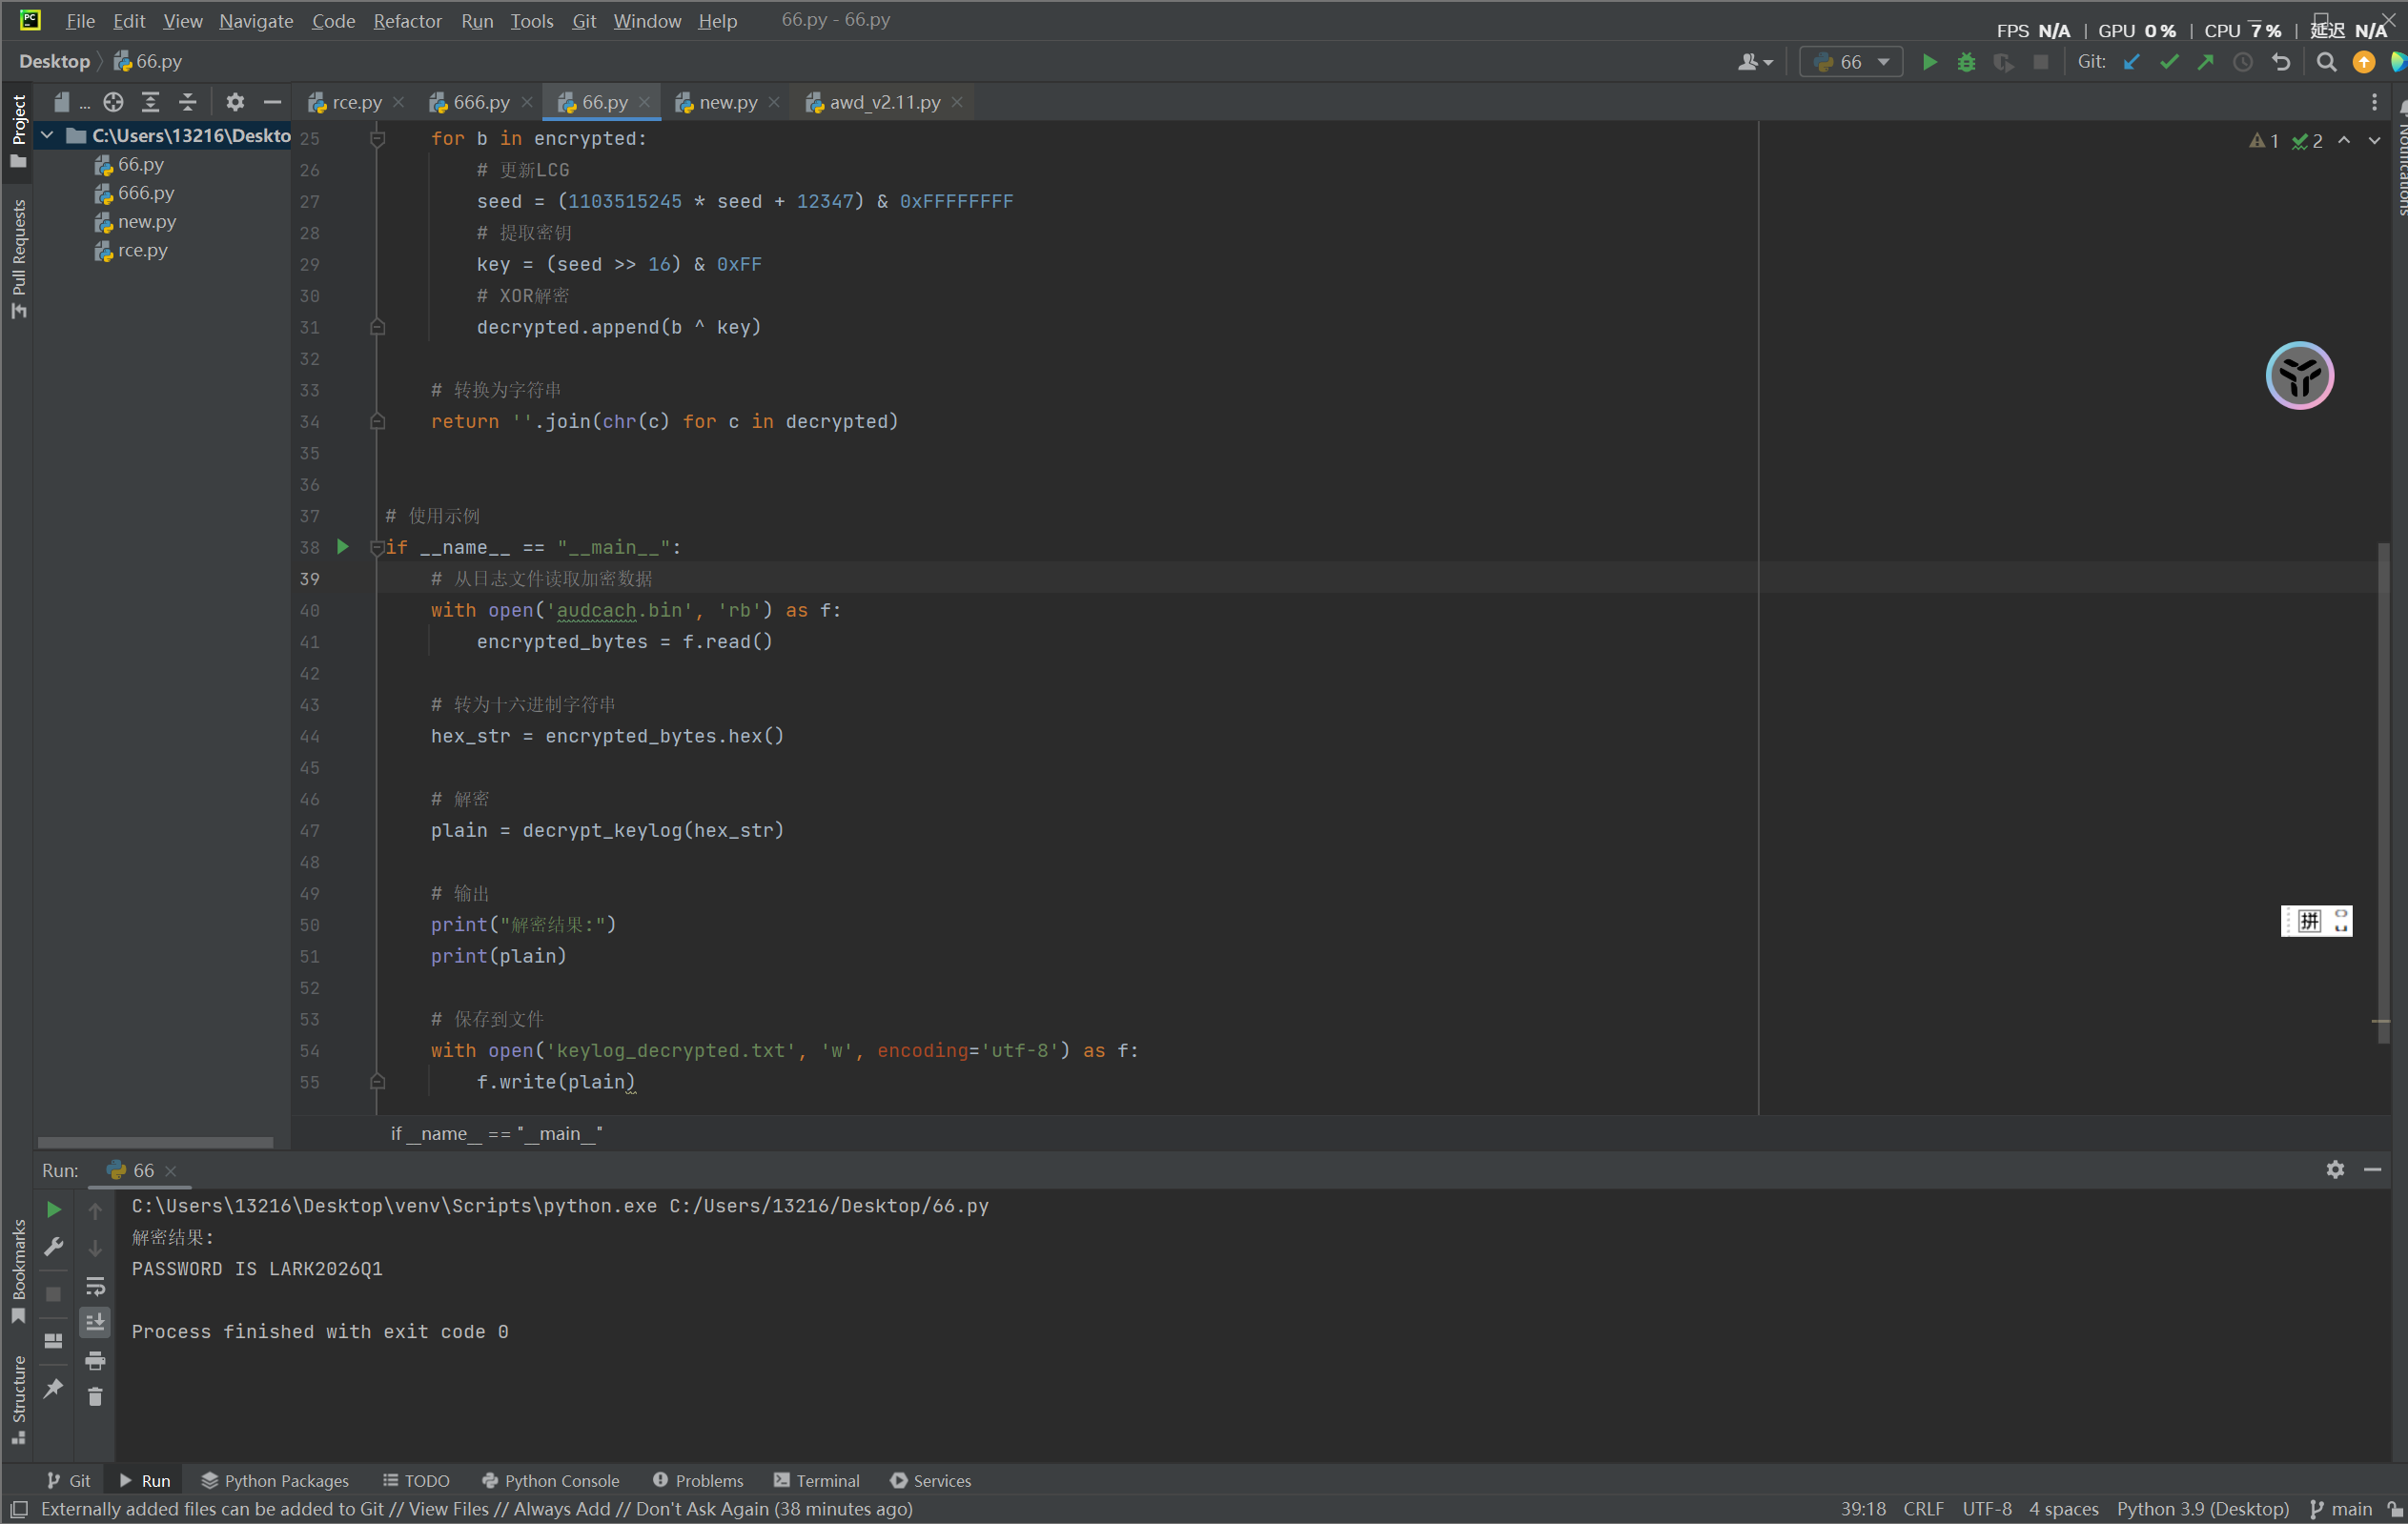
11、通过对winaudio.exe分析,audcach.bin是程序记录的键盘数据,请给出监控到的键盘按键数据?[答案格式:按实际值填写]
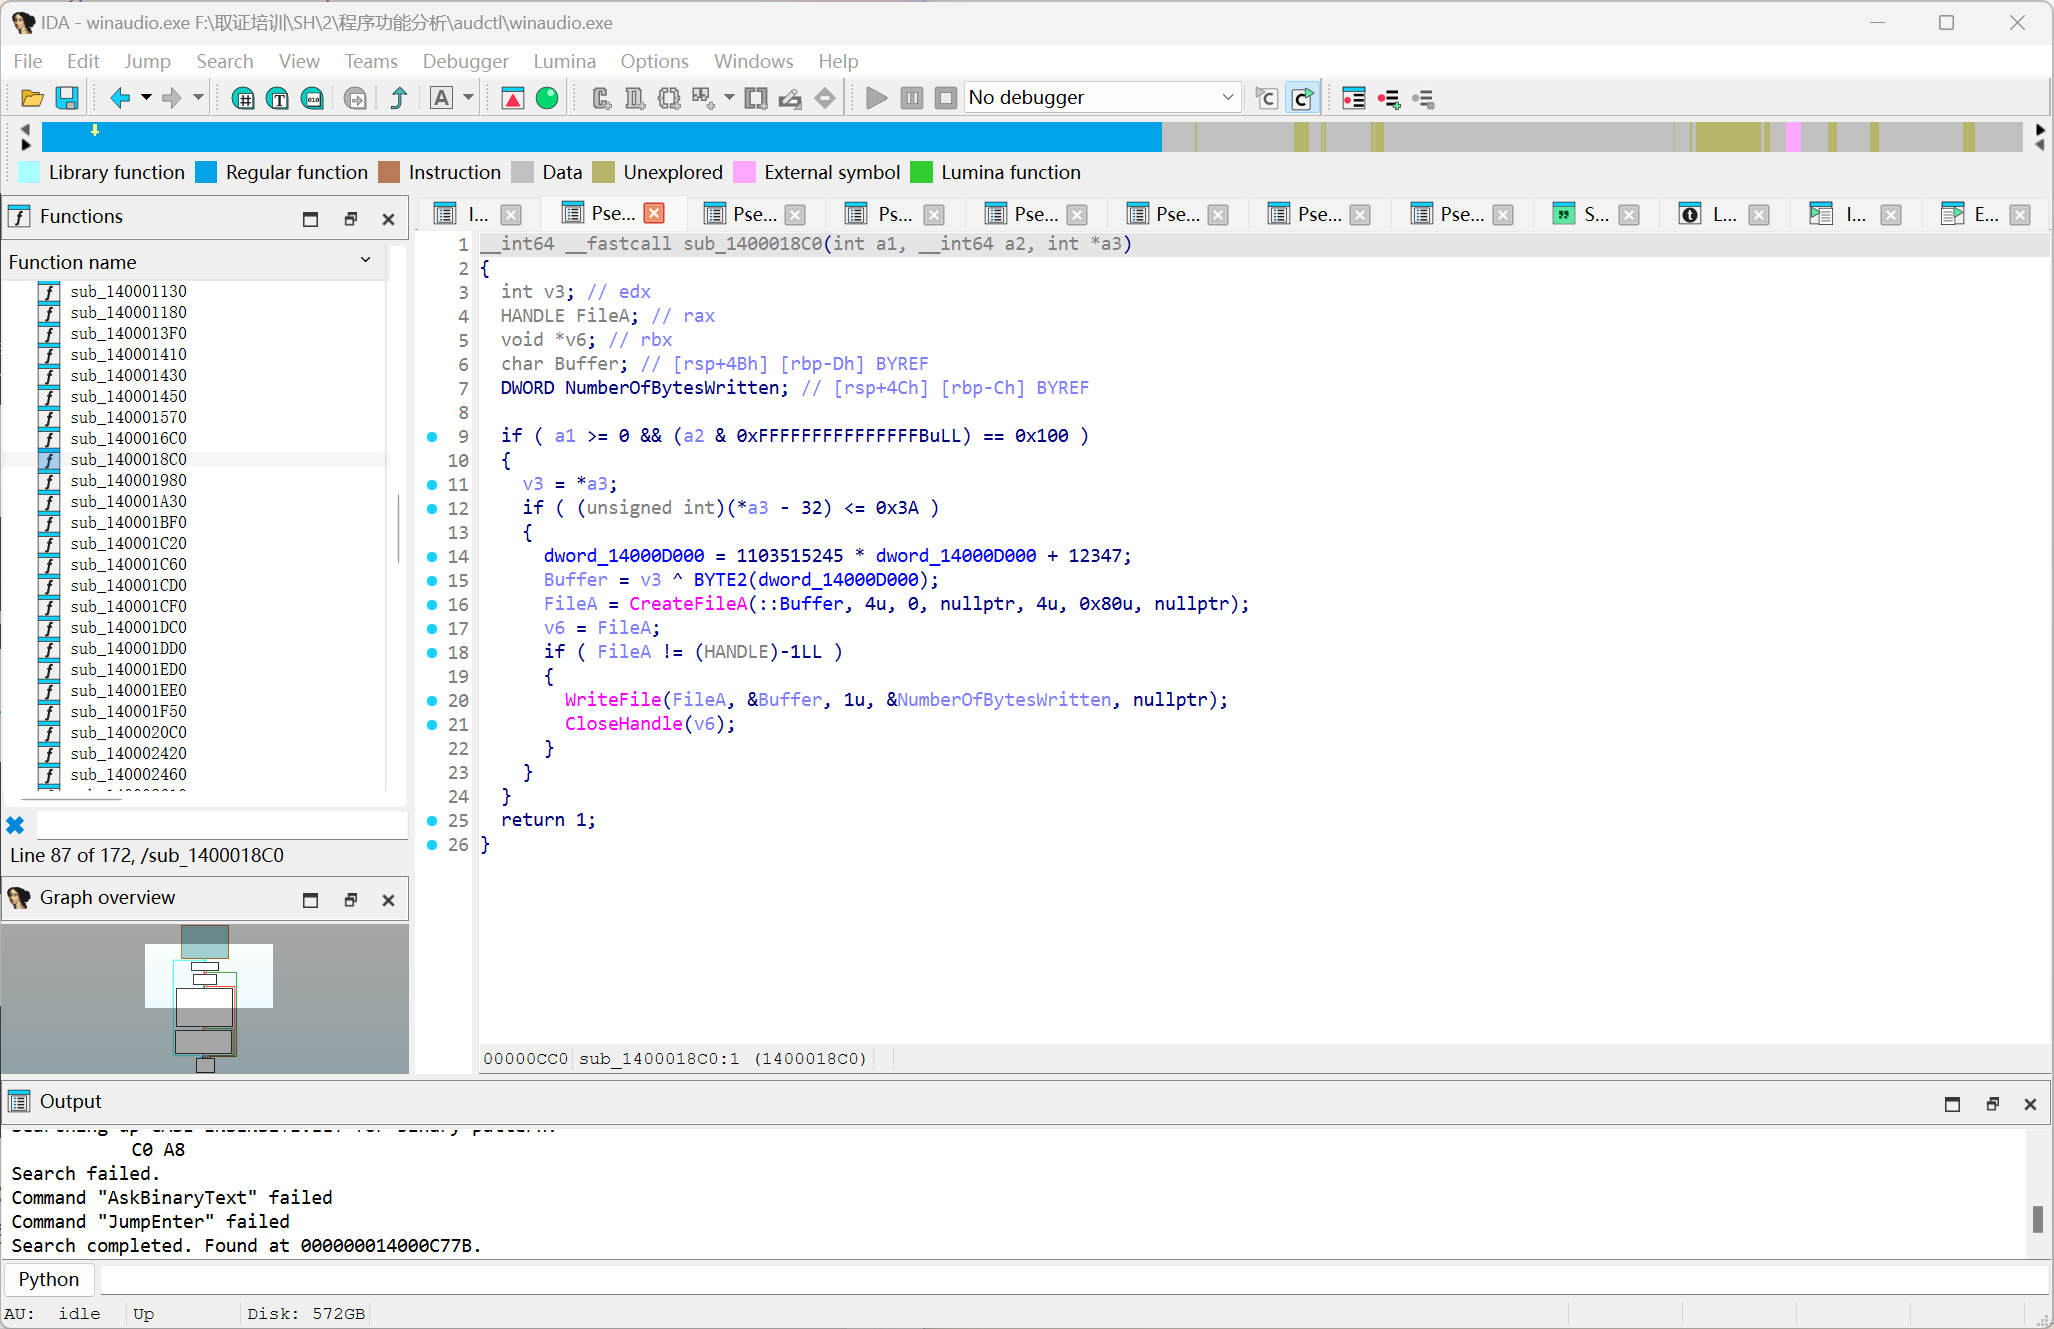
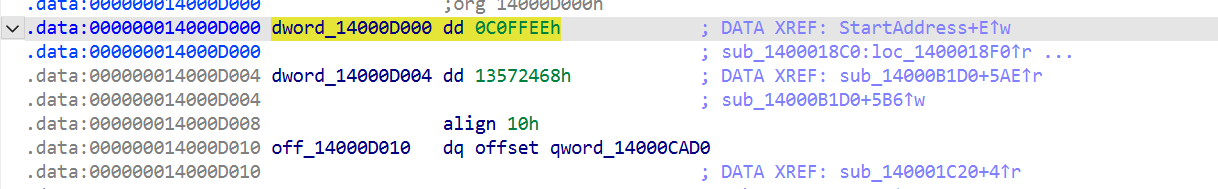 初始seed在这里
// 加密过程
dword_14000D000 = 1103515245 * dword_14000D000 + 12347; // LCG更新
Buffer = v3 ^ BYTE2(dword_14000D000); // 加密写入
// 解密过程
seed = 0xC0FFEE; // 初始种子
seed = 1103515245 * seed + 12347; // 第一次更新
key = (seed >> 16) & 0xFF; // 提取密钥
plain = Buffer ^ key; // 解密
让AI写个解密脚本,就知道
12、通过对winaudio.exe分析,report_2025Q3.txt.enc是被该程序加密的文件,其明文中提到的演练代号是什么?[答案格式:按实际值填写]
加密方式为:
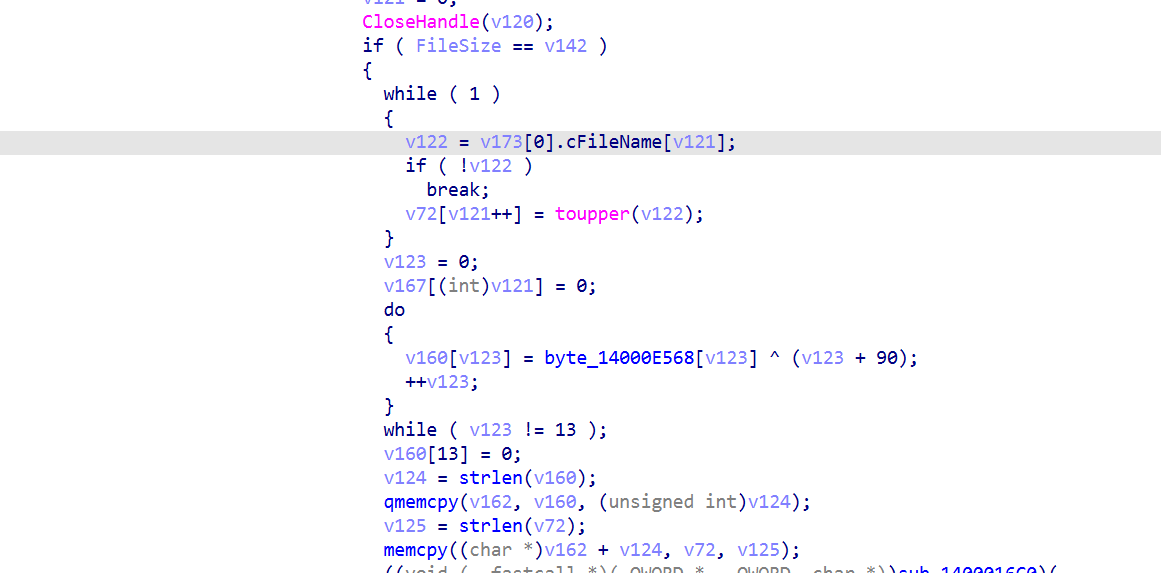
获取toupper、将文件名逐字符转大写、恢复固定字符串、MD5、RC4-like 加解密
写个解密脚本
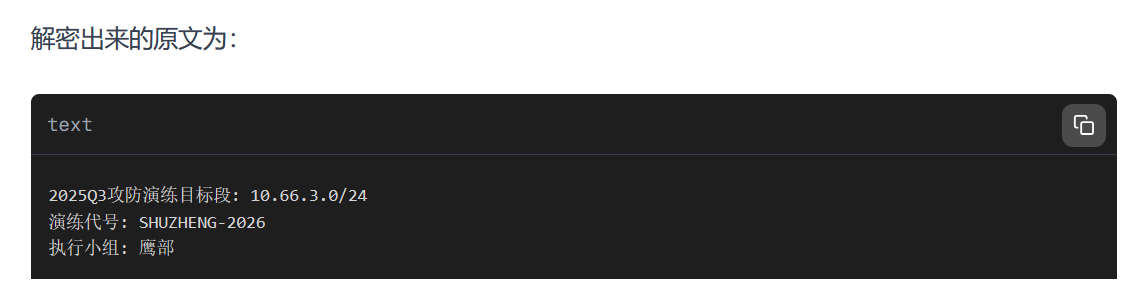
恢复出的固定字符串是:GRUS~KEY~7719
本文件的 MD5 输入为:GRUS~KEY~7719REPORT_2025Q3.TXT
得到:MD5 = 8561cdf20ed63f432f77ec104793cb09
RC4-like流密码,PRGA与RC4一致,
但KSA使用的16字节MD5 key索引顺序比较特殊:key[(15-i) & 0x0F]
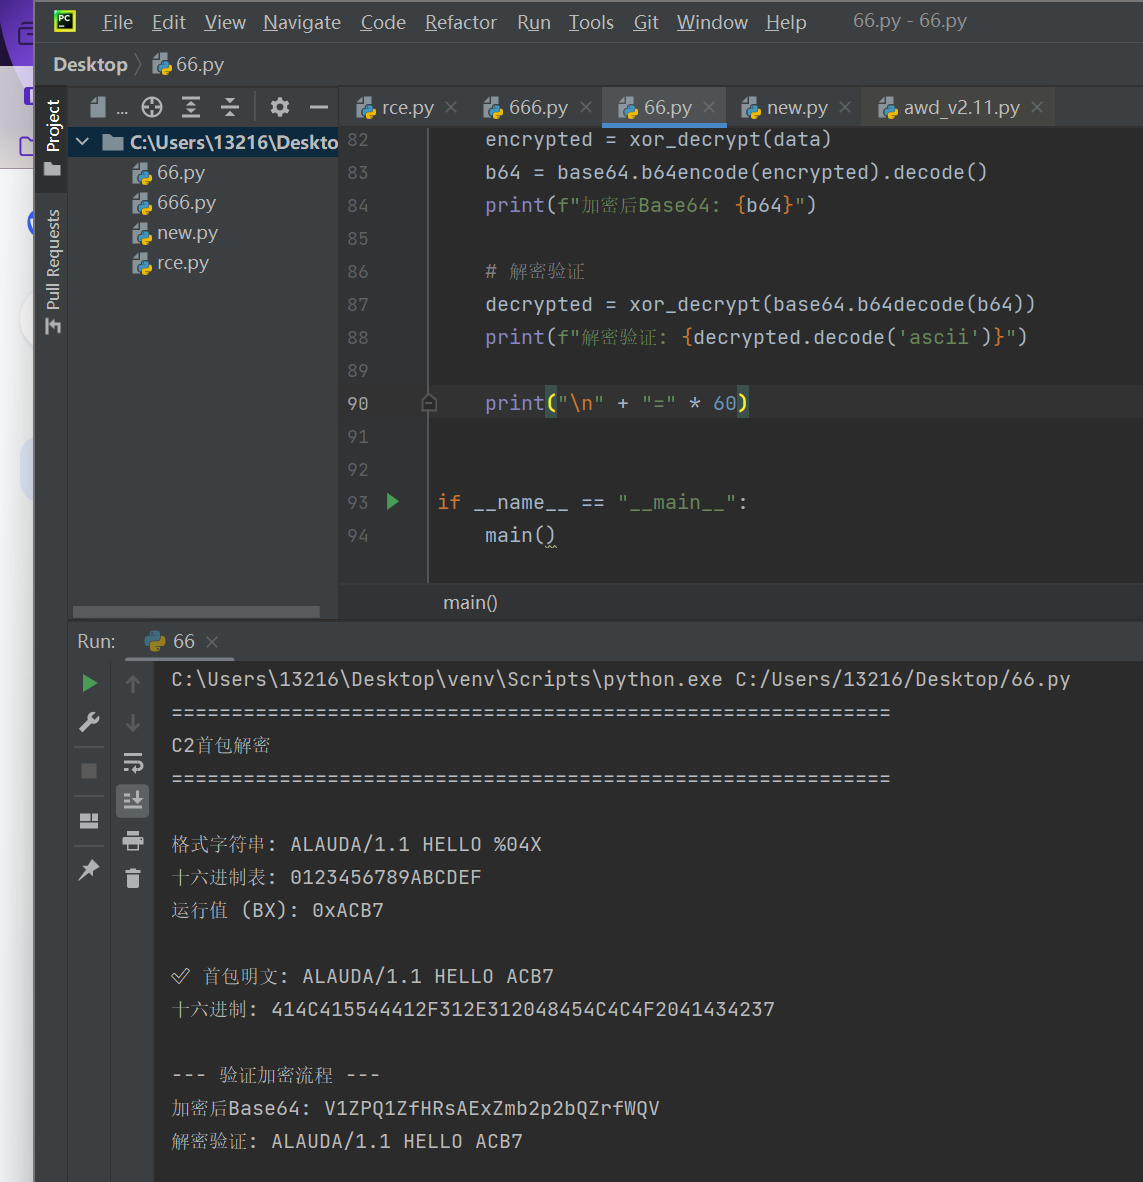
通过对winaudio.exe分析,程序上线后发送的第一个数据包,解码后的明文是什么?[答案格式:按实际值填写]
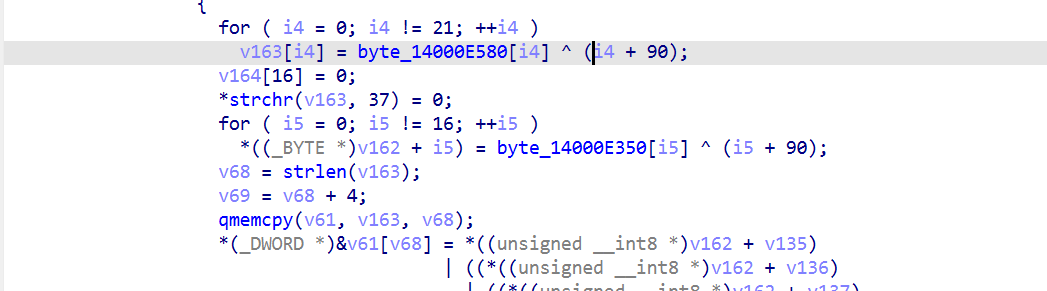
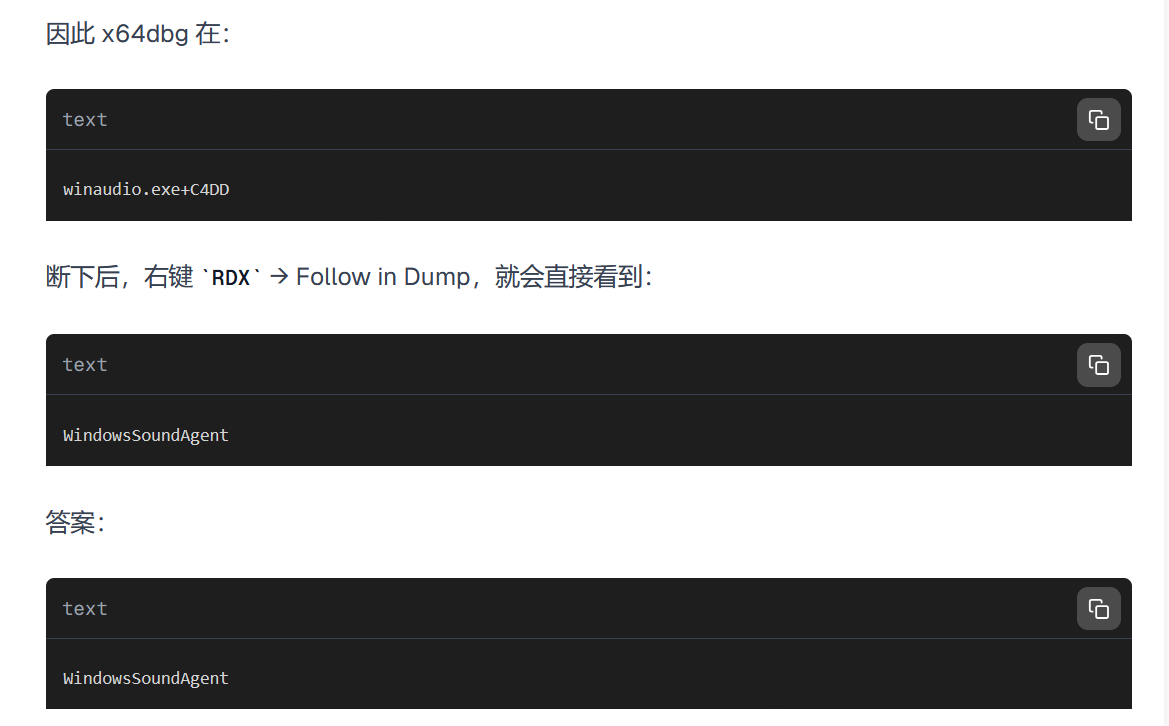
对0x14000E580做(0x5A+i) XOR解码,恢复出格式串:

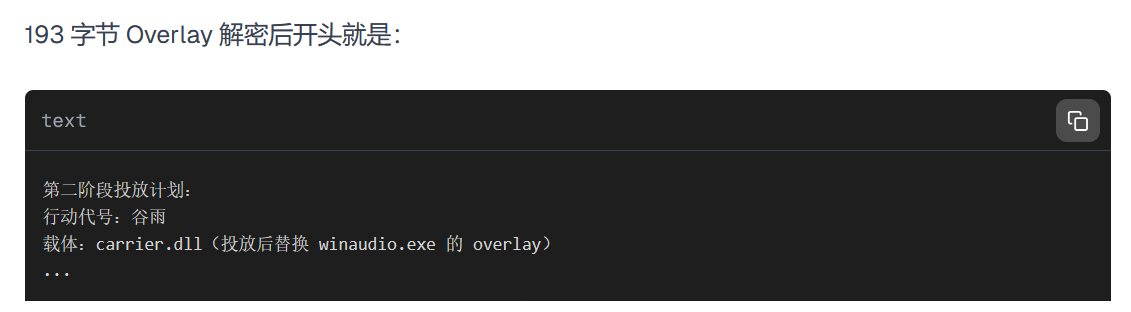
13、通过对winaudio.exe分析,程序文件末尾附加了一段加密数据(overlay),解密后其中约定的行动代号是什么?[答案格式:按实际值填写]
(还是不会动调,能不能来个大神教教反反调qwq~)
说些什么吧!