计算机
1、请计算计算机检材源盘的SHA1值后6位。(答案格式:字母全大写)
密码:302 有BL锁
FEEE776016DAE9561FBFFA4A5A156D2778B29DE8
2、嫌疑人电脑曾经被哪个IP远程连接过?(答案格式:192.168.1.1)

3、嫌疑人知乎账号的密码是多少?(答案格式:按实际值填写)

4、嫌疑人在2025-12-03 17:15下载过一个文件,请找到该文件,计算其SHA1值,写出其后6位。(答案格式:字母全大写)
根据时间线


5、嫌疑人在2025-12-0317:15使用AI智能工作台开启了什么标题内容的话题?(答案格式:按实际值填写)
时间线,或者直接仿真
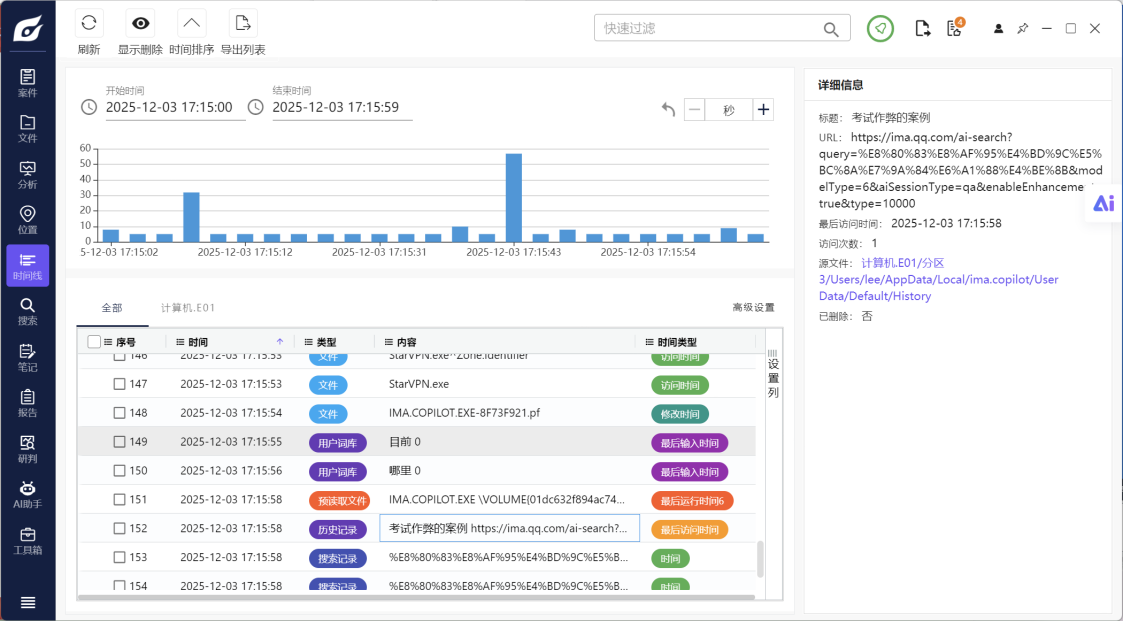
感觉像是这个,仿真再验证一下,改为nat模式,访问外网
 加一下DNS解析
6、请找到考生"萧淑英"的手机号。(答案格式:纯数字)
确认一下有关名单有这么几份:
1

2

不知道这是不是文件3

4 png改xlsx
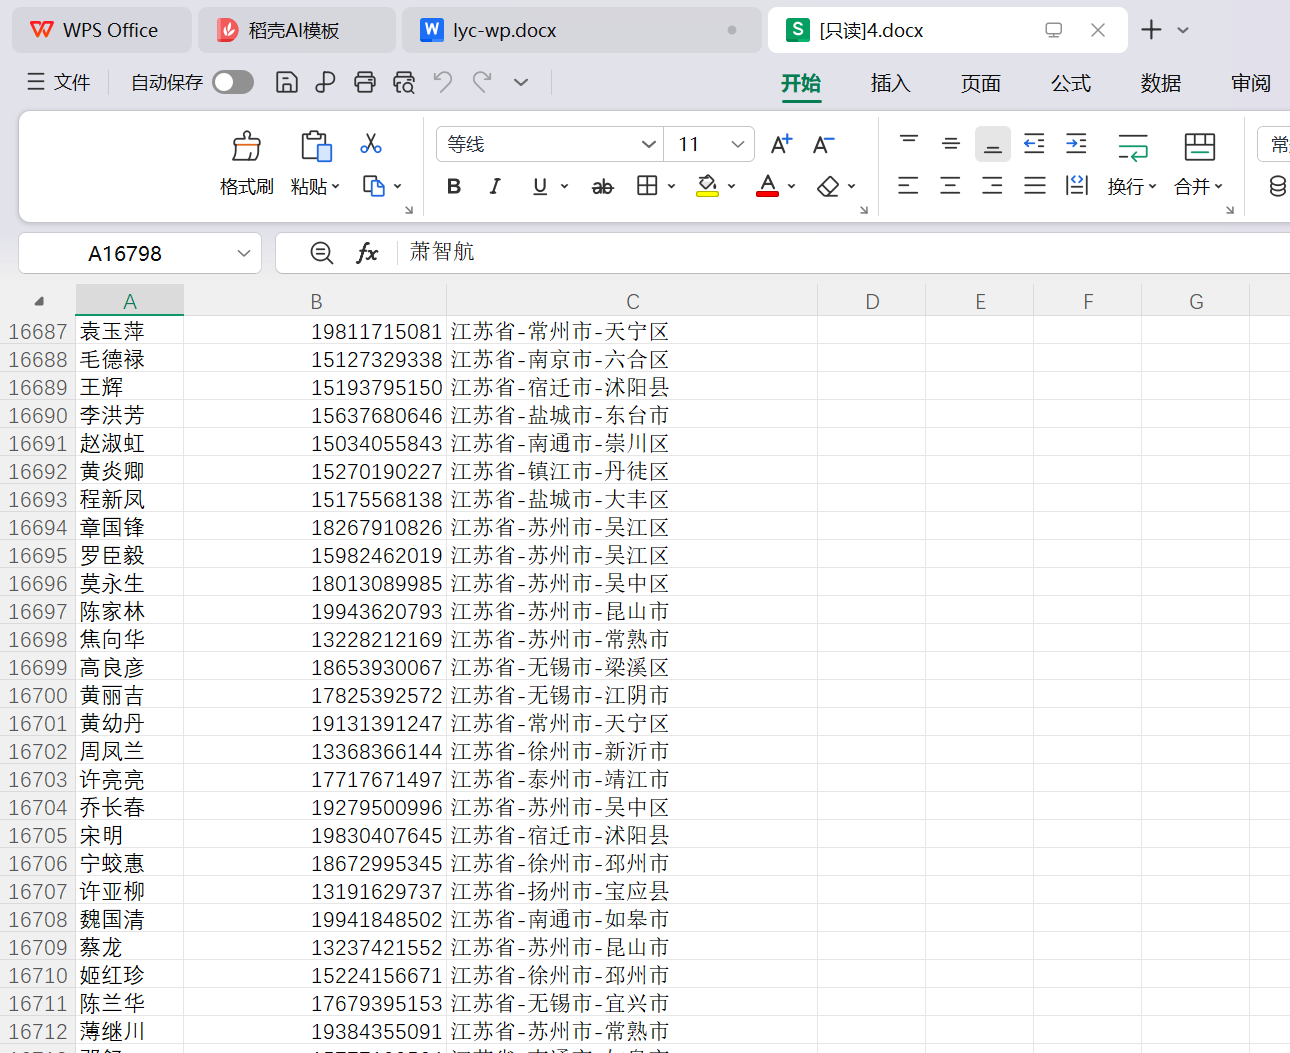
5
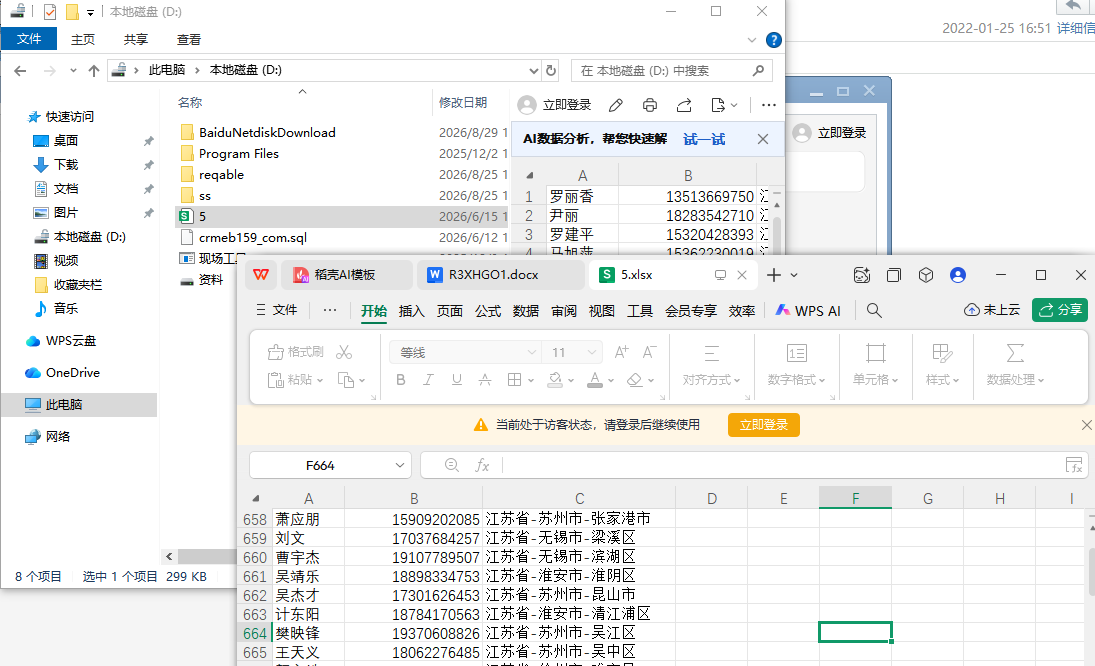
现在还差一个3,猜测在夜神里面去看看,绷不住还要开VT(64位的三星),就装TIM

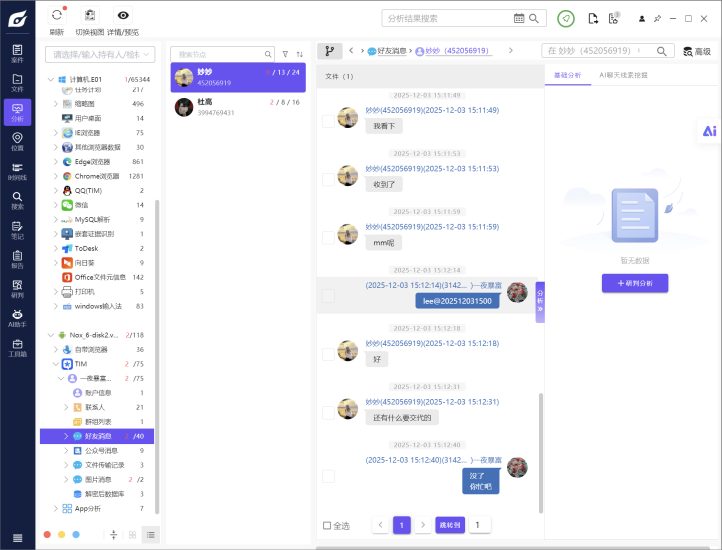
看到里面是考场安排完整版的密码:
(按照之前的习惯就是):这是周六的座位安排有几个人你到时候搞一下
7、嫌疑人加密磁盘的BitLocker恢复密钥后6位是多少?(答案格式:纯数字)

这边直接有
8、请找到嫌疑人电脑上的学习资料,写出其一共有多少份?(答案格式:纯数字)
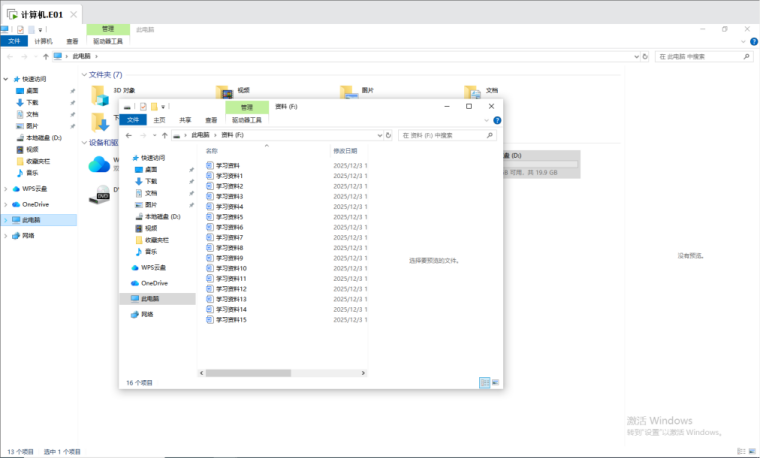
就这15份?

后面还有学习资料18
9、请找到考试培训视频,并写出其培训内容。(答案格式:按实际值填写)

这应该是培训,需要密码(但是不是视频)
10、请问考试当天上午开放了几个考场?(答案格式:纯数字)

苗老师这是你要的上午考场安排表(密码)

六个考场

这里还有个完整的考试安排,不知道密码【这是我的习惯】
这是周六的座位安排有几个人你到时候搞一下

可以看出来是10个
但是后面从完整版考场安排确认了,是上午6个,下午10个
11、请问考试时间是哪一天?(答案格式:1990.10.10)
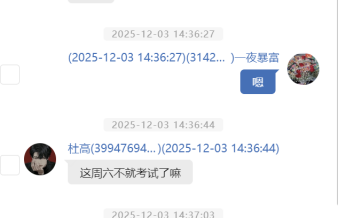
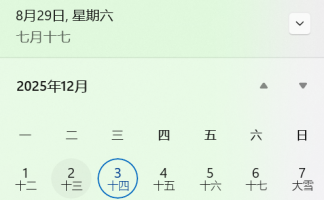
2025-12-06
12、嫌疑人考试作弊帮助的重点考生中,第三个考生的身份证号是多少?(答案格式:按实际值填写)

应该要看夜神里面的,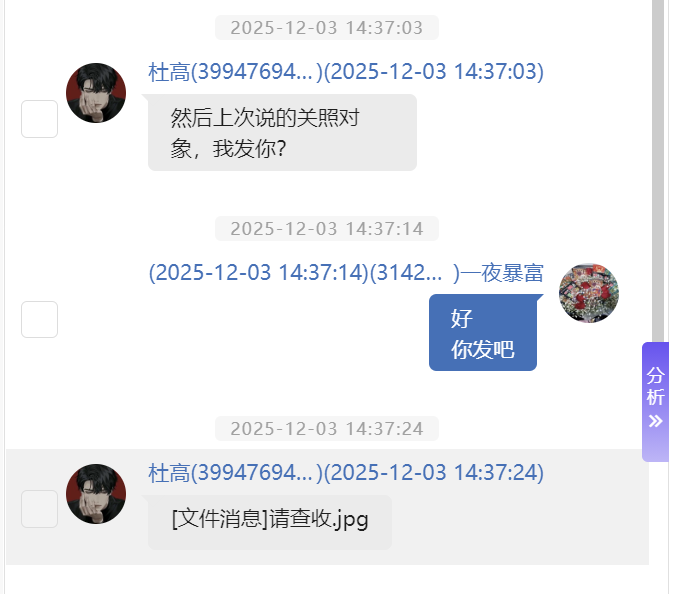
要把这张图片解出来

都导出来,这是tool.rar:密码是下面这个

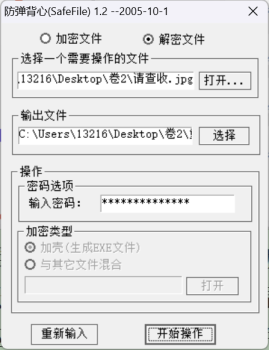

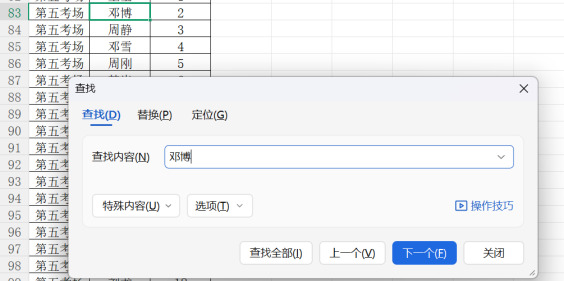
确定第三个是邓博,去之前的5份文件里面搜一下

怎么只有手机号:邓博 18569950716 江苏省-南京市-雨花台区
13、接上题,该考生的座位号是多少?(答案格式:纯数字)
14、嫌疑人安装在考试机上的远控软件的默认密码是多少?(答案格式:按实际值填写)
 应该就是这个现场工具吧,不过我感觉有可能是todesk:
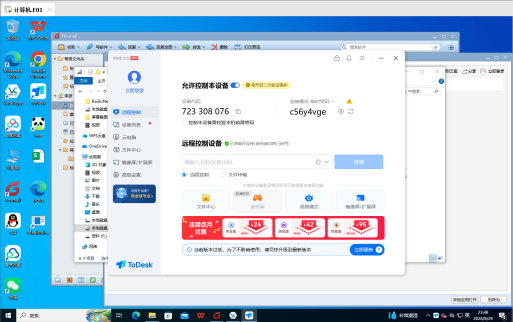

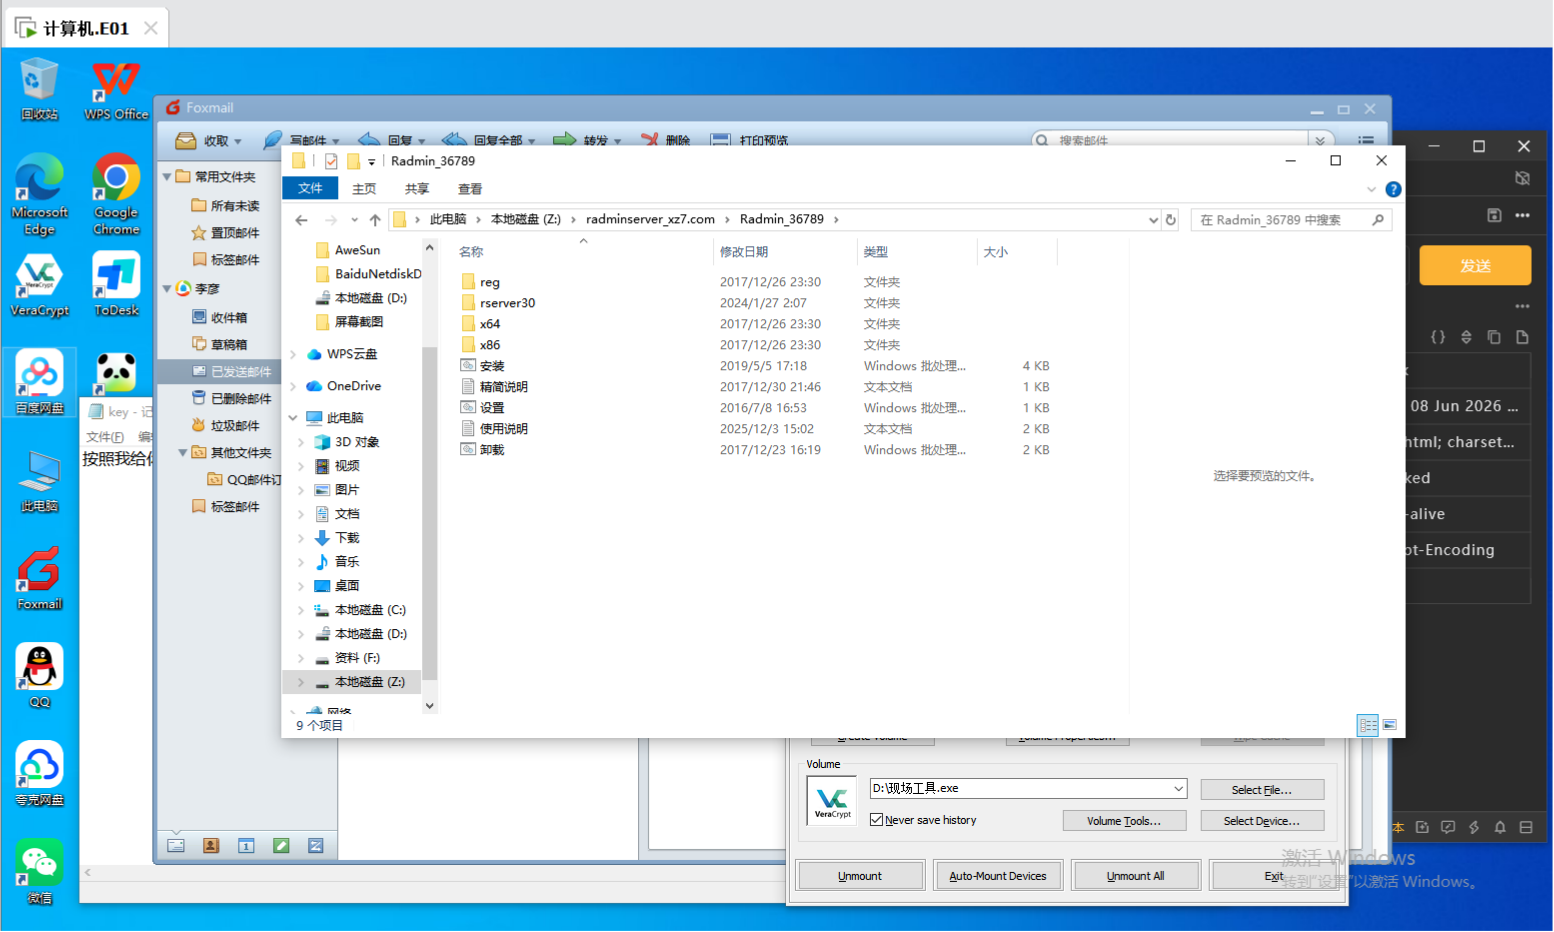
确认是VC容器,解开看看

要用密码+keyfiles的方式解开
默认密码:admin@8099
15、嫌疑人在计算机中使用过一款换脸软件,该软件名称是什么

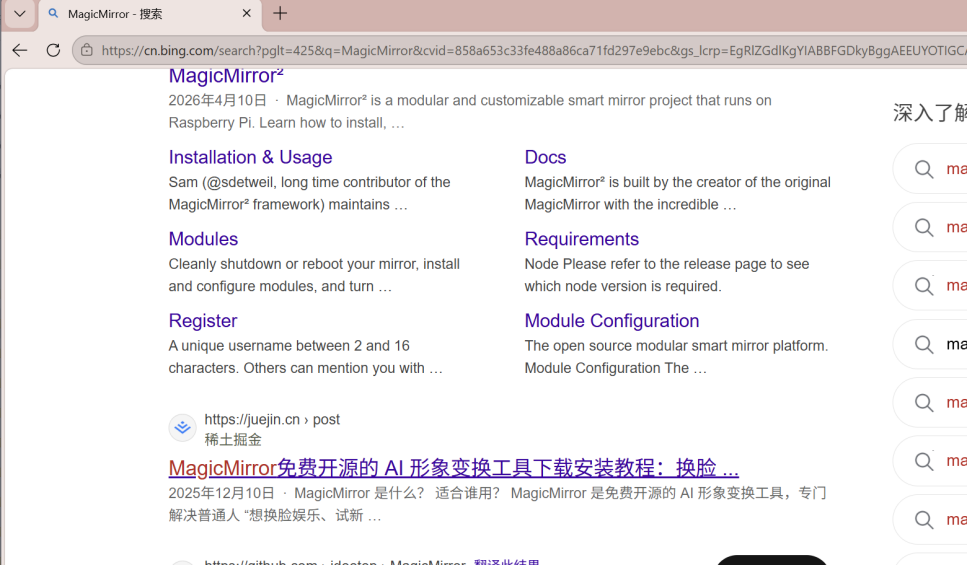
根据时间线确定是这个
16、接上题,该换脸软件存放模型的路径是什么
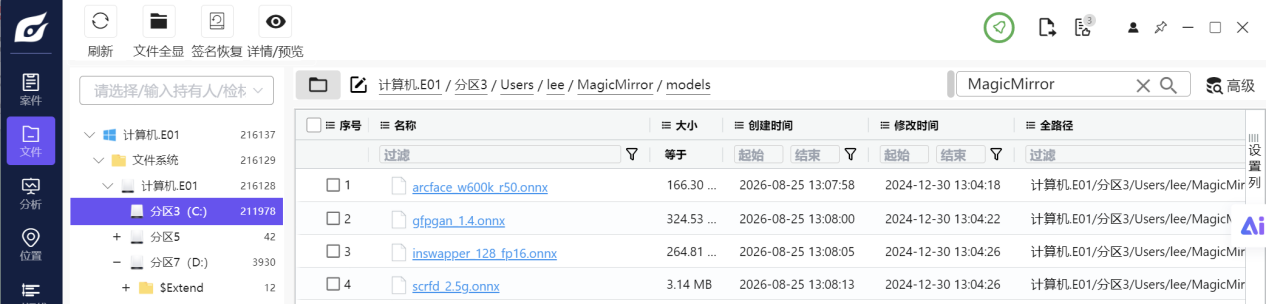
可以在这里看到
17、接上题,用该换脸软件生成的图片的SHA256值
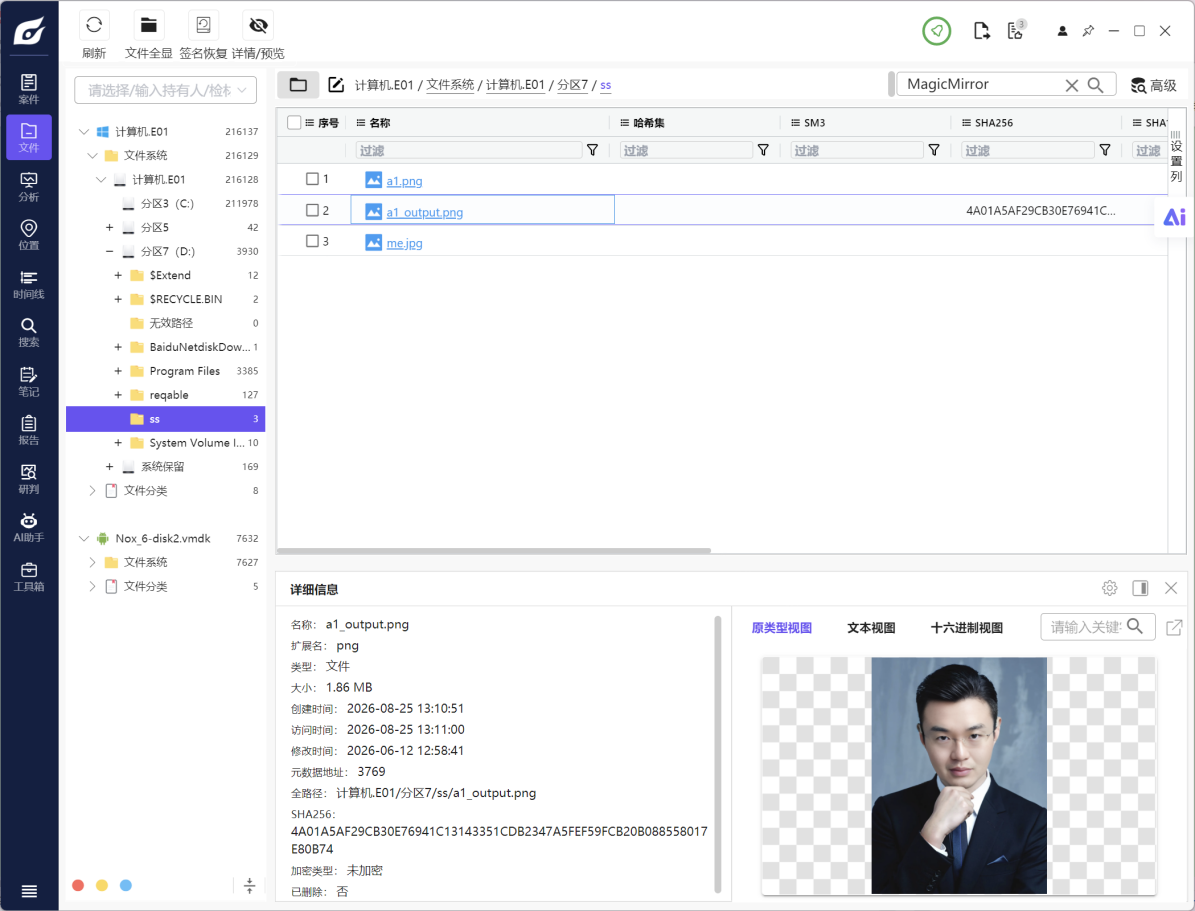
4A01A5AF29CB30E76941C13143351CDB2347A5FEF59FCB20B088558017E80B74
18、嫌疑人使用了向日葵远程工具,该工具的设备识别码是什么

19、请找出最后一次结束向日葵远程桌面控制的时间
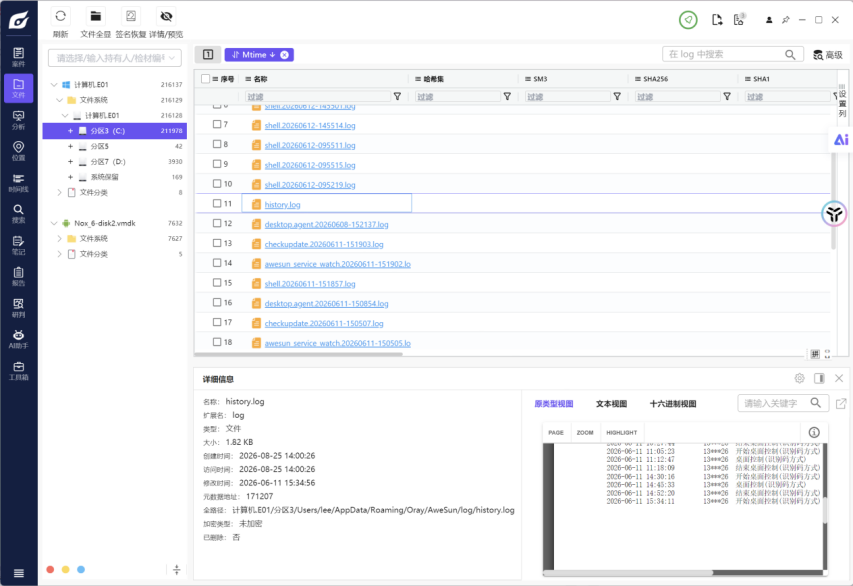
2026-06-11 15:34:11(注意是结束时间:2026-06-11 15:34:11)
20、嫌疑人2026/6/8通过向日葵传入过某个文件,计算该文件的SHA256值

确认是
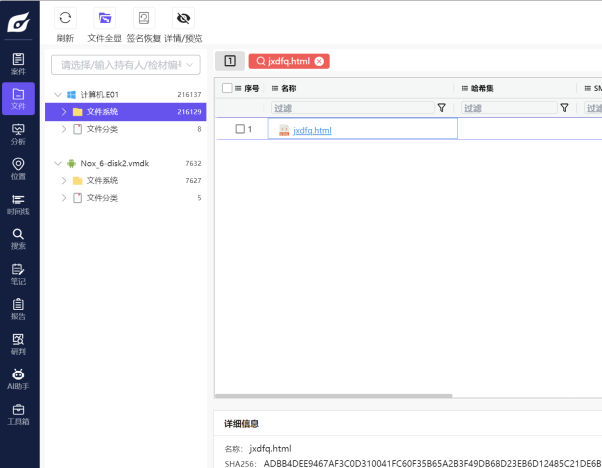
ADBB4DEE9467AF3C0D310041FC60F35B65A2B3F49DB68D23EB6D12485C21DE6B
21、嫌疑人曾使用计算机中的reqable软件向多个网站发起入侵攻击,该软件的版本是多少

3.0.33
22、请找出嫌疑人使用reqable软件最后一次成功上传文件的网站域名

http://testlabb.xyz/upload/6tyu.html
23、接上题,计算该上传文件的SHA256值
Kefu.html

ADBB4DEE9467AF3C0D310041FC60F35B65A2B3F49DB68D23EB6D12485C21DE6B
24、嫌疑人使用reqable软件曾向crmeb159.com网站上传了木马文件,该木马文件在嫌疑人电脑中的名称是什么

25、接上题,嫌疑人曾备份了crmeb159.com网站的数据库,找出并计算该备份文件的SHA256值

很显然这个852BF3A9AB14E93BA30980E78DC150F7188B93DFF6012227FF4843785A66F349
26、嫌疑人将公民信息拆分成5个文件进行保存,请将文件中的公民信息进行合并去重,去重后共包含多少条公民信息
之前都找到了4个(+1个)放在一起搞一搞

现在还差几个东西:一个是考生信息.xlsx密码,考试培训视频

考生信息是密码:lee@75951
考试培训视频:
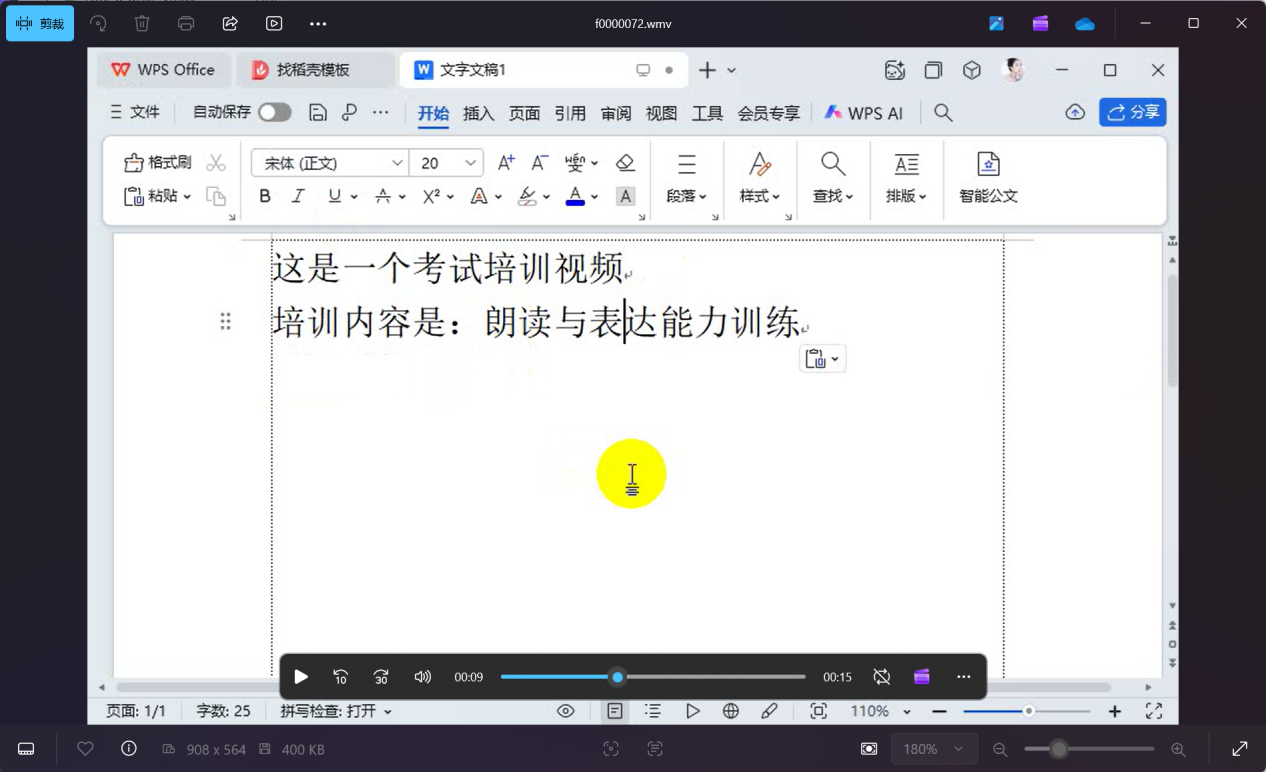
手机
1、通过对手机分析,屏幕自动熄灭时间是多少秒?[答案格式:纯数字]

2、通过对手机分析,备忘录里有一串压缩包解密密码,请问这一段内容是在北京时间什么时候添加的?[答案格式:10:10:10](数证杯的题目)

3、接上题,备忘录APP的证书序列号后六位为?[答案格式:字母全大写]

4、通过对手机分析,曾安装过一个小众聊天软件,分析其APP的包名为?[答案格式:com.tencent.mm]

5、接上题,该APP应用数据目录曾被系统销毁,请问第一次销毁的北京时间为?[答案格式:2026.10.10]

6、通过对手机分析,小众聊天软件官网Email地址疑似被加密,请找出解密密钥(Key)为?[答案格式:按实际值填写]

XingLuoChat2024!
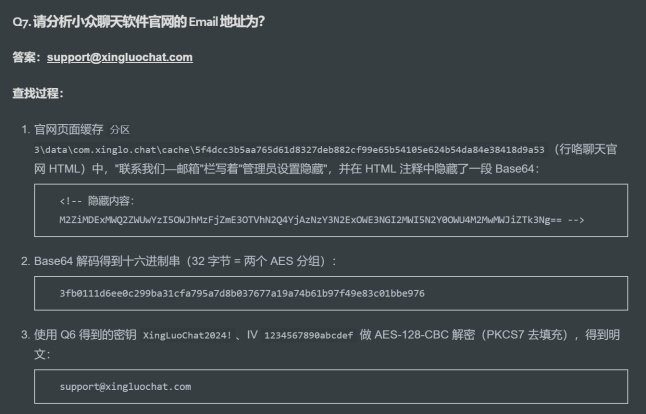
7、接上题,请分析小众聊天软件官网的Email地址为?[答案格式:exp@exp.com]
用上述脚本解密
8、通过对手机分析,李伟所有使用外部IP地址(非192.168.1.0/24网段)进行文件传输的时间点,一共有多少条?[答案格式:纯数字]
查看message.db
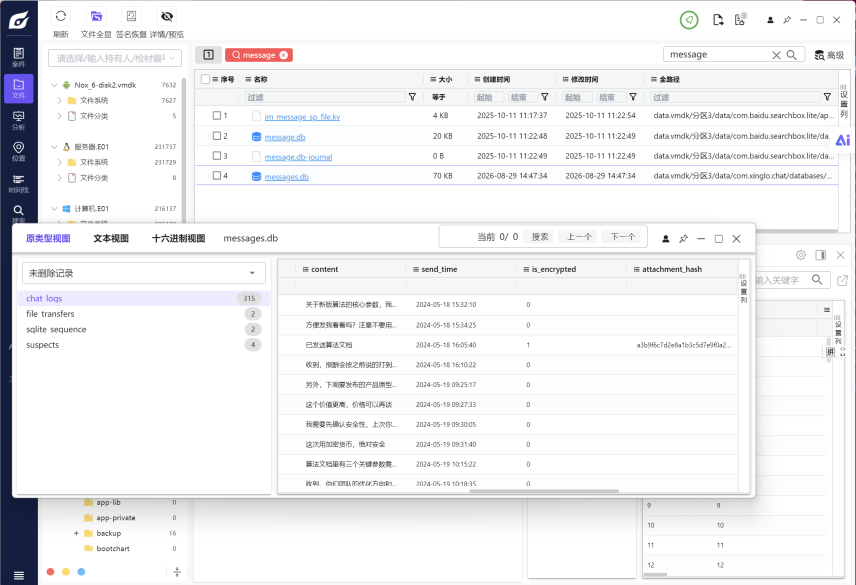
2
9、通过对手机分析,在商业机密泄露案件中,张明向王芳已支付的总金额为多少元(精确到个位数)?[答案格式:纯数字]
数证杯研究过了 780000
10、通过对手机分析,李伟在非工作时间(18:00-次日8:00)向王芳发送的加密文件数量占其向王芳发送的所有加密文件数量的百分比为(精确到1%)?[答案格式:纯数字]
50
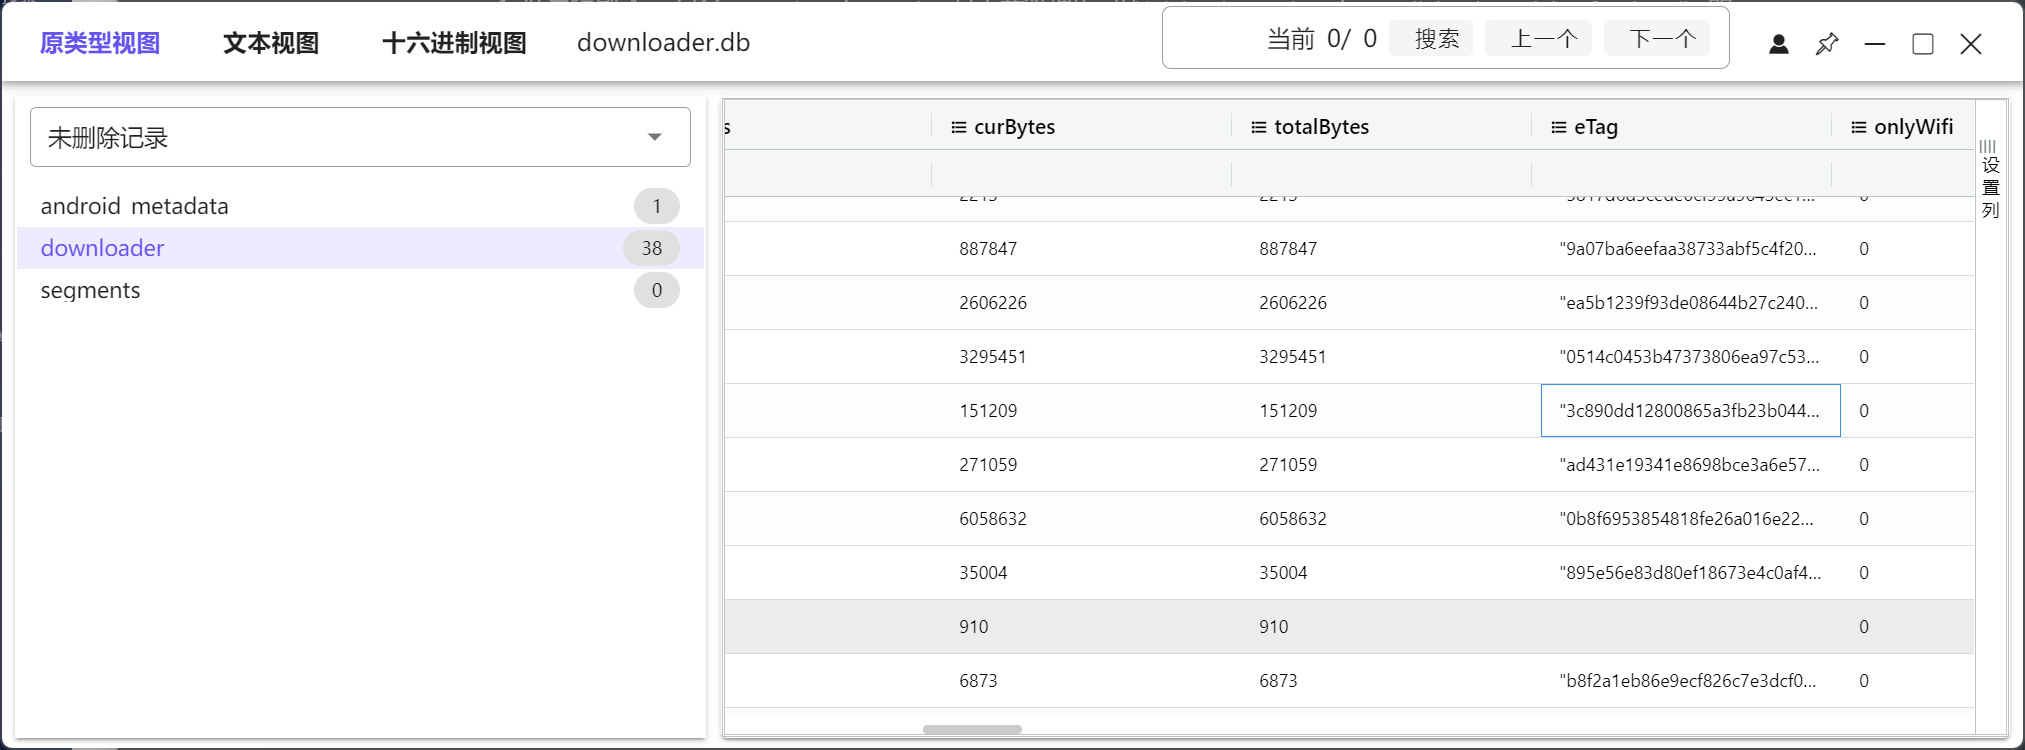
11、通过对手机分析,红果短剧APP云端接收过一个文件,其MD5值为"3C77A9EB0F88444EC828611500714E08",请问该文件是从哪个网址中接收下载的?[答案格式:http://www.example.com/example.doc]
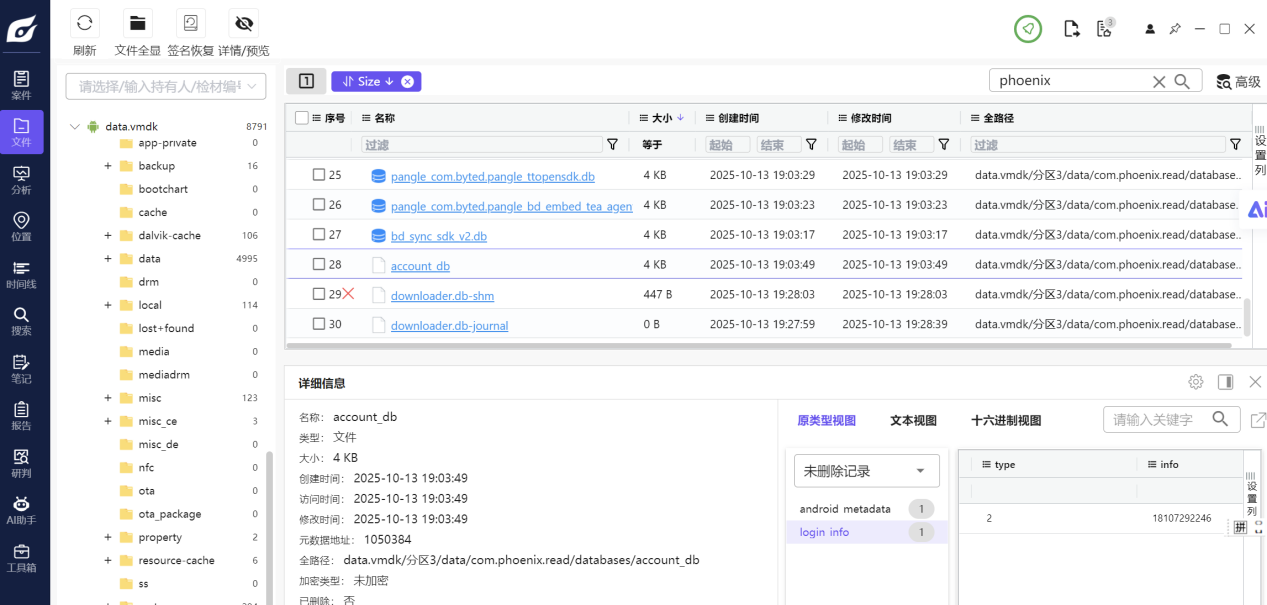
12、通过对手机分析,嫌疑人登陆红果短剧使用的登陆账号为?[答案格式:纯数字]
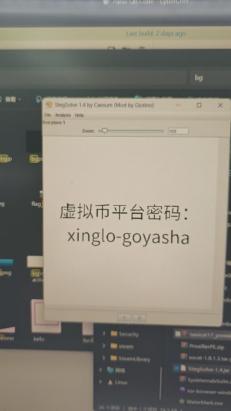
13、通过对手机分析,检材曾接收过一个包含大量图片的zip压缩包,其中一张包括机主的虚拟币平台密码,请问密码是?[答案格式:按实际值填写]
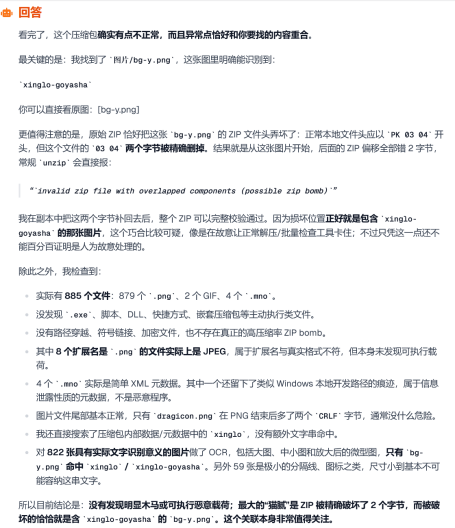 
这题的思路是:二进制编辑文件发现有张图片bg-y.png图片 0304头少了后面的两个字节
后面的 ZIP 偏移全部错 2 字节,补齐后解压缩,得到这张故意让正常解压/批量检查工具卡住的图片
再puzzle-solver颜色统计看一下,发现有灰度隐写,直接上stegsolve就能看出来了
14、通过对手机分析,检材中的日记类app被设置了PIN码,请问PIN码是多少?[答案格式:纯数字]

0320
15、通过对手机分析,嫌疑人在日记中提及的备份数据库的地址是?[答案格式:127.0.0.1]

jdbc:mysql://172.183.2.55:3360/xingyao_db
16、通过对手机分析,嫌疑人在2025年10月2日添加了一条日记,在该条日记中记录心情的图片名为?[答案格式:Office.exe]
diaryDB中2025-10-02(时间戳1759346952432)的日记mood=5,
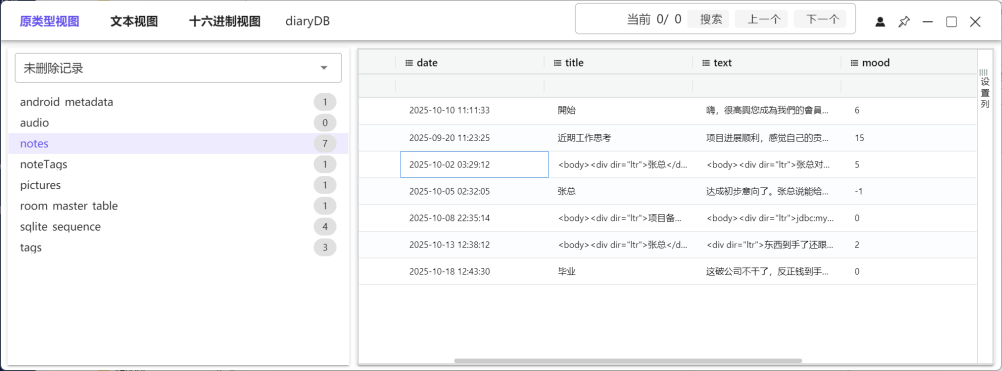
对应res/drawable-nodpi-v4/mood_6.png
需反编译classes.dex中mood选择器的代码逻辑

17、通过对手机分析,检材中贷款类APP使用了哪款工具进行二次打包的,请将该应用程序名按大写字母填入。[答案格式:字母全大写]

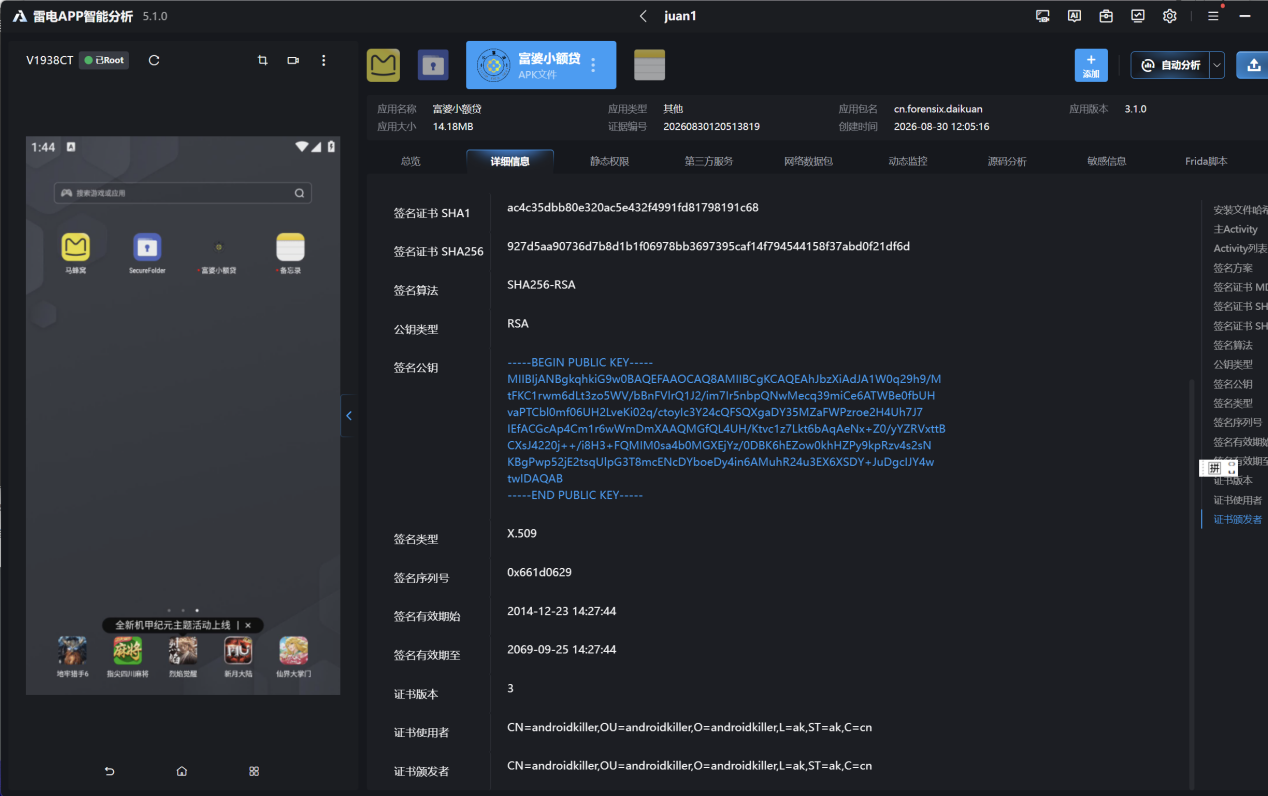
18、通过对手机分析,检材中贷款类APP与后台服务器通讯采用非对称加密,请给出该公钥在RSA加密体系中模数n(十六进制)的后八位数?[答案格式:字母全大写]


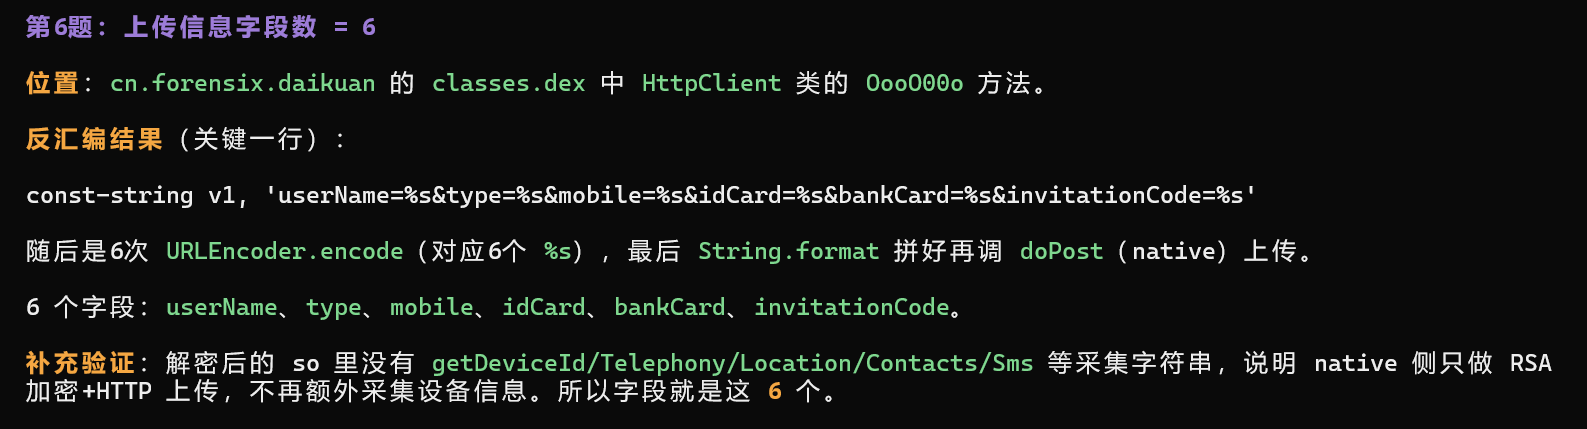
19、通过对手机分析,检材中贷款类APP收集并向后台服务器上传了受害人的信息字段数量为?[答案格式:纯数字]
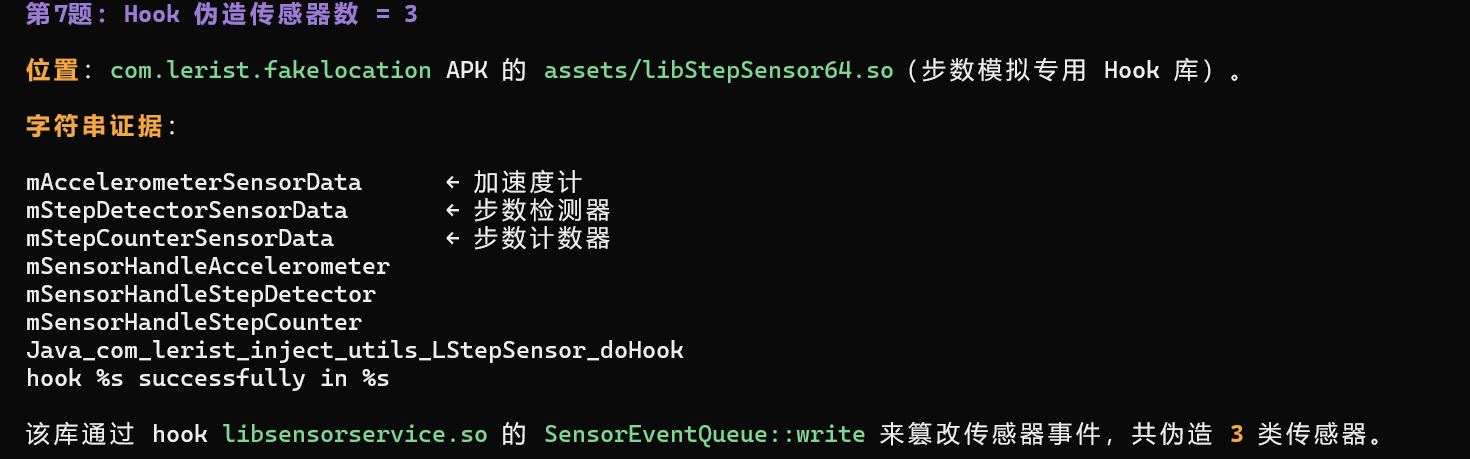
20、通过对手机分析,检材中模拟步数APP通过Hook的方式进行伪造的传感器数量为?[答案格式:纯数字]
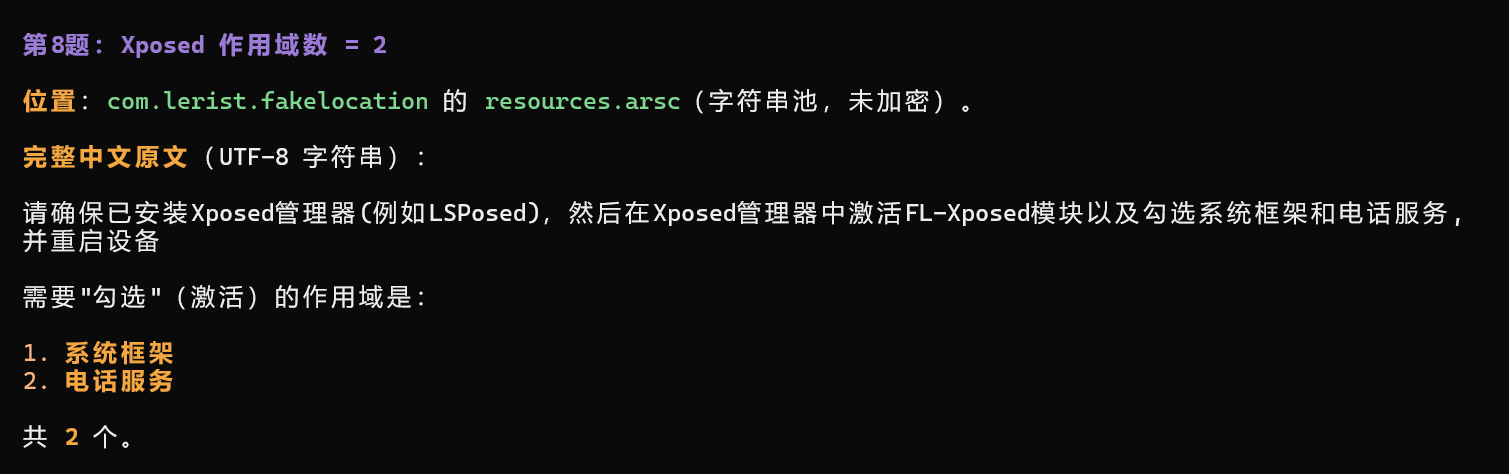
21、通过对手机分析,检材中模拟步数APP除ROOT模式外还提供Xposed免ROOT方案。根据程序内置的操作指引字符串,用户需在Xposed管理器中激活激活几个作用域(Scope)?[答案格式:纯数字]
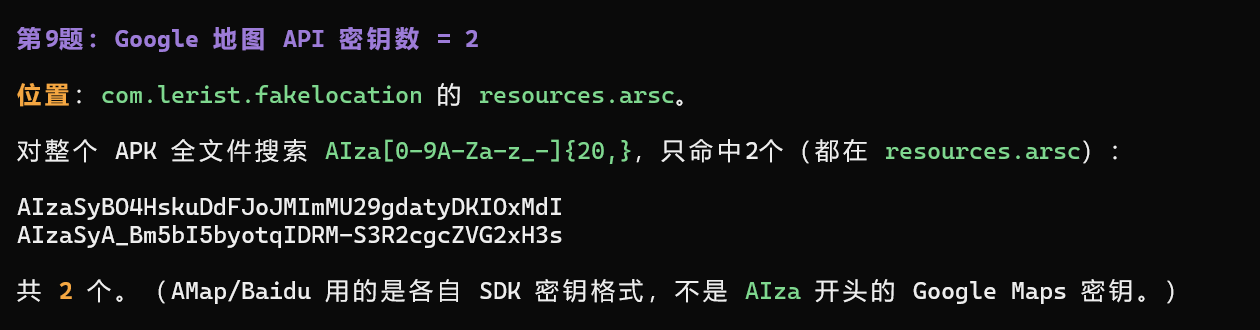
22、通过对手机分析,检材中模拟步数APP内置了Google地图服务API密钥共几个?[答案格式:纯数字]
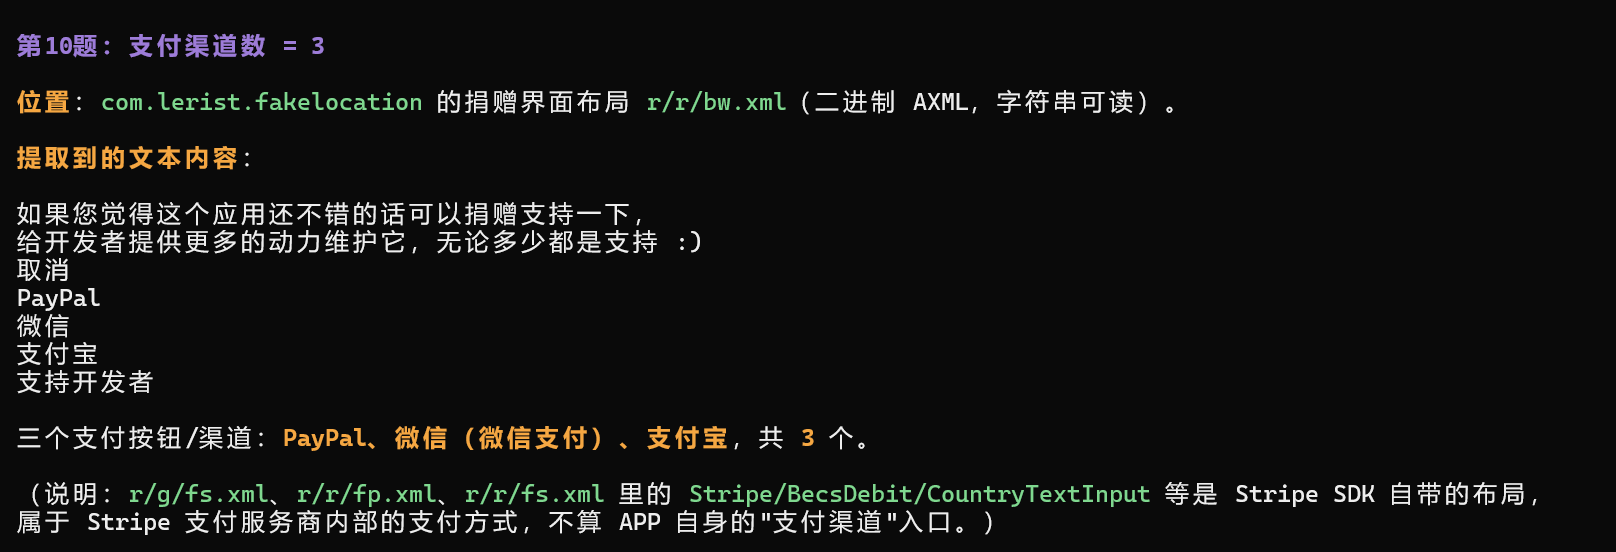
23、通过对手机分析,检材中模拟步数APP内置的支付渠道有几个?[答案格式:纯数字]
程序分析
1、通过对evil.exe分析,程序中残留的PDB调试信息文件路径是什么?[答案格式:C:\Users\lenovo\Desktop]
SHIFT+F12

2、通过对evil.exe分析,根据PE文件头中的时间戳字段,该程序的编译时间的北京时间是多少?[答案格式:2026.10.10 10:10:10]

注意是北京时间 2026.07.15 14:00:35
3、通过对evil.exe分析,键盘监控功能将按键数据保存到哪个文件中?[答案格式:Office.exe]

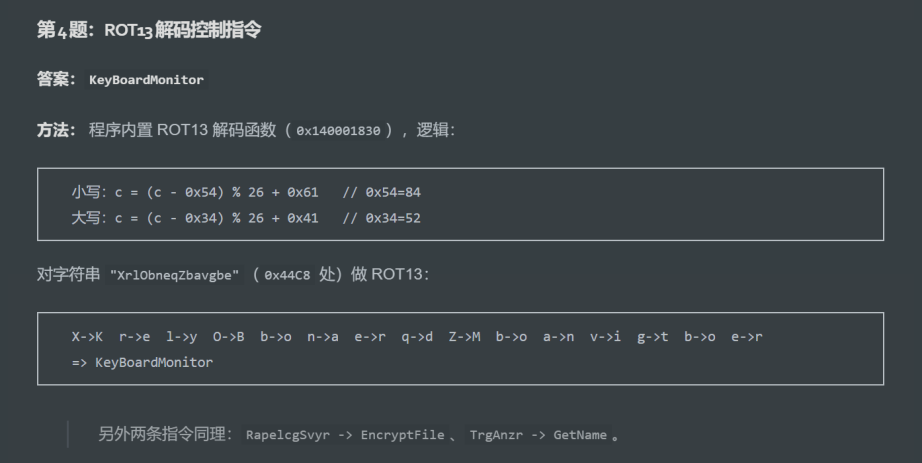
4、通过对evil.exe分析,程序使用ROT13编码隐藏控制指令,字符串"XrlObneqZbavgbe"解码后的真实指令是什么?[答案格式:按实际值填写]

5、通过对evil.exe分析,程序对info.txt文件内容实施加密所使用的算法是什么?[答案格式:算法名,字母全大写]
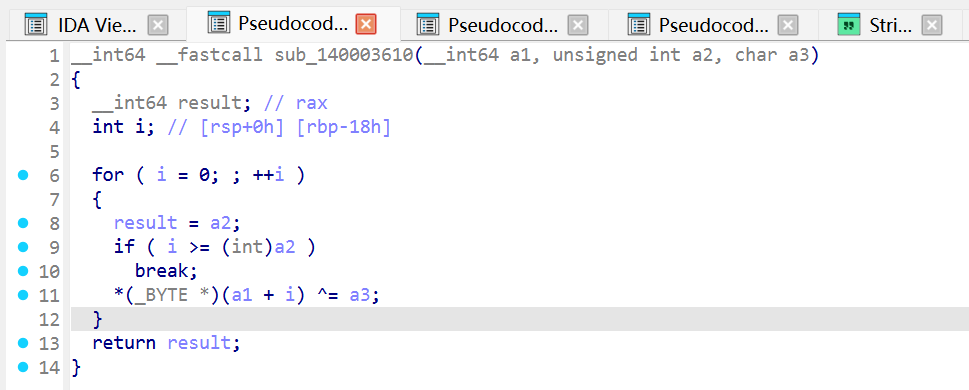
很明显的XOR
6、通过对evil.exe分析,键盘监控功能通过SetWindowsHookExW安装的钩子类型是什么?[答案格式:按实际值填写]

GetModuleHandleW(nullptr):获取当前运行程序本身的模块句柄,这是注册全局钩子所需的基础参数
SetWindowsHookExW(13,(HOOKPROC)fn,ModuleHandleW,0):这是最关键的函数调用。参数 13 在Windows API中代表宏WH_KEYBOARD_LL(低级键盘钩子)。最后的参数0表示这是一个全局钩子(拦截系统内所有线程的按键,不局限于当前窗口)。此函数将恶意或监控代码的回调函数fn注入系统。此后,用户按下的每一个键,系统都会先交给fn处理(它可以记录按键、拦截按键或篡改按键)
WH_KEYBOARD_LL及其对应的数值13具体定义在WinUser.h这个核心头文件中

7、通过对evil.exe分析,程序处理GetName指令时,通过WS2_32.dll导入的API函数获取回传数据,该函数名是什么?[答案格式:函数名,字母全大写]
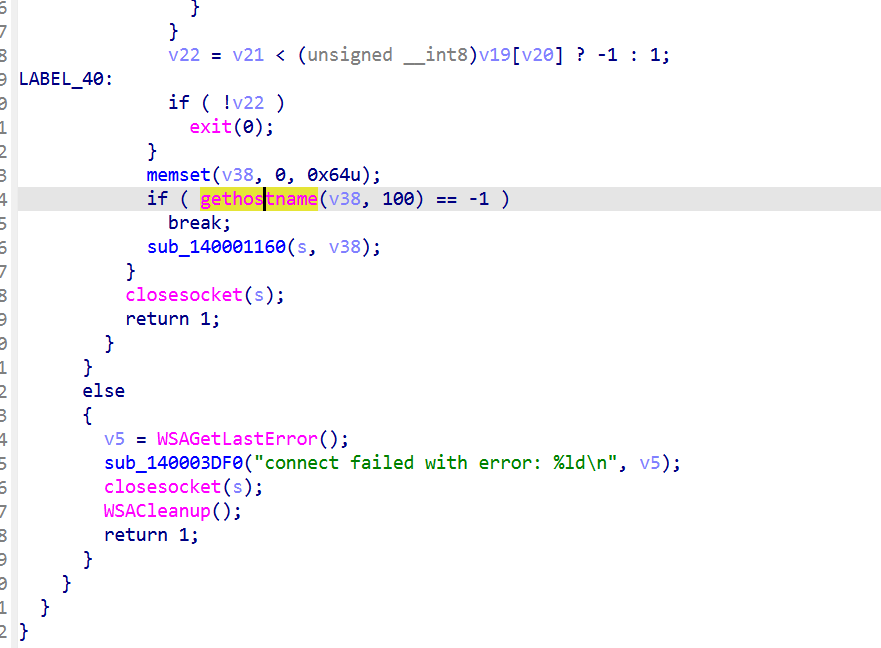
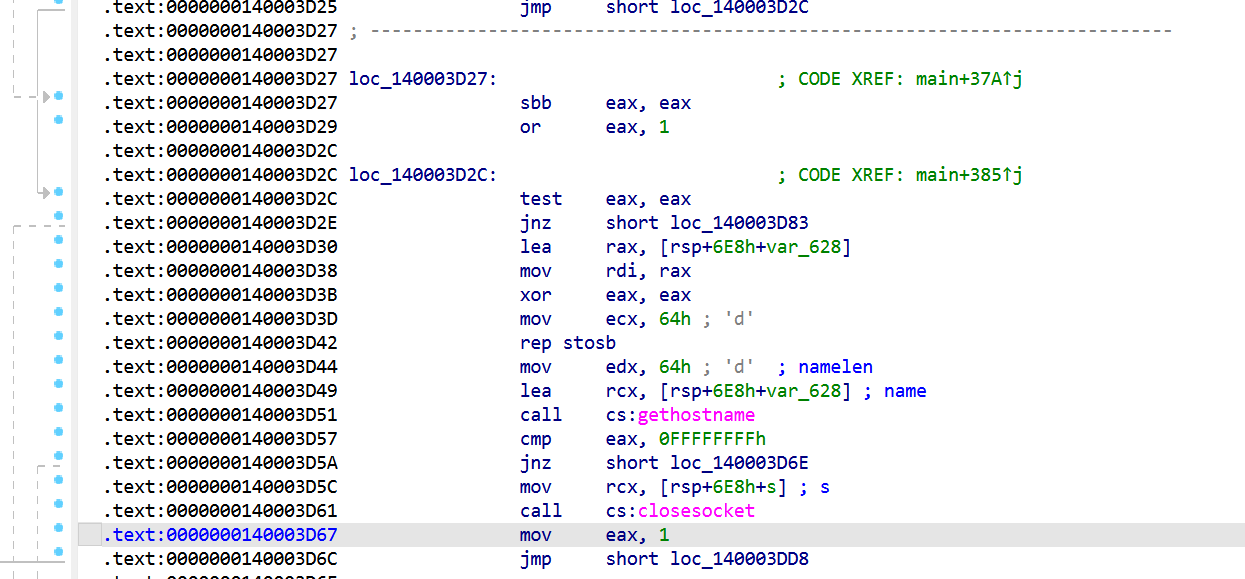 长度100
8、通过对evil.exe分析,被控端回传数据时使用的分组加密算法(该算法为变体算法)是什么?[答案格式:算法名,字母全大写]

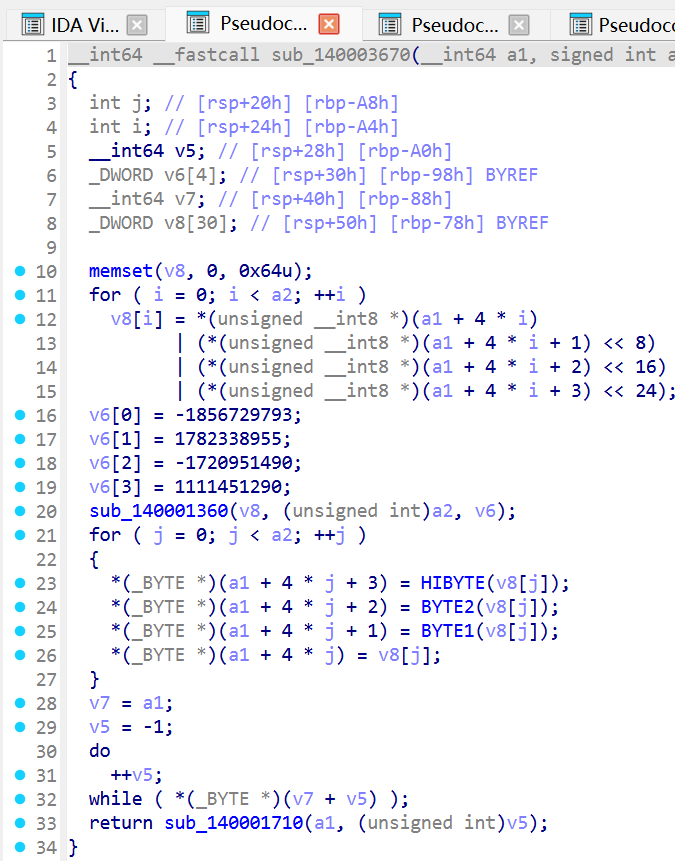
1160是回传函数,3670是加密算法

9、接上题,该魔改算法与标准算法相比其加密循环的初始sum值的十六进制是多少?[答案格式:十六进制,纯数字或大写字母组合,以0x为开头]

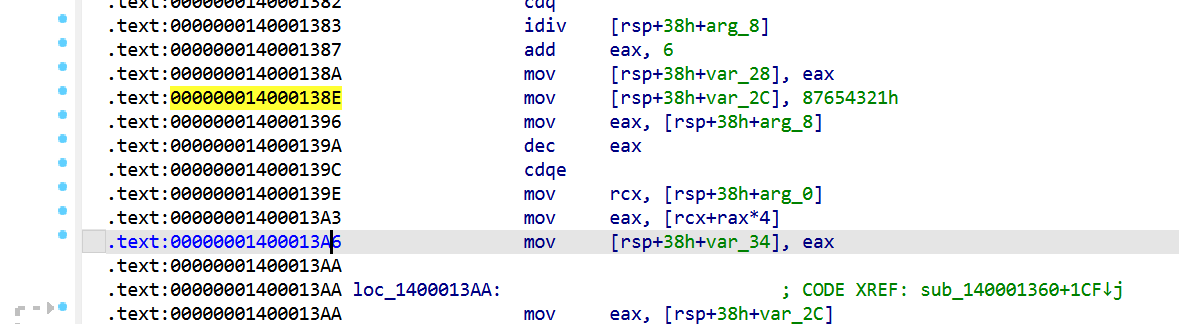

通过对evil.exe分析,回传数据加密所用算法的十六进制密钥后六位是什么?[答案格式:字母全大写]

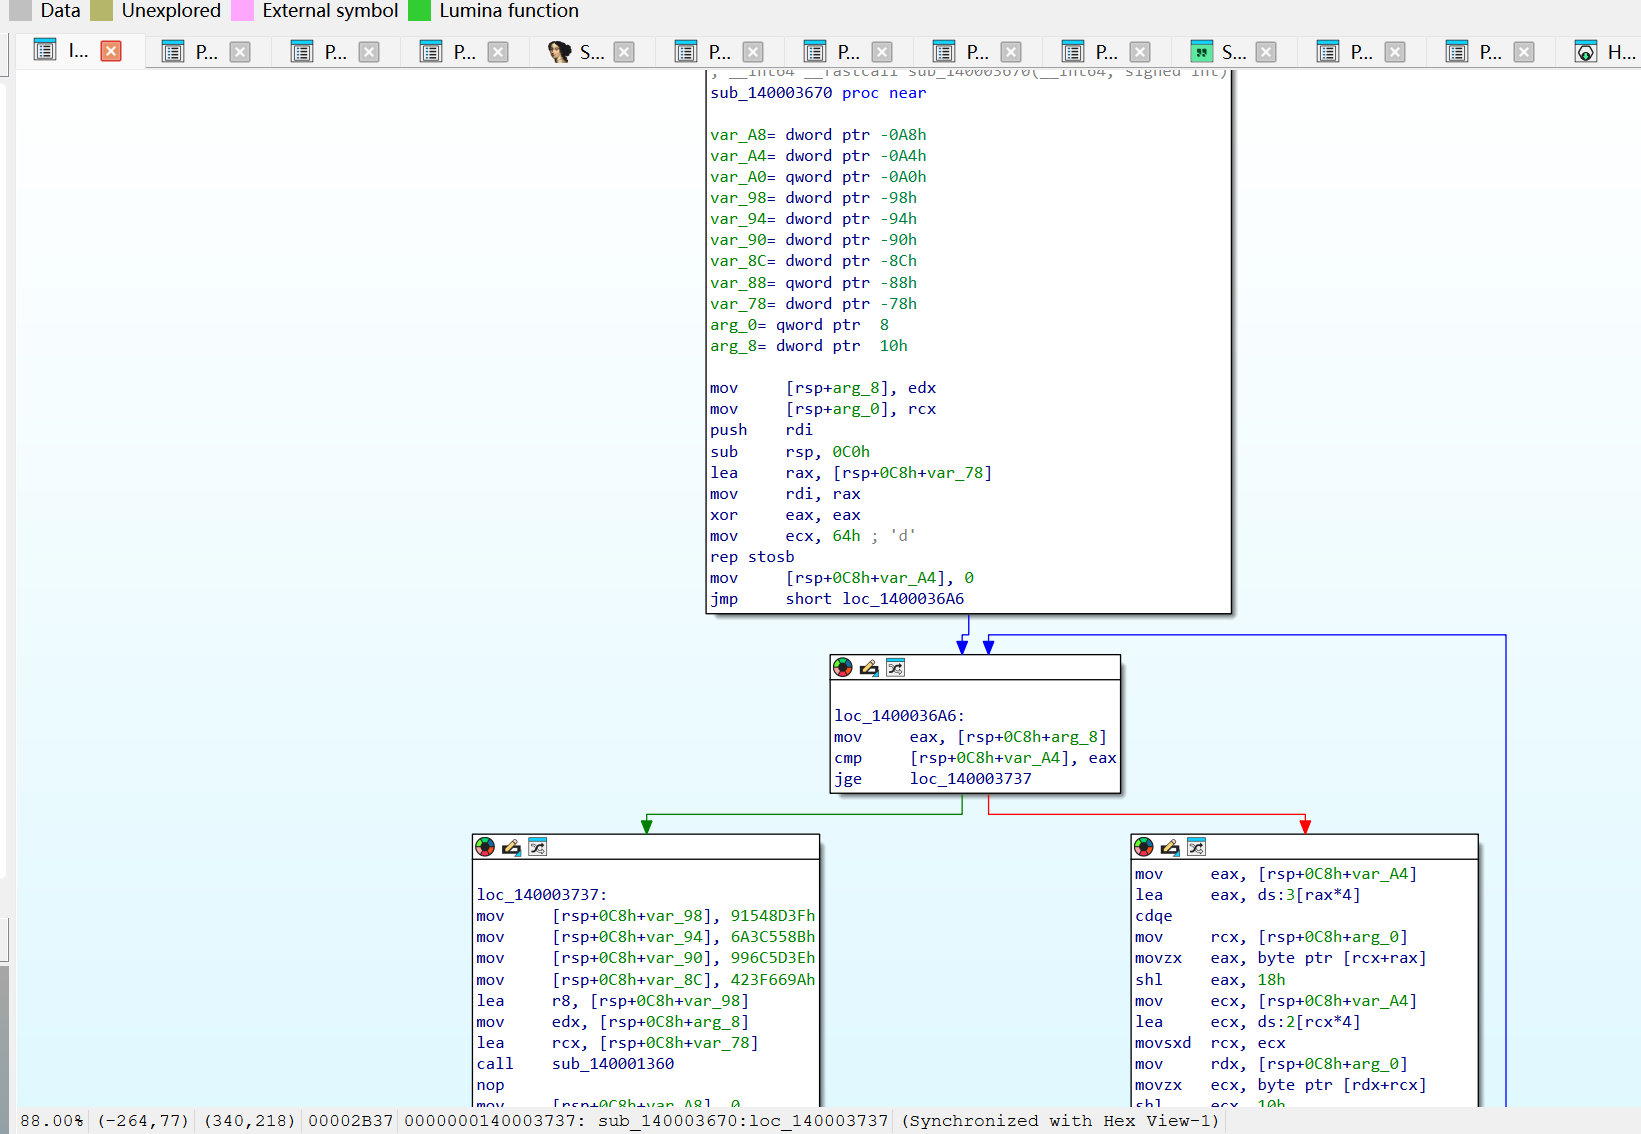
梳理一下:

服务器
1、通过对检材server.E01分析,使用数据库saas_estate的网站使用的数据库密码采用了什么组件来完成加解密?[答案格式:jasypt]
先搜docker-compose文件,确定是哪个网站

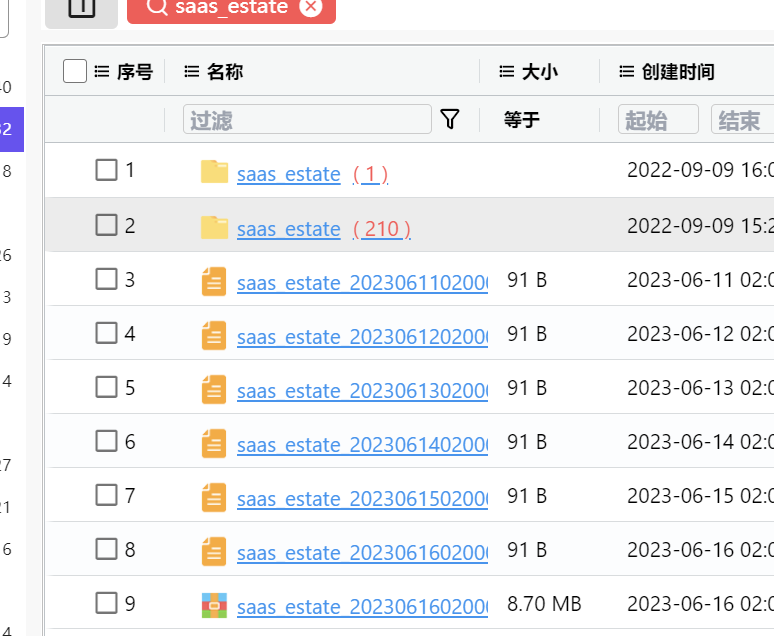
搜一下得到这个多的文件夹
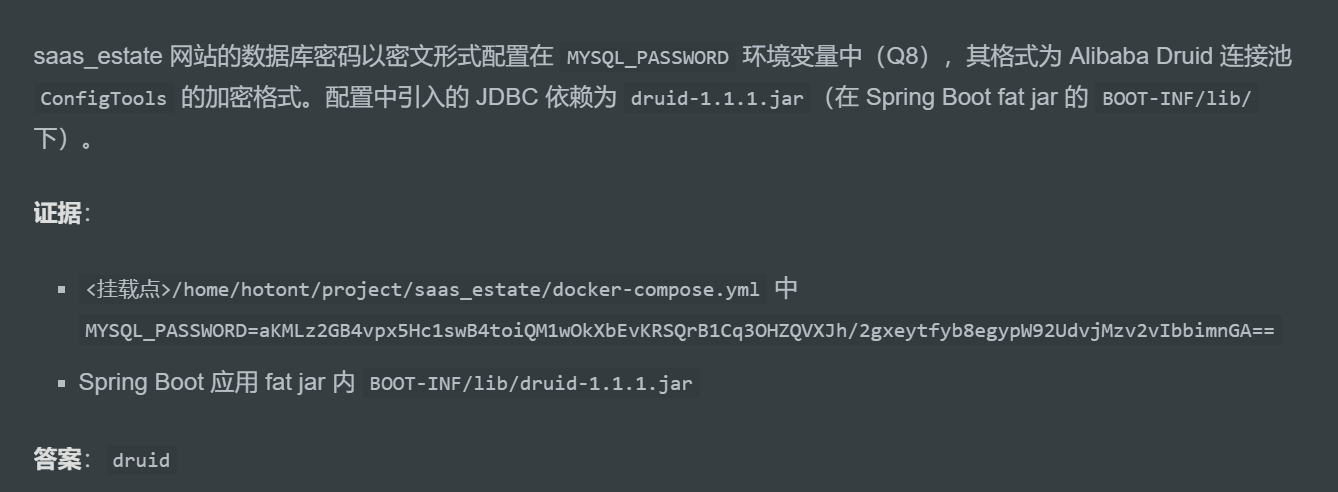
通过对检材server.E01分析,接上题,该网站连接数据库使用的密码明文为?[答案格式:abc123]
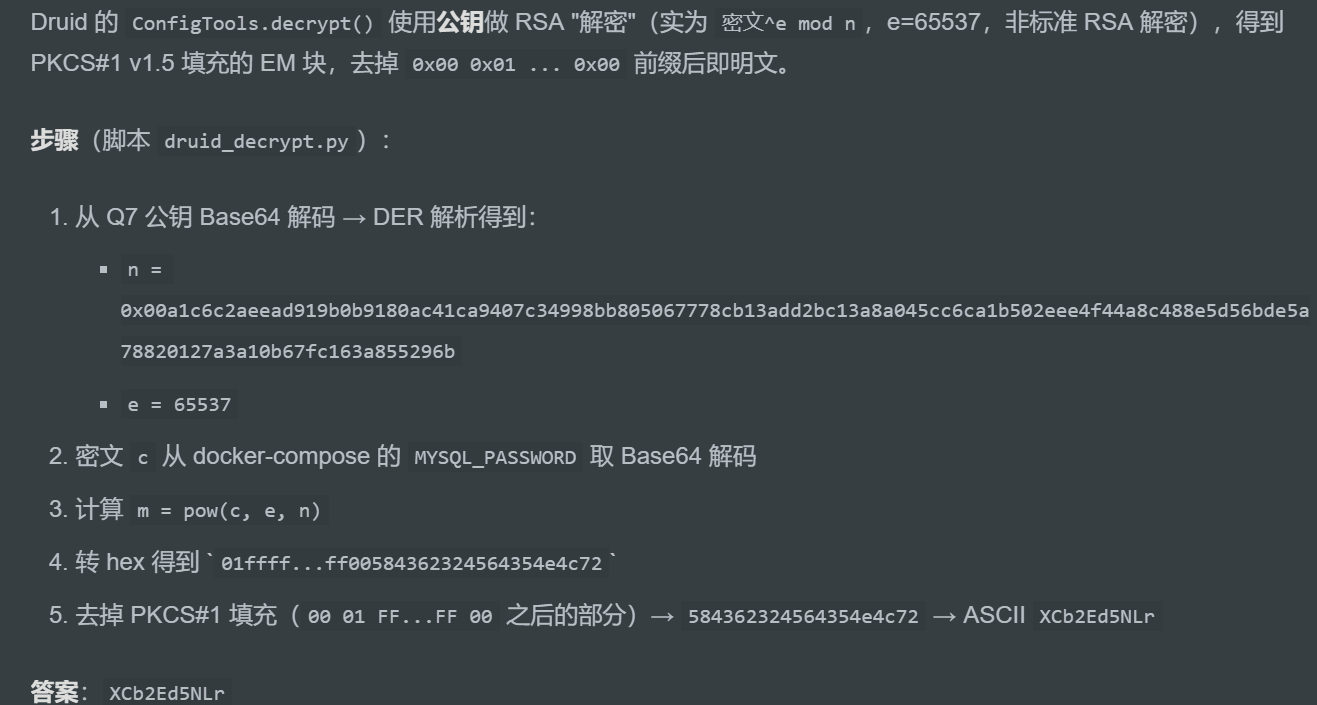
确定明文密码是:XCb2Ed5NLr
通过对检材server.E01分析,密码验证过程中,后端对密码采用了什么算法进行处理?[答案格式:DES]

通过对检材server.E01分析,接上题,该木马文件中设置的密钥为?[答案格式:e10adc3949ba59ab]

通过对检材server.E01分析,找到服务器中数据量最大的数据库对应的网站,该网站OSS 的 AccessKey 是什么?[答案格式:B8kNY7NwD1rQP6sE7zgOFFIjtYqMm8]

通过对检材server.E01分析,接上题,该网站中上线的店铺名称为?[答案格式:AmazingMall]

通过对检材server.E01分析,接上题,该店铺设置的微信支付商户ID为?[答案格式:1234567890]

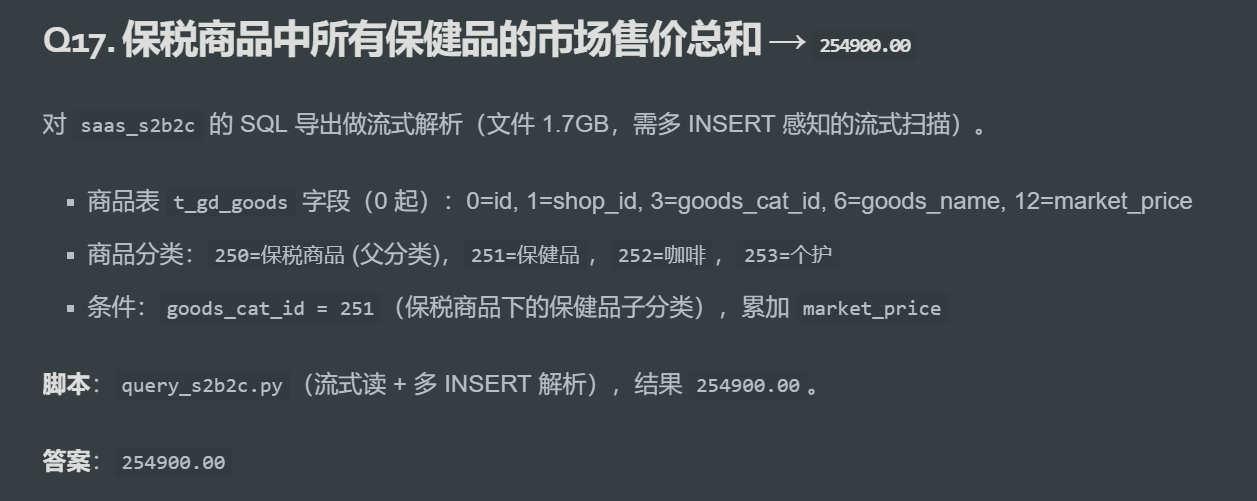
通过对检材server.E01分析,该店铺正在出售的保税商品中,所有保健品的市场售价的总和(保留两位小数)为?[答案格式:13542.00]
通过对检材server.E01分析,分析该店铺的订单销售情况,2023-05-02通过支付宝付款的金额总和(保留两位小数)为?[答案格式:13542.00]

下面开始网站重构,方便进行验证():
1、docker nginx log有报错:

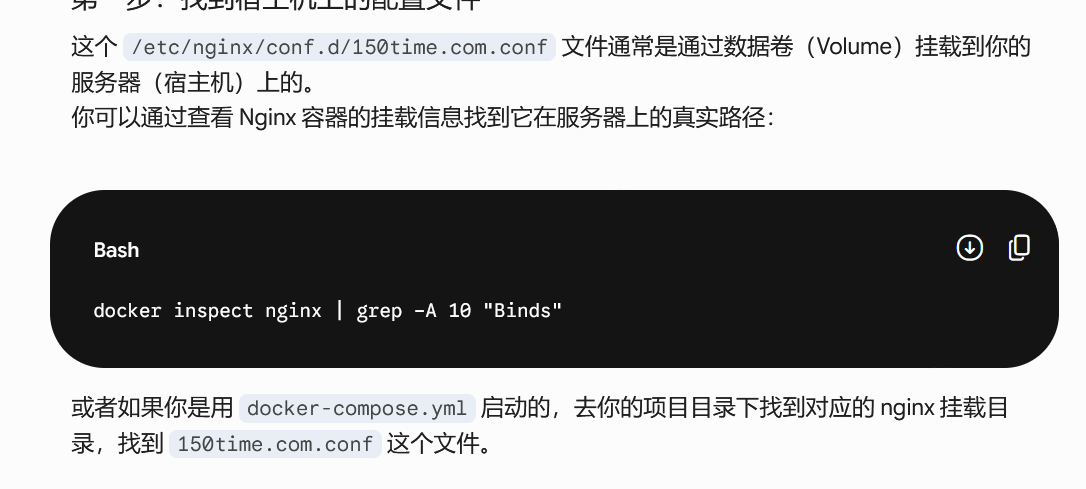

把里面所有的lanIP,替换为我服务器真实的内网IP,也就是192.168.1.129
然后把标黄的也注释掉
并把hosts文件修改掉
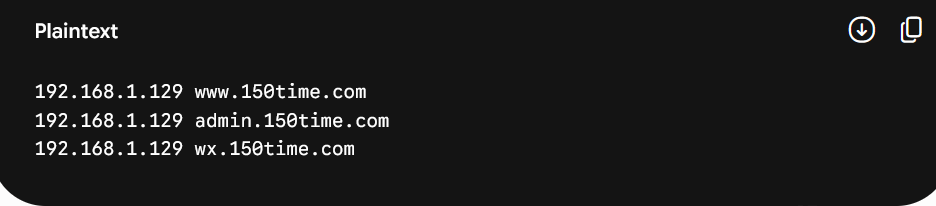
docker-compose up 启动所有的docker服务

考虑就是只恢复主站
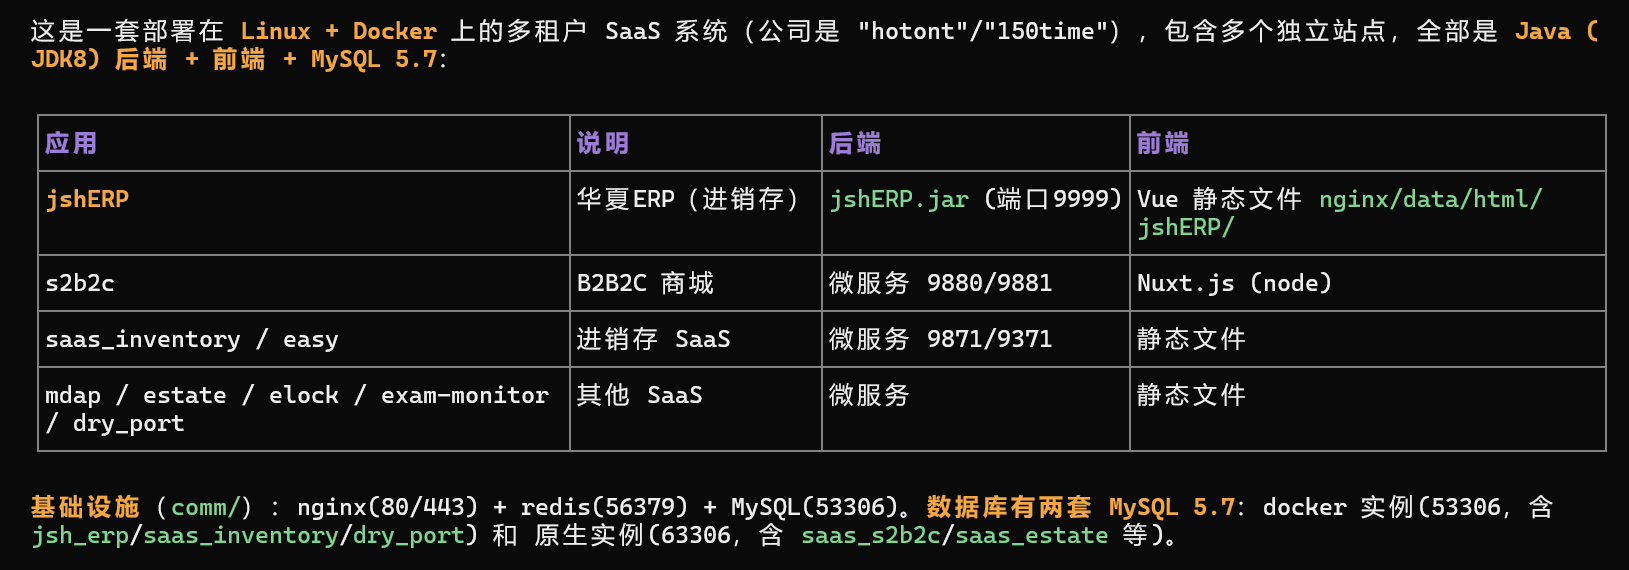

还没跑的 ❌
jshERP(原生 jar,端口 9999)—— 这是最完整的独立 ERP,先启动它验证前端
saas_inventory、saas_inventory_easy、exam-monitor、dry_port、elock 几个微服务
数据库其实已经启动好了。现在做两件事:① 验证数据库可登录、数据完整 ② 启动 jshERP 后端

/usr/local/mysql/bin/mysql -udbadmin -pDBadminPro2021 -h127.0.0.1 -P63306 -e “SHOW DATABASES;”
echo “========== docker mysql 53306 ==========”
docker exec mysql_53306 mysql -uroot -photontdbadmin -e “SHOW DATABASES;”
cd /home/hotont/project/jshERP
nohup ./jdk1.8.0_251/bin/java -jar jshERP.jar > /home/hotont/project/jshERP/jshERP.log 2>&1 &
sleep 30
tail -40 jshERP.log

就这么显示启动了,后端已经启动了,把前端启动起来就OK了
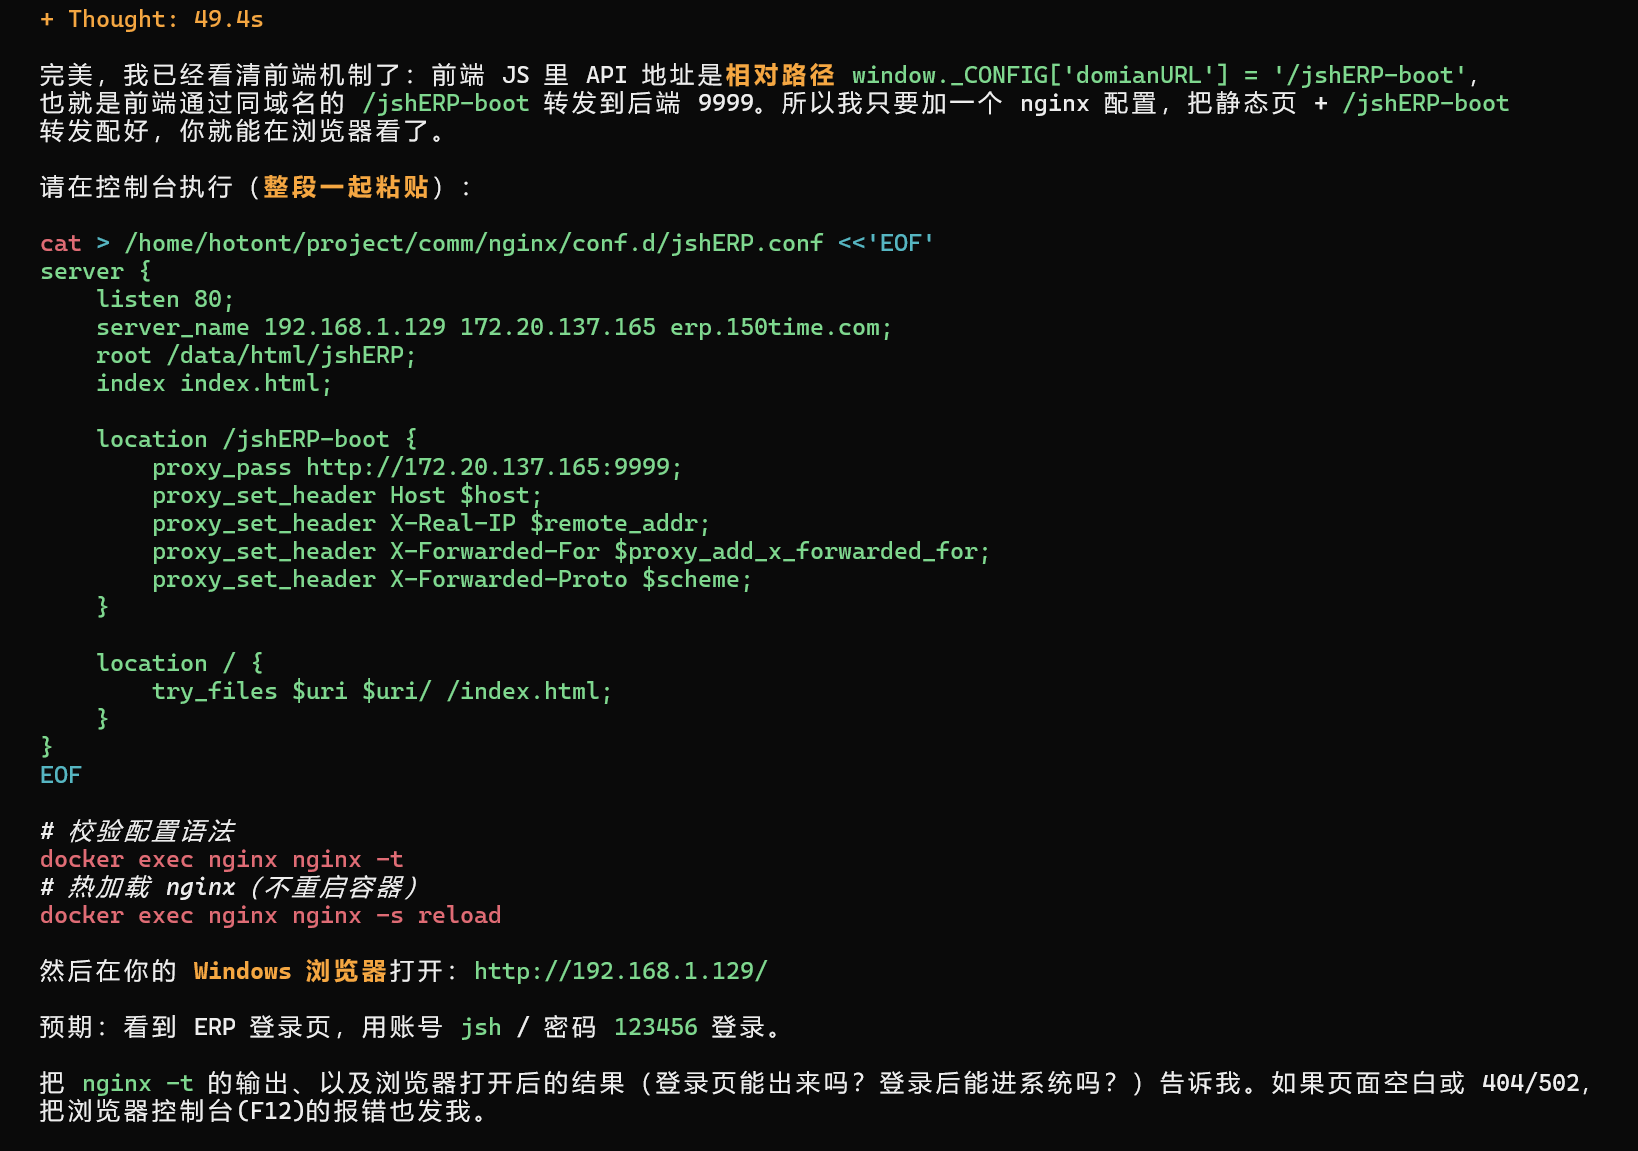
请在控制台执行:
cat > /home/hotont/project/comm/nginx/conf.d/jshERP.conf <<‘EOF’
server {
listen 80;
server_name 192.168.1.129 172.20.137.165 erp.150time.com;
root /data/html/jshERP;
index index.html;
location /jshERP-boot {
proxy_pass http://172.20.137.165:9999;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
}
location / {
try_files $uri $uri/ /index.html;
}
}
EOF
# 校验配置语法
docker exec nginx nginx -t
# 热加载 nginx(不重启容器)
docker exec nginx nginx -s reload

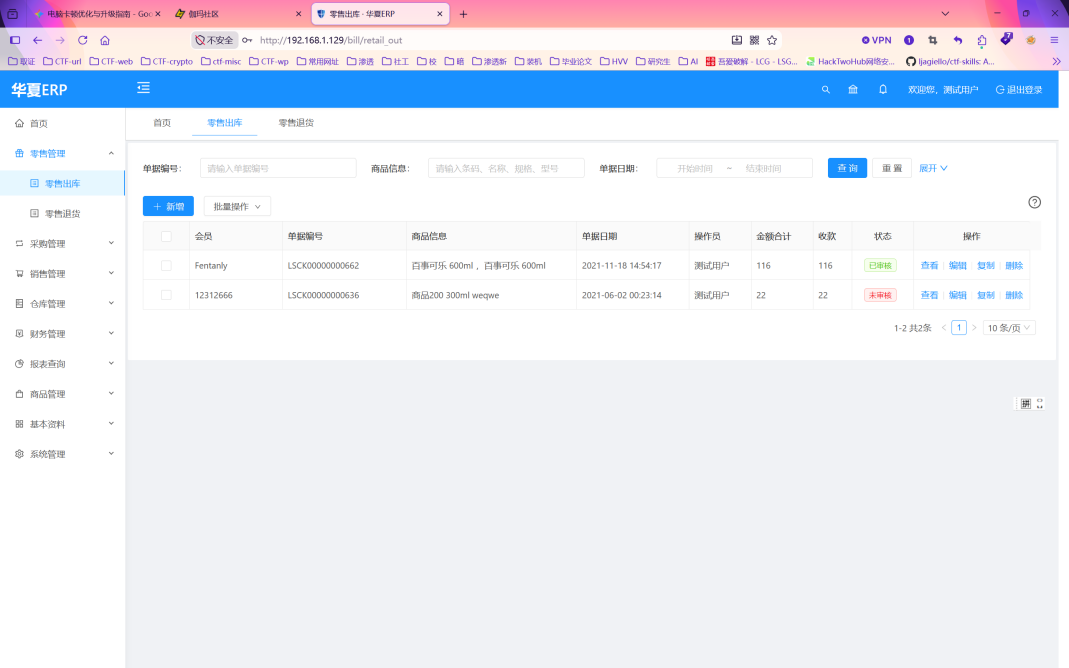
但是用用户名jsh密码123456不能够登录进去

① 查 jsh 用户和租户数据是否完整
docker exec mysql_53306 mysql -uroot -photontdbadmin -e “SELECT id,username,login_name,tenant_id,Status FROM jsh_erp.jsh_user WHERE login_name IN (‘jsh’,‘admin’); SELECT * FROM jsh_erp.jsh_tenant;”
② 看登录时的异常堆栈(先重新登录一次再查)
tail -60 /home/hotont/project/jshERP/logs.home_IS_UNDEFINED/jshERP.log

然后就进去了,还要其他网站也都要启动起来

cd /home/hotont/project/saas_inventory && docker-compose up -d
cd /home/hotont/project/saas_inventory_easy && docker-compose up -d
cd /home/hotont/project/exam-monitor && docker-compose up -d
cd /home/hotont/project/dry_port && docker-compose up -d
cd /home/hotont/project/elock && docker-compose up -d
(这些可以先不用启动)
先把这个电商平台启动起来

启动前端(在虚拟机里执行)
# 1) 把 data 那层空目录/文件处理掉,建好目录
rm -rf /home/hotont/project/s2b2c_pc/data
mkdir -p /home/hotont/project/s2b2c_pc/data
# 2) 复制前端(已构建好)到容器挂载目录
cp -a /home/hotont/project/comm/nginx/data/html/s2b2c/pc/. /home/hotont/project/s2b2c_pc/data/
# 3) 在容器里启动 Nuxt(端口 7005,映射到宿主 9882)
docker exec -d s2b2c_pc bash -c ‘cd /home/data && export nuxtServer="{\“host\”:\“0.0.0.0\”,\“port\":7005}” && export nuxtProxyTarget=http://172.20.137.165:9881/ && nohup ./node_modules/.bin/nuxt start > /home/data/nuxt.log 2>&1 &’
说明:我把nuxtProxyTarget从原来的https://wx.150time.com 改成直连gateway http://172.20.137.165:9881/,否则内网域名 wx.150time.com 解析不到,前端调接口会失败。
docker exec s2b2c_pc bash -c ’tail -20 /home/data/nuxt.log’
然后在浏览器访问:http://192.168.1.129:9882/(PC 商城)。


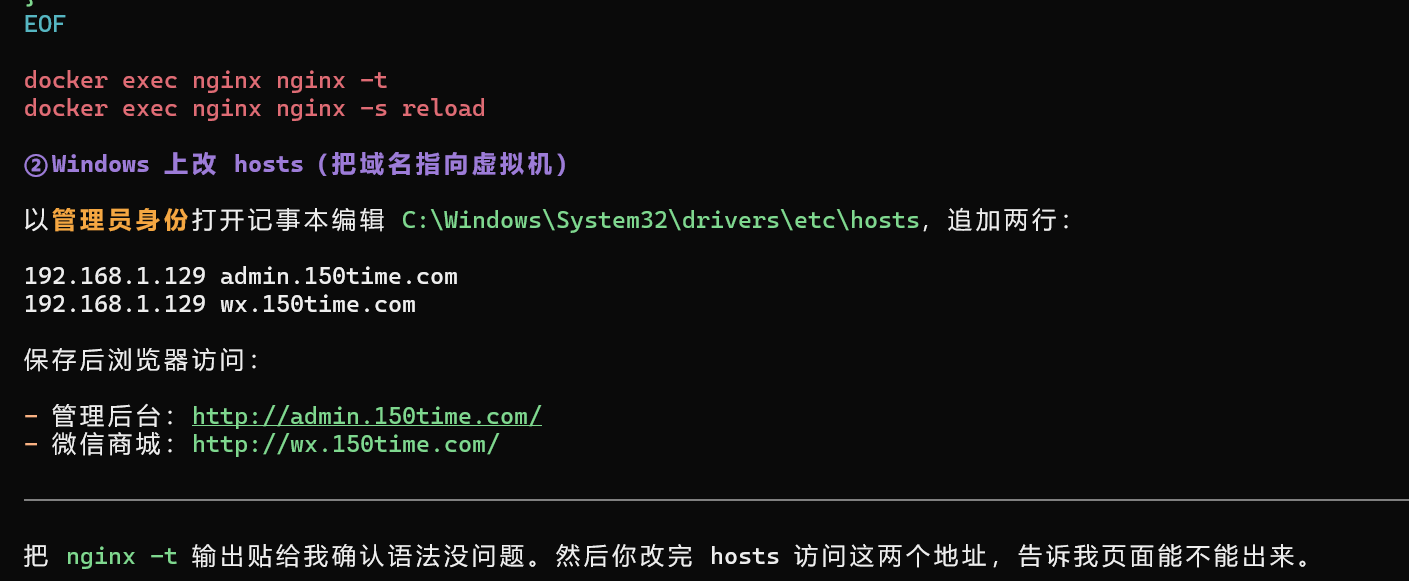
可以访问了这俩


/usr/local/mysql/bin/mysql -udbadmin -pDBadminPro2021 -h127.0.0.1 -P63306 -e “UPDATE saas_s2b2c.t_rs_user SET password=‘112233445566778885bd5185235f829073ac6837474d4f313f7e4c6e9118459d5eda1edc5a0fe85e2’ WHERE user_name=‘admin’;”
/usr/local/mysql/bin/mysql -udbadmin -pDBadminPro2021 -h127.0.0.1 -P63306 -e “SELECT user_name, full_name, password FROM saas_s2b2c.t_rs_user WHERE user_name=‘admin’\G”
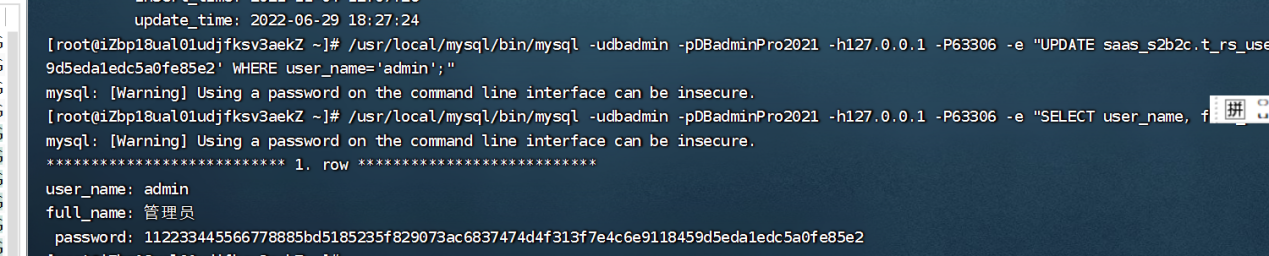
但是这样还是登录不上
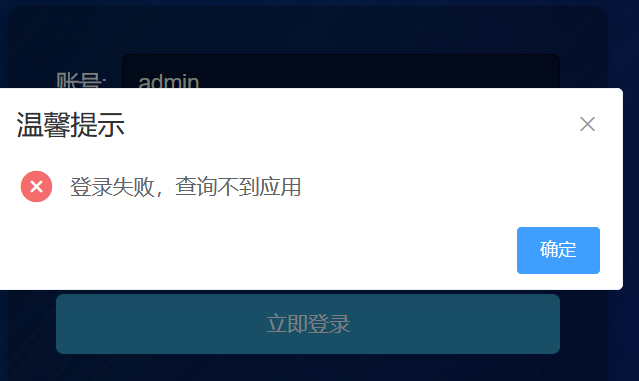


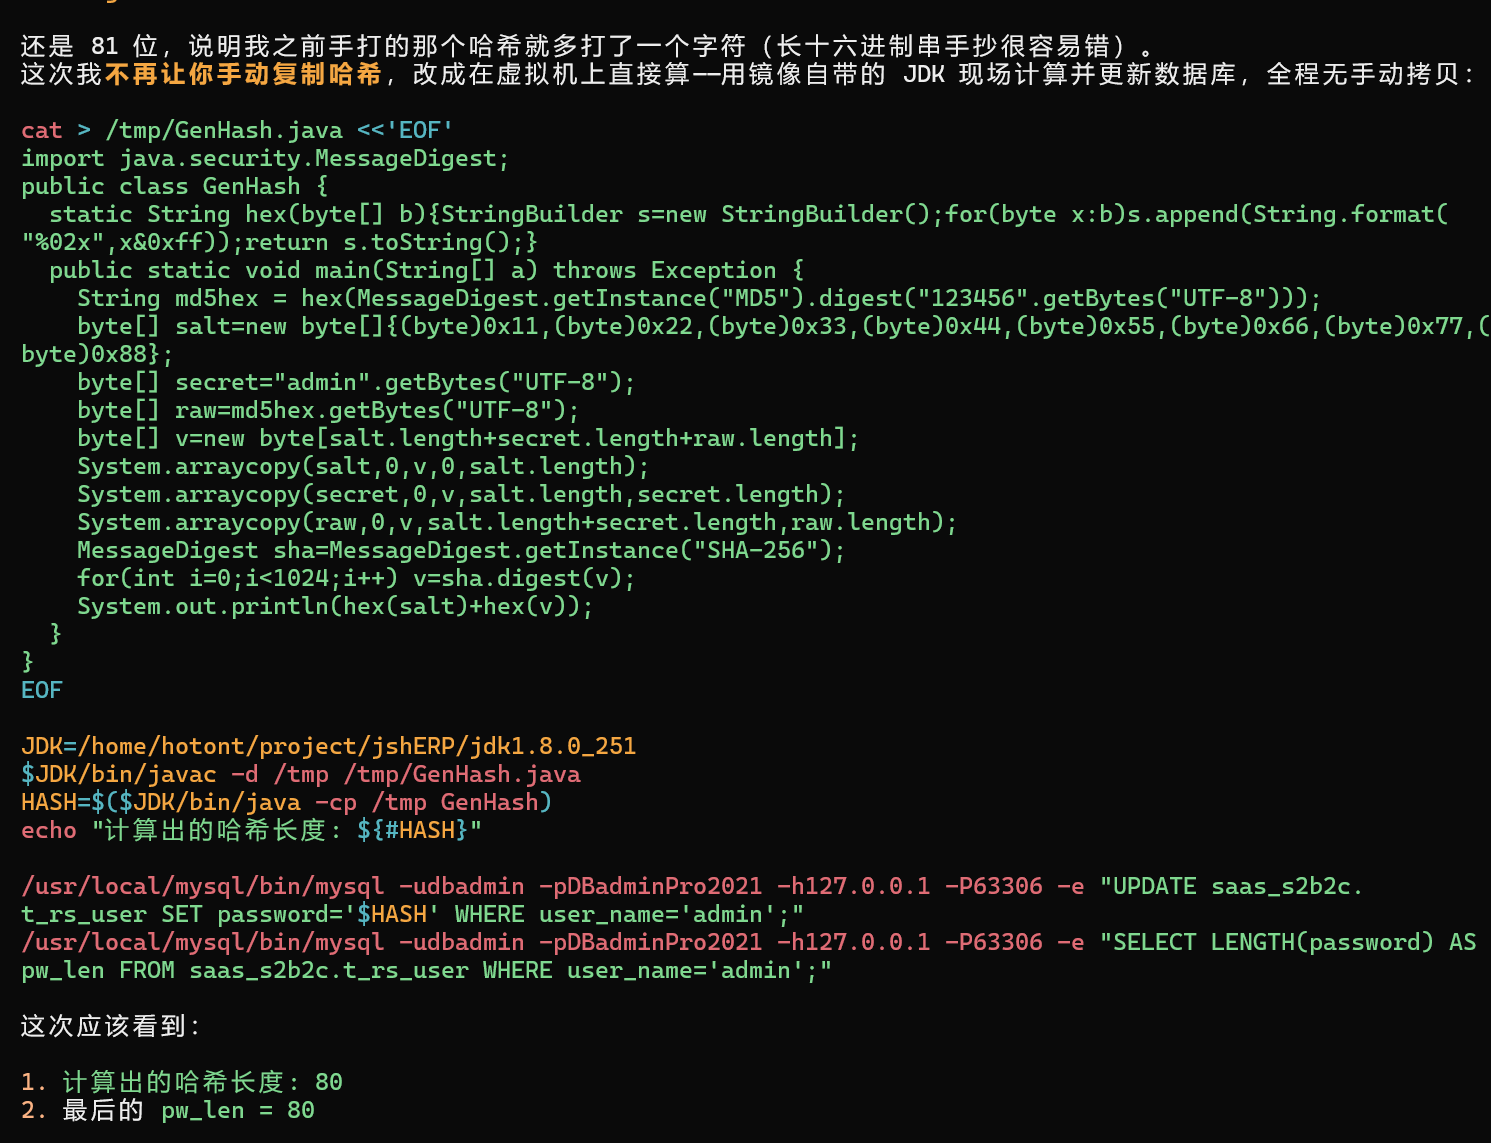
还是 81 位,说明我之前手打的那个哈希就多打了一个字符(长十六进制串手抄很容易错)。这次我不再让你手动复制哈希,改成在虚拟机上直接算——用镜像自带的 JDK 现场计算并更新数据库,全程无手动拷贝:
cat > /tmp/GenHash.java <<‘EOF’
import java.security.MessageDigest;
public class GenHash {
static String hex(byte[] b){StringBuilder s=new StringBuilder();for(byte x:b)s.append(String.format("%02x",x&0xff));return s.toString();}
public static void main(String[] a) throws Exception {
String md5hex = hex(MessageDigest.getInstance(“MD5”).digest(“123456”.getBytes(“UTF-8”)));
byte[] salt=new byte[]{(byte)0x11,(byte)0x22,(byte)0x33,(byte)0x44,(byte)0x55,(byte)0x66,(byte)0x77,(byte)0x88};
byte[] secret=“admin”.getBytes(“UTF-8”);
byte[] raw=md5hex.getBytes(“UTF-8”);
byte[] v=new byte[salt.length+secret.length+raw.length];
System.arraycopy(salt,0,v,0,salt.length);
System.arraycopy(secret,0,v,salt.length,secret.length);
System.arraycopy(raw,0,v,salt.length+secret.length,raw.length);
MessageDigest sha=MessageDigest.getInstance(“SHA-256”);
for(int i=0;i<1024;i++) v=sha.digest(v);
System.out.println(hex(salt)+hex(v));
}
}
EOF
JDK=/home/hotont/project/jshERP/jdk1.8.0_251
$JDK/bin/javac -d /tmp /tmp/GenHash.java
HASH=$($JDK/bin/java -cp /tmp GenHash)
echo “计算出的哈希长度: ${#HASH}”
/usr/local/mysql/bin/mysql -udbadmin -pDBadminPro2021 -h127.0.0.1 -P63306 -e “UPDATE saas_s2b2c.t_rs_user SET password=’$HASH’ WHERE user_name=‘admin’;”
/usr/local/mysql/bin/mysql -udbadmin -pDBadminPro2021 -h127.0.0.1 -P63306 -e “SELECT LENGTH(password) AS pw_len FROM saas_s2b2c.t_rs_user WHERE user_name=‘admin’;”

/usr/local/mysql/bin/mysql -udbadmin -pDBadminPro2021 -h127.0.0.1 -P63306 -e “UPDATE saas_s2b2c.t_rs_org_app SET app_url=‘http://admin.150time.com’ WHERE id=1;”
然后就进去了

看看重构网站后做题有没有什么方便:::
1、通过对服务器分析,docker登录所需的认证信息的密码为?[答案格式:按实际值填写]
还是得看config.json,筛选docker
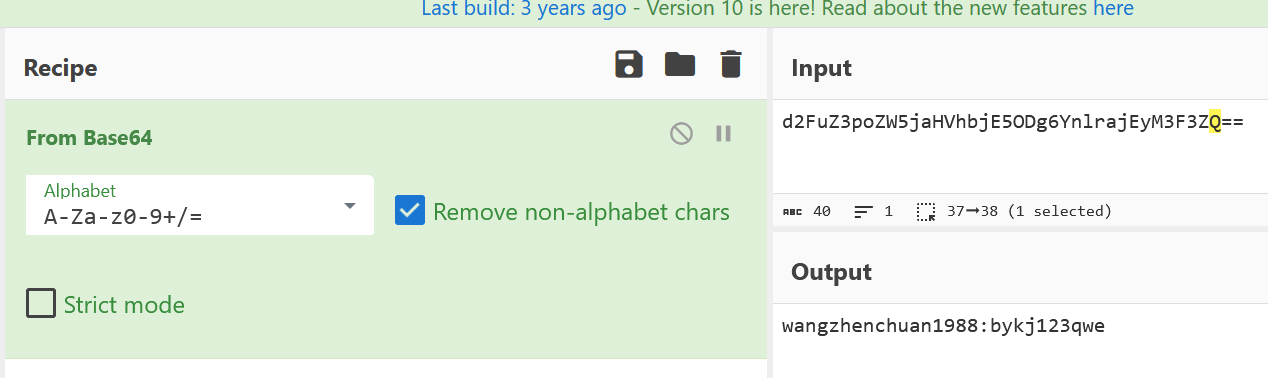
2、通过对服务器分析,使用数据库saas_estate的网站使用的数据库密码采用了什么组件来完成加解密?[答案格式:组件名,字母全大写]
在springboot的lib下看

3、接上题,该网站连接数据库使用的密码明文为?[答案格式:按实际值填写]

druid_decrypt.py
4、通过对服务器分析,密码验证过程中,后端对密码采用了什么算法进行处理?[答案格式:算法名,字母全大写]

5、通过对服务器分析,某个站点数据目录中存在木马文件,找到该木马文件中设置的密钥为?[答案格式:按实际值填写]
感觉会在什么上传目录下面

很明显就是,可以直接查杀一下

6、通过对服务器分析,找到服务器中数据量最大的数据库对应的网站,该网站OSS的AccessKey是什么?[答案格式:按实际值填写]

7、接上题,该网站中上线的店铺名称为?[答案格式:按实际值填写]
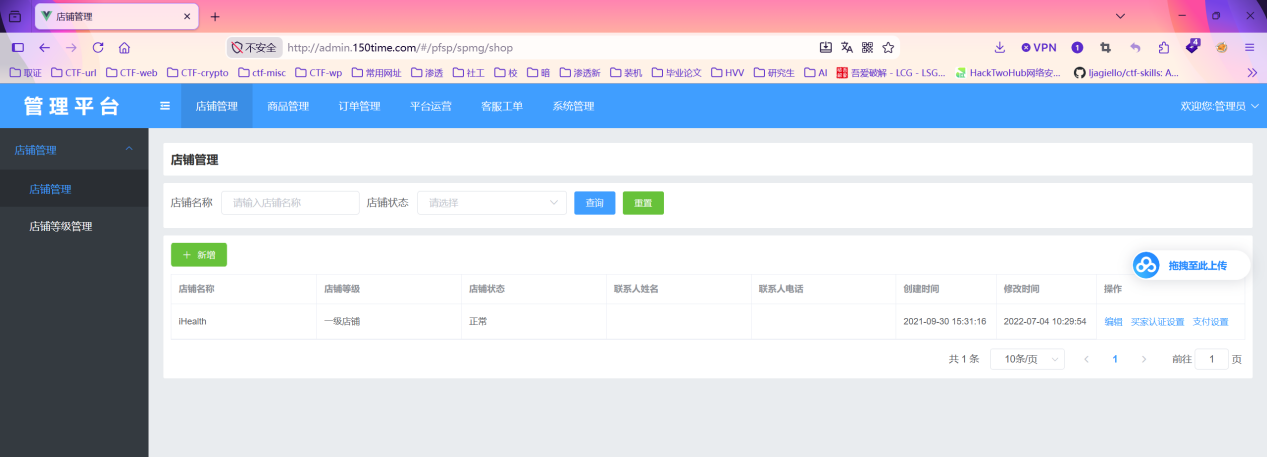
8、接上题,该店铺设置的微信支付商户ID为?[答案格式:按实际值填写]
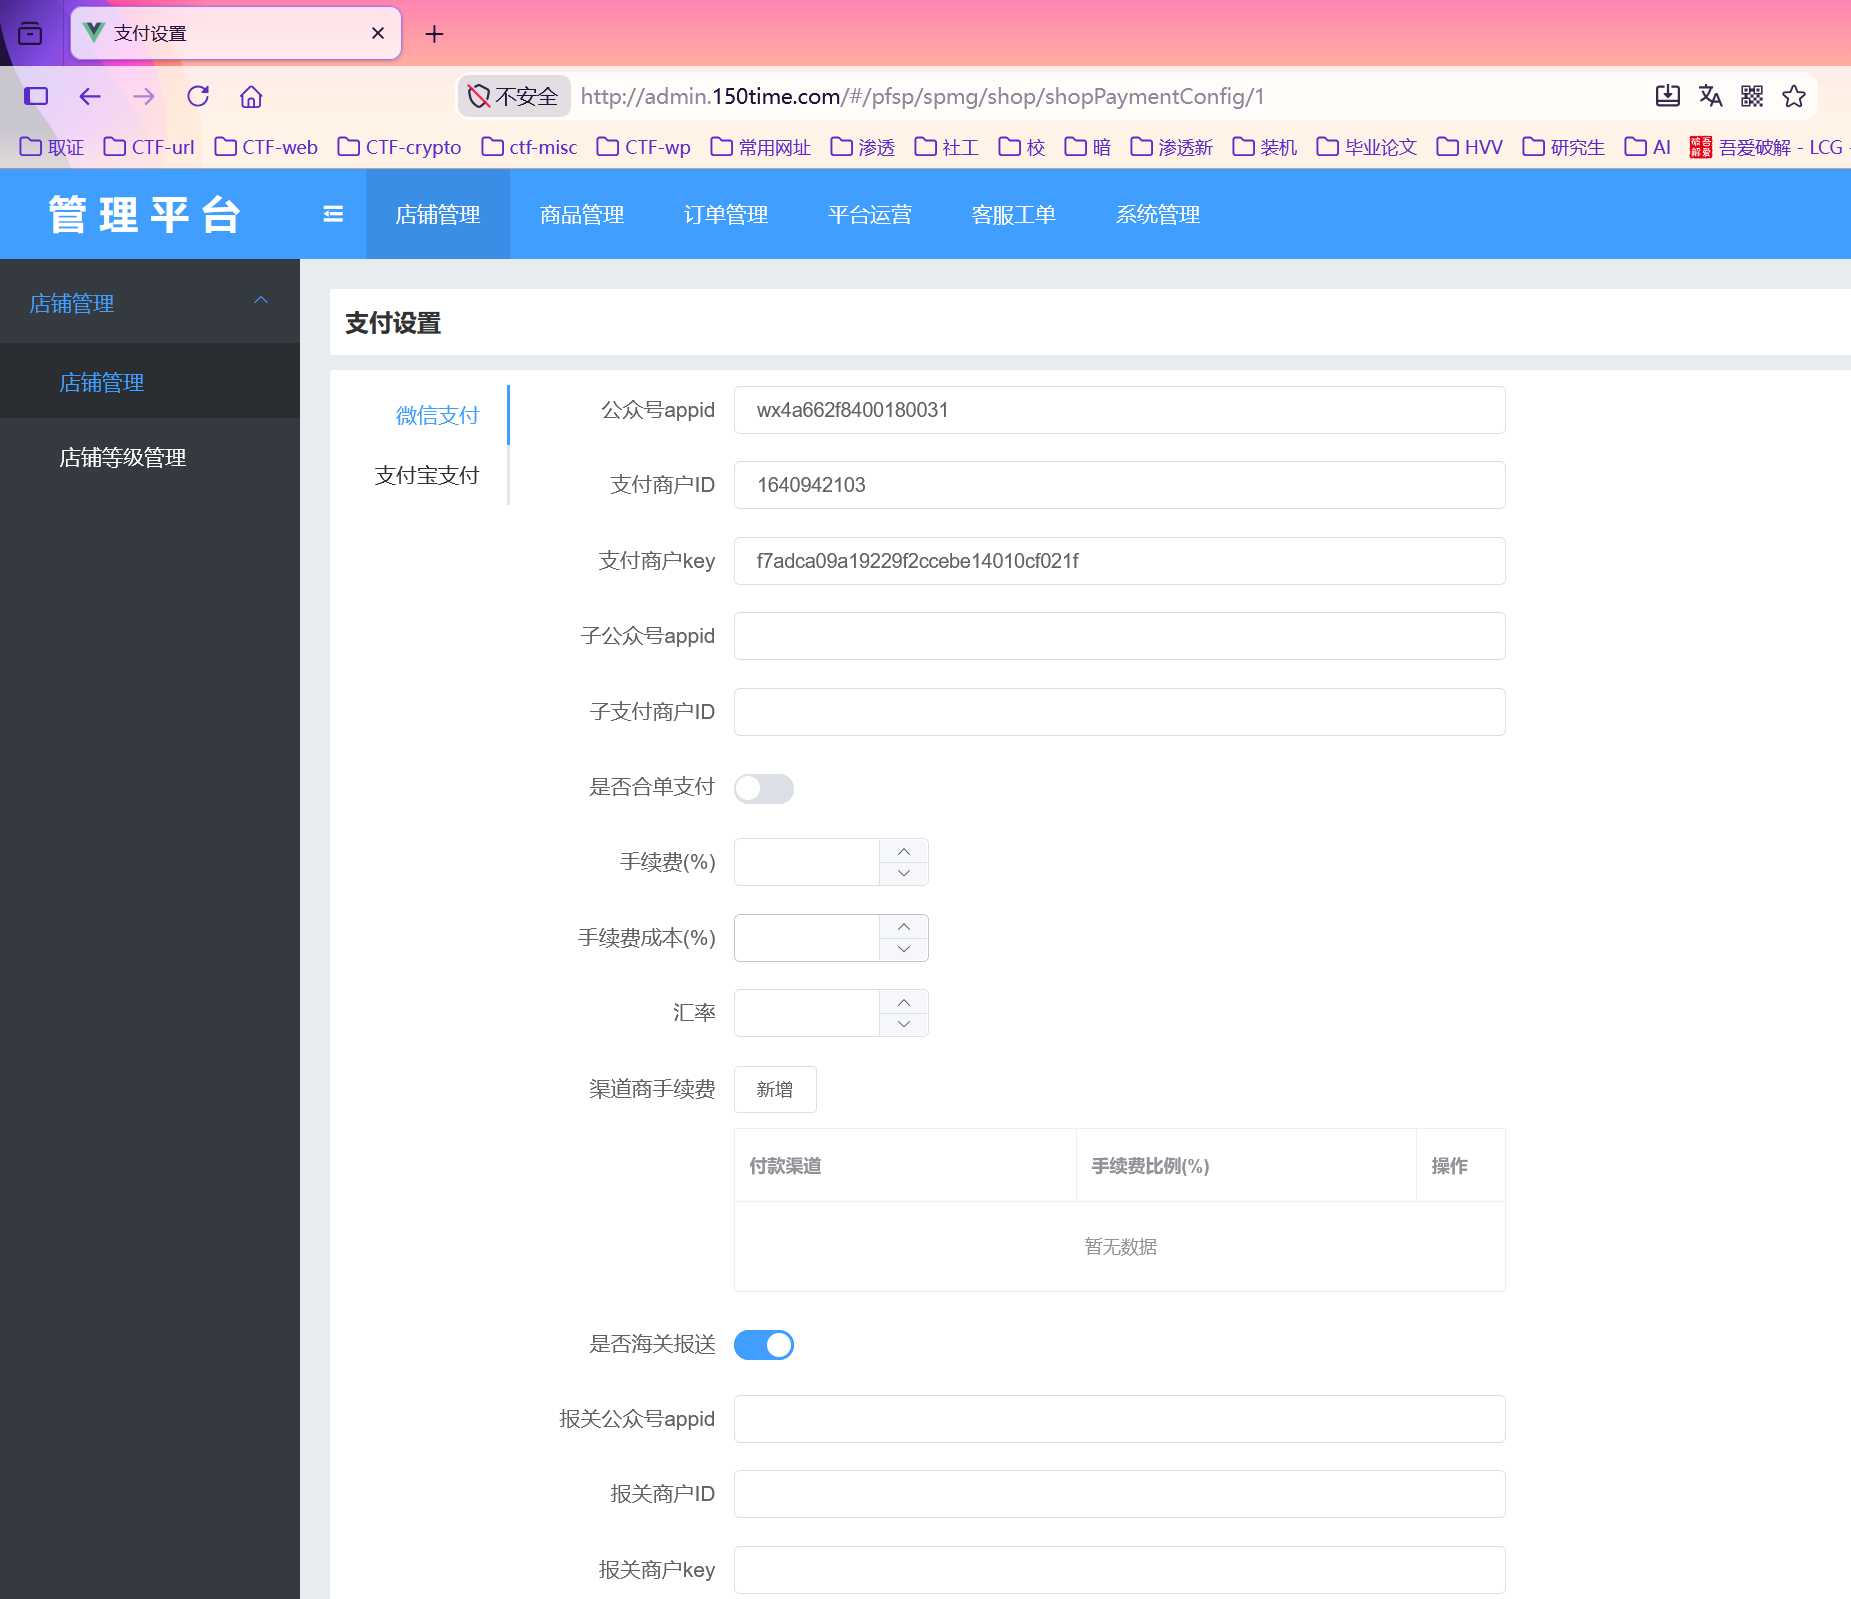
9、通过对服务器分析,该店铺正在出售的保税商品中,所有保健品的市场售价的总和(保留两位小数)为?[答案格式:纯数字]

感觉在这里,但是不知道怎么找出来

10、通过对服务器分析,分析该店铺的订单销售情况,2023-05-02通过支付宝付款的金额总和(保留两位小数)为?[答案格式:纯数字]

SELECT ROUND(SUM(o.paid_amount), 2) AS total
FROM t_ex_order o
WHERE o.order_time >= ‘2023-05-02 00:00:00’ AND o.order_time < ‘2023-05-03 00:00:00’
AND o.order_status != 99
AND (o.is_canceled IS NULL OR o.is_canceled = 0)
AND EXISTS (
SELECT 1 FROM t_ex_payment_order po
JOIN t_ex_payment p ON p.id = po.payment_id
WHERE po.order_id = o.id AND p.payment_type = 32 AND p.payment_status = 1
);

流量
下面把流量再做一遍
1、通过对流量分析,在员工登录系统的流量中,发现管理员密码被意外泄露,请找出真实的管理员密码。[答案格式:按实际值填写]

2、通过对流量分析,发现异常的DNS查询活动,可能存在DNS隧道,请对异常的DNS查询进行解码,还原其隐藏的数据内容。[答案格式:按实际值填写]

3、这条是那个奇怪的DNS隧道查询工作,拿出来直接上厨子
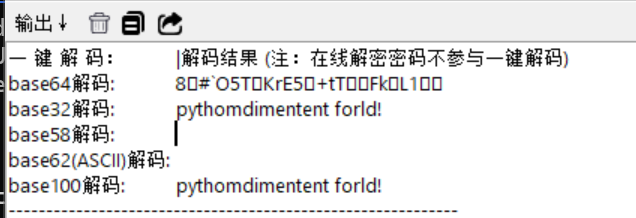
pythomdimentent forld!
该文本明显做了错字扰动,对应的语义是 python different world!,因此项目代号判断为 different_world。这一项是 10 项中唯一存在文本扰动、需要语义还原的一项。
通过对流量分析,在邮件系统的HTTP响应中发现了编码的部门访问信息,其获取的真实权限是什么?[答案格式:按实际值填写]
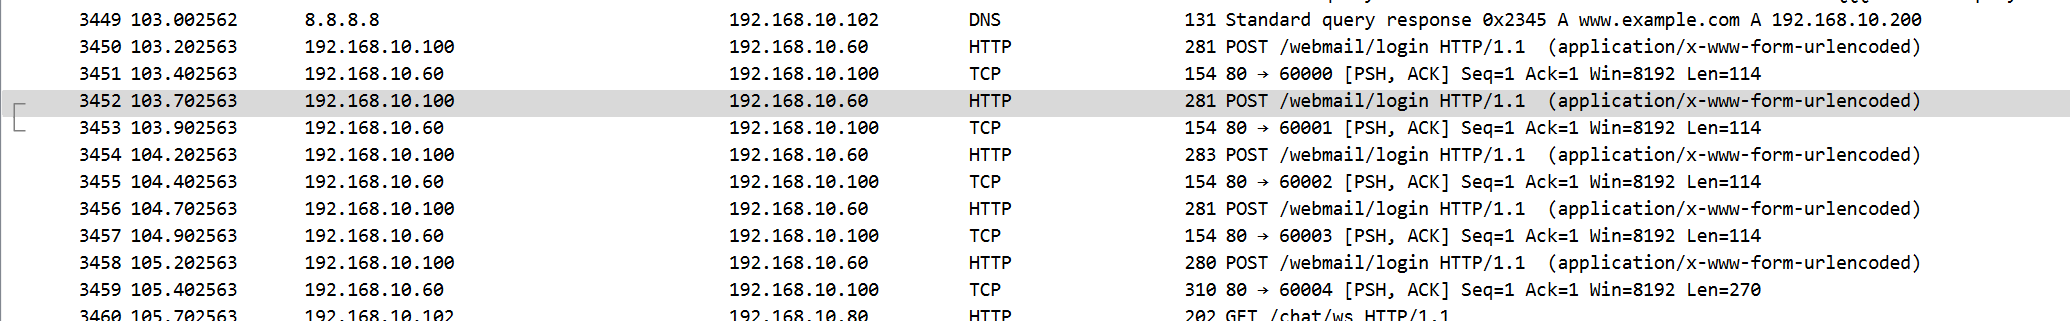
mail先定位到这块
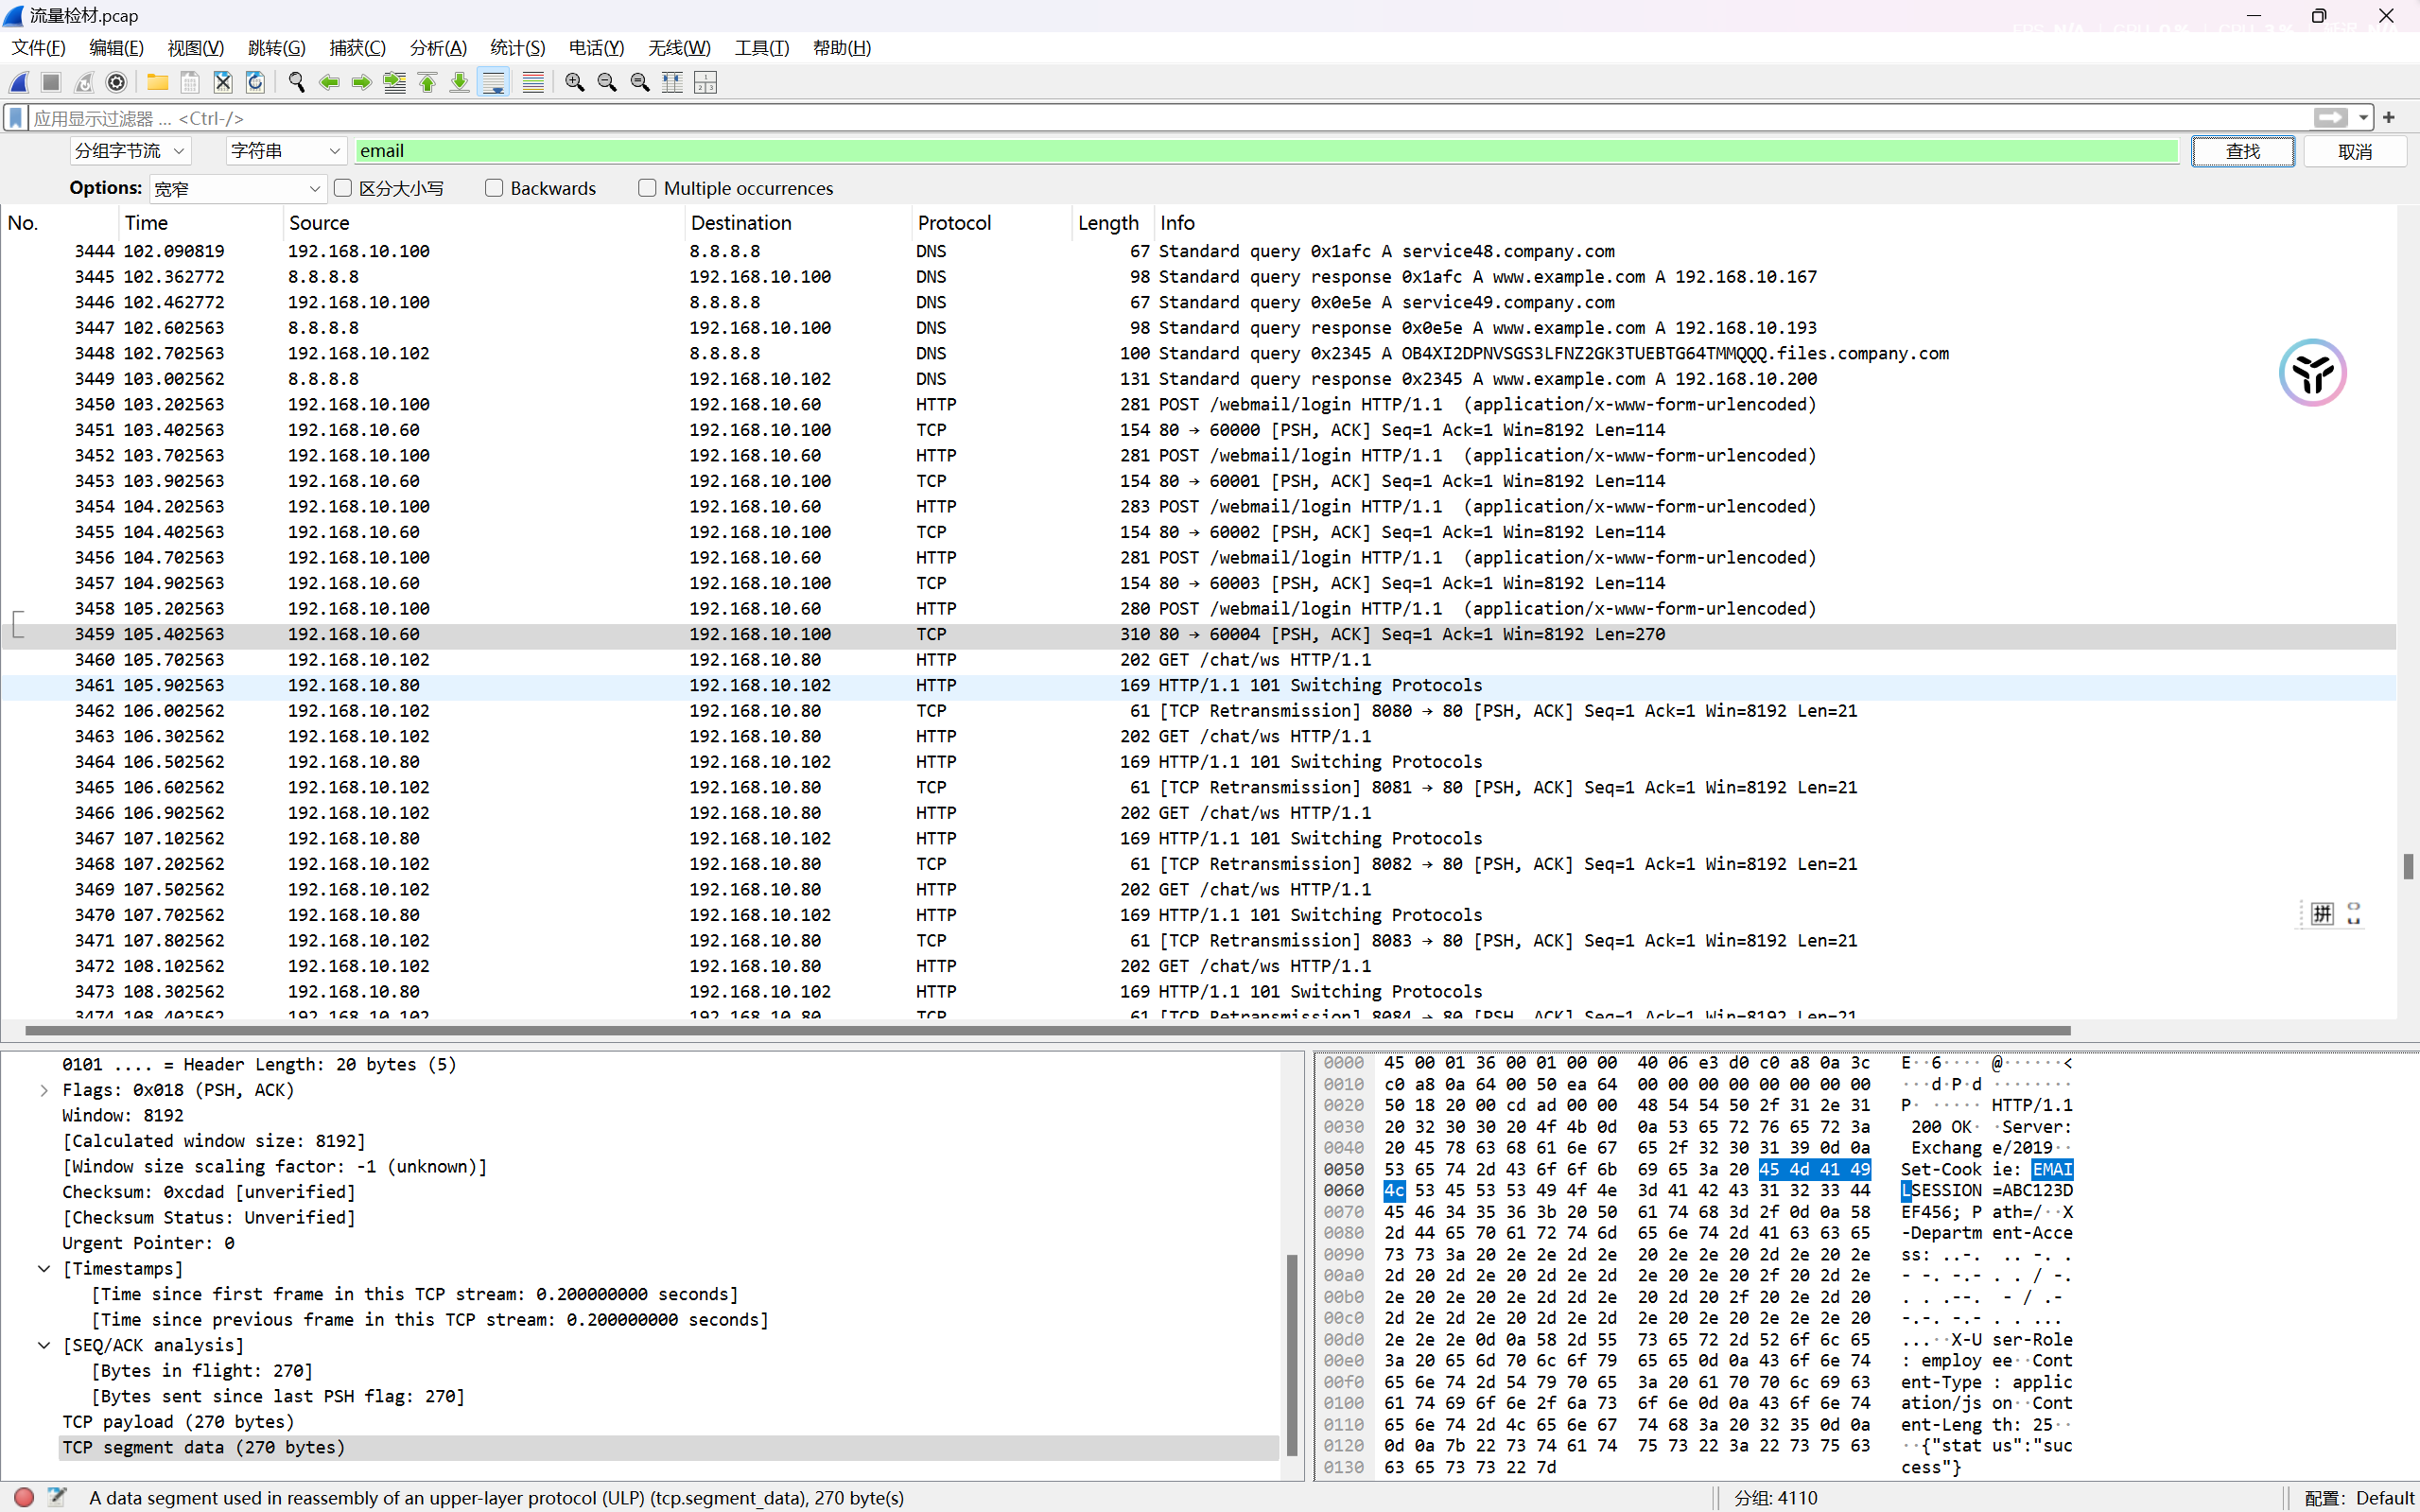
找到响应头这里的一串密码
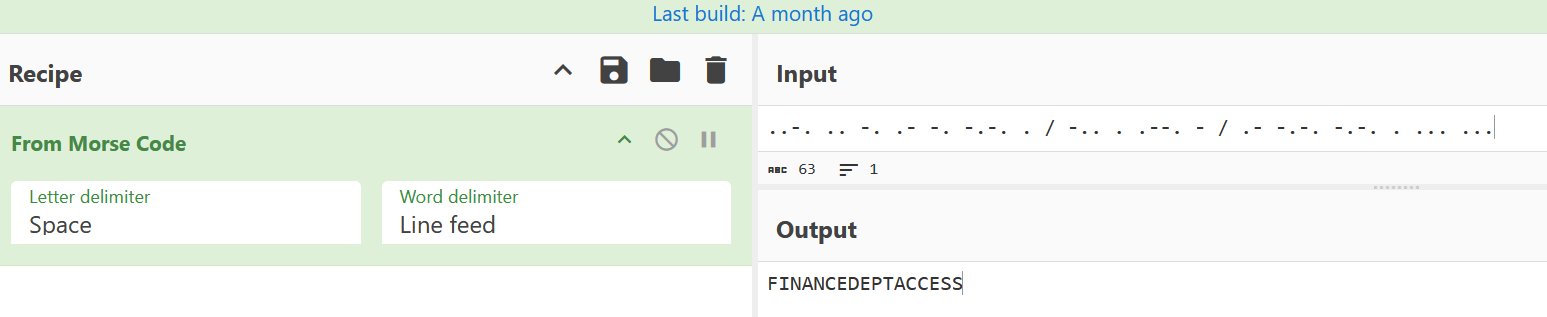
Final_dept_access【为什么这里不大写呢】
4、通过对流量分析,内部聊天系统传输了加密的会议信息,会议信息是什么?[答案格式:按实际值填写]
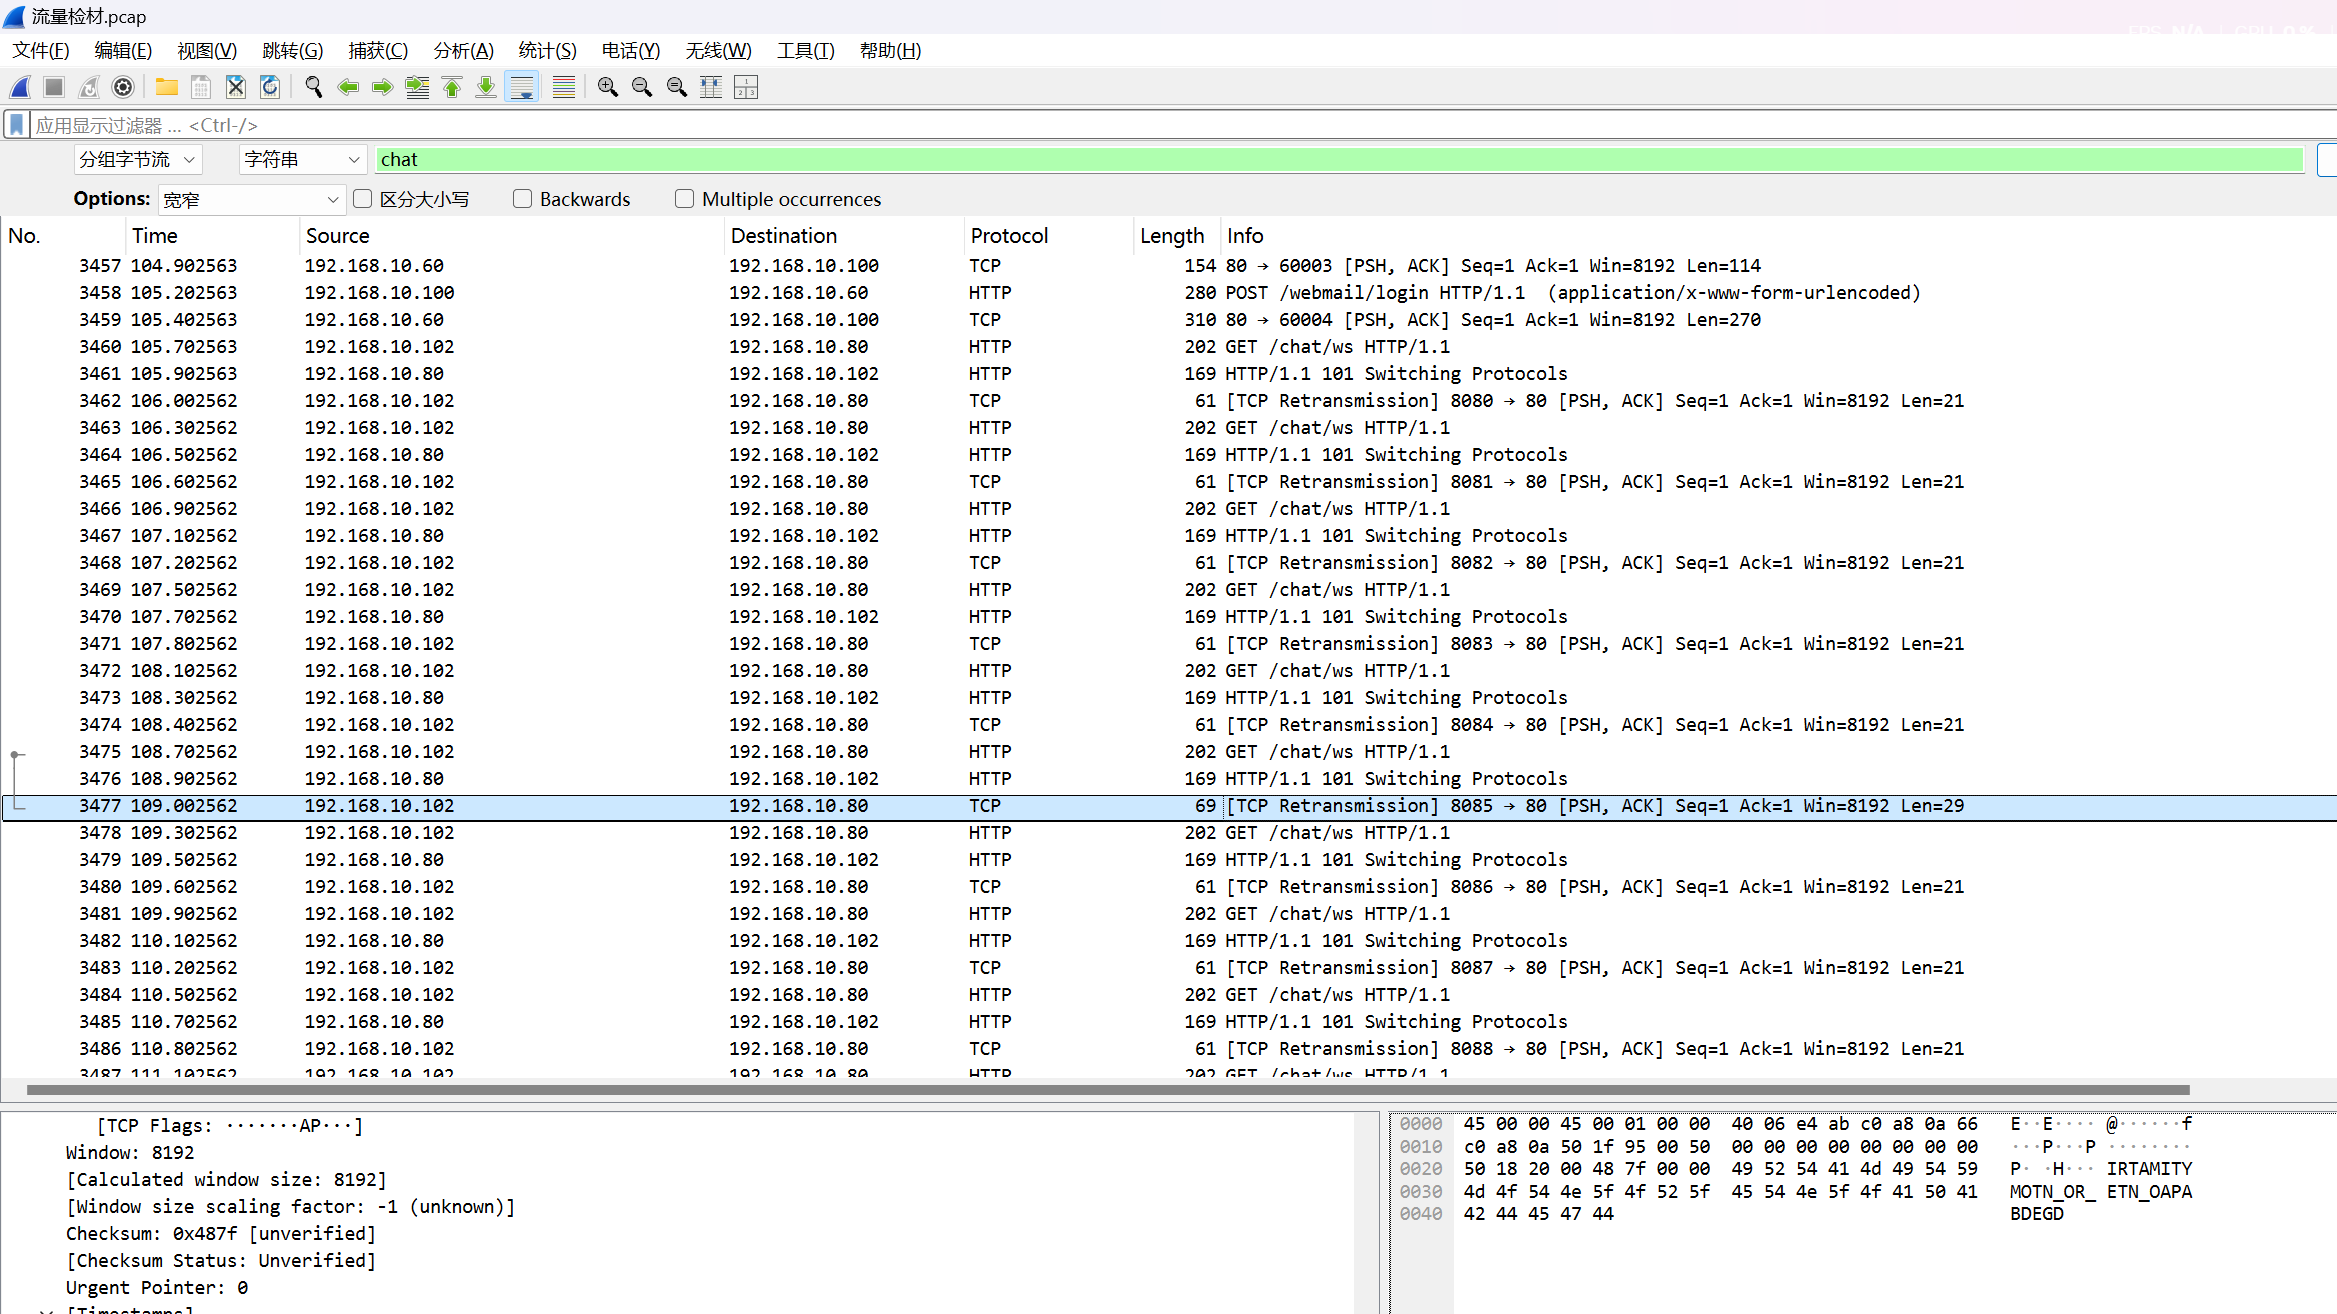

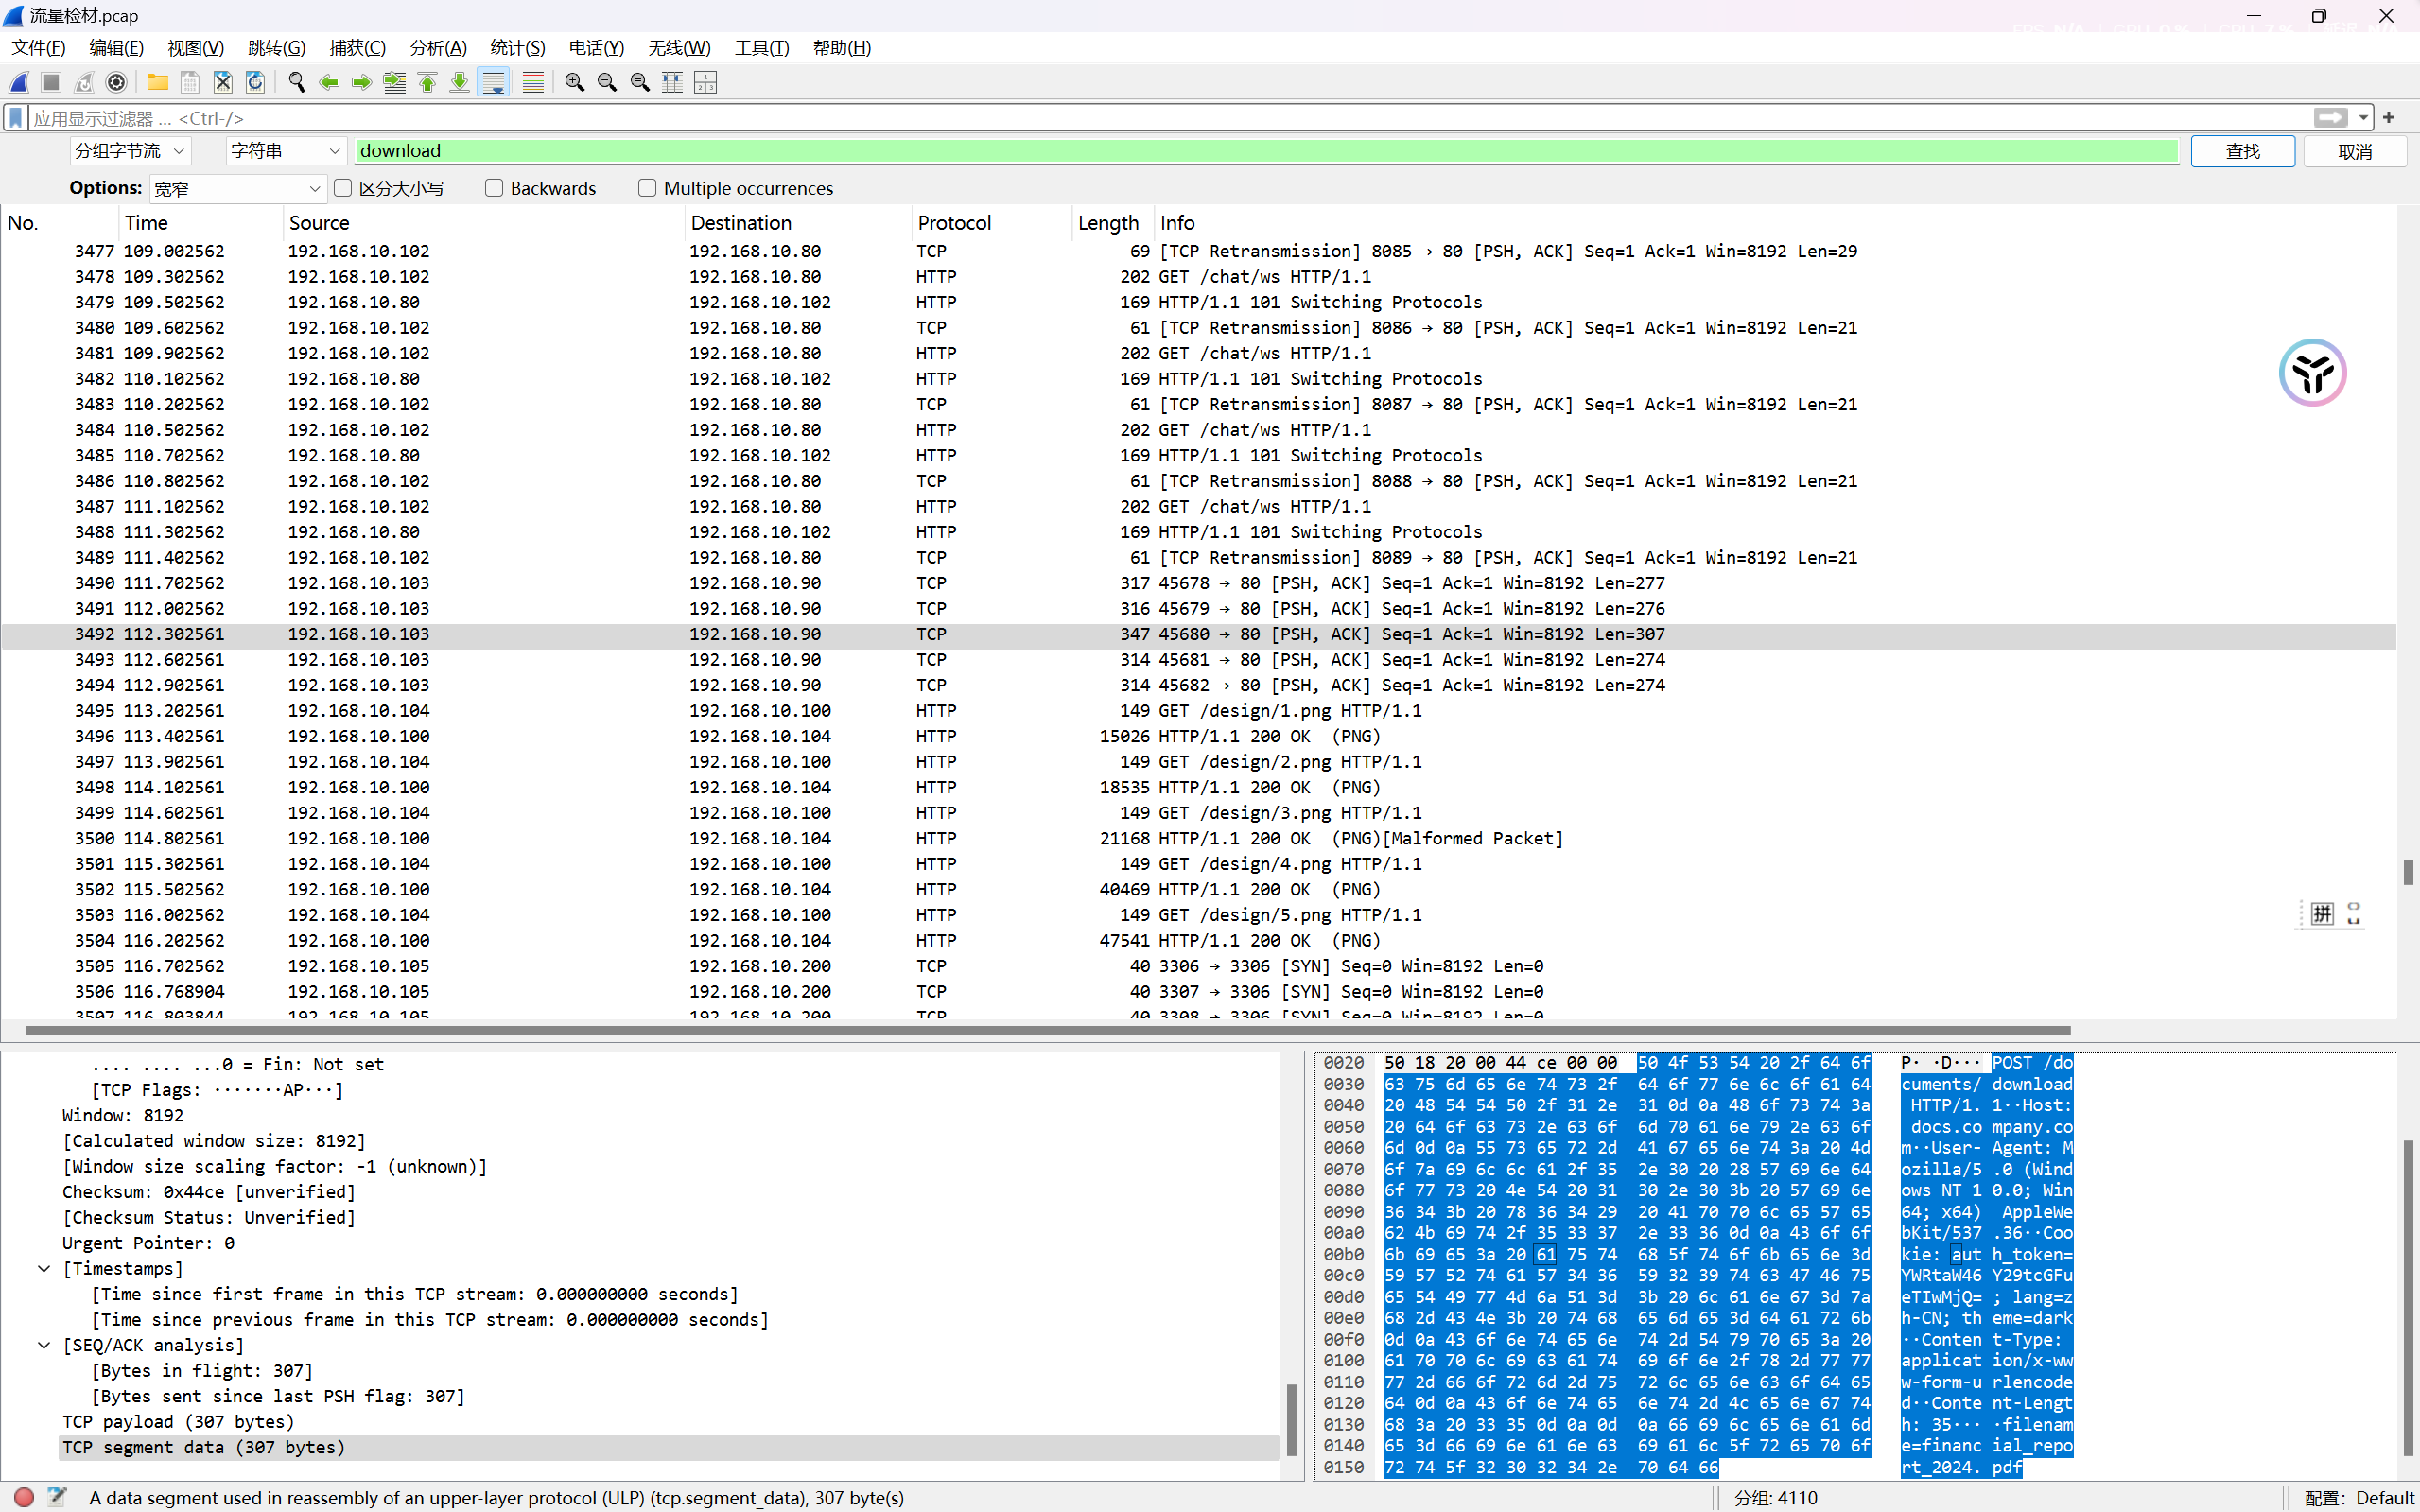
5、通过对流量分析,有员工在文档下载请求中发现了隐藏的管理员凭据,请问该隐藏的管理员账号的密码是什么?[答案格式:按实际值填写]
6、通过对流量分析,该公司员工传输的设计图纸貌似有问题,这个图纸里面隐藏了什么?[答案格式:按实际值填写]

7、通过对流量分析,在发往数据库的连接中,部分数据包的序列号存在发送隐藏的员工工号(员工工号由三位大写字母+三位数字组成)请分析出其中隐藏的工号是什么?[答案格式:按实际值填写]
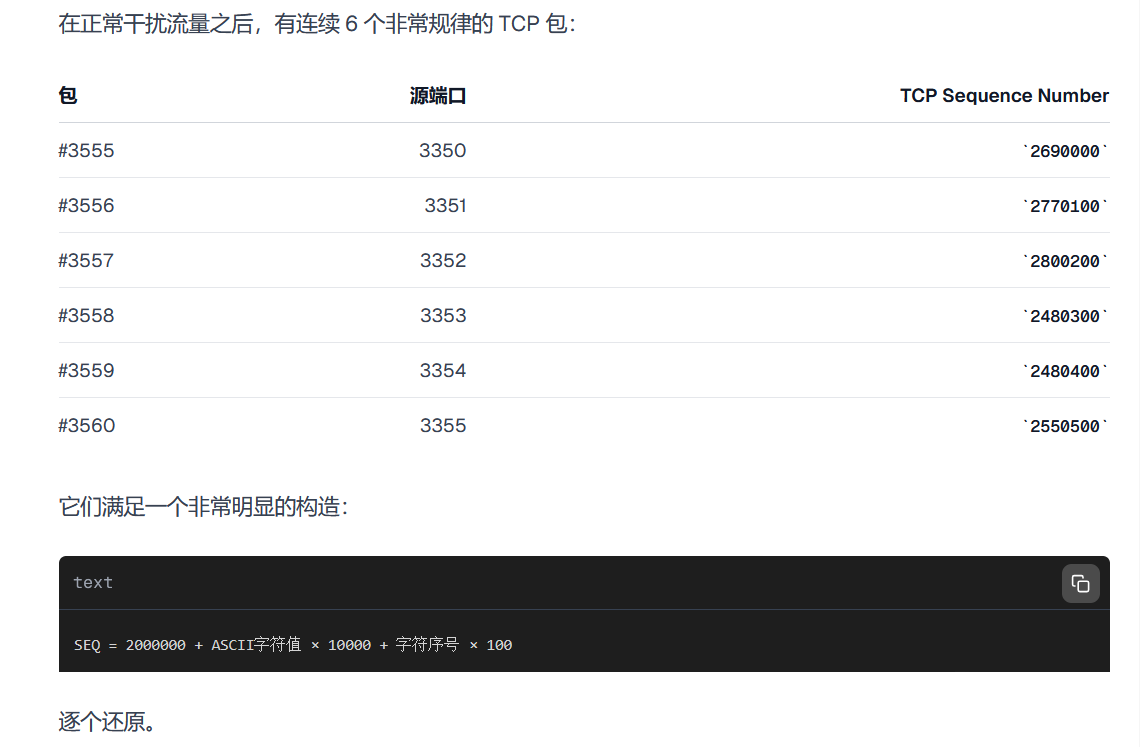
8、通过对流量分析,该公司财务部门传输的压缩包(压缩包密码与文件名命名规则有关)里面是什么内部信息?[答案格式:按实际值填写]
确定密码是finance123

9、通过对流量分析,系统日志上传中的原始内容是什么?[答案格式:按实际值填写]
第 9 项异常数据经过"十六进制→ ROT13 → Base64"还原;流量中有一个字符造成单字节异常,但上下文对应的完整原始内容为 SYSTEM_ADMIN_PASSWORD_RESET

这条upload很奇怪
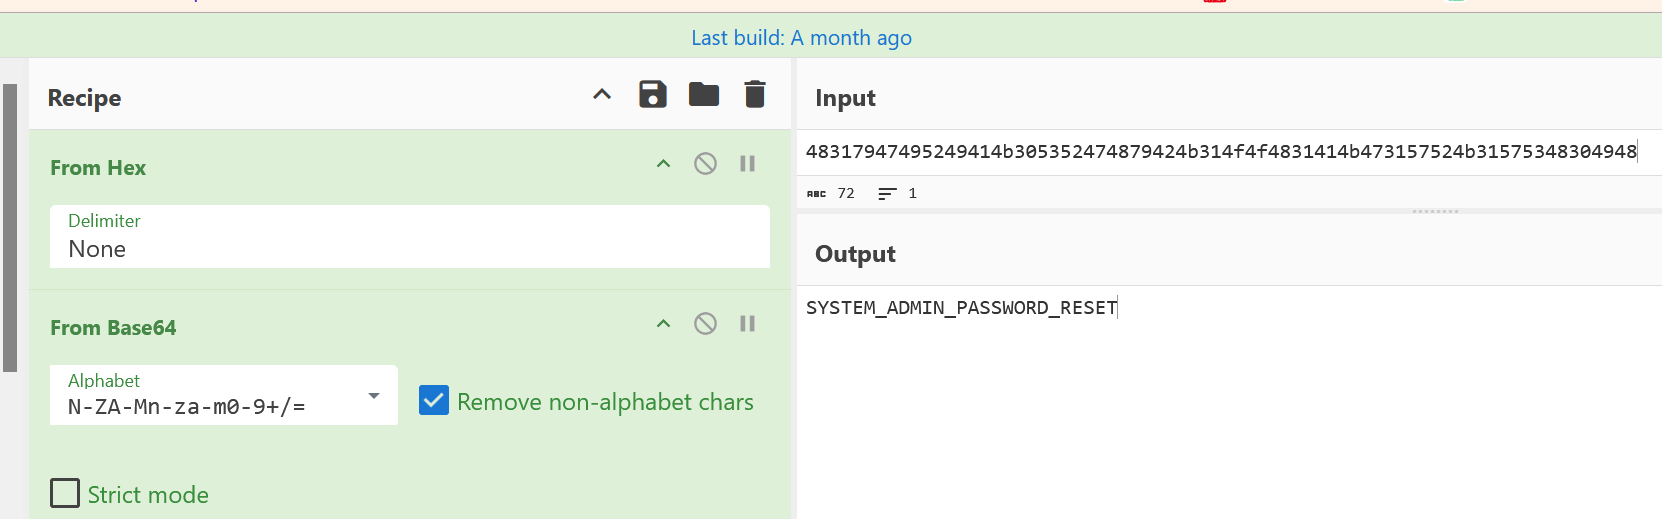
10、通过对流量分析,该公司电脑在夜间备份过程中,备份服务器地址通过传输时序特征泄露。请分析备份过程中的备份服务器地址。[答案格式:127.0.0.1]

确定备份时间,确定ICMP包

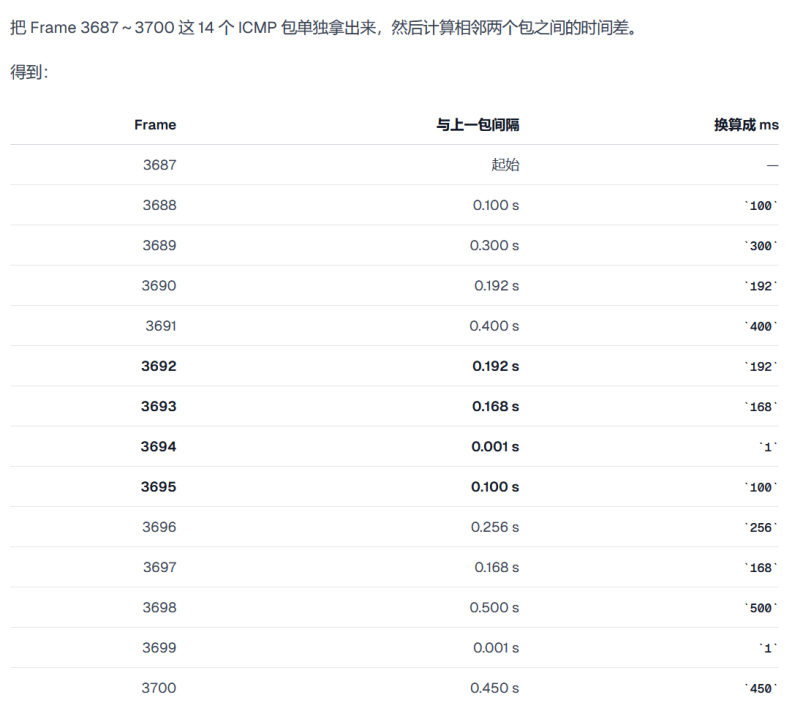
备份服务器信息:192.168.1.100
夜间备份 ICMP 流量中连续时间间隔为 192 ms、168 ms、1 ms、100 ms,按时间侧信道还原为 IPv4 地址 192.168.1.100。
这里关键是怎么让wireshark显示与上一包的时间差

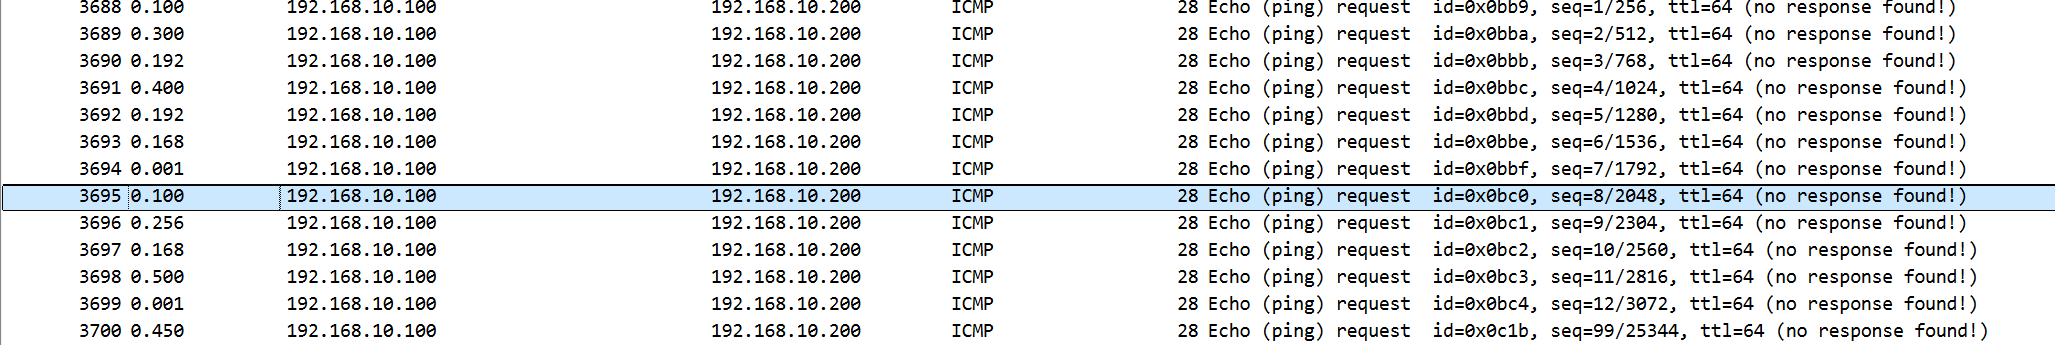
选择毫秒级别的
说些什么吧!